
Northflank bị tấn công: toàn bộ biến môi trường của người dùng có thể đã bị lộ
Nền tảng PaaS Northflank xác nhận sự cố bảo mật nghiêm trọng khiến nhiều thành phần ngừng hoạt động và khuyến cáo người dùng phải giả định mọi biến môi trường đã bị giải mã. Nhiều khách hàng cho biết API key AI của họ đã bị sử dụng trái phép.
Northflank bị tấn công: toàn bộ biến môi trường của người dùng có thể đã bị lộ
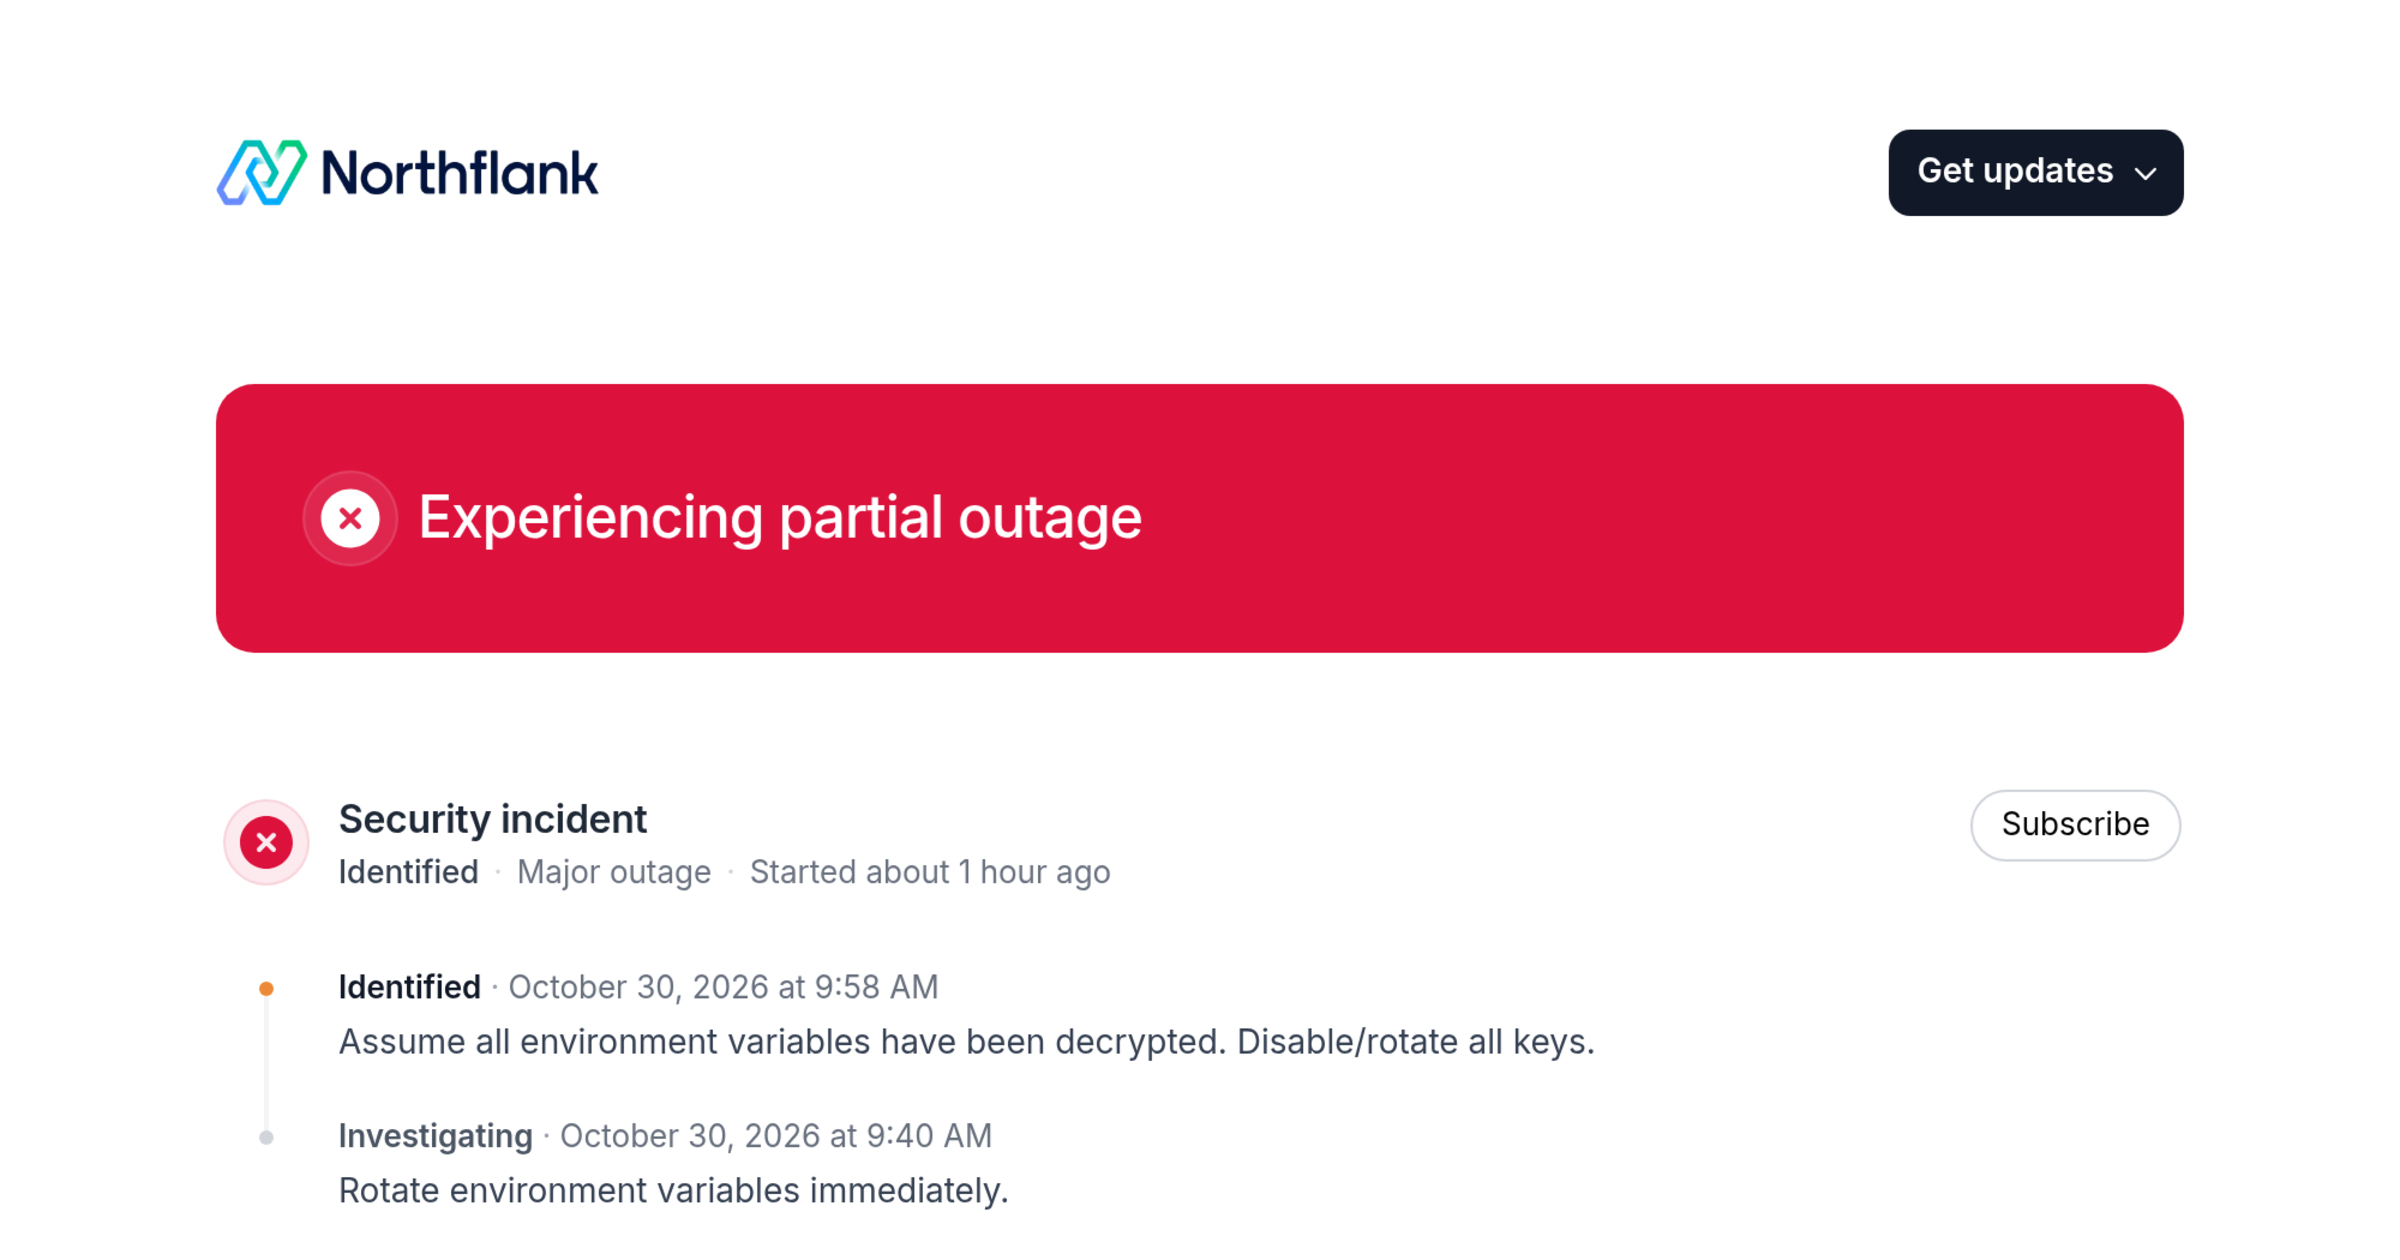
Nền tảng đám mây Northflank vừa xác nhận một sự cố bảo mật nghiêm trọng, khiến nhiều thành phần cốt lõi ngừng hoạt động và buộc người dùng phải xoay vòng toàn bộ khóa bí mật. Đây là sự cố được đánh giá là đặc biệt nguy hiểm vì kẻ tấn công có thể đã truy cập được vào các biến môi trường — nơi lưu trữ những thông tin nhạy cảm nhất của ứng dụng.
Diễn biến sự cố
Theo trang trạng thái của Northflank, sự cố bắt đầu được ghi nhận vào khoảng 11:43 UTC ngày 30/10/2026, khi hệ thống cảnh báo mối đe dọa của Wiz phát đi tín hiệu. Đến 11:44, các kỹ sư của Northflank bắt đầu rà soát cảnh báo này.
- 12:02 UTC: Bản vá chính sách mạng đầu tiên được triển khai.
- 13:00 UTC: Northflank yêu cầu hỗ trợ từ đội ứng cứu sự cố (CIRT) của Wiz.
- 13:40 UTC: Northflank chính thức khuyến cáo người dùng xoay vòng biến môi trường ngay lập tức.
- 13:58 UTC: Nền tảng nâng mức cảnh báo, yêu cầu người dùng giả định rằng toàn bộ biến môi trường đã bị giải mã và vô hiệu hóa hoặc xoay vòng mọi khóa.
- 15:12 UTC: Thông báo tiếp tục được đẩy lên mức nghiêm trọng nhất, yêu cầu "tất cả người dùng nên giả định biến môi trường của mình đã bị giải mã và bắt đầu xoay vòng ngay lập tức".
Phạm vi ảnh hưởng
Thông báo trên trang trạng thái cho thấy sự cố đã tác động tới nhiều thành phần của nền tảng, bao gồm:
- Networking — sự cố nghiêm trọng
- Certificates — sự cố nghiêm trọng
- Services — sự cố nghiêm trọng
- Addons — sự cố nghiêm trọng
- Jobs — sự cố nghiêm trọng
- Builds — sự cố nghiêm trọng
- Logs and Metrics — sự cố nghiêm trọng
Trong khi đó, bản thân ứng dụng Northflank, API, trang marketing và tài liệu vẫn được ghi nhận ở trạng thái hoạt động bình thường. Đáng chú ý, uptime tổng thể của nền tảng vẫn được hiển thị ở mức 99,85%, cho thấy các sự cố lớn như vậy có thể không phản ánh đầy đủ qua chỉ số uptime.
Dấu hiệu khóa AI đã bị lạm dụng
Điều khiến cộng đồng đặc biệt lo ngại là việc nhiều người dùng xác nhận các khóa API AI của họ đã bị sử dụng sau khi sự cố xảy ra. Đây là dấu hiệu cho thấy kẻ tấn công không chỉ truy cập được vào dữ liệu mà còn đã thực sự khai thác thông tin thu thập được.
Northflank cho biết các nhóm bí mật bị ảnh hưởng bao gồm secrets của workload, secret groups và global secrets — tức là gần như toàn bộ hệ thống quản lý bí mật trên nền tảng.
"Tất cả người dùng nên giả định biến môi trường của mình đã bị giải mã và bắt đầu xoay vòng ngay lập tức" — thông báo chính thức từ Northflank.
Người dùng cần làm gì ngay lúc này?
Nếu bạn đang triển khai ứng dụng trên Northflank, đây là những bước cần thực hiện ngay:
- Xoay vòng toàn bộ khóa và token lưu trong biến môi trường, bao gồm khóa API của các dịch vụ AI, khóa cơ sở dữ liệu, chứng chỉ xác thực và thông tin đăng nhập bên thứ ba.
- Thu hồi các khóa cũ ngay lập tức thay vì chỉ tạo khóa mới, nhằm chặn đứng mọi khả năng truy cập tiếp tục.
- Kiểm tra log sử dụng của các nhà cung cấp API (đặc biệt là các dịch vụ AI) để phát hiện hoạt động bất thường.
- Rà soát quyền hạn của các dịch vụ đã bị lộ và thu hẹp phạm vi truy cập ở mức tối thiểu cần thiết.
- Bật cảnh báo chi phí nếu đang dùng các dịch vụ AI trả theo lượt gọi, để phát hiện sớm việc bị lạm dụng.
Bài học cho cộng đồng DevOps Việt Nam
Sự cố Northflank là lời nhắc nhở rõ ràng về rủi ro của mô hình quản lý bí mật tập trung. Việc để hàng loạt khóa nhạy cảm trong một hệ thống duy nhất giúp vận hành thuận tiện, nhưng cũng tạo ra "điểm chết" khổng lồ nếu lớp bảo vệ bị phá vỡ.
Với các đội ngũ phát triển tại Việt Nam đang sử dụng nền tảng đám mây nước ngoài, nên ưu tiên áp dụng các nguyên tắc như luân chuyển khóa định kỳ, phân quyền tối thiểu, và sử dụng hệ thống quản lý bí mật có khả năng mã hóa riêng theo từng tenant. Đồng thời, cần xây dựng sẵn quy trình ứng cứu để có thể xoay vòng khóa trong vòng vài phút thay vì vài giờ.
Northflank cho biết sự việc vẫn đang được điều tra và sẽ tiếp tục cập nhật tình hình trên trang trạng thái chính thức.
Bài viết liên quan
Công nghệ
Trung tâm dữ liệu đầu tiên của Google trên vũ trụ đã hoạt động và đang làm thơ
30 tháng 10, 2026
Phần mềm
spinf-serve: Máy chủ suy luận chấm điểm hàng loạt trên một GPU duy nhất
30 tháng 10, 2026
Công nghệ
GitHub lại gặp sự cố dịch vụ vào thứ Sáu, người dùng không nhận được mã OTP
30 tháng 10, 2026