
PHP2Shell: Lỗ hổng RCE nghiêm trọng trong lõi PHP bị AI phát hiện, ảnh hưởng 70% website toàn cầu
Nhóm nghiên cứu Wiz Research đã phát hiện chuỗi lỗ hổng nghiêm trọng trong lõi PHP có thể cho phép kẻ tấn công chiếm quyền điều khiển máy chủ mà không cần xác thực, ảnh hưởng đến mọi phiên bản PHP trong thập kỷ qua. Điều đáng chú ý là các mô hình AI tiên tiến đã đóng vai trò then chốt trong việc biến những lỗi tồn tại hơn 10 năm thành khai thác thực tế.
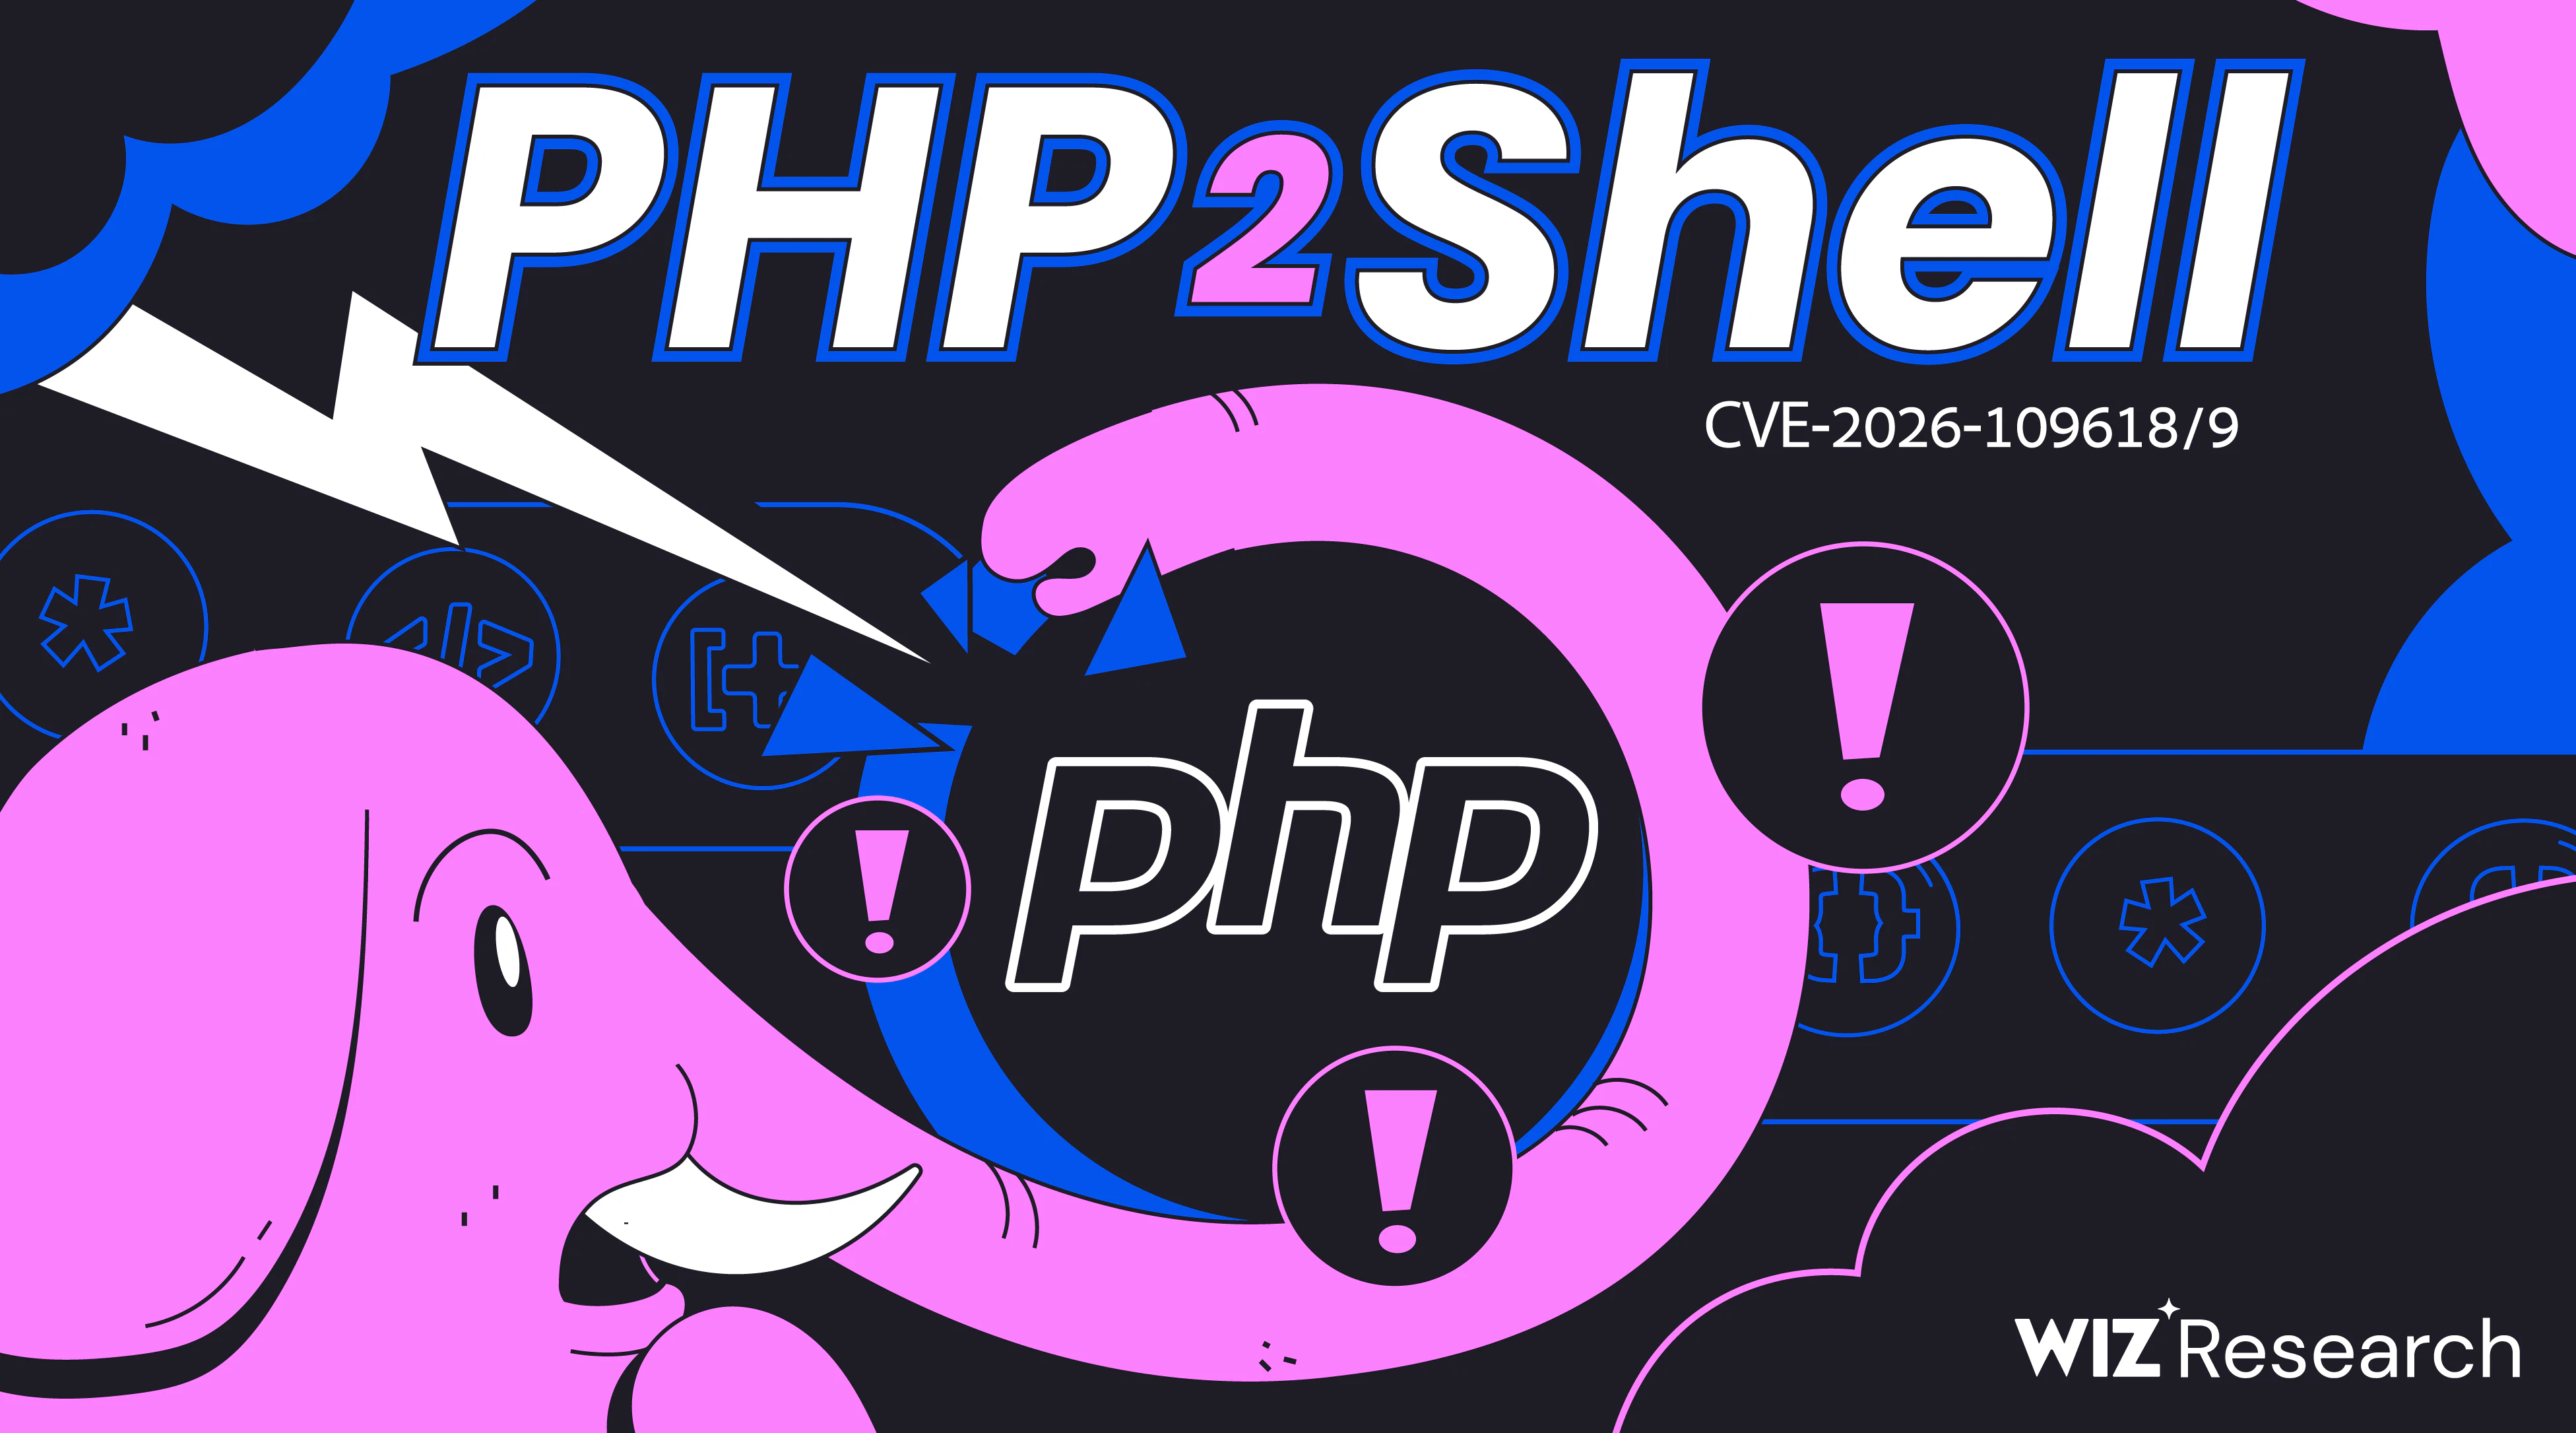
Nhóm nghiên cứu Wiz Research vừa công bố phát hiện một loạt lỗ hổng bảo mật nghiêm trọng trong lõi ngôn ngữ lập trình PHP — nền tảng vận hành khoảng 70% website trên toàn thế giới. Chuỗi lỗ hổng này được đặt tên là PHP2Shell, cho phép kẻ tấn công chạy mã từ xa (RCE) mà không cần xác thực, hoặc đọc dữ liệu nhạy cảm từ bộ nhớ của máy chủ.
Điểm đáng chú ý nhất: những lỗi này đã tồn tại trong mã nguồn PHP hơn một thập kỷ, nhưng chỉ được khai thác thành công khi các mô hình AI tiên tiến tham gia vào quá trình nghiên cứu.
Lỗ hổng nằm ở đâu và nguy hiểm thế nào?
Các lỗ hổng được gộp vào hai CVE với điểm số nghiêm trọng lên tới CVSS 9.2. Chúng bắt nguồn từ cách PHP xử lý lỗi nghiêm trọng (đặc biệt là lỗi hết bộ nhớ) trong quá trình xử lý request, khiến trạng thái nội bộ bị hỏng và tồn tại sang các request sau.
Hệ quả là kẻ tấn công có thể:
- Thực thi mã từ xa không cần xác thực trên các nền tảng như WordPress, Drupal và Joomla
- Đọc bộ nhớ của tiến trình PHP, nơi có thể chứa mật khẩu, token xác thực, API key và chứng chỉ của các request khác
- Tấn công bất kỳ ứng dụng PHP nào chạy trên phiên bản bị ảnh hưởng, kể cả một ứng dụng "Hello World" đơn giản
"Lỗ hổng nằm trong chính PHP, không phụ thuộc vào mã ứng dụng chạy bên trên. Ngay cả một ứng dụng đơn giản cũng có thể bị tấn công."
Đáng lo ngại hơn, mọi phiên bản PHP phát hành trong thập kỷ qua — kể từ PHP 5.4 — đều dính ít nhất một trong các lỗi này.
Bốn lỗi cốt lõi đã được xác định
Nhóm nghiên cứu mô tả bốn lỗi có thể khai thác được, gồm:
- Use-after-free trong bộ giải tuần tự upload-progress: trạng thái toàn cục bị "rò rỉ" sau lỗi cấp phát bộ nhớ, cho phép kẻ tấn công thao túng bộ nhớ của tiến trình xử lý request sau.
- Rò rỉ bộ nhớ tiến trình từ xa: PHP có thể URL-encode nội dung bộ nhớ đã bị giải phóng vào cookie
PHPSESSIDtrả về, kể cả khi ứng dụng không hề gọisession_start(). - Use-after-free trong backtrace lỗi nghiêm trọng: con trỏ tới backtrace cũ vẫn tồn tại qua các request, mở đường cho lỗi bộ nhớ có kiểm soát.
- Type confusion trong OPcache: trạng thái chia sẻ giữa các worker bị lệch, cho phép ghi đè con trỏ sai kiểu và từ đó xây dựng chuỗi khai thác RCE.
Bước ngoặt của kỷ nguyên AI
Điều khiến PHP2Shell trở thành sự kiện đáng chú ý không chỉ nằm ở mức độ nghiêm trọng, mà ở cách nó được tìm ra. Việc khai thác đòi hỏi phải xâu chuỗi nhiều lỗi, thích ứng với cách bố trí bộ nhớ của từng mục tiêu và liên tục thử nghiệm, gỡ lỗi — công việc mà trước đây chỉ một nhóm chuyên gia hàng đầu mới làm được trong nhiều tháng.
Với sự hỗ trợ của các mô hình như Gemini 4 Argon, GPT-5.6 Sol và nền tảng Wiz Atlas, một nhóm nghiên cứu đã hoàn thành công việc tương đương trong khoảng một tuần. Các mô hình AI giúp phân tích lỗi, điều chỉnh khai thác cho từng phiên bản và cấu hình PHP khác nhau, đồng thời hỗ trợ kiểm chứng bản vá.
"Trong hơn một thập kỷ, các lỗ hổng nghiêm trọng này không được xử lý vì việc phát hiện và khai thác quá phức tạp. Giờ đây AI giúp đội ngũ phòng thủ thu hẹp khoảng cách đó." — Raluca Ada Popa, Giám đốc bộ phận bảo mật Gemini, Google DeepMind
Điều này làm thay đổi bài toán chi phí của cả việc phát hiện lẫn khai thác lỗ hổng: những lỗi tưởng chừng "không thực tế để khai thác" nay có thể trở thành mục tiêu khả thi. Đồng thời, nó cũng mở ra cơ hội để đội ngũ phòng thủ chủ động tìm và vá lỗi trước khi bị lợi dụng.
Ảnh hưởng rộng khắp hệ sinh thái web
PHP là nền tảng của WordPress, Drupal, Joomla, MediaWiki (phần mềm chạy Wikipedia) và vô số hệ thống khác. Một lỗ hổng ở lõi ngôn ngữ lan rộng khắp các nhà cung cấp cloud, dịch vụ hosting, CDN và hàng triệu máy chủ tự quản lý.
Nhóm Wiz đã phối hợp với đội ngũ PHP, Calif, OpenAI cùng nhiều ông lớn như Google Cloud, Cloudflare, AWS, Microsoft, Automattic, Fastly, Akamai, Imperva và Vercel để chuẩn bị hướng dẫn và các biện pháp giảm thiểu sẵn có cho những tổ chức chưa thể cập nhật ngay.
Khuyến nghị cho người dùng và quản trị viên
Bản vá đã được PHP phát hành vào ngày 21/10/2026. Các chuyên gia khuyến nghị:
- Cập nhật PHP lên phiên bản mới nhất ngay lập tức — đây là biện pháp khắc phục duy nhất và đầy đủ.
- Nếu chưa thể vá, cần chú ý các dấu hiệu bất thường: request multipart lạ đi kèm lỗi giới hạn bộ nhớ, chuỗi phản hồi HTTP 500 lặp lại, cookie
PHPSESSIDtrả về có kích thước bất thường, hoặc hiện tượng worker PHP bị thay thế liên tục. - Cân nhắc sử dụng các giải pháp giám sát và phát hiện khai thác từ nhà cung cấp bảo mật cloud.
Đối với cộng đồng lập trình viên và quản trị viên hệ thống tại Việt Nam — nơi WordPress và các CMS mã nguồn mở viết bằng PHP vẫn rất phổ biến — việc kiểm tra phiên bản PHP và lên kế hoạch nâng cấp nên được ưu tiên ngay trong tuần này.
Bài học lớn hơn
PHP2Shell được ví như một cột mốc tương tự Heartbleed (2014) hay Log4Shell (2021), nhưng lần này là dấu hiệu cho kỷ nguyên AI: khi chi phí phát hiện và khai thác lỗ hổng giảm mạnh, độ phức tạp không còn là lá chắn bảo vệ đáng tin cậy.
Mặt tích cực là chính AI cũng trao cho đội ngũ phòng thủ khả năng rà soát những lỗi đã tồn tại nhiều năm trong các nền tảng phần mềm nền tảng mà tất cả chúng ta đang dùng chung.
Bài viết liên quan
Công nghệ
GitHub lại gặp sự cố: Chậm trễ xử lý Pull Request và giao hàng webhook
21 tháng 10, 2026
Công nghệ
Sumi.css: Framework CSS tối giản, chỉ 6,7 KB và không cần viết class
21 tháng 10, 2026
Phần mềm
Lỗ hổng nghiêm trọng trong PHP khiến cả Internet chao đảo: 'Đây không phải là diễn tập'
21 tháng 10, 2026