
Project Glasswing sau 7 tháng: 442 CVE, chỉ 2 lỗ hổng bị khai thác
VulnCheck công bố báo cáo sau 7 tháng theo dõi Project Glasswing của Anthropic: chỉ 442 CVE được ghi nhận, chiếm khoảng 0,5% tổng số CVE năm nay, trong đó chỉ 2 lỗ hổng bị khai thác thực tế. Số lượng phát hiện tăng nhanh trong khi số bản vá gần như đứng yên, và gánh nặng kiểm chứng đang bị đẩy về phía các maintainer mã nguồn mở.
Sau bảy tháng kể từ khi Anthropic khởi động Project Glasswing, VulnCheck đã công bố báo cáo cập nhật cho thấy khoảng cách lớn giữa tuyên bố ban đầu và thực tế triển khai. Dự án từng được giới thiệu với thông điệp rằng chúng ta đã bước vào "kỷ nguyên Mythos" của việc săn lỗ hổng bảo mật, nhưng dữ liệu thu thập được lại cho thấy một bức tranh kém ấn tượng hơn nhiều.
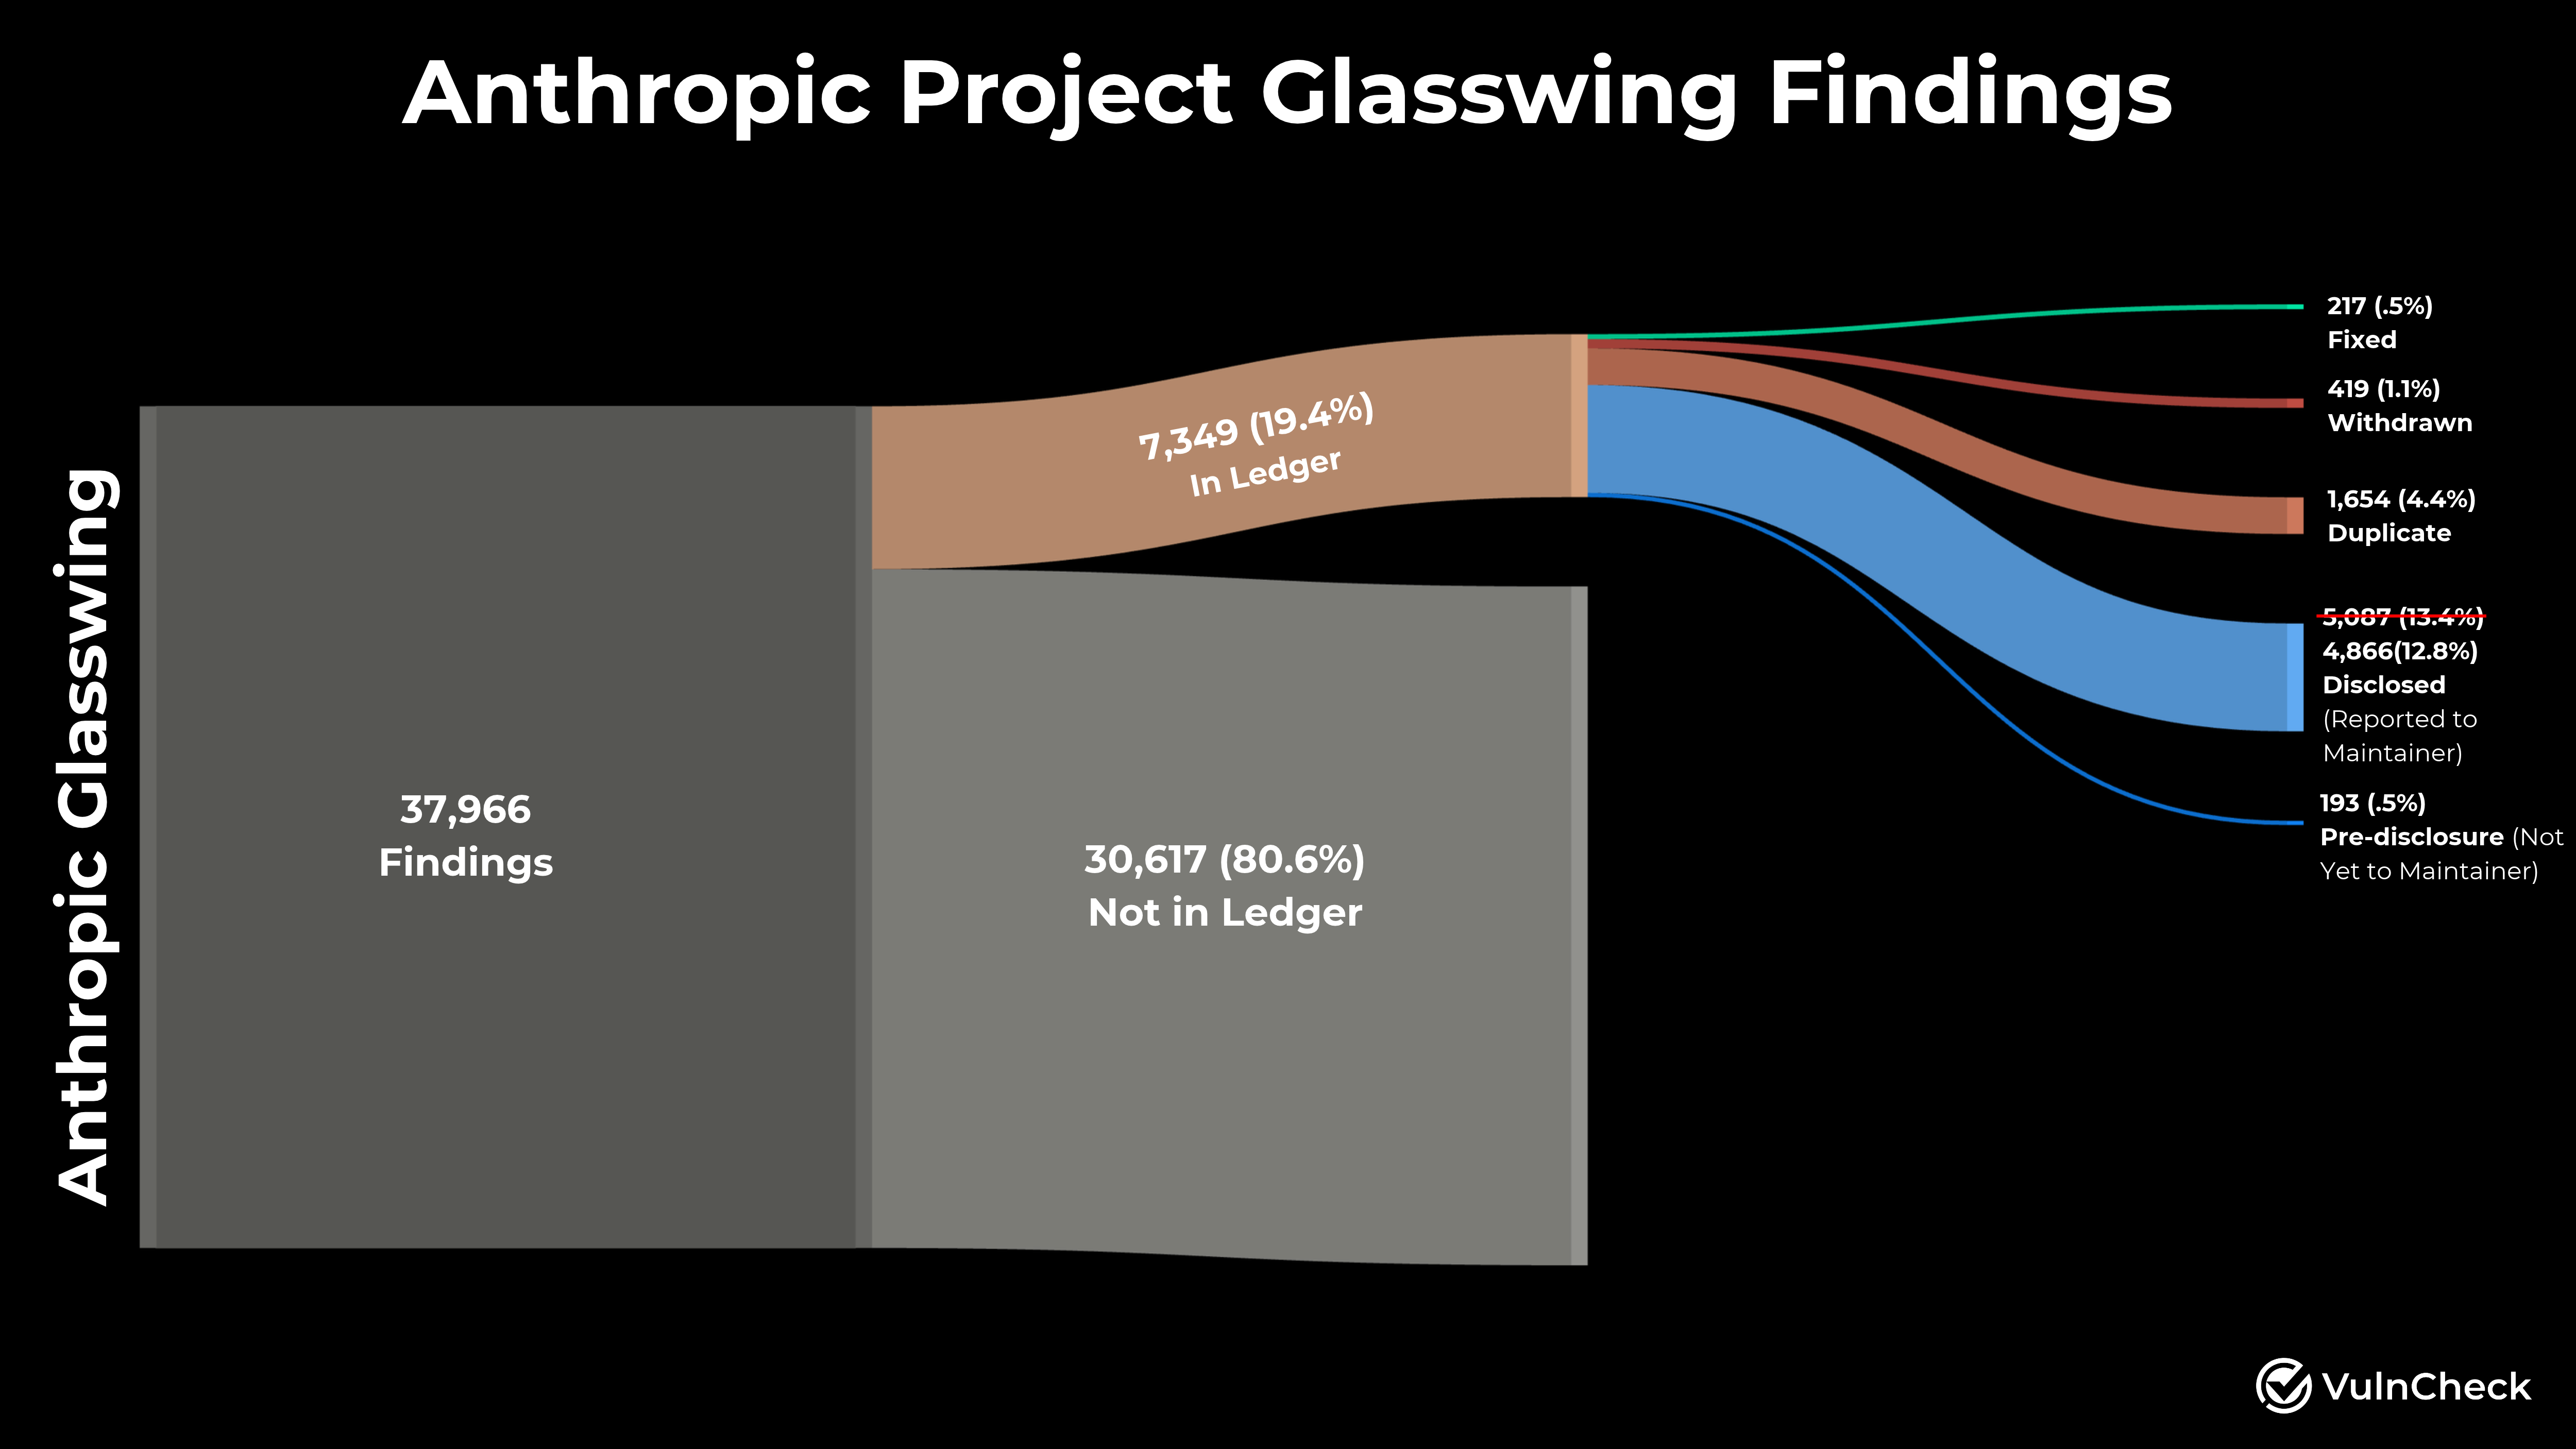 Minh họa sổ theo dõi của Anthropic qua các kỳ cập nhật
Con số thực tế sau bảy tháng
VulnCheck bắt đầu theo dõi các lỗ hổng do Anthropic phát hiện từ ngày 17/4, ngay sau khi dự án ra mắt, thông qua một kho mã nguồn mở có tên Anthropic Credited CVEs. Kho này tổng hợp dữ liệu từ bản ghi CVE, GHSA (GitHub Security Advisory), các commit trong nhân Linux và cả sổ theo dõi công khai của chính Anthropic, đồng thời kiểm tra thủ công từng bản tin để tránh bỏ sót.
Kết quả: 442 CVE được ghi nhận là có nguồn gốc từ Anthropic, tức trung bình khoảng 63 CVE mỗi tháng. So với tổng số 93.450 CVE được công bố trong năm nay, con số này chỉ chiếm khoảng 0,5%.
Đáng chú ý hơn, sổ theo dõi công khai của Anthropic chỉ liệt kê 217 lỗ hổng đã được sửa, nghĩa là VulnCheck đã ghi nhận số lượng nhiều hơn gấp đôi so với những gì Anthropic tự công bố.
Mức độ nguy hiểm không như tuyên bố
Câu hỏi quan trọng là liệu các lỗ hổng này có thực sự hữu ích với kẻ tấn công hay không. Đối chiếu với cơ sở dữ liệu VulnCheck KEV (danh sách các lỗ hổng đã bị khai thác ngoài thực tế), chỉ 2 trong số 442 CVE từng bị khai thác, tương đương 0,45% — cụ thể là CVE-2026-61500 và CVE-2026-26980.
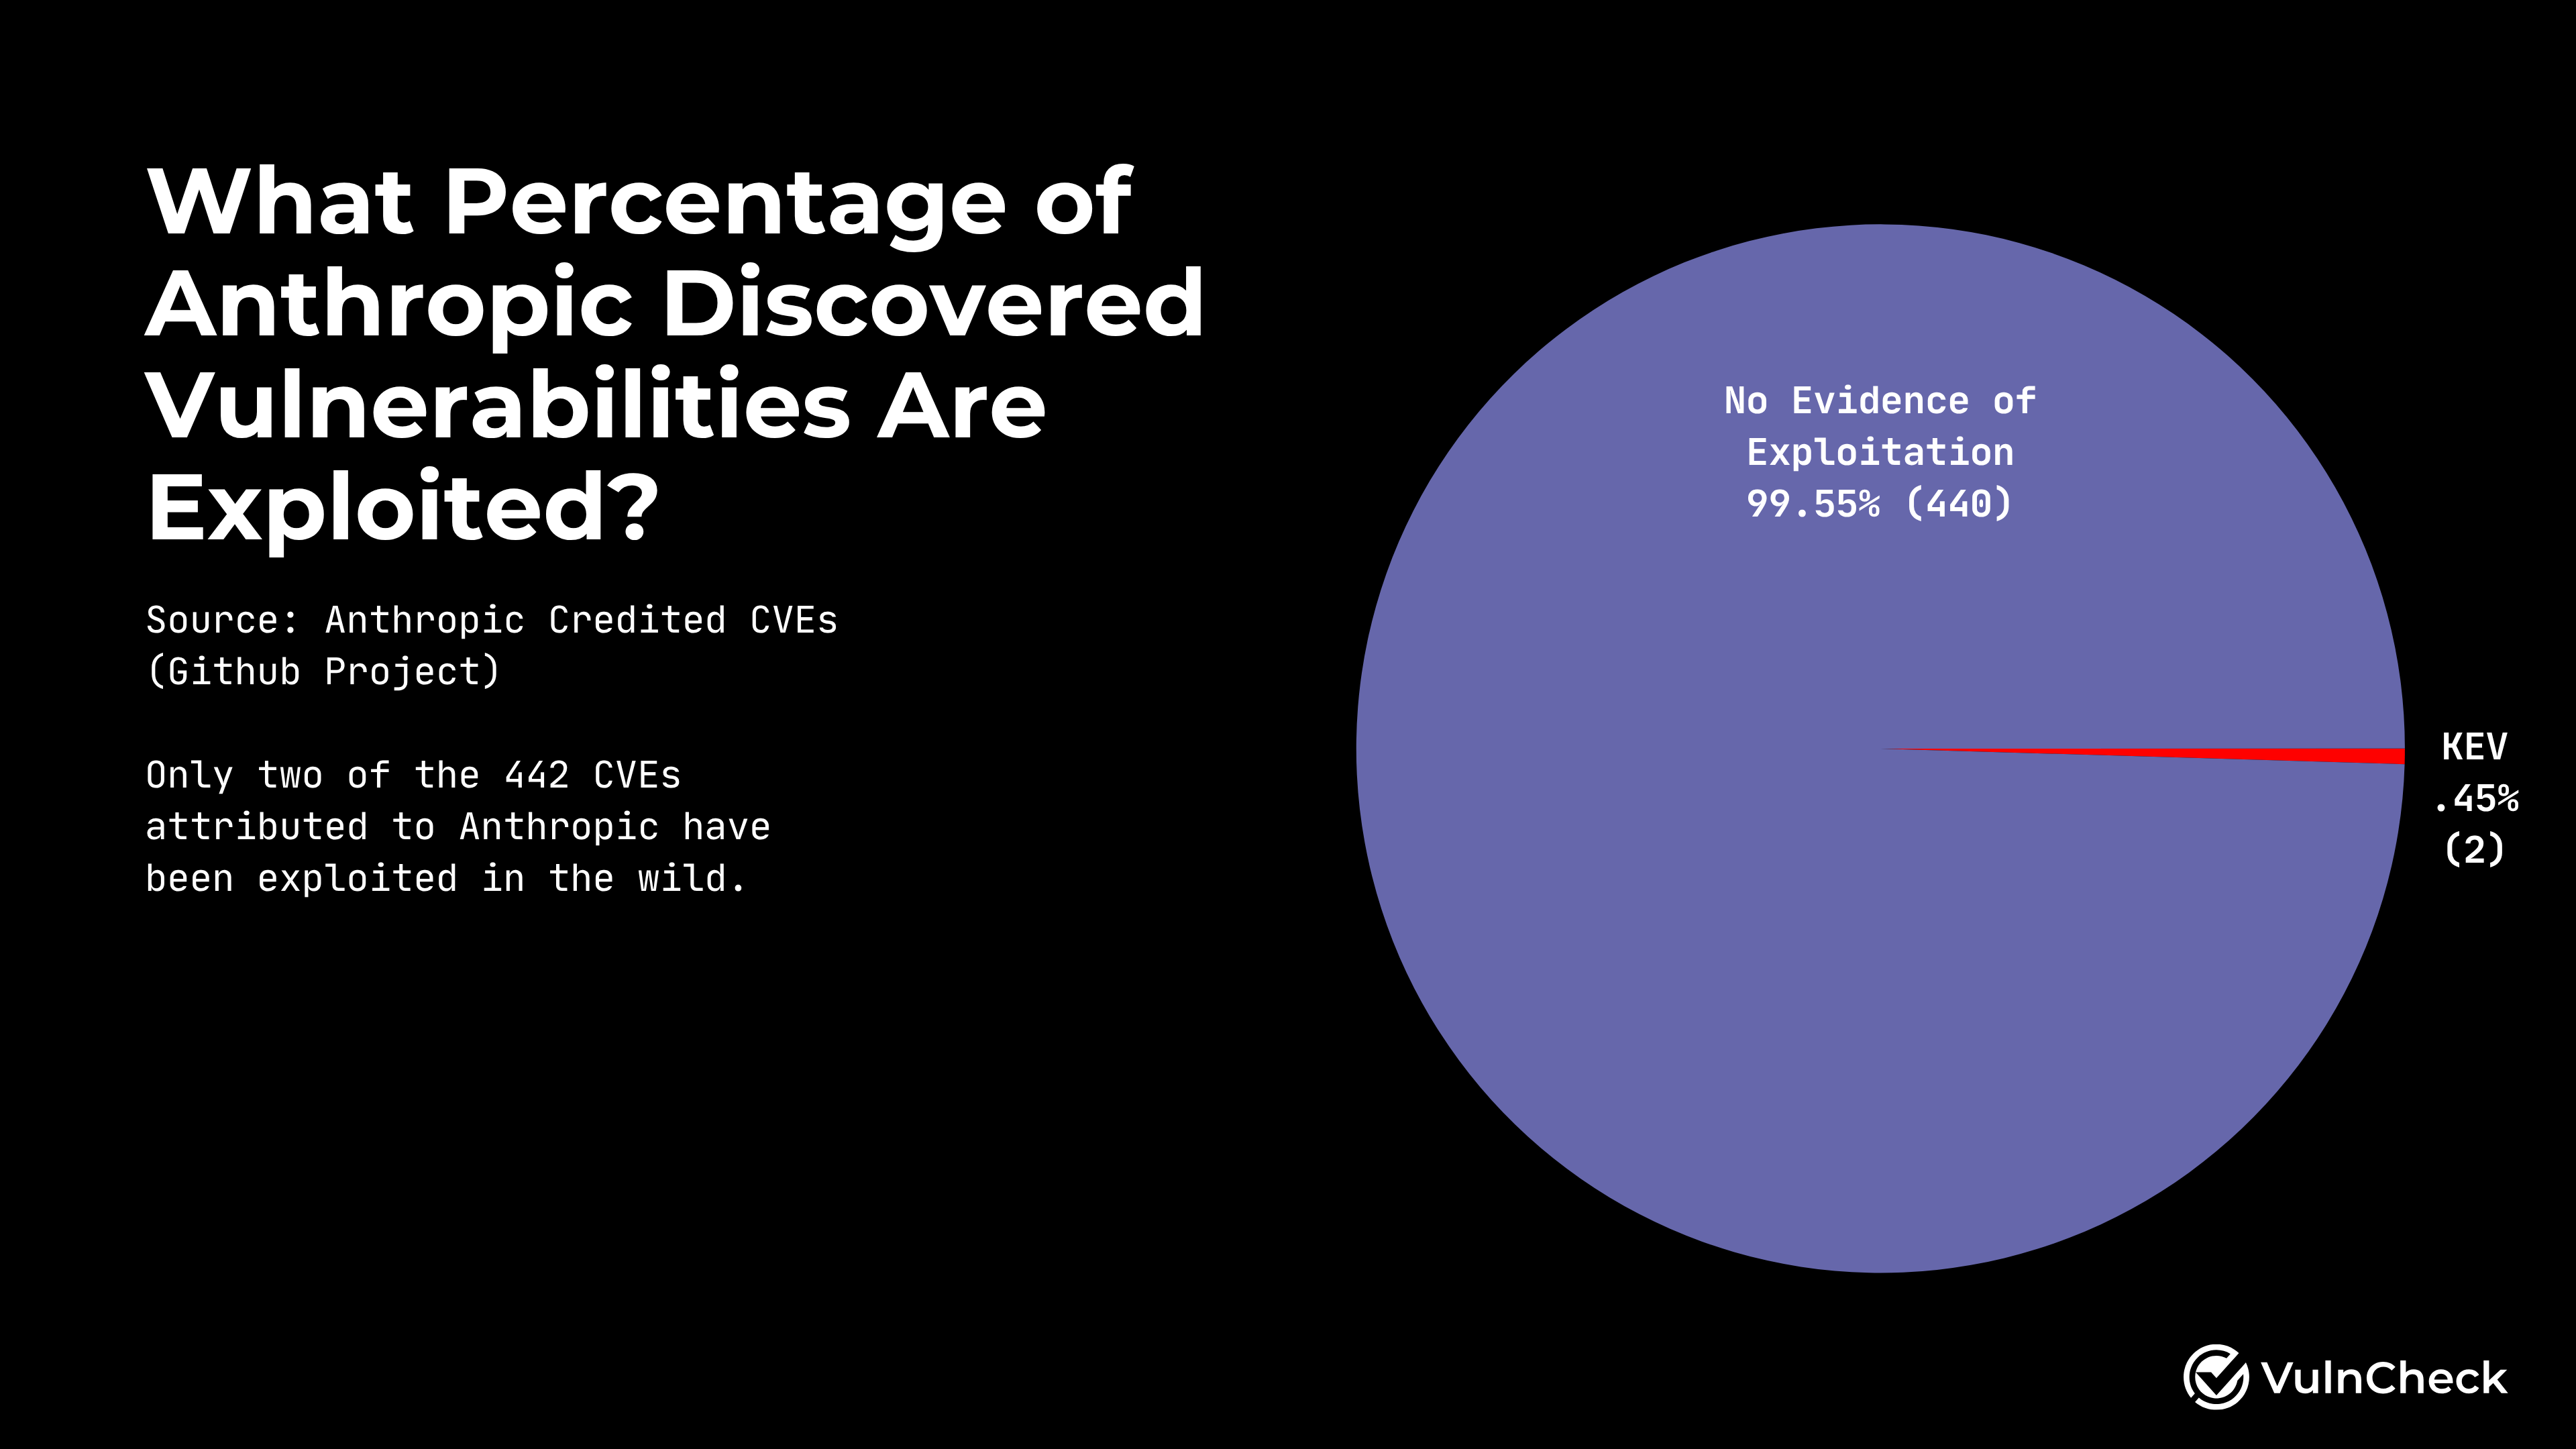 Tỷ lệ lỗ hổng do Anthropic phát hiện từng bị khai thác thực tế
Sổ theo dõi: phát hiện nhiều, sửa rất ít
Khi Anthropic ra mắt sổ theo dõi vào tháng 5, dự án báo cáo 23.019 phát hiện với tỷ lệ dương tính thật (true positive) 90,8%. Đến bản cập nhật ngày 2/11, con số đã lên 37.966 phát hiện nhưng chỉ có 217 bản sửa.
Các con số chi tiết:
- Chỉ 7.349 phát hiện (19,4%) được công khai.
- 1.654 phát hiện (4,4%) bị đánh dấu là trùng lặp — gấp 7,5 lần số bản vá.
- 419 phát hiện đã bị rút lại.
- Tỷ lệ dương tính thật được Anthropic công bố tăng lên 94,2%, dù số phát hiện bị rút lại và trùng lặp nhiều hơn số được sửa.
So với bản cập nhật tháng 9, xu hướng càng rõ rệt: trong hai tháng, Anthropic thêm gần 12.000 phát hiện nhưng chỉ sửa thêm 15 lỗ hổng. Số phát hiện trùng lặp tăng thêm 1.668. Báo cáo cũng chỉ ra một lỗi trên sổ theo dõi của Anthropic khiến số phát hiện được đánh dấu "đã công bố" bị thổi phồng.
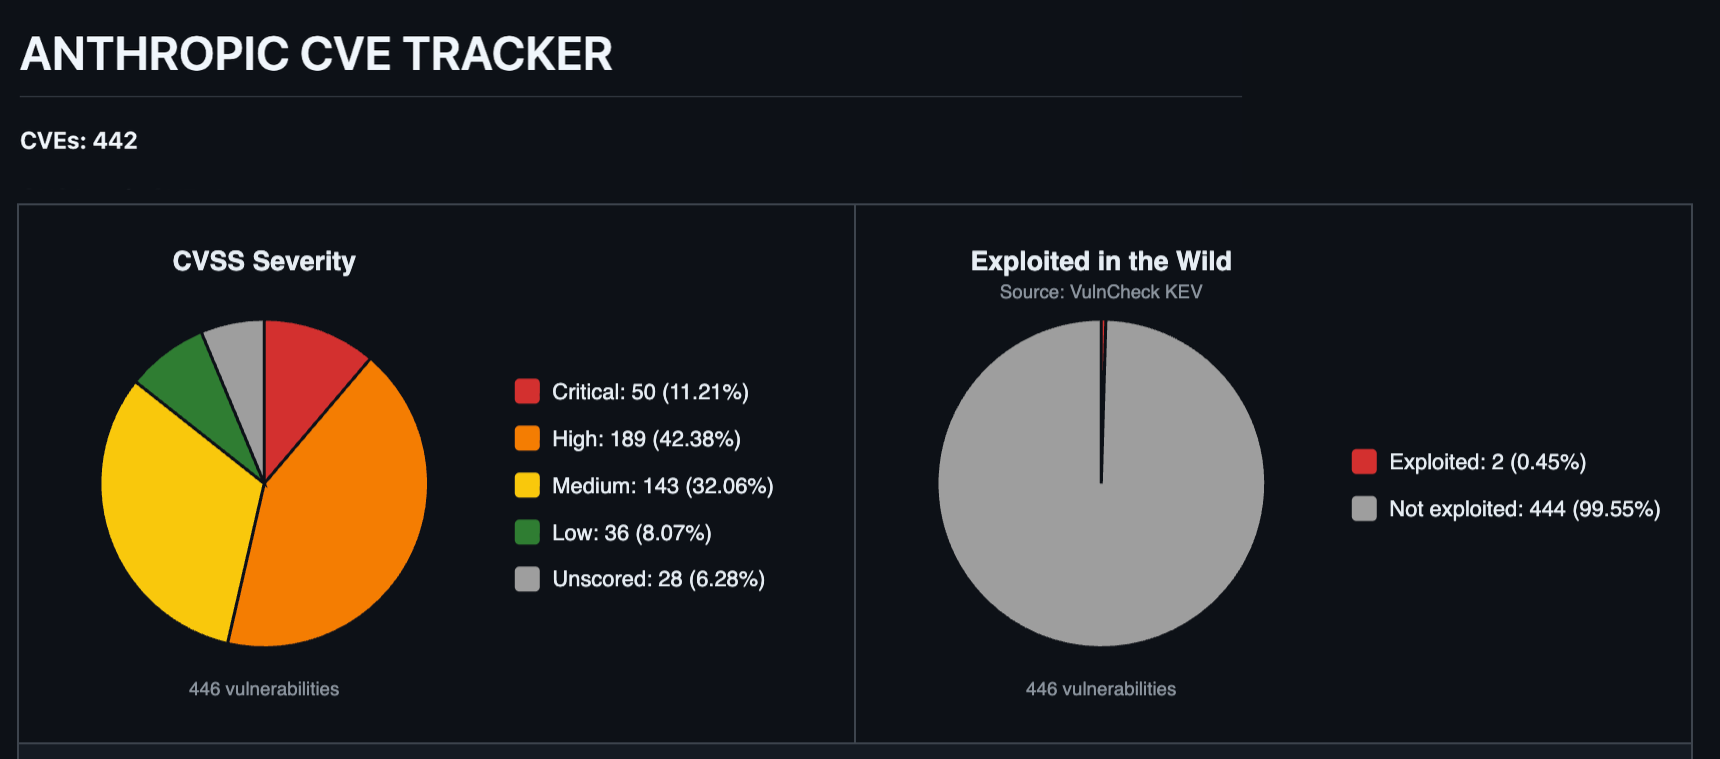 Số CVE được ghi nhận cho Anthropic qua các thời điểm
Bước chuyển sang OSS Scanner và bài kiểm tra từ curl
Việc con người kiểm chứng từng phát hiện rõ ràng không thể mở rộng. Trong bài công bố OSS Scanner ngày 8/10, Anthropic thừa nhận đã tìm ra hơn 29.000 lỗ hổng tiềm năng nhưng chỉ xem xét thủ công khoảng 6.000, và vẫn đang "tắc nghẽn ở năng lực con người để xác thực". Trước đó, dự án đã gửi gần 5.000 báo cáo chưa kiểm chứng cho các maintainer yêu cầu nhận toàn bộ.
OSS Scanner cho phép các dự án tự đăng ký quét và tự phân loại kết quả. Anthropic nói rõ các báo cáo này "hoàn toàn do mô hình tạo ra, không qua con người xem xét hay phân loại" và "có thể không chính xác hoặc không hợp lệ". Nói cách khác, nút thắt kiểm chứng không biến mất mà được chuyển sang phía maintainer.
Daniel Stenberg, người duy trì curl, đã công bố một đợt 45 báo cáo lỗ hổng nhận từ Anthropic (một mức trung bình, phần còn lại đều thấp). Trong 34 báo cáo đã công bố, 19 báo cáo bị xác định không phải lỗ hổng, 6 báo cáo được xác nhận ở mức thấp, và 9 báo cáo còn chờ đánh giá. Như vậy tỷ lệ dương tính giả tạm tính là 55,9%, chỉ 17,6% được xác nhận và tất cả đều ở mức độ thấp.
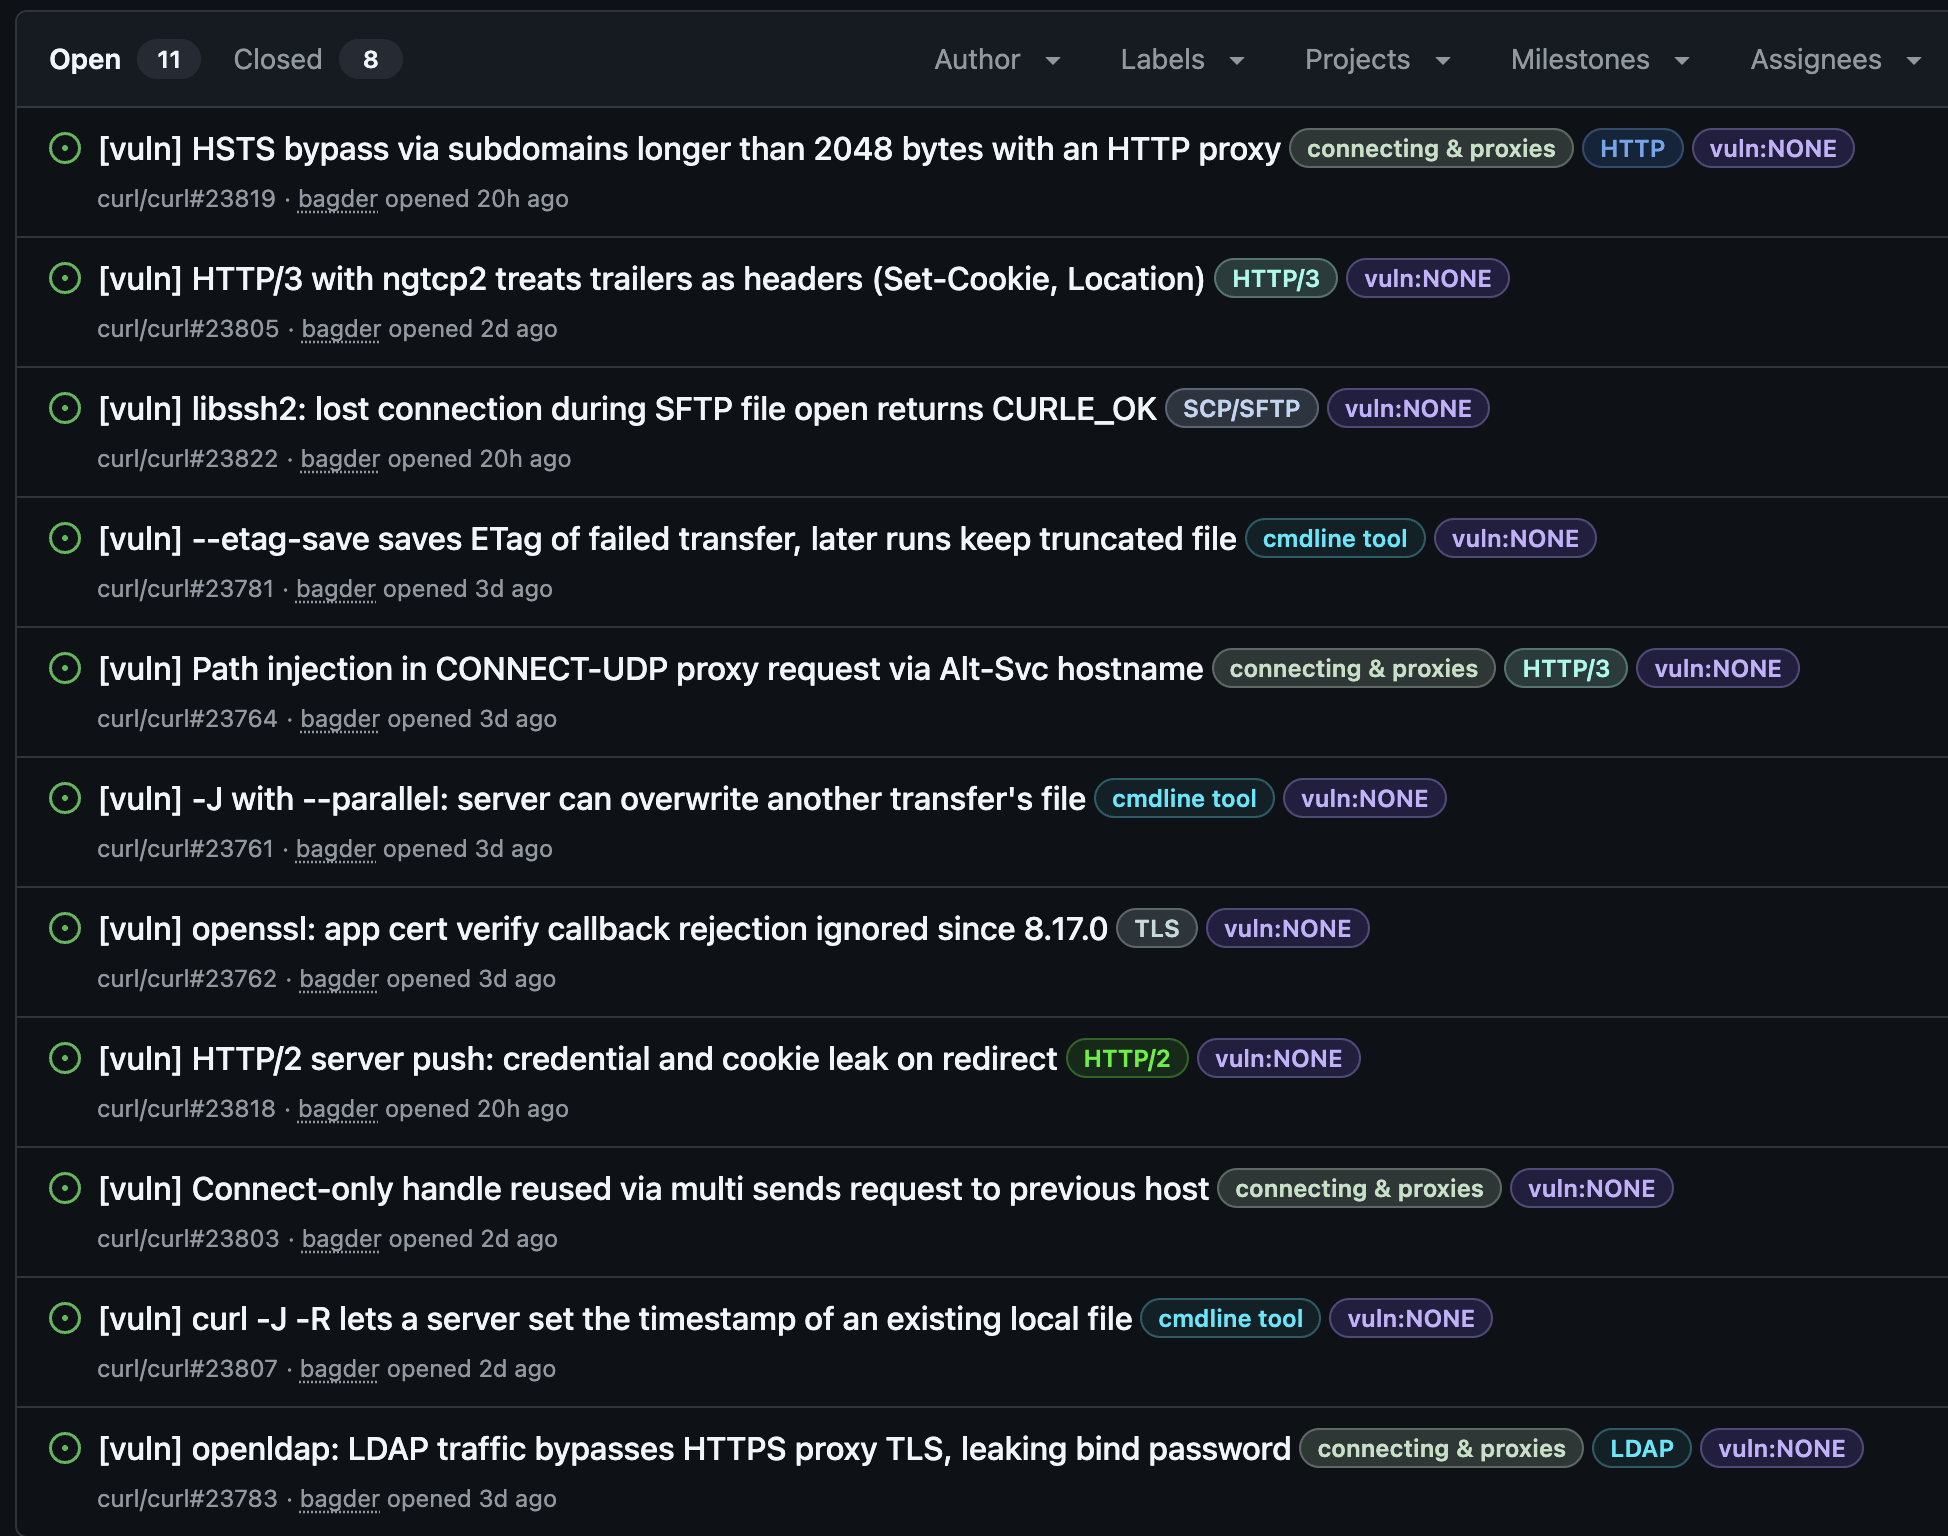 Các lỗ hổng curl được đối chiếu với báo cáo từ Anthropic
Stenberg cho biết anh công bố từng báo cáo một cách có chủ đích "để giảm tác động cho nhóm", dự kiến hoàn tất trong tuần. Đây không phải lần đầu: hồi tháng 5, anh từng cho biết năm phát hiện từ Mythos chỉ tương ứng với một lỗ hổng được xác nhận.
Trước đó, báo cáo tháng 9 của VulnCheck cũng chỉ ra rằng Claude đánh giá 91,5% các phát hiện trong sổ là nghiêm trọng hoặc cao, trong khi maintainer chỉ đồng ý với 51,3%.
Góc nhìn
Với các kỹ sư và doanh nghiệp Việt Nam đang cân nhắc dùng công cụ AI để quét lỗ hổng, báo cáo này là lời nhắc rằng công cụ phát hiện chỉ là bước đầu. Chi phí thực sự nằm ở khâu phân loại và xác thực — và khi nhà cung cấp đẩy việc đó về phía người dùng, đội ngũ bảo mật nội bộ cần chuẩn bị nguồn lực tương ứng thay vì coi kết quả quét là danh sách việc cần sửa ngay.
Bài học từ curl cũng hữu ích: một tỷ lệ dương tính giả cao không chỉ gây lãng phí thời gian mà còn làm xói mòn niềm tin vào công cụ. Các nhóm nên đặt kỳ vọng thực tế, đối chiếu chéo kết quả từ AI với công cụ truyền thống, và ưu tiên những lỗ hổng đã có bằng chứng khai thác thực tế trước khi dồn sức cho hàng trăm báo cáo mức thấp.
Nguồn: vulncheck.com · Quy trình biên tập
Bài viết liên quan
AI & ML
Hơn 200 lỗ hổng bảo mật do AI của Anthropic phát hiện, nhưng gần như không bị khai thác
22 tháng 9, 2026
AI & ML
Số lượng lỗ hổng bảo mật thực tế mà Project Glasswing của Anthropic tìm thấy vẫn là một ẩn số
16 tháng 4, 2026
Phần mềm
Dự án Glasswing: AI của Anthropic phát hiện hơn 10.000 lỗ hổng bảo mật nghiêm trọng
23 tháng 5, 2026