
Rò rỉ dữ liệu chấn động: Lộ thông tin 41.000 nhân viên Bộ An ninh Nội địa Mỹ, gồm cả đặc vụ ICE chìm
Một vụ rò rỉ chưa từng có đã phơi bày dữ liệu của hơn 41.000 nhân viên và nhà thầu thuộc Bộ An ninh Nội địa Mỹ (DHS), bao gồm email, số điện thoại, địa chỉ văn phòng và thông tin về các chương trình giám sát, nghe lén cùng đặc vụ chìm. Dữ liệu được cho là lấy từ hệ thống đăng nhập Okta của DHS và đã được nhóm tin tặc tự xưng "Department of Peace" công bố.
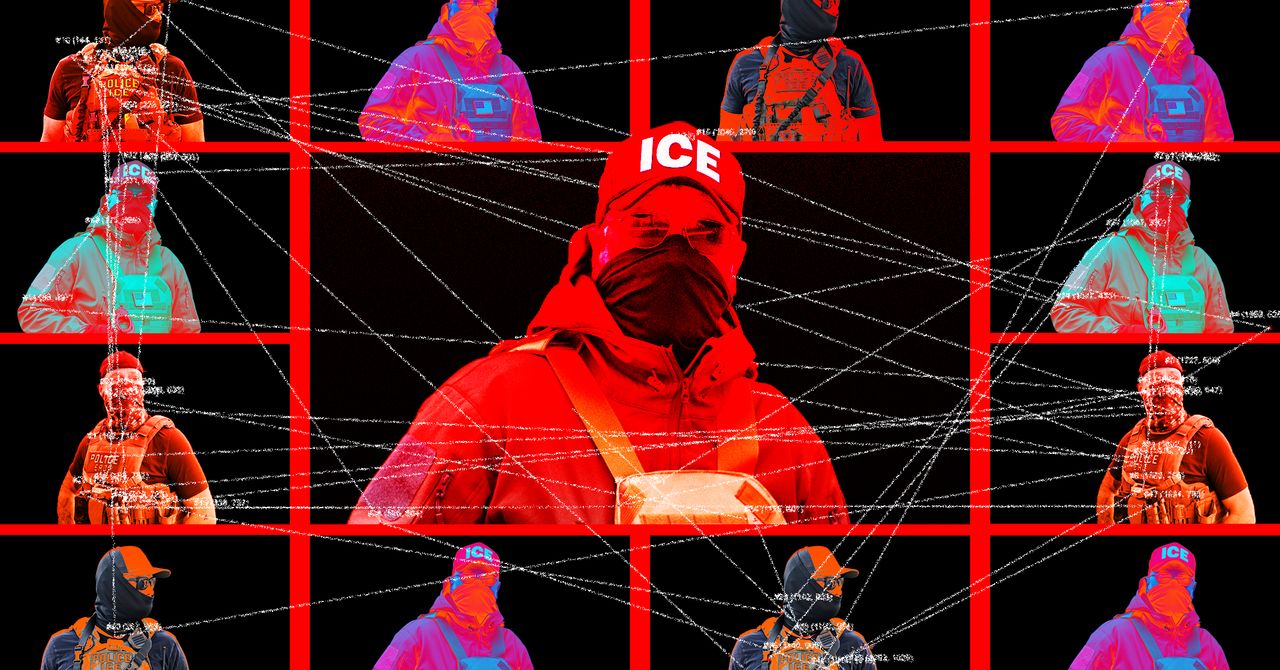
Rò rỉ dữ liệu chấn động: Lộ thông tin 41.000 nhân viên Bộ An ninh Nội địa Mỹ, gồm cả đặc vụ ICE chìm
Một vụ rò rỉ chưa từng có đã phơi bày dữ liệu của hơn 41.000 nhân viên và nhà thầu thuộc Bộ An ninh Nội địa Mỹ (DHS) cùng bảy cơ quan trực thuộc. Dữ liệu không chỉ chứa email, số điện thoại và địa chỉ văn phòng mà còn hé lộ cấu trúc vận hành, các chương trình giám sát và cả danh tính đặc vụ chìm.
Vụ rò rỉ đến từ đâu?
Theo thông tin được tổ chức phi lợi nhuận minh bạch Distributed Denial of Secrets (DDoSecrets) và nhà nghiên cứu an ninh mạng maia arson crimew chia sẻ với WIRED, dữ liệu được một nhóm tự xưng là "Department of Peace" cung cấp. DDoSecrets đã công bố kho lưu trữ mang tên "Icepick" vào thứ Tư.
Theo DDoSecrets, dữ liệu bắt nguồn từ hệ thống đăng nhập Okta của DHS. Trong ghi chú kèm theo, nhóm tin tặc viết: "Họ nắm thông tin của chúng ta, nên công bằng thôi khi chúng ta cũng nắm thông tin của họ."
Đại diện Okta khẳng định với WIRED rằng họ không biết về bất kỳ vụ xâm nhập nào vào hệ thống của mình: "Okta vẫn an toàn và chúng tôi không có bằng chứng nào cho thấy dữ liệu hay hệ thống của chúng tôi bị xâm phạm."
Đáng chú ý, các bản ghi này được cập nhật lần cuối vào ngày 19/8/2026, cho thấy dữ liệu khá mới. Toàn bộ kho dữ liệu có thể tra cứu trên một website do crimew xây dựng.
Quy mô và cấu trúc dữ liệu bị lộ
Theo phân tích của WIRED, phạm vi vụ rò rỉ bao trùm khoảng một phần bảy lực lượng lao động của DHS, với sự phân bổ đáng chú ý:
- CBP (Cơ quan Hải quan và Bảo vệ Biên giới): chiếm hơn một nửa số bản ghi
- ICE (Cơ quan Thực thi Di trú và Hải quan): khoảng 10.000 bản ghi, trong đó khoảng một phần ba thuộc Homeland Security Investigations (HSI) — nhánh điều tra của ICE
- USCIS (Cơ quan Di trú và Nhập tịch): khoảng 6.200 bản ghi
- CISA (Cơ quan An ninh mạng và Hạ tầng): gần 1.000 bản ghi, hơn một nửa là nhà thầu
Ngoài ra còn có khoảng 4.400 "cộng sự" với đủ loại vị trí, từ lập trình viên IT, nhà khoa học dữ liệu đến y tá và nhân viên trại giam — trong đó 145 người được ghi là "nhà thầu" hoặc "nhà thầu rủi ro cao".
Những thông tin nhạy cảm bị phơi bày
Phần nguy hiểm nhất của vụ rò rỉ nằm ở các nhóm quyền truy cập (permission groups) nội bộ. Giống như hầu hết tổ chức lớn, DHS dùng các nhóm này để kiểm soát quyền vào hệ thống nội bộ — và có tới hơn 55.000 nhóm được ghi nhận.
Một số nhóm đáng chú ý:
- "CUC" — theo hồ sơ tòa án chính phủ, viết tắt của "certified undercover operation" (chiến dịch chìm được chứng nhận), với 39 nhân viên thuộc hơn chục văn phòng hiện trường của HSI
- "Keyhole" — một chiến dịch chìm khác, từng tài trợ cho hoạt động giám sát các nhóm biểu tình tại Minneapolis
- "Title III Intercept Program" — chương trình nghe lén điện thoại theo luật
- "Illicit Sensor Intercept Program (ISIP)" — chương trình chặn bắt cảm biến bất hợp pháp
- Palantir Falcon và PenLink — nền tảng điều tra và phân tích hồ sơ điện thoại, mạng xã hội
Nhóm "AI Access" và "Executive Leadership" gồm cùng 13 người được miễn bộ lọc web của DHS, trong đó có cựu Bộ trưởng DHS Kristi Noem, cựu CIO Antoine McCord (nay trở lại công ty quốc phòng Anduril) và Philip Hegseth, cố vấn cấp cao, em trai Bộ trưởng Quốc phòng Pete Hegseth.
Dữ liệu cũng đề cập đến các nhóm gắn với công cụ AI như ChatGPT của OpenAI, Gemini của Google, Copilot của Microsoft và Grok.com — nhóm sau gồm 8 quan chức công nghệ của DHS.
Rủi ro an ninh nghiêm trọng
Các chuyên gia đánh giá đây là mối đe dọa đặc biệt nghiêm trọng. Alexander Leslie, chuyên gia an ninh quốc gia tại công ty tình báo mối đe dọa Recorded Future, nhận định:
"Nếu xác thực và còn mới, đây là nguồn tình báo vô cùng giá trị cho những kẻ muốn xâm nhập DHS. Tập dữ liệu này càng giá trị hơn khi được đối chiếu với thông tin đã bị xâm phạm trước đó, dữ liệu thương mại và các nguồn tình báo khác. Kẻ thù có thể mất nhiều tháng khai thác các mối quan hệ này để xác định nhân sự dễ tổn thương, dựng màn giả mạo thuyết phục hoặc phá hoại các cuộc điều tra đang tiến hành."
Một số chi tiết đáng lo ngại khác:
- Hơn 700 tài khoản gắn với nhóm liên quan đến Signal, ứng dụng nhắn tin mã hóa — gần như toàn bộ thuộc CBP
- Hơn 200 tài khoản CBP thuộc nhóm dùng Mobile Fortify, ứng dụng nhận diện khuôn mặt để xác định danh tính
- Khoảng 1.300 tài khoản thực thi của ICE được tạo từ ngày 4/7/2025 — thời điểm Tổng thống Trump ký đạo luật One Big Beautiful Bill Act tài trợ tuyển 10.000 nhân viên ICE mới
- Gần 20 tài khoản thuộc Bộ Quốc phòng, khoảng 170 tài khoản làm nhiệm vụ "hỗ trợ xử lý quân sự" và 35 tài khoản ghi rõ là thành viên Vệ binh Quốc gia
Hầu hết bản ghi còn ghi tên người giám sát trực tiếp, cho phép bất kỳ ai phân tích tập dữ liệu có thể dựng lại toàn bộ sơ đồ báo cáo trong toàn bộ cơ quan.
Bối cảnh và tranh cãi pháp lý
Vụ rò rỉ diễn ra trong bối cảnh DHS đang ráo riết truy lùng những người chỉ trích mình — tìm cách lộ diện người dùng mạng xã hội ẩn danh, thu thập hồ sơ khách hàng liên quan đến người biểu tình và xin lệnh sử dụng công cụ giám sát nhắm vào nhà báo.
Trước đó, nhóm tin tặc ShinyHunters từng tuyên bố đánh cắp thông tin cá nhân của gần như toàn bộ nhân viên FBI và gia đình họ.
Về mặt pháp lý, Adam Steinbaugh, luật sư cấp cao tại tổ chức tự do dân sự FIRE, cho rằng chính quyền đang mở rộng cách hiểu luật 18 USC 119 — luật cấm chia sẻ "thông tin cá nhân bị hạn chế" của nhân viên liên bang với ý định đe dọa:
"Đây là thông tin mà người ta in trên danh thiếp. Chính phủ không thể hình sự hóa điều đó."
Những người tạo ra Icepick không coi đây là hành vi "doxing" mà xem đó là công cụ buộc cơ quan phải chịu trách nhiệm. Crimew nói: "Nếu họ không che giấu việc tham gia vào bộ máy đàn áp của chính phủ Mỹ thì đã chẳng cần chúng tôi phải phơi bày họ ngay từ đầu."
Bài học cho lĩnh vực an ninh mạng
Vụ việc là lời cảnh tỉnh về tầm quan trọng của quản lý danh tính và quyền truy cập (IAM). Việc dữ liệu nhóm quyền nội bộ bị lộ cho thấy chỉ cần xâm nhập được hệ thống quản lý định danh tập trung như Okta, kẻ tấn công có thể thu được bức tranh toàn cảnh về cách một tổ chức vận hành.
Đối với các doanh nghiệp và cơ quan tại Việt Nam đang đẩy mạnh chuyển đổi số, bài học rõ ràng là: cần áp dụng nguyên tắc đặc quyền tối thiểu, thường xuyên rà soát nhóm quyền, và đặc biệt chú trọng bảo vệ các hệ thống đăng nhập một điểm (SSO) — vì đây chính là "chìa khóa vạn năng" mà nếu thất thủ sẽ kéo theo toàn bộ hệ thống phía sau.
Bài viết liên quan
Công nghệ
Microsoft lần đầu công bố doanh thu Azure bằng con số cụ thể: 33,2 tỷ USD
28 tháng 10, 2026
Cloud & DevOps
Hacker đánh cắp dữ liệu của hơn 41.000 nhân viên Bộ An ninh Nội địa Mỹ qua Okta
28 tháng 10, 2026
Công nghệ
Microsoft lập kỷ lục doanh thu 10 quý liên tiếp nhờ sức mạnh điện toán đám mây và AI
28 tháng 10, 2026