Rò rỉ dữ liệu quân sự Mỹ: Hàng triệu hồ sơ nhân sự bị đánh cắp trong nhiều tháng
Bộ Quốc phòng Mỹ đang thông báo cho hàng triệu quân nhân và nhân viên hiện tại lẫn cựu quân nhân rằng thông tin cá nhân của họ đã bị đánh cắp trong một vụ xâm nhập kéo dài nhiều tháng vào hệ thống hồ sơ nhân sự của Lầu Năm Góc. Dữ liệu bị lộ bao gồm số An sinh xã hội, ngày sinh và thông tin quân ngũ, với khoảng 2,8 triệu người còn sống bị ảnh hưởng.
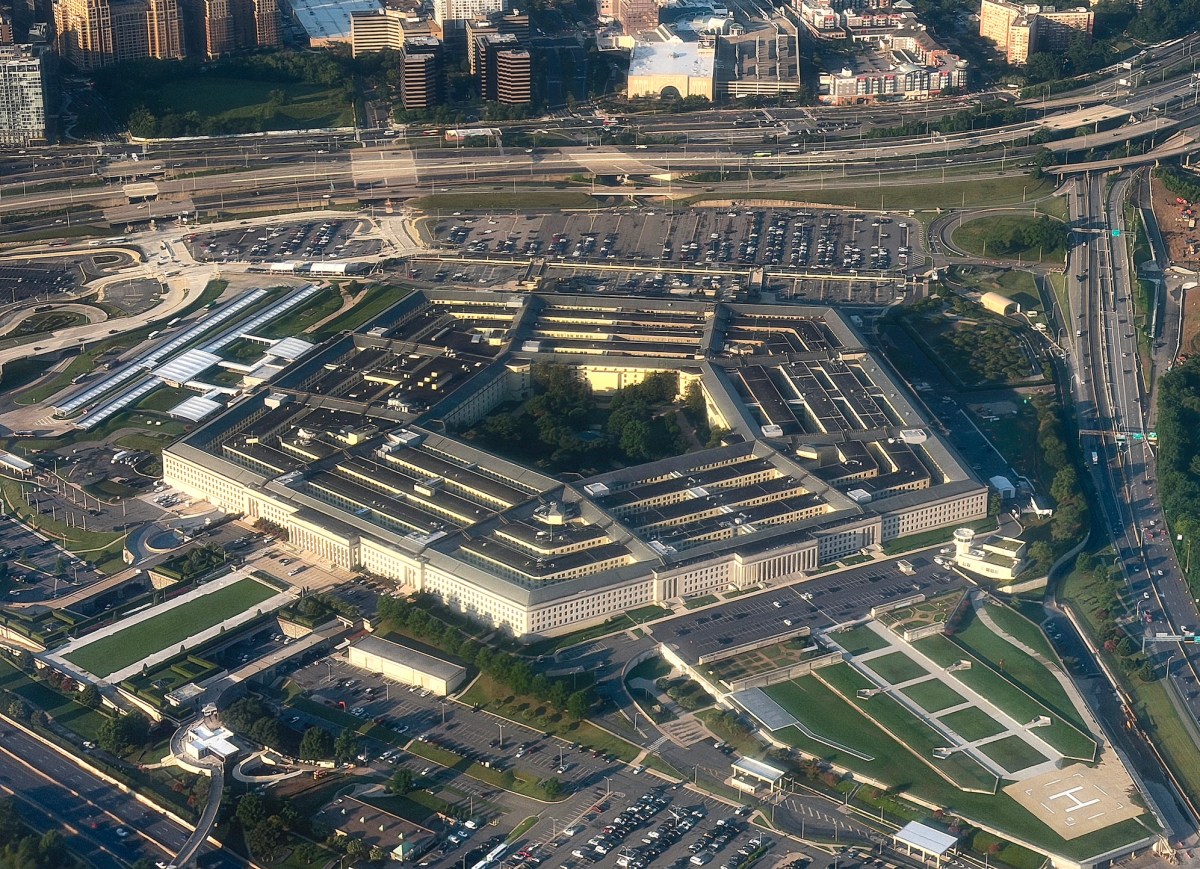
Chính phủ Mỹ đang gửi thông báo đến hàng triệu quân nhân và nhân viên quốc phòng — cả đương nhiệm lẫn đã nghỉ hưu — rằng thông tin cá nhân của họ đã bị đánh cắp trong một cuộc xâm nhập kéo dài nhiều tháng vào kho hồ sơ nhân sự của Lầu Năm Góc. Đây là vụ rò rỉ mới nhất trong một loạt các vụ đánh cắp dữ liệu nhân viên liên bang diễn ra trong những tháng gần đây.
Thông báo vi phạm dữ liệu từ Trung tâm Dữ liệu Nhân lực Quốc phòng (DMDC) được chia sẻ trên Reddit cho biết một số người dùng trái phép đã khai thác một lỗ hổng bảo mật trong một hệ thống chia sẻ tệp không được nêu rõ, trong khoảng thời gian từ tháng 10/2025 đến giữa tháng 7/2026.
Những dữ liệu nào bị lộ?
Vụ xâm nhập làm lộ thông tin nhận dạng cá nhân (PII), bao gồm:
- Số An sinh xã hội (SSN)
- Họ tên và ngày sinh
- Giới tính và chủng tộc
- Các thông tin khác liên quan đến quá trình phục vụ quân ngũ
Theo thông báo, các hồ sơ nhân sự này không được mã hóa — một chi tiết đáng lo ngại bởi lẽ dữ liệu nhạy cảm như số An sinh xã hội lẽ ra phải được bảo vệ nghiêm ngặt.
Theo CNN và Federal News Network, một quan chức Lầu Năm Góc cho biết vụ rò rỉ ảnh hưởng đến khoảng 2,8 triệu người còn sống và gần 300.000 người đã qua đời. Để so sánh, tính đến tháng 3, quân đội Mỹ có 1,3 triệu quân nhân đang tại ngũ.
DMDC là gì và vì sao vụ việc nghiêm trọng?
DMDC có thể không được công chúng biết đến rộng rãi, nhưng đây là một trong những đơn vị lưu trữ hồ sơ quan trọng nhất của Bộ Quốc phòng Mỹ. Đơn vị này nắm giữ hơn 60 triệu hồ sơ của quân nhân, nhân viên dân sự và cả thân nhân gia đình họ, phục vụ việc xác định các quyền lợi như chăm sóc sức khỏe và hưu trí.
"Chúng tôi đảm bảo rằng đúng người được tiếp cận và những người không phận sự thì không. Bảo mật thông tin danh tính là điều tối quan trọng." — Trang web của DMDC
Quan trọng hơn, DMDC còn là "nhà cung cấp dịch vụ quản lý danh tính hàng đầu" của quân đội, kết nối quân nhân, nhân viên và nhà thầu với các thông tin xác thực như thẻ thông minh và mật khẩu. Những dữ liệu này được dùng để truy cập các hệ thống máy tính, tòa nhà và căn cứ của Lầu Năm Góc — nghĩa là rủi ro không chỉ dừng ở quyền riêng tư cá nhân.
Bộ Quốc phòng Mỹ, cơ quan quản lý DMDC, khẳng định chưa có dấu hiệu cho thấy dữ liệu bị lạm dụng, nhưng không giải thích cách họ đưa ra kết luận đó. Danh tính của nhóm tấn công hiện vẫn chưa được xác định.
Chuỗi vụ rò rỉ dữ liệu liên bang đáng lo ngại
Đây là vụ rò rỉ lớn mới nhất liên quan đến dữ liệu cá nhân của nhân viên liên bang trong những tháng gần đây. Trước đó không lâu, vào đầu tháng 9, FBI cũng hứng chịu một vụ xâm nhập được cho là do nhóm tin tặc ShinyHunters thực hiện.
Nhóm này nói với TechCrunch rằng chúng đã lấy được thông tin cá nhân của phần lớn đặc vụ và nhân viên FBI, kể cả những ứng viên. Vụ việc được đánh giá là một "thảm họa phản gián", bởi lẽ một chính phủ nước ngoài có thể lợi dụng dữ liệu này để lập hồ sơ, nhắm mục tiêu hoặc ép buộc nhân viên liên bang tiết lộ thông tin mật. ShinyHunters tuyên bố sẽ không công bố công khai dữ liệu FBI bị đánh cắp.
Cả hai vụ việc liên quan đến FBI và DMDC đều gợi nhớ đến những vụ đánh cắp hồ sơ nhân sự chính phủ trong quá khứ. Năm 2015, vụ xâm nhập vào Văn phòng Quản lý Nhân sự (OPM) của chính phủ Mỹ — được cho là do Trung Quốc thực hiện — đã cho phép tin tặc đánh cắp hồ sơ của hơn 22 triệu nhân viên chính phủ, trong đó nhiều người nắm giữ các chứng chỉ an ninh cấp cao.
Bài học cho Việt Nam
Với độc giả Việt Nam, vụ việc này là lời cảnh tỉnh về tầm quan trọng của việc mã hóa dữ liệu nhạy cảm ngay cả trong các hệ thống nội bộ. Việc DMDC để lộ hồ sơ chưa mã hóa trong một hệ thống chia sẻ tệp cho thấy ngay cả những cơ quan quốc phòng hàng đầu thế giới cũng có thể mắc sai sót cơ bản trong quản lý dữ liệu.
Khi các cơ quan nhà nước và doanh nghiệp Việt Nam đẩy mạnh chuyển đổi số, việc tuân thủ các quy định về bảo vệ dữ liệu cá nhân — như Nghị định 13/2023/NĐ-CP — cùng các biện pháp kỹ thuật như mã hóa, phân quyền truy cập và giám sát hệ thống sẽ trở thành yêu cầu sống còn, không chỉ là vấn đề tuân thủ hình thức.