
Rò rỉ dữ liệu tại công ty quản lý bất động sản London: Lộ thông tin ngân hàng và mã khóa tủ
City Relay, công ty quản lý bất động sản tại London, cảnh báo khách hàng rằng kẻ tấn công đã xâm nhập vào hệ thống Metabase Cloud hai lần và đánh cắp dữ liệu nhạy cảm, bao gồm thông tin ngân hàng, mật khẩu và mã truy cập khóa. Sự việc làm dấy lên lo ngại về an ninh dữ liệu trong lĩnh vực bất động sản.
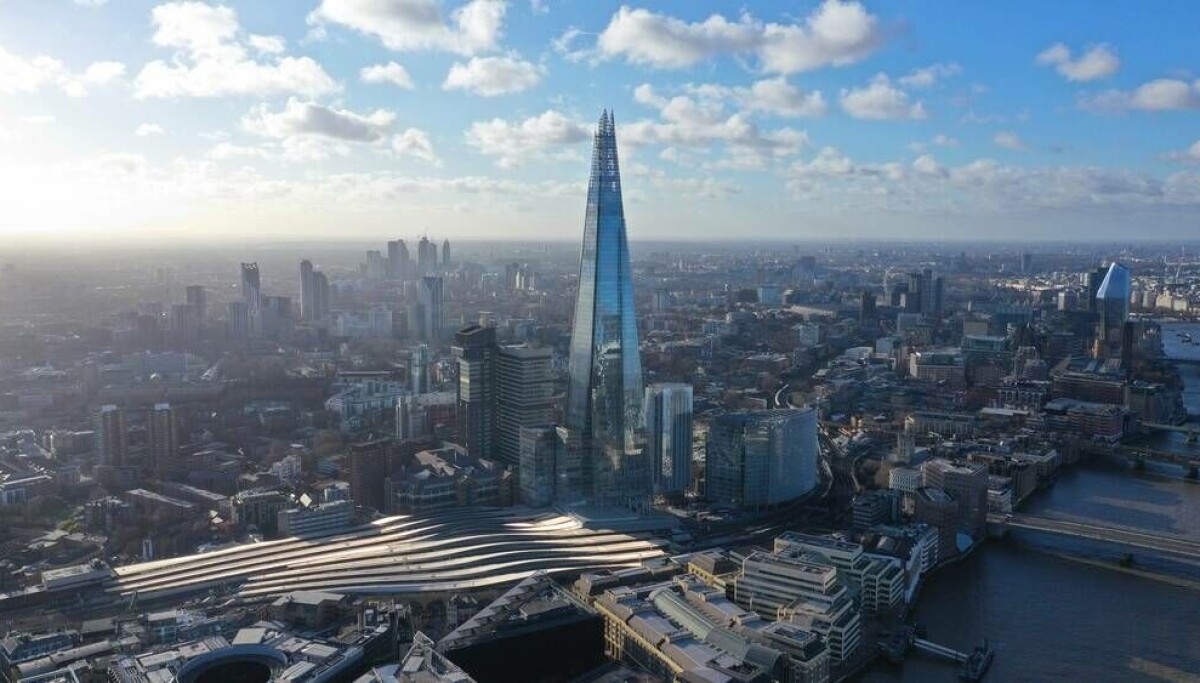
Công ty quản lý bất động sản City Relay có trụ sở tại London đã gửi cảnh báo tới khách hàng về việc kẻ tấn công có thể đã đánh cắp dữ liệu tài chính, mật khẩu và mã truy cập khóa sau khi xâm nhập thành công vào hệ thống Metabase Cloud của công ty. Đây là sự cố an ninh mạng nghiêm trọng, đặt ra nhiều lo ngại về bảo mật dữ liệu trong lĩnh vực quản lý bất động sản.
Diễn biến vụ việc
Theo email mà City Relay gửi tới các chủ nhà, kẻ tấn công đã truy cập vào nền tảng đám mây của bên thứ ba hai lần do một lỗ hổng bảo mật mà công ty không hề hay biết. Thông báo nêu rõ: "Dữ liệu cá nhân đã bị trích xuất khỏi nền tảng."
Dữ liệu có nguy cơ bị xâm phạm bao gồm:
- Tên và địa chỉ email
- Địa chỉ nhà và số điện thoại
- Thông tin tài chính: số tài khoản ngân hàng, mã sort code, IBAN, mã SWIFT, tên và địa chỉ chủ tài khoản
- Chi tiết truy cập bất động sản: vị trí cất giữ chìa khóa và mã mở tủ khóa (lockbox)
- Mật khẩu tài khoản
Theo một nguồn tin, City Relay phát hiện vụ xâm nhập vào ngày 8 tháng 9 và thông báo cho khách hàng bị ảnh hưởng vào ngày 14 tháng 9.
Rủi ro từ công cụ phân tích dữ liệu
Dray Agha, quản lý cấp cao về vận hành an ninh tại Huntress, giải thích rằng Metabase kết nối trực tiếp vào cơ sở dữ liệu của khách hàng, do đó mức độ rò rỉ phụ thuộc vào quyền truy cập mà mỗi khách hàng cấp cho công cụ này.
"Một công ty chỉ kết nối Metabase với cơ sở dữ liệu phân tích chung sẽ chỉ để lộ các chỉ số người dùng vô hại. Nhưng nếu kết nối trực tiếp vào cơ sở dữ liệu giao dịch cốt lõi, họ có nguy cơ để lộ hồ sơ tài chính và thông tin xác thực cực kỳ nhạy cảm."
Agha cũng nhấn mạnh rằng nếu mật khẩu và thông tin tài chính bị lộ được lưu ở dạng đọc được, điều đó cho thấy các biện pháp bảo vệ dữ liệu chưa đầy đủ. "Thông tin tài chính nhạy cảm cần được mã hóa hoặc token hóa khi lưu trong cơ sở dữ liệu. Để thông tin này ở dạng đọc được sẽ tạo ra rủi ro khổng lồ nếu công cụ báo cáo liên kết bị xâm phạm."
Biện pháp ứng phó
Ngay sau khi phát hiện sự việc, City Relay cho biết đã cập nhật toàn bộ mã truy cập và mã lưu trữ chìa khóa để đảm bảo an toàn. Công ty khẳng định các mã cũ đã bị vô hiệu hóa và chưa có bằng chứng nào cho thấy bất kỳ hành vi truy cập trái phép nào vào bất động sản xảy ra.
Ngoài ra, công ty khuyến nghị khách hàng:
- Kiểm tra tài khoản ngân hàng để phát hiện giao dịch đáng ngờ
- Cảnh giác với các cuộc tấn công phishing và lừa đảo
- Thay đổi mật khẩu đã dùng lại ở các tài khoản khác
City Relay cho biết đang phối hợp với các chuyên gia an ninh mạng và cơ quan chức năng để điều tra toàn bộ phạm vi của cuộc tấn công. Công ty cũng không tiết lộ số lượng khách hàng bị ảnh hưởng tại London và Paris.
Bối cảnh rộng hơn
City Relay không xác định lỗ hổng cụ thể bị khai thác. Trước đó, Metabase đã công bố một lỗ hổng SQL injection zero-day vào ngày 6 tháng 8, cho biết kẻ tấn công đã xâm phạm chưa đầy 3% khách hàng trước khi bản vá được triển khai tự động. Tuy nhiên, Metabase chưa xác nhận liệu sự cố của City Relay có nằm trong chiến dịch đó hay không.
Các nạn nhân được biết đến trong chiến dịch này bao gồm nhà sản xuất laptop Framework và nền tảng tự động hóa quy trình n8n.
Bài học cho doanh nghiệp Việt Nam
Sự cố này là lời cảnh tỉnh cho các doanh nghiệp Việt Nam, đặc biệt trong lĩnh vực bất động sản và các ngành có xử lý dữ liệu tài chính nhạy cảm. Việc kết nối các công cụ phân tích bên thứ ba vào cơ sở dữ liệu cốt lõi mà không có biện pháp kiểm soát chặt chẽ có thể dẫn đến hậu quả nghiêm trọng. Doanh nghiệp nên:
- Mã hóa dữ liệu nhạy cảm cả khi lưu trữ và truyền tải
- Cấp quyền tối thiểu cho các công cụ bên thứ ba
- Giám sát truy cập bất thường vào hệ thống cơ sở dữ liệu
- Có kế hoạch ứng phó sự cố rõ ràng để giảm thiểu thiệt hại
Trong bối cảnh chuyển đổi số diễn ra mạnh mẽ tại Việt Nam, việc bảo vệ dữ liệu khách hàng không chỉ là trách nhiệm pháp lý mà còn là yếu tố then chốt để duy trì niềm tin và uy tín thương hiệu.
Bài viết liên quan
Cloud & DevOps
Hai tàu chở dầu bị tấn công mạng, Cảnh sát biển và FBI Mỹ lên tàu điều tra
17 tháng 9, 2026
Phần mềm
Aclif: Khung CLI thống nhất cho AI agent xuyên nhiều nền tảng SaaS
17 tháng 9, 2026
Công nghệ
CrowdSec bị rò rỉ mã nguồn: Sự cố nghiêm trọng nhưng không ảnh hưởng đến khách hàng
17 tháng 9, 2026