
Thay thế CAPTCHA bằng bằng chứng công việc thích ứng trên WordPress: giải pháp chống spam không cần cookie, miễn phí
Một plugin WordPress mã nguồn mở đang thu hút sự chú ý khi thay thế CAPTCHA truyền thống bằng cơ chế proof-of-work (bằng chứng công việc) vô hình. Giải pháp này không dùng cookie, không gọi dịch vụ bên ngoài, không cần API key, hoạt động trên mọi loại biểu mẫu và đã chạy ổn định trên hơn 4000 trang web từ năm 2022.
Thay thế CAPTCHA bằng bằng chứng công việc thích ứng trên WordPress: giải pháp chống spam không cần cookie, miễn phí
Banner plugin chống spam bằng proof-of-work cho WordPress
Trong nhiều năm, các ô "tôi không phải robot", những lưới ảnh đèn giao thông hay câu đố xếp hình đã trở thành nỗi ám ảnh quen thuộc của người dùng web. Chúng không chỉ gây khó chịu mà còn khiến không ít khách hàng bỏ đi giữa chừng, làm mất đi đơn hàng hoặc yêu cầu liên hệ thực sự. Một plugin WordPress mới nổi trên cộng đồng Hacker News đang đề xuất một hướng đi khác hoàn toàn: thay vì bắt con người chứng minh mình là người, hãy để thiết bị phải trả giá bằng sức tính toán.
Ý tưởng cốt lõi xuất phát từ Hashcash, một phương pháp chống spam ra đời từ những năm 1990 dựa trên khái niệm proof-of-work (bằng chứng công việc) — chính là nền tảng mà Bitcoin sau này sử dụng. Thay vì đặt câu đố cho người dùng, trình duyệt của khách truy cập âm thầm giải một bài toán mã hóa nhỏ trong vài mili giây. Người thật không hề hay biết, còn bot gửi spam hàng loạt buộc phải tiêu tốn một lượng năng lực tính toán khổng lồ cho mỗi tin nhắn — khiến mô hình kinh doanh của chúng trở nên đắt đỏ vô nghĩa.
Vấn đề với các giải pháp chống spam hiện tại
Tác giả plugin, người sáng lập một dịch vụ tố giác nội bộ cho doanh nghiệp, cho biết ông cần một giải pháp đáp ứng cùng lúc nhiều yêu cầu khắt khe: tuân thủ luật bảo mật dữ liệu EU, không dùng cookie, không theo dõi người dùng, dung lượng nhẹ, chạy hoàn toàn trên máy chủ riêng và không tốn chi phí vận hành.
Các lựa chọn phổ biến đều vướng những hạn chế nhất định:
- Google reCAPTCHA, hCaptcha hay Cloudflare Turnstile: yêu cầu tài khoản và API key, tải script từ máy chủ bên thứ ba (kéo theo nghĩa vụ hiển thị biểu ngữ đồng ý cookie), và vẫn có thể thử thách người dùng thật khi nghi ngờ.
- Akismet: gửi nội dung của mọi biểu mẫu đến một dịch vụ bên ngoài để phân tích, và các trang thương mại phải trả phí thuê bao.
- Trường honeypot và kiểm tra thời gian: bot hiện đại đã quen thuộc với honeypot, còn tính năng tự động điền của trình duyệt lại hay vô tình điền vào các trường này.
- Hạn chế cấu trúc chung: hầu hết công cụ chỉ bảo vệ những biểu mẫu mà chúng có tích hợp sẵn. Nếu bạn dùng trình tạo biểu mẫu không nằm trong danh sách, hoặc tự viết mã biểu mẫu, bạn phải tự xoay xở.
Cách tiếp cận "vô hình" hoạt động ra sao
Plugin này không tích hợp riêng lẻ với từng trình tạo biểu mẫu. Thay vào đó, nó nhận diện các yêu cầu gửi đi dựa trên chữ ký — tức là các trường và hành động đặc trưng của chính yêu cầu HTTP POST — thay vì móc nối vào mã của từng plugin cụ thể. Nhờ vậy, chỉ một plugin là đủ bảo vệ toàn bộ website.
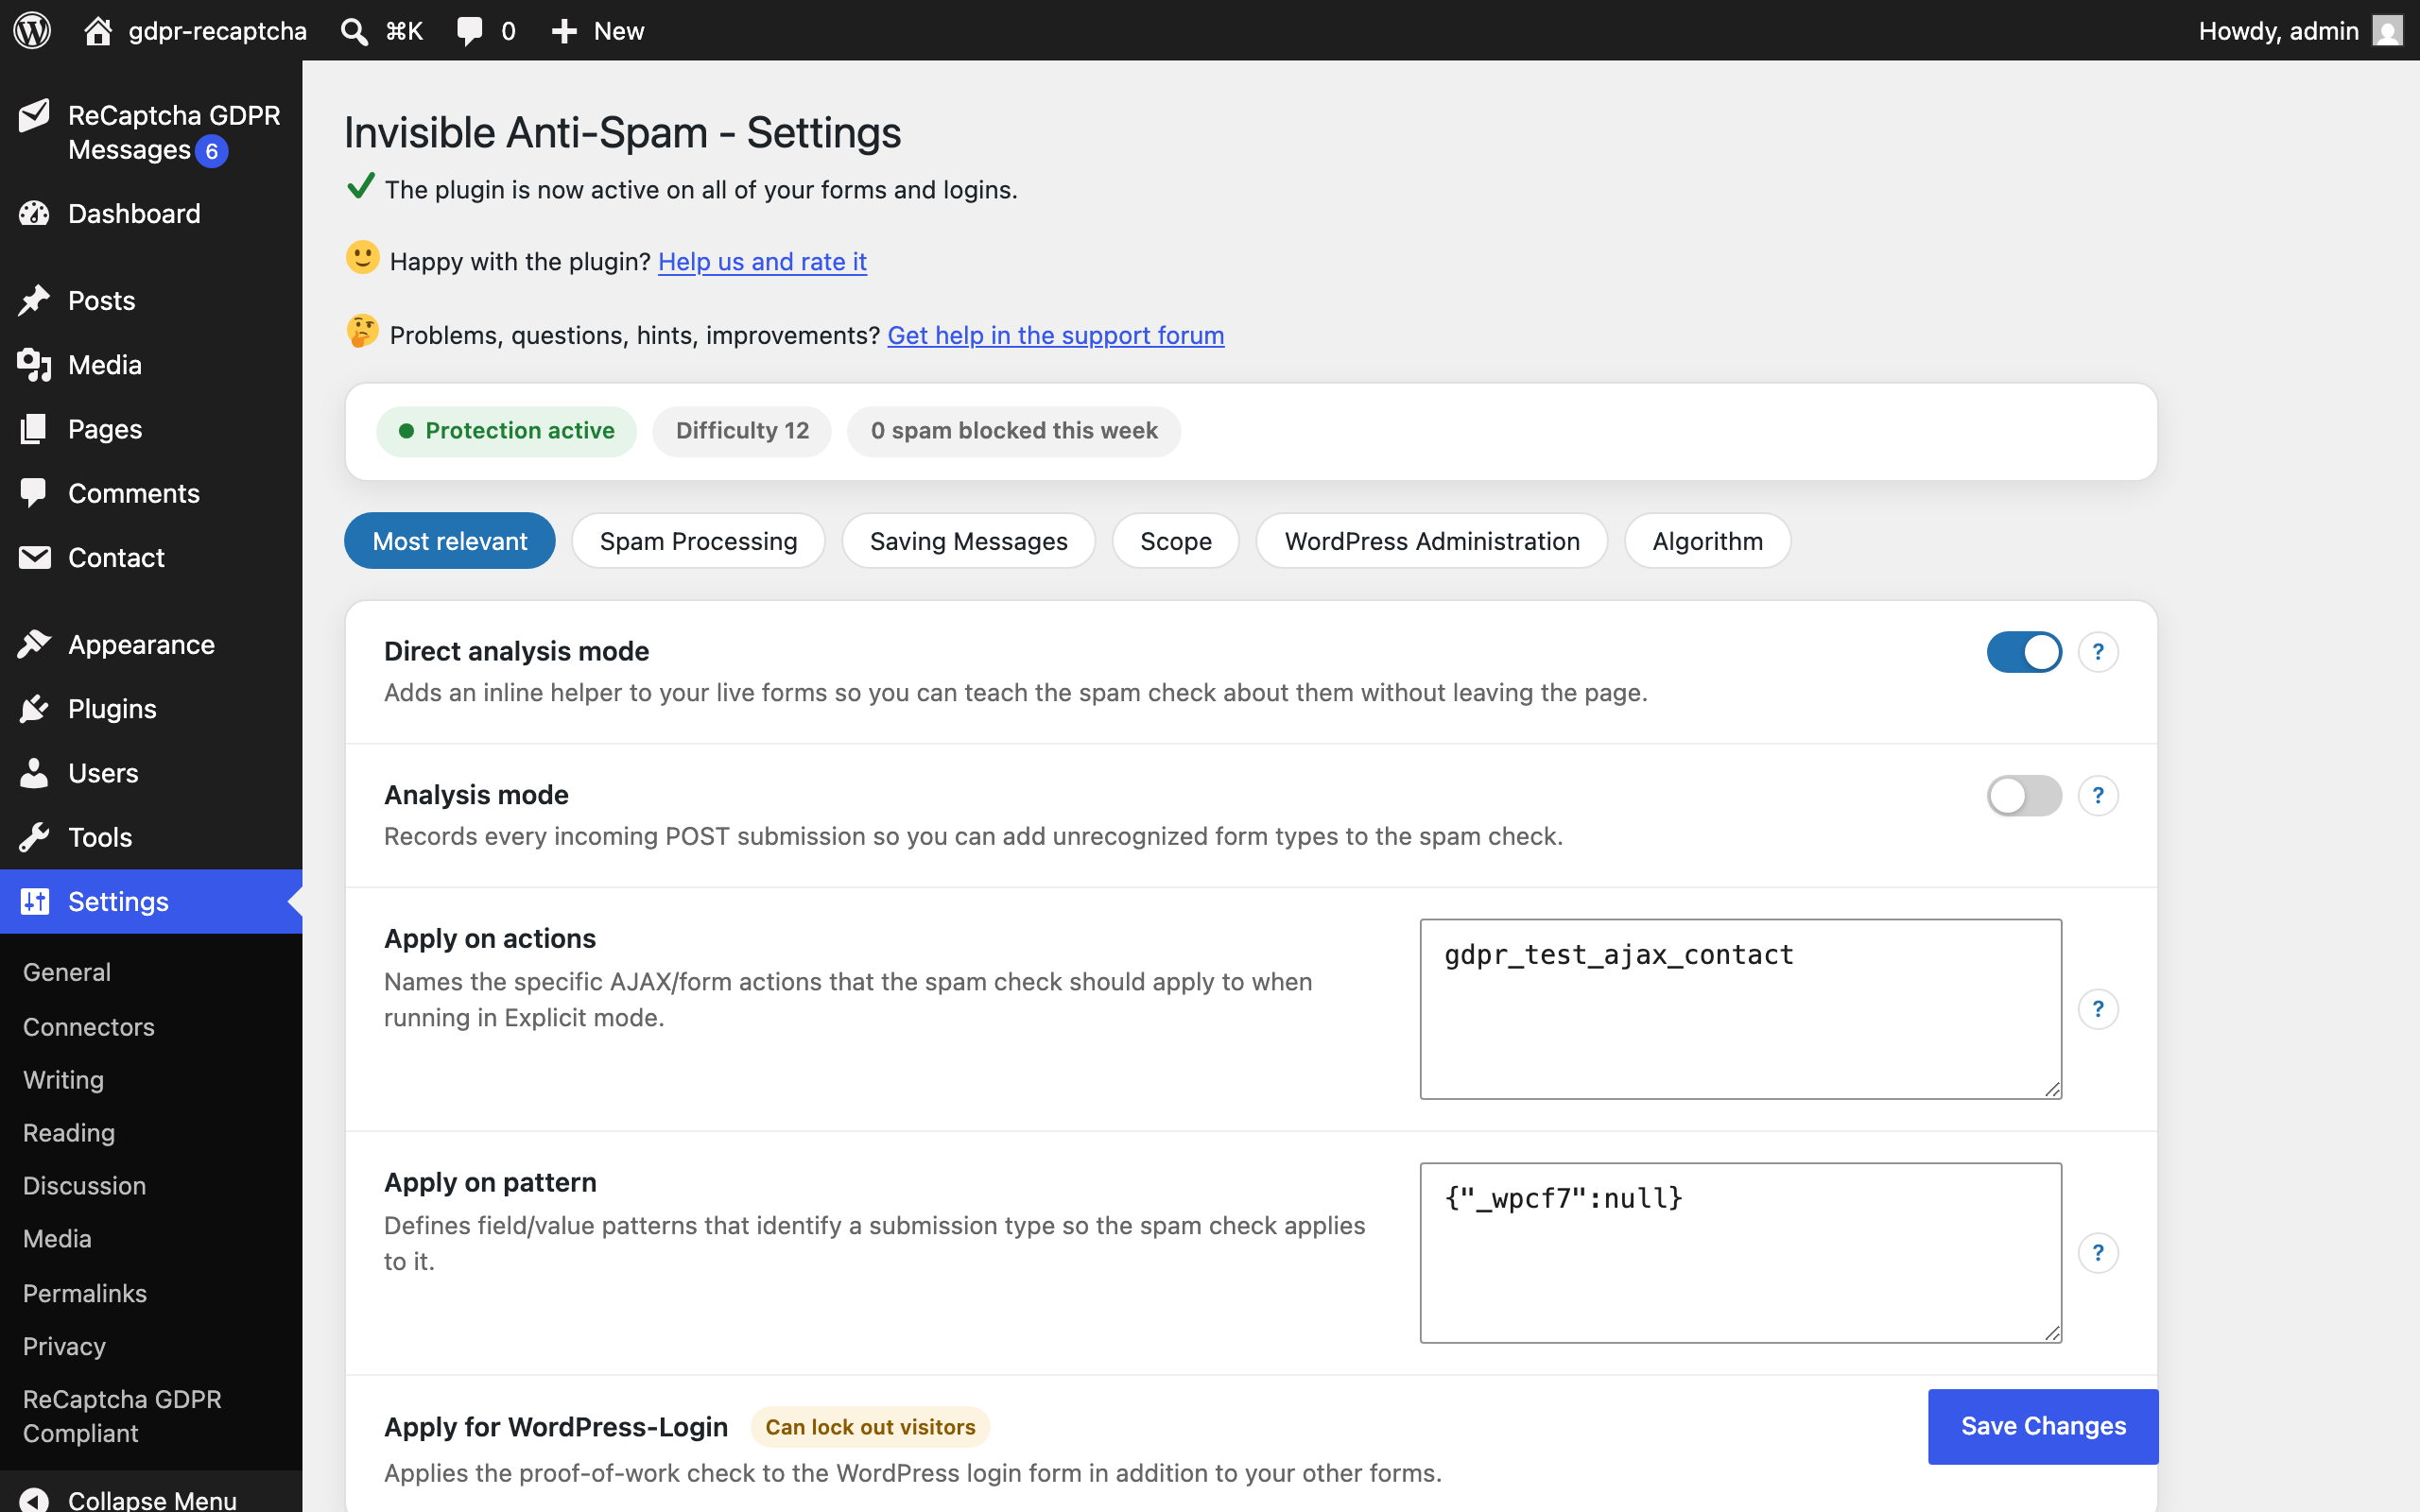 Giao diện cài đặt của plugin với thanh trạng thái và các tab giải thích
Cơ chế cụ thể gồm các lớp sau:
- Bằng chứng công việc vô hình: trình duyệt khách truy cập tự giải một bài toán nhỏ ngay sau khi trang tải xong, thường hoàn tất trong một đến hai giây, trước cả khi người dùng bấm nút Gửi.
- Bảo vệ mọi biểu mẫu: đăng nhập, đăng ký, bình luận WordPress, thanh toán và đánh giá WooCommerce, cùng hàng chục trình tạo biểu mẫu phổ biến như Contact Form 7, WPForms, Elementor Pro Forms, Gravity Forms, Ninja Forms, Fluent Forms, Forminator... đều được nhận diện tự động khi kích hoạt.
- Chế độ phân tích trực tiếp: với biểu mẫu tự viết hoặc trình tạo lạ, quản trị viên chỉ cần bật chế độ này, gửi thử biểu mẫu một lần rồi bấm lưu — không cần viết mã, không cần chờ nhà phát triển bổ sung hỗ trợ.
- Chế độ thích ứng khi bị tấn công: khi có làn sóng spam, độ khó của bài toán tự động tăng lên cho tất cả mọi người, rồi hạ xuống sau khi qua cơn bão. Cơ chế này cũng khiến những bài toán được giải với tốc độ phi lý (dấu hiệu của bot) phải trả giá nhiều hơn.
- Khóa người gửi lặp lại: khi một tin nhắn bị phân loại là spam, các giá trị cốt lõi (người gửi, tên miền, số điện thoại, hàm băm văn bản dài) được ghi nhớ tạm thời dưới dạng băm một chiều, giúp chặn cùng kẻ gửi trên mọi biểu mẫu và mọi địa chỉ IP.
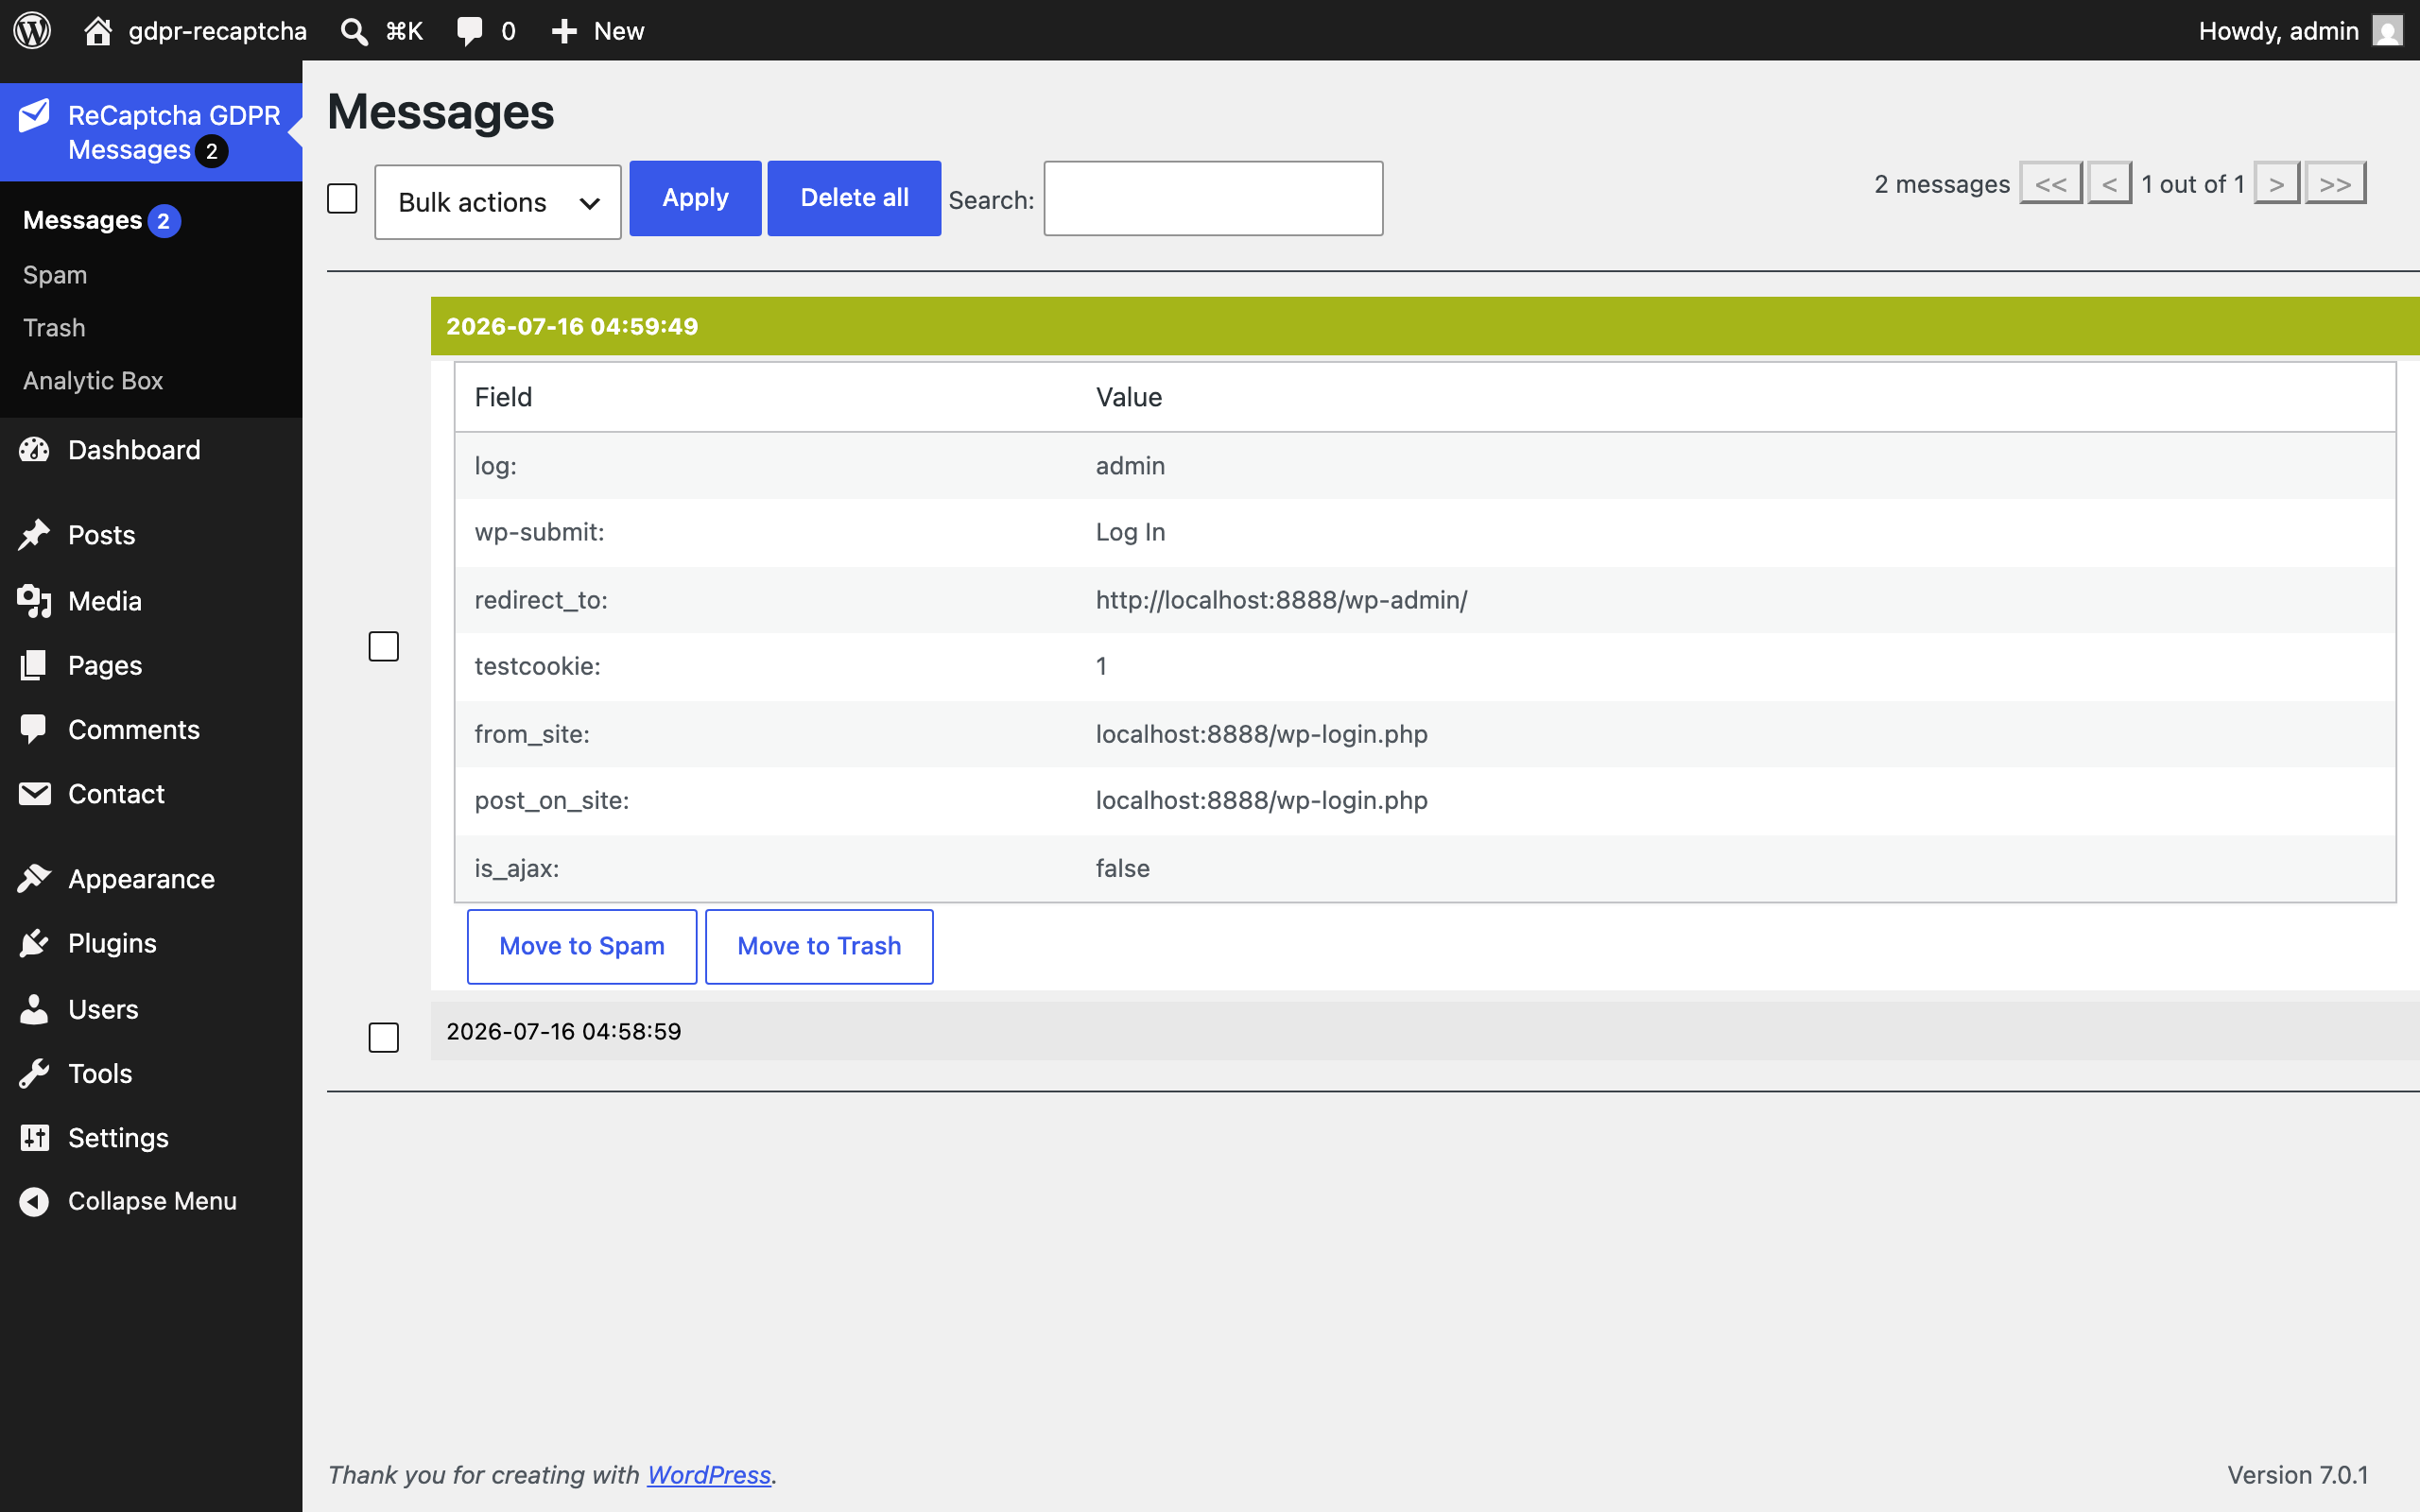 Hộp thư quản lý tin nhắn, phân tách rõ giữa gửi thật và spam
Nhẹ, riêng tư và không phụ thuộc bên thứ ba
Điểm đáng chú ý nhất với người dùng Việt Nam — đặc biệt là các doanh nghiệp vừa và nhỏ, các agency làm website thuê, hay những ai đang vận hành WordPress trên hosting giá rẻ — là plugin này chạy hoàn toàn trên máy chủ của chính bạn. Không có dịch vụ bên ngoài nào nằm trong vòng kiểm tra spam, nghĩa là:
- Không có API của bên thứ ba có thể sập, bị giới hạn tốc độ hay gây độ trễ làm hỏng biểu mẫu.
- Không có script từ xa, không thêm truy vấn DNS hay kết nối ngoài, nên chỉ số PageSpeed và Core Web Vitals không bị ảnh hưởng.
- Dung lượng cực nhỏ: khoảng 14 KB sau khi nén, giấy phép GPL-2.0, chạy tốt trên hosting chia sẻ, môi trường staging hay cả mạng nội bộ không có internet.
- Thân thiện với quyền riêng tư: không cookie, không phiên làm việc, không theo dõi, địa chỉ IP chỉ được lưu dưới dạng băm SHA-256, trường mật khẩu không bao giờ được lưu lại. Điều này giúp đáp ứng GDPR/DSGVO/RGPD mà không cần biểu ngữ đồng ý.
Tác giả cũng thẳng thắn nêu một giới hạn: những biểu mẫu được nhúng từ dịch vụ khác như Typeform, Jotform, Zoho Forms hay HubSpot gửi dữ liệu trực tiếp về máy chủ của họ, nên không plugin WordPress nào — kể cả plugin này — có thể kiểm tra được.
Thực tế triển khai và những bài học
Plugin đã vận hành từ năm 2022 với hơn 4000 lượt cài đặt đang hoạt động, kèm hơn 50 đánh giá. Nhiều người dùng phản hồi tích cực vì loại bỏ được các câu đố khó chịu mà vẫn chặn được bot gửi thử thẻ tín dụng, spam đăng ký hay bình luận rác. Một số ý kiến đề nghị tác giả mở thêm tùy chọn trả phí hoặc quyên góp vì chất lượng của công cụ.
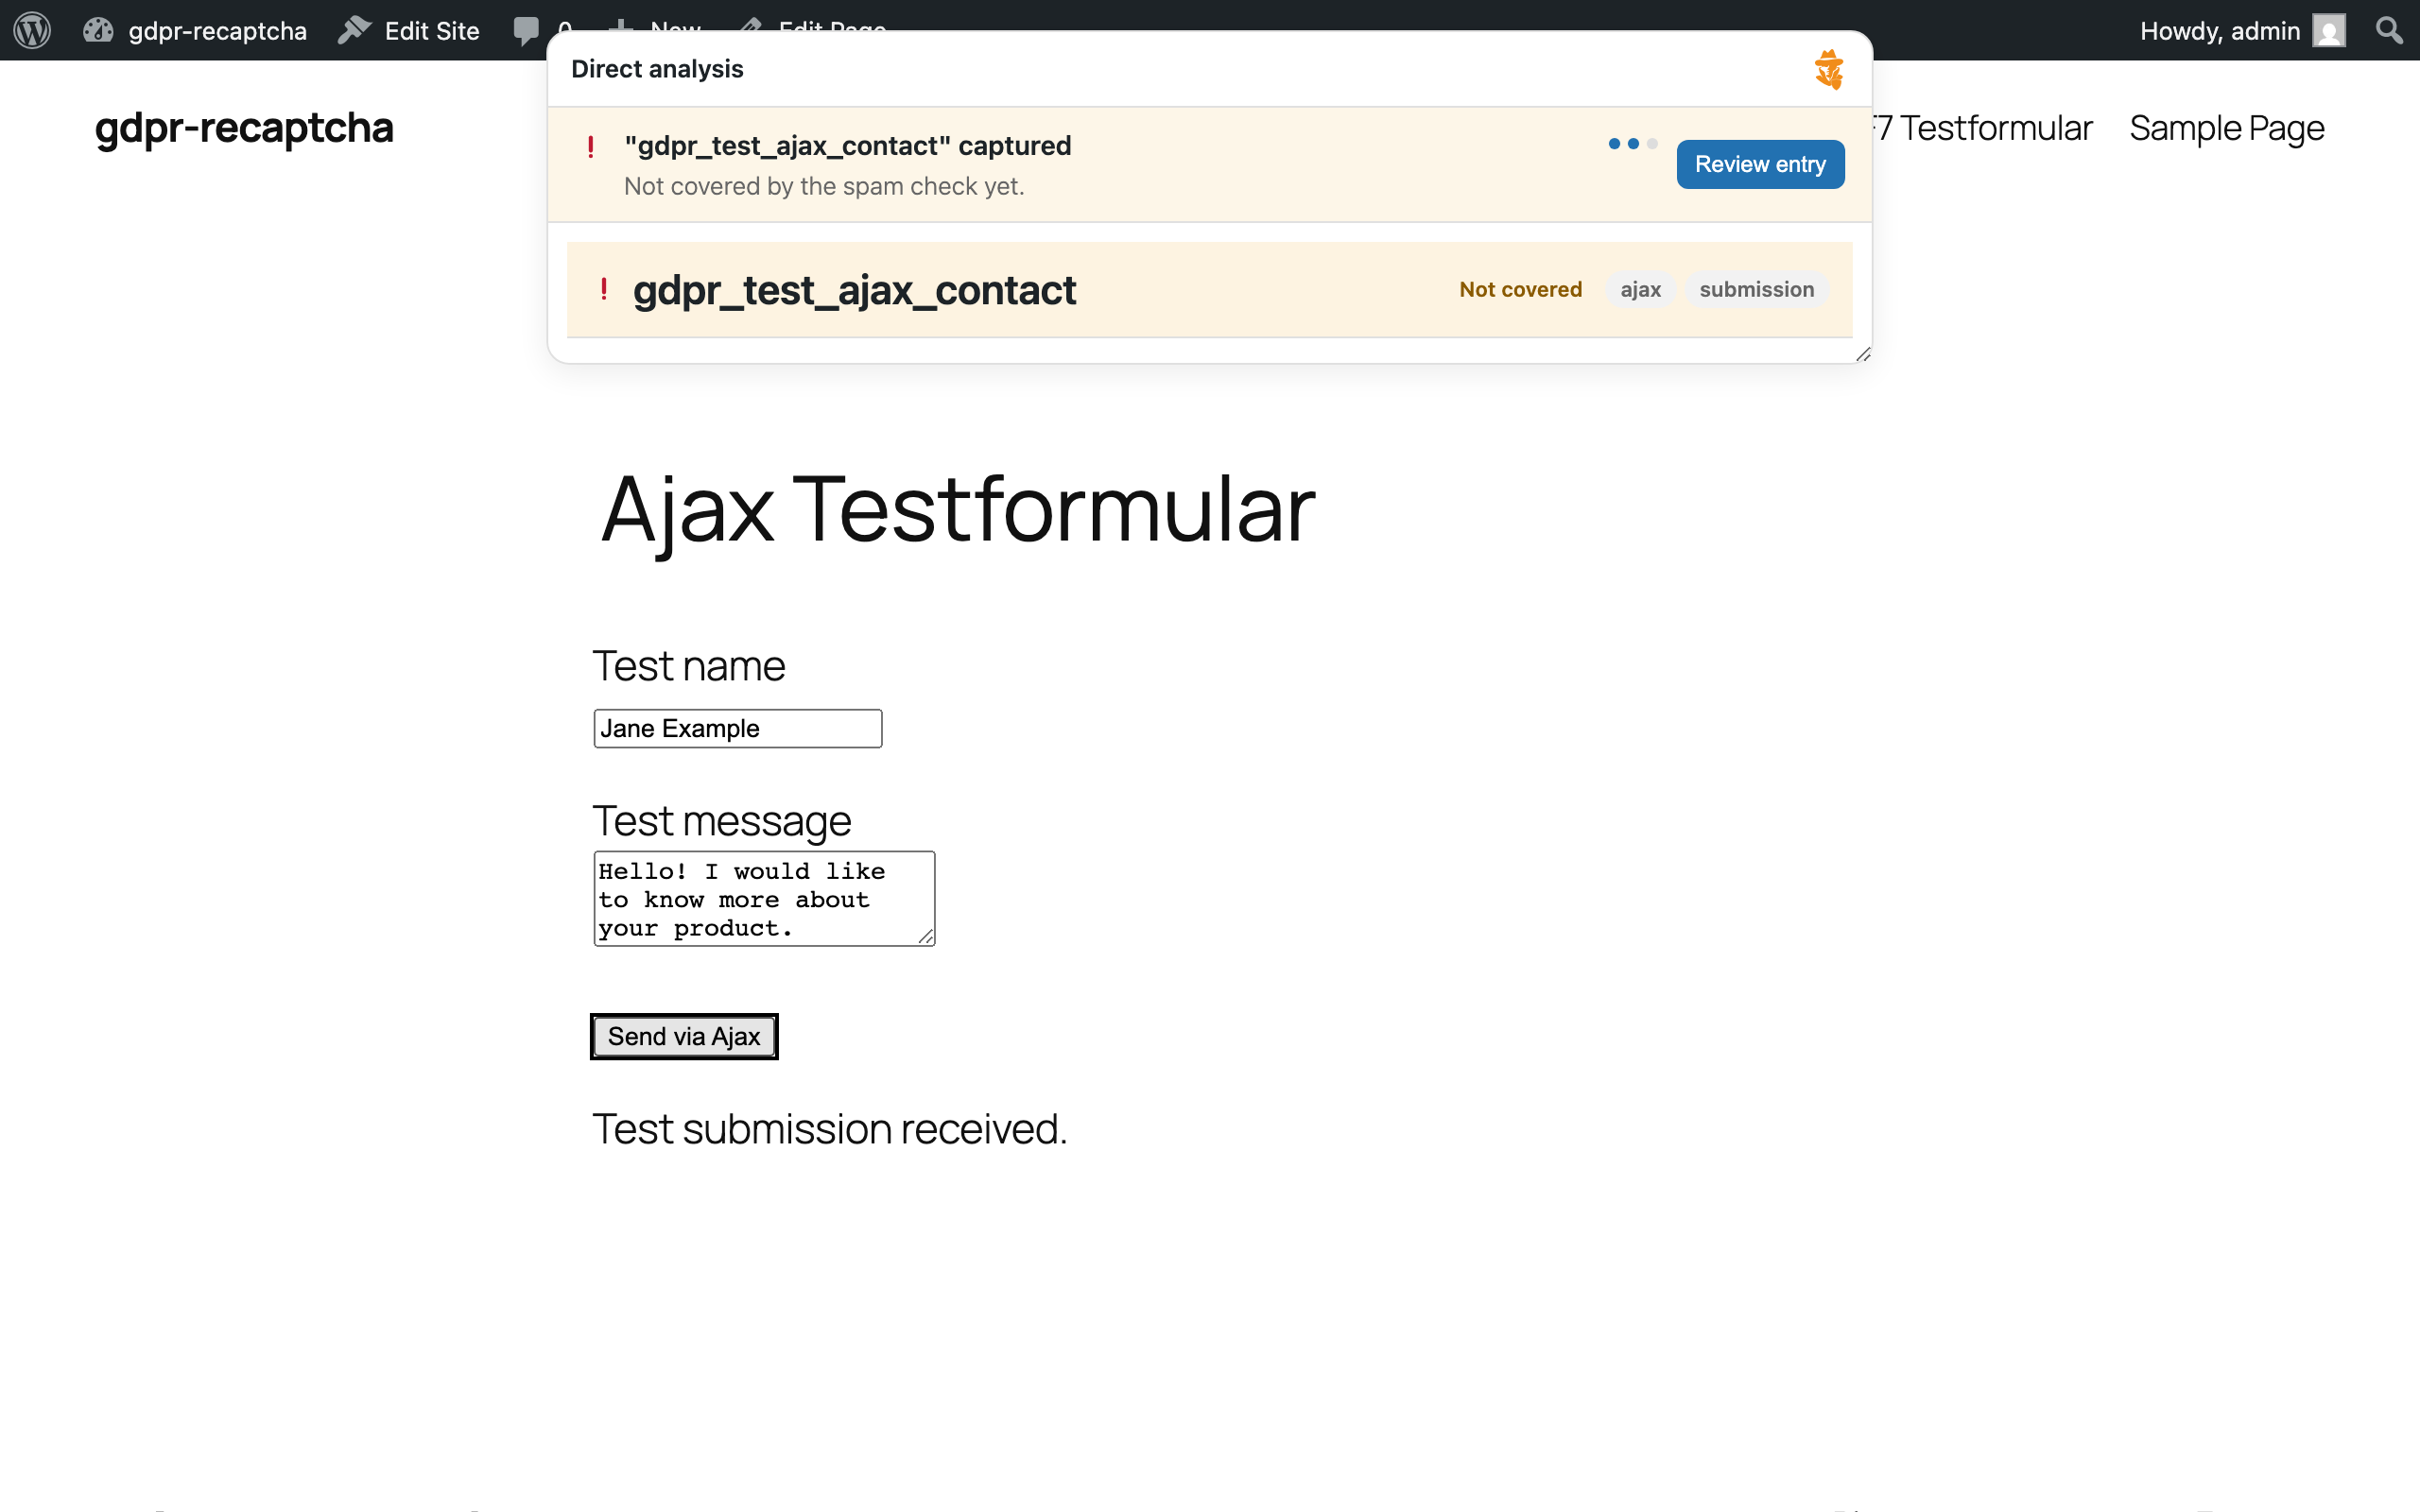 Chế độ phân tích trực tiếp giúp thêm biểu mẫu mới chỉ với một cú nhấp
Dĩ nhiên, không có giải pháp nào hoàn hảo. Tác giả thừa nhận proof-of-work không phải là bất khả xâm phạm, mà tấn công vào tính kinh tế của spam: gửi hàng nghìn tin nhắn trở nên quá đắt đỏ nên chỉ còn lại những cuộc tấn công có chủ đích, quy mô nhỏ do con người viết — và với trường hợp hiếm hoi đó, plugin cung cấp tùy chọn gắn cờ thay vì chặn, kèm hộp thư spam để quản trị viên theo dõi.
Lịch sử cập nhật cũng cho thấy nhiều bài học vận hành thực tế đáng chú ý, đặc biệt là các vá bảo mật quan trọng như lỗi SQL injection và stored XSS được công bố trong bản 5.1.1 (CVE-2026-16094, CVE-2026-16145, CVE-2026-16146), hay những sự cố điển hình sau khi nâng cấp — khi bộ nhớ đệm OPcache còn chạy mã PHP cũ khiến mọi biểu mẫu gửi thật bị gắn cờ spam. Đây là lời nhắc nhở quen thuộc cho những ai quản trị WordPress: sau mỗi lần cập nhật, hãy xóa bộ nhớ đệm trang, bộ nhớ đệm đối tượng và cả OPcache.
Với các đội ngũ phát triển website tại Việt Nam thường xuyên phải đối mặt với spam bình luận, spam đăng ký và bot dò mật khẩu, một giải pháp miễn phí, nhẹ, không cần API key và không ảnh hưởng tốc độ là lựa chọn đáng cân nhắc thử nghiệm song song với các biện pháp hiện có.
Kết luận
Thay vì cuộc chơi đuổi bắt vô tận với CAPTCHA, hướng tiếp cận bằng proof-of-work đặt cược vào một nguyên lý đơn giản: làm cho việc spam trở nên đắt hơn giá trị nó mang lại. Đây không phải viên đạn bạc, nhưng là một bổ sung thông minh cho kho vũ khí bảo vệ website — đặc biệt phù hợp với những ai coi trọng trải nghiệm người dùng, quyền riêng tư và chi phí vận hành bằng không.
Bài viết liên quan
Công nghệ
Canva ra mắt mô hình AI tạo ảnh đầu tiên: lập kế hoạch thiết kế trước khi tạo hình
22 tháng 10, 2026
Phần mềm
Tác giả vô tình phá vỡ lệnh cấm công bố lỗ hổng PHP nghiêm trọng: Lời xin lỗi và bài học về quy trình bảo mật
22 tháng 10, 2026
Công nghệ
Trình duyệt Arc chính thức khai tử vào ngày 22/12/2026
22 tháng 10, 2026