
Tin tặc tấn công hệ thống tòa nhà vật lý: Mối đe dọa mới ngoài không gian số
Các nhóm tội phạm mạng đang chuyển hướng sang tấn công hệ thống tự động hóa tòa nhà (BAS) và công nghệ vận hành (OT), gây hậu quả thực tế như khóa cửa, phá hoại hệ thống làm lạnh và gián đoạn vận hành. Sự thiếu giám sát và các giao thức không an toàn khiến lĩnh vực này trở thành mục tiêu béo bở, đặc biệt khi AI giúp kẻ tấn công dễ dàng tiếp cận các hệ thống công nghiệp phức tạp.
Trong những năm gần đây, tội phạm mạng không còn dừng lại ở việc đánh cắp dữ liệu hay mã hóa tệp tin. Chúng đang nhắm tới các hệ thống vật lý vận hành tòa nhà, gây ra những hậu quả hữu hình và nguy hiểm hơn nhiều so với một vụ rò rỉ dữ liệu thông thường.
Khi cuộc tấn công mạng tác động tới thế giới thực
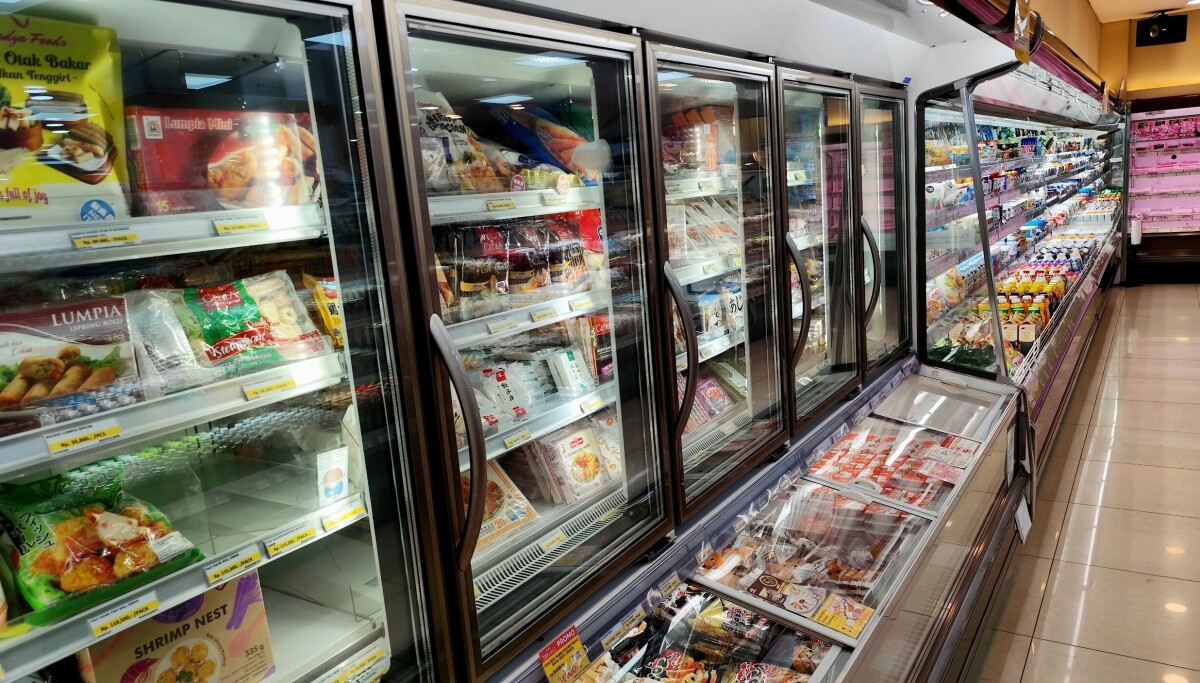
Cuối một đêm Chủ nhật, một nhóm tội phạm mạng chưa xác định đã xâm nhập hàng nghìn hệ thống làm lạnh điều khiển từ xa tại hàng trăm cửa hàng tạp hóa ở Pháp. Chúng đẩy nhiệt độ lên cao, khiến thực phẩm hư hỏng và thậm chí gây cháy. Đây không phải sự cố cá biệt.
Trước đó vào tháng 8, một cuộc tấn công bằng ransomware đã làm gián đoạn hệ thống quản lý tòa nhà tại một bệnh viện ở Canada, ảnh hưởng đến kiểm soát ra vào, giám sát điều hòa trung tâm và việc cấp thẻ ra vào cho nhân viên. Ba năm trước, các cuộc tấn công mạng nhắm vào sòng bạc ở Las Vegas từng khiến máy đánh bạc ngừng hoạt động, chặn các quầy thanh toán và ATM phát tiền mặt, đồng thời khóa khách trong phòng khi chìa khóa điện tử mất tác dụng.
“Có một vụ khách hàng từ chối trả tiền, và kẻ tấn công nói: ‘Để tôi lo, chúc các người vui vẻ tìm cách vào văn phòng của mình nhé’, rồi khóa cửa tất cả mọi người lại.” — Tim Beasley, chuyên gia ứng cứu sự cố cấp cao tại Semperis, kể lại với The Register.
Ông Beasley cho biết trong vụ việc này, cảnh sát đã phải đập kính để xâm nhập tòa nhà, giúp khách hàng cuối cùng có thể trở vào bên trong. Khi được hỏi khách hàng có trả tiền chuộc hay không, ông dứt khoát: “Ồ, không đời nào!”
Hệ thống tự động hóa tòa nhà: Mục tiêu hấp dẫn
Hệ thống tự động hóa tòa nhà (BAS) là những hệ thống thiết yếu kiểm soát và giám sát điều hòa không khí, chiếu sáng, mức tiêu thụ năng lượng và nước. Chúng cũng quản lý đầu đọc thẻ, khóa cửa, camera giám sát, bảng điều khiển báo cháy và các thiết bị an toàn vật lý khác.
Chính vì vậy, BAS trở thành mục tiêu cực kỳ hấp dẫn đối với các nhóm tội phạm ransomware đang tìm cách gây áp lực để buộc tổ chức chi trả những khoản tiền chuộc hàng triệu đô la. Những hệ thống này cũng thu hút các nhóm tin tặc được chính phủ hậu thuẫn và các nhóm hacker hoạt động vì mục đích chính trị, muốn tạo ra tác động tâm lý và vật lý tối đa.
Theo báo cáo của Armis Labs thuộc ServiceNow, 73% tổ chức sở hữu các hệ thống BAS từng bị sử dụng trong các cuộc tấn công ransomware, và cùng tỷ lệ đó có lỗ hổng đã được khai thác trong ít nhất một hệ thống tự động hóa tòa nhà. Đáng lo ngại hơn, 91% hệ thống BAS giao tiếp qua các giao thức không an toàn, mở ra bề mặt tấn công rộng lớn cho những kẻ muốn gây thiệt hại vật lý.
Lỗ hổng ẩn náu của tin tặc
“Điều chúng tôi thấy ở mọi cuộc tấn công vào hệ thống quản lý tòa nhà hay hệ thống vật lý là đây là nơi lý tưởng để kẻ tấn công ẩn náu. Chúng dễ xâm nhập hơn và cũng dễ ẩn mình hơn.” — Michael Freeman, Giám đốc cấp cao phụ trách nghiên cứu mối đe dọa tại ServiceNow.
BAS và công nghệ vận hành (OT) nói chung có ít biện pháp kiểm soát an ninh hơn hệ thống CNTT. Hầu hết các hệ thống này đòi hỏi thời gian hoạt động liên tục, khiến việc vá lỗi hoặc thậm chí quét tìm lỗ hổng và cấu hình sai trở nên khó khăn vì có thể gây gián đoạn.
Trong một vụ việc điển hình nhắm vào một tổ chức tài chính lớn, kẻ tấn công đã ẩn mình bằng cách nhắm vào hệ thống quản lý tòa nhà (BMS) rồi xâm nhập sang môi trường CNTT. Khi liên tục bị phát hiện và trục xuất khỏi hệ thống CNTT, chúng đã tạo cửa hậu trong BMS để duy trì quyền truy cập liên tục vào cả mạng OT và IT.
AI trở thành vũ khí hai lưỡi
Các chuyên gia bảo mật nhận định rằng “bảo mật nhờ che giấu” đã chết. AI không chỉ giúp kẻ tấn công dễ dàng tìm ra các lỗ hổng — thậm chí những lỗi rất hiếm và đã tồn tại hàng thập kỷ — mà còn loại bỏ yêu cầu phải là chuyên gia OT để thực hiện các cuộc tấn công phá hoại vào hạ tầng trọng yếu.
Thay vào đó, chúng có thể dùng AI để tìm hiểu về các giao thức hiếm gặp và phần cứng, phần mềm độc quyền từng biến hệ thống điều khiển công nghiệp thành những “hộp đen” không thể xâm nhập.
“Việc hiểu các biện pháp kiểm soát trở nên dễ dàng hơn. Giờ đây, bạn có thể dùng AI để nói rằng: ‘Nếu tôi xâm nhập hệ thống cân bằng trọng lượng của hãng hàng không, tôi chỉ cần đổi con số này thành con số kia, và tôi đã bảo hệ thống chất đồ nặng về bên phải máy bay thay vì phân bổ đều.’” — Freeman giải thích.
Ông cho biết từng thấy kẻ tấn công đột nhập vào thiết bị OT của các hãng hàng không trong quá khứ. “Nhưng họ không biết mình đang dính vào cái gì nên đã bỏ qua. Những vụ đó khiến tôi lo ngại, vì trước đây tôi từng giúp trục xuất các đối tượng khỏi những hệ thống kiểu đó.”
Các tổ chức công nghiệp ngày càng bị nhắm tới
Dragos, nhà cung cấp giải pháp bảo mật OT, theo dõi các tuyên bố của nhóm ransomware nhắm vào tổ chức công nghiệp trên các trang rò rỉ của tội phạm, cùng với các vụ xâm nhập được công bố công khai ảnh hưởng đến ngành sản xuất và các lĩnh vực trọng yếu khác.
Từ năm 2022, “các con số đã liên tục tăng,” theo Lexie Mooney, chuyên gia phân tích mối đe dọa cấp cao tại Dragos. Công ty đã ghi nhận 995 cuộc tấn công ransomware nhắm vào tổ chức công nghiệp trong năm 2023, tăng 49,5% so với năm 2022. Con số này tăng hơn 87% trong năm 2024. Số nhóm ransomware đang hoạt động nhắm vào tổ chức công nghiệp cũng tăng lên 80 nhóm trong năm 2024, từ mức 50 nhóm của năm trước đó.
Trong năm 2025, Dragos ghi nhận 119 nhóm ransomware ảnh hưởng tới hơn 3.300 tổ chức công nghiệp, và các sự cố đã tăng đều đặn mỗi quý trong năm nay: 1.020 sự cố trong quý I/2026 và 1.140 sự cố trong quý II.
“Phần lớn các vụ việc mang tính cơ hội. Trong một số trường hợp chúng tôi thấy tác động vận hành, dù là hệ thống vật lý hay hoạt động OT, thì đó đơn thuần là bản chất của sự tận dụng cơ hội từ phía các nhóm ransomware.” — Abdul Alamri, chuyên gia phân tích mối đe dọa cấp cao tại Dragos.
OT kết nối Internet: “Quả ngọt” tiếp theo
Một nghịch lý là nhiều tổ chức vẫn thiếu khả năng quan sát môi trường OT của chính mình. Dragos ước tính chưa đến 10% mạng OT trên toàn cầu có hệ thống giám sát mạng đầy đủ. Hơn nữa, trong 30% sự cố mà công ty ứng cứu vào năm 2025, các cuộc điều tra không bắt đầu bằng cảnh báo phát hiện mà từ việc ai đó nhận thấy “có gì đó không ổn” trong vận hành.
“Nếu so sánh rủi ro từ con người với những gì chúng ta sắp đối mặt trong tương lai gần với các tác nhân AI có thể liên tục cố gắng xâm nhập hệ thống — thì đó là một tương lai khá u ám nếu chúng ta không có biện pháp bảo vệ đúng đắn.” — Alamri cảnh báo.
Theo Matt Hayden, Phó Chủ tịch phụ trách mối đe dọa mạng và mới nổi tại General Dynamics Information Technology, khi các tổ chức vá lỗi và bảo mật hệ thống CNTT tốt hơn, kẻ tấn công sẽ hướng tới các hệ thống OT kết nối Internet, nơi các cuộc xâm nhập số gây hậu quả thực tế.
Tuân thủ và bảo mật: Ranh giới mong manh
“Có một sự tập trung lớn vào việc kết nối phần cứng nhằm mục đích tuân thủ — và để đảm bảo rằng, nhân danh tuân thủ, chúng ta không mở cửa hậu cho các thiết bị mà trước đây không cần kết nối để phục vụ hoạt động của chúng.” — Hayden nhận định.
Ông lấy ví dụ về các thiết bị làm lạnh, vốn giờ đây được kết nối Internet vì mục đích tuân thủ. Các hệ thống giám sát của thiết bị làm lạnh kết nối Internet để chủ sở hữu và nhà vận hành có thể chứng minh với cơ quan quản lý rằng thiết bị duy trì thời gian hoạt động và nhiệt độ theo quy định.
“Vậy nên nếu cơ quan y tế ghé qua, họ có thể nói: ‘Xem này, tủ lạnh của tôi ở 27 độ suốt 72 ngày qua’, và họ được đánh dấu, được điểm A+. Nhưng chính sự kết nối đơn giản đó cũng là một lỗ hổng để thiết bị làm lạnh cụ thể ấy có thể bị nhắm tới nhằm gây gián đoạn.”
Khoảng một tuần sau cuộc phỏng vấn, tội phạm đã làm đúng như vậy. Hayden nhận định các vụ khai thác thiết bị làm lạnh thương mại gần đây là ví dụ điển hình cho việc các thiết bị không có giá trị số, không chứa dữ liệu nhạy cảm hay quyền truy cập doanh nghiệp mở rộng, bị khai thác chỉ vì được kết nối Internet với firmware chưa được vá.
“Hậu quả là suy giảm nguồn cung thực phẩm ở quy mô nhỏ, nhưng đây là ví dụ quan trọng về những gì có thể xảy ra ở quy mô lớn rất nhanh với các thiết bị vận hành có hệ quả nghiêm trọng hơn.” — Hayden kết luận.
Bài học cho Việt Nam
Câu chuyện này mang lại bài học thiết thực cho các doanh nghiệp và tổ chức tại Việt Nam, đặc biệt trong bối cảnh chuyển đổi số và IoT công nghiệp đang phát triển mạnh mẽ. Nhiều tòa nhà văn phòng, trung tâm thương mại, bệnh viện và nhà máy tại nước ta đang sử dụng hệ thống BAS hiện đại nhưng chưa được tích hợp vào chiến lược an ninh mạng tổng thể.
Các tổ chức cần:
- Đánh giá và phân loại toàn bộ hệ thống OT/BAS, xác định thiết bị nào đang kết nối Internet và giao thức nào đang sử dụng.
- Triển khai giám sát mạng chuyên biệt cho môi trường OT, không chỉ dựa vào hệ thống CNTT.
- Cô lập phân đoạn mạng giữa OT và IT để ngăn chặn kẻ tấn công “bắc cầu” từ hệ thống tòa nhà sang hệ thống doanh nghiệp.
- Cập nhật firmware và thay thế các giao thức truyền thông không an toàn.
- Xây dựng kế hoạch ứng phó sự cố bao gồm cả kịch bản tấn công vật lý, có sự phối hợp với cơ quan chức năng.
Khi ranh giới giữa không gian số và thế giới thực ngày càng mờ nhạt, an ninh mạng không còn là vấn đề của riêng phòng IT mà trở thành trách nhiệm của toàn tổ chức — từ ban lãnh đạo đến bộ phận vận hành tòa nhà.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Các trang web đang đóng cửa với AI agent: Khi giấc mơ trợ lý số vấp phải rào chắn
17 tháng 10, 2026