
FBI cảnh báo nguy cơ tin tặc tấn công tủ đông công nghiệp
FBI, CISA và các cơ quan liên bang Mỹ vừa phát đi cảnh báo về các cuộc tấn công nhắm vào hệ thống tủ đông công nghiệp có kết nối internet, sau khi hàng nghìn thiết bị tại hàng trăm siêu thị châu Âu bị xâm nhập và bị đẩy nhiệt độ lên tới 50ºC, làm hỏng thực phẩm và gây cháy. Các chuyên gia khuyến cáo giới hạn truy cập từ xa và áp dụng các biện pháp bảo mật cơ bản.
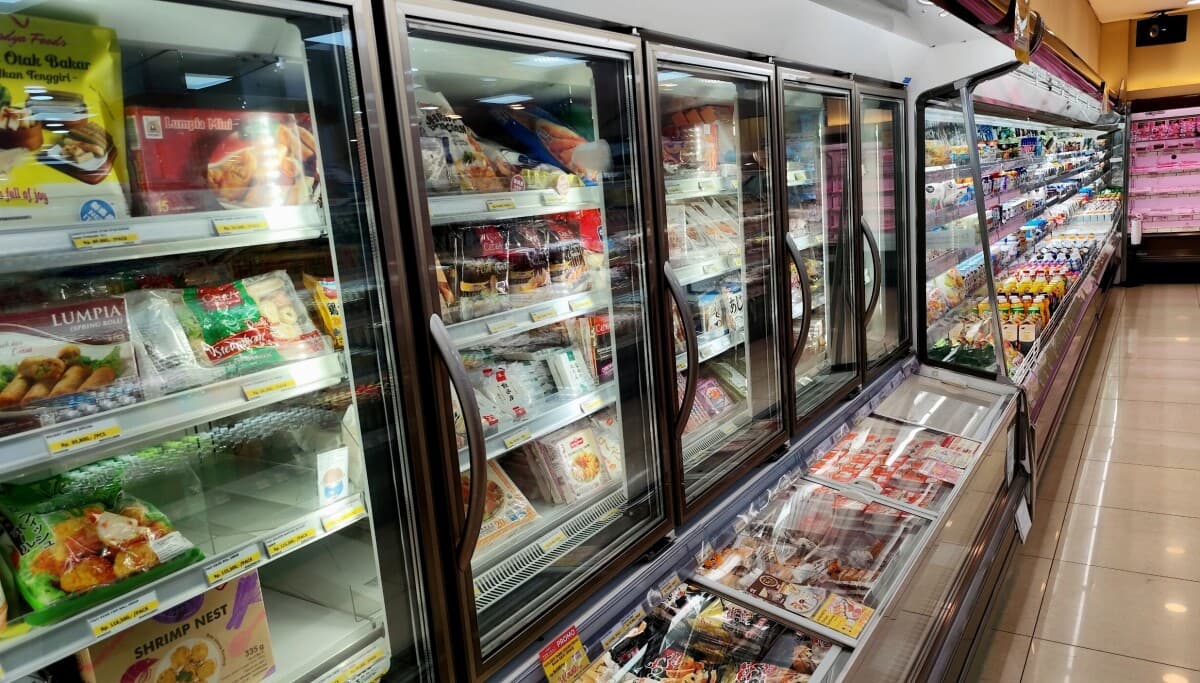
FBI cùng Cơ quan An ninh mạng và An ninh hạ tầng Mỹ (CISA), Bộ Y tế và Dịch vụ Nhân sinh, Bộ Nông nghiệp và Bộ Giao thông đã phát đi khuyến cáo chung về làn sóng tấn công nhắm vào hệ thống làm lạnh công nghiệp và giám sát chuỗi lạnh (cold chain). Theo các cơ quan này, kẻ tấn công có thể khai thác các lỗ hổng trong bộ điều khiển (controller) không được vá hoặc để lộ ra internet để thay đổi cài đặt từ xa, ép thiết bị chuyển sang chu trình sưởi và xả tuyết liên tục.
Hậu quả là hàng loạt hàng hóa bị hỏng và thiết bị gặp nguy hiểm. "Chúng tôi đang thấy các hệ thống này bị nhắm tới trên nhiều lĩnh vực hạ tầng trọng yếu trên toàn cầu, khiến hàng tồn kho và thiết bị gặp rủi ro," ông Brett Leatherman, Giám đốc Vận hành Chi nhánh An ninh mạng của FBI, cho biết.
Điều gì đang diễn ra
Từ giữa tháng 10, những kẻ tấn công chưa xác định danh tính đã xâm nhập hàng nghìn hệ thống làm lạnh điều khiển từ xa tại hàng trăm cửa hàng tạp hóa ở Pháp, Bỉ, Ireland, Luxembourg và Thụy Điển. Các cuộc tấn công đẩy nhiệt độ bên trong tủ đông lên tới 50ºC (122ºF), làm hỏng thực phẩm và gây cháy.
Theo cảnh báo của liên bang, kẻ tấn công khai thác các lỗ hổng bằng cách vượt qua cơ chế xác thực (authentication), chèn mã độc tùy ý và lợi dụng các cấu hình yếu. Khi đã có quyền truy cập, chúng có thể thay đổi nhiệt độ để làm hỏng thực phẩm hoặc thuốc cần bảo quản lạnh, gây cháy, và cuối cùng là gây hại cho người tiêu dùng sản phẩm không được bảo quản đúng nhiệt độ.
Hiện chưa có ghi nhận nào về các cuộc tấn công thành công hay âm mưu tấn công nhắm vào hệ thống làm lạnh và giám sát chuỗi lạnh tại Mỹ. Tuy vậy, vẫn có dấu hiệu cho thấy các nhà vận hành tại Mỹ đã nhận thức được vấn đề.
Hồi tháng trước, chuỗi siêu thị Hà Lan Ahold Delhaize — đơn vị vận hành các chuỗi Food Lion, Giant Food và Stop & Shop tại Mỹ — cho biết đã chủ động ngắt hệ thống CNTT sau một cuộc tấn công mạng ảnh hưởng tới phần lớn thương hiệu của hãng ở Mỹ và châu Âu. Các siêu thị Delhaize tại châu Âu nằm trong số những nơi bị ảnh hưởng bởi các cuộc tấn công phá hoại tủ đông. Theo Reuters dẫn lời bốn quan chức, Lầu Năm Góc cũng đang xem xét một loạt sự cố trục trặc tủ đông làm hỏng thực phẩm tại các căn cứ quân sự khắp nước Mỹ hồi tháng 8 như một nghi vấn tấn công mạng.
Cách phòng vệ
Các cơ quan chính phủ kêu gọi chủ sở hữu và đơn vị vận hành "ngay lập tức" áp dụng các biện pháp bảo mật tốt nhất. Đầu tiên và quan trọng nhất: không để hệ thống điều khiển công nghiệp (industrial control system) và thiết bị lộ ra internet công khai.
Hồi tháng 7, tin tặc Iran đã sử dụng các bộ điều khiển logic khả trình (PLC — programmable logic controller) truy cập được qua internet để xâm nhập hơn 100 hệ thống cấp nước của Mỹ. Loại thiết bị lộ diện này thường không có mật khẩu bảo vệ, là món quà cho những kẻ tấn công muốn tìm đường vào các cơ sở hạ tầng trọng yếu.
"Trong trường hợp cần truy cập từ xa, hãy bảo vệ bằng tường lửa hoặc thiết bị biên (edge device) và cập nhật lên phiên bản mới nhất để giảm lỗ hổng bảo mật," liên bang khuyến cáo.
Các biện pháp khác được khuyến nghị gồm:
- Tạo VLAN riêng cho thiết bị công nghệ vận hành (OT — operational technology) để tách biệt thiết bị công nghiệp khỏi mạng kinh doanh.
- Thay mật khẩu mặc định bằng mật khẩu mạnh cùng chính sách quản lý, bật xác thực đa yếu tố (MFA) kháng phishing khi có thể.
- Vá lỗ hổng kịp thời, loại bỏ và thay thế các thiết bị cũ không còn nhận được bản cập nhật bảo mật từ nhà sản xuất.
- Thiết lập và duy trì danh sách cho phép thiết bị và địa chỉ IP, chỉ cấp quyền truy cập thiết bị OT cho các đối tượng trong danh sách.
- Duy trì và kiểm thử bản sao lưu, lưu trữ ngoài cơ sở và ngoại tuyến.
- Bật ghi nhật ký (logging) và thường xuyên rà soát log để phát hiện hoạt động bất thường.
Góc nhìn
Với các doanh nghiệp Việt Nam đang số hóa kho lạnh, chuỗi cung ứng thực phẩm và dược phẩm, đây là lời nhắc rằng thiết bị công nghiệp kết nối mạng cũng là một phần của bề mặt tấn công. Một chiếc tủ lạnh thông minh dùng mật khẩu mặc định có thể trở thành điểm vào, và hậu quả không chỉ là mất hàng mà còn là rủi ro cháy nổ và an toàn thực phẩm.
Bởi vậy, việc phân vùng mạng OT tách khỏi mạng văn phòng, đổi mật khẩu mặc định, kiểm soát truy cập từ xa và vá thiết bị định kỳ nên được xem là yêu cầu tối thiểu khi triển khai hệ thống làm lạnh có kết nối internet.
Nguồn: theregister.com (bài gốc ngày 06 tháng 11, 2026) · Quy trình biên tập
Bài viết liên quan
Bảo mật
Mỹ cảnh báo tấn công mạng nhắm vào tủ đông công nghiệp
06 tháng 11, 2026
Công nghệ
Tin tặc tấn công chuỗi siêu thị Pháp, làm nóng tủ lạnh gây hỏa hoạn và thiệt hại thực phẩm
12 tháng 10, 2026
Công nghệ
Tin tặc tấn công hệ thống làm lạnh siêu thị châu Âu, kích hoạt chế độ rã đông ở 50°C
12 tháng 10, 2026