
Apple vá lỗ hổng zero-day do Meta báo cáo, liên quan đến 'cuộc tấn công cực kỳ tinh vi'
Apple vừa phát hành bản cập nhật iOS và macOS để vá lỗ hổng zero-day CVE-2026-86950 trong thành phần CoreGraphics, có thể bị khai thác để thực thi mã tùy ý. Lỗ hổng này do nhóm bảo mật của Meta báo cáo và được cho là đã bị lợi dụng trong các cuộc tấn công có mục tiêu nhắm vào một số cá nhân cụ thể.
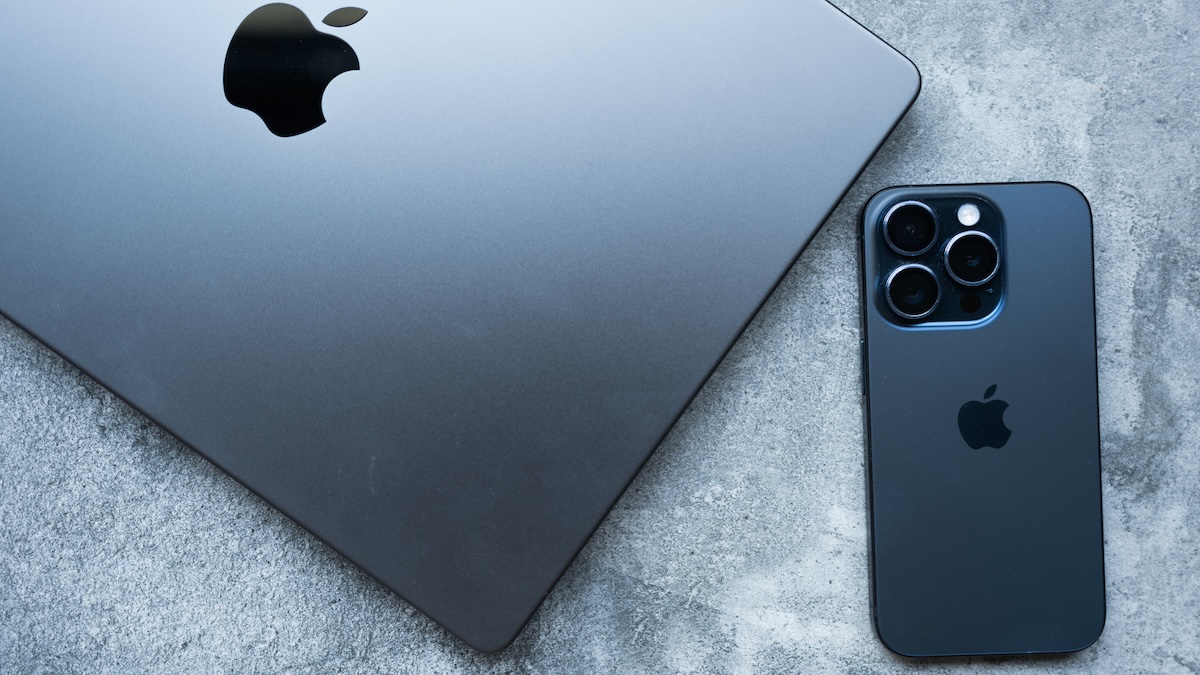
Apple vừa tung ra các bản cập nhật cho iOS và macOS nhằm vá một lỗ hổng zero-day có khả năng đã bị khai thác trong các cuộc tấn công có mục tiêu. Điểm đáng chú ý là lỗ hổng này được phát hiện và báo cáo bởi đội ngũ bảo mật sản phẩm của Meta — "ông lớn" đứng sau Facebook, Instagram và WhatsApp.
MacBook và iPhone của Apple
Lỗ hổng CoreGraphics nguy hiểm đến mức nào?
Lỗ hổng được theo dõi với mã CVE-2026-86950, là một lỗi ghi ngoài biên (out-of-bounds write) trong thành phần CoreGraphics — bộ thư viện chịu trách nhiệm xử lý đồ họa 2D và kết xuất PDF trên toàn bộ hệ điều hành Apple.
Kẻ tấn công có thể lợi dụng lỗi này để thực thi mã tùy ý khi hệ thống xử lý một tệp được tạo dựng đặc biệt. Vì CoreGraphics hiện diện gần như khắp nơi trong hệ sinh thái Apple, tệp độc hại có thể xâm nhập qua nhiều con đường khác nhau:
- Trang web chứa nội dung độc hại
- Tệp đính kèm trong email
- Ứng dụng nhắn tin, nơi tính năng tự động xem trước tệp đính kèm và liên kết có thể mở đường cho kiểu tấn công zero-click (không cần người dùng thao tác)
Chính khả năng bị khai thác mà không cần người dùng bấm vào bất cứ thứ gì khiến lỗ hổng này đặc biệt đáng lo ngại.
Apple nói gì về cuộc tấn công?
Trong khuyến cáo bảo mật của mình, Apple cho biết:
"Apple đã biết về báo cáo rằng vấn đề này có thể đã bị khai thác trong một cuộc tấn công cực kỳ tinh vi nhắm vào những cá nhân cụ thể trên các phiên bản iOS trước iOS 27."
Hiện chưa có thông tin chi tiết về cách thức các cuộc tấn công khai thác CVE-2026-86950 được tiến hành. Tuy nhiên, Apple xác nhận họ biết về lỗ hổng này nhờ đội ngũ bảo mật sản phẩm của Meta.
Sự liên quan của Meta và bóng ma từ năm ngoái
Việc Meta dính líu tới sự vụ này gợi nhớ đến một sự kiện tương tự hồi năm ngoái. Khi đó, WhatsApp thông báo rằng một lỗ hổng trong ứng dụng iOS và macOS của mình (mã CVE-2025-55177) có khả năng đã được sử dụng song song với lỗ hổng zero-day CVE-2025-43300 trong thành phần Apple ImageIO, trong các cuộc tấn công zero-click nhắm vào chưa đầy 200 người dùng.
Hiện vẫn chưa rõ liệu lỗ hổng CoreGraphics mới được vá lần này có bị khai thác thông qua WhatsApp hay không. SecurityWeek cho biết đã liên hệ với Meta để làm rõ và sẽ cập nhật bài viết nếu công ty này phản hồi.
 Chuyên gia bảo mật Eduard Kovacs
Phiên bản nào đã được vá?
Người dùng Apple nên cập nhật thiết bị của mình lên các phiên bản sau để được bảo vệ:
- iOS 26.7.1
- iPadOS 26.7.1
- macOS Tahoe 26.7.1
- macOS Sequoia 15.8.1
Mặc dù cả iOS và macOS đều bị ảnh hưởng, khuyến cáo của Apple cho thấy các cuộc tấn công mới chỉ được quan sát nhắm vào iOS. Các phiên bản mới nhất là iOS 27 và macOS Golden Gate 27 dường như không bị ảnh hưởng.
CISA vẫn chưa đưa vào danh mục KEV
Tính đến thời điểm hiện tại, Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) vẫn chưa bổ sung CVE-2026-86950 vào danh mục KEV (Known Exploited Vulnerabilities — các lỗ hổng đã biết bị khai thác). Nếu được thêm vào, đây sẽ là lỗ hổng sản phẩm Apple thứ chín trong danh mục này chỉ tính riêng trong năm nay.
Động thái này phản ánh một thực tế đáng lo ngại: các sản phẩm của Apple đang ngày càng trở thành mục tiêu ưa thích của giới tấn công có chủ đích, đặc biệt là các nhóm APT được tài trợ bởi nhà nước.
Người dùng Việt Nam cần làm gì?
Đối với người dùng Việt Nam, đặc biệt là những ai thường xuyên xử lý tài liệu PDF, hình ảnh từ nguồn không rõ ràng hoặc làm việc trong lĩnh vực nhạy cảm, việc cập nhật ngay lên các phiên bản mới nhất là vô cùng quan trọng.
- Cập nhật ngay iOS, iPadOS và macOS lên phiên bản được vá
- Hạn chế mở tệp đính kèm, liên kết từ người gửi không quen biết
- Bật cảnh báo bảo mật trong ứng dụng nhắn tin và email
- Theo dõi các khuyến cáo tiếp theo từ Apple và CISA
Với tính chất zero-click tiềm tàng, các lỗ hổng như CVE-2026-86950 cho thấy người dùng không thể chỉ dựa vào ý thức cảnh giác cá nhân — việc cập nhật bản vá kịp thời vẫn là lá chắn quan trọng nhất.
 Logo SecurityWeek
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Anthropic hé lộ khoản lỗ khổng lồ, tăng trưởng phi mã và cảnh báo AI có thể hủy diệt nhân loại
29 tháng 9, 2026