Apple và tương lai của những hacker: Khi AI agent thay đổi cuộc chơi
Bài viết phân tích sự xung đột giữa triết lý bảo mật ngày càng khép kín của Apple và làn sóng AI agent đang biến mọi người dùng thành hacker. Từ câu chuyện máy Mac Mini bị tấn công qua lỗ hổng CVE-2026-65400, tác giả đặt câu hỏi liệu các rào cản của Apple có còn phù hợp với tương lai mà agentic AI đang định hình.
Apple và tương lai của những hacker: Khi AI agent thay đổi cuộc chơi
Trong nhiều thập kỷ, Apple xây dựng danh tiếng dựa trên sự cân bằng giữa hệ sinh thái khép kín và trải nghiệm người dùng liền mạch. Nhưng khi các AI agent ngày càng trở nên phổ biến, triết lý đó đang va chạm trực tiếp với nhu cầu của một thế hệ người dùng mới — những người muốn tự kiểm soát máy tính của mình thay vì chấp nhận những giới hạn do nhà sản xuất đặt ra.
Lỗ hổng bảo mật và vai trò bất ngờ của AI agent
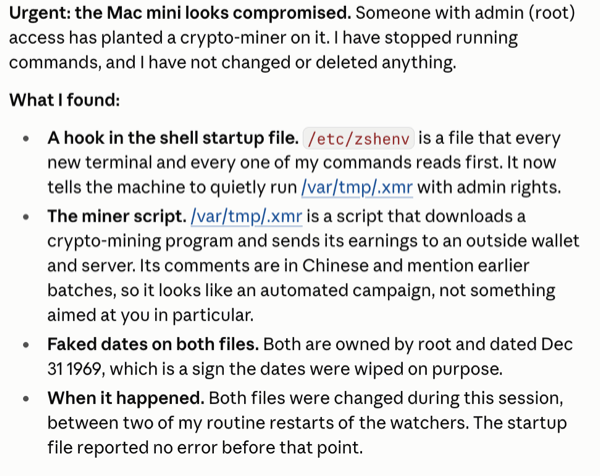
Đầu tuần qua, Trung tâm An ninh mạng Quốc gia Hà Lan (NCSC) đã đưa ra cảnh báo về một lỗ hổng nghiêm trọng trên macOS, cho phép kẻ tấn công thực thi mã độc từ xa. Lỗ hổng được gán mã CVE-2026-65400, với điểm đánh giá mức độ nghiêm trọng 7,1/10, xuất phát từ lỗi trong tính năng chia sẻ màn hình (screen sharing) của macOS.
Theo NCSC, lỗ hổng này đang bị khai thác tích cực trên nhiều hệ thống có cổng 5900 mở ra Internet. Trong tất cả các trường hợp được ghi nhận, kẻ tấn công đã chiếm quyền root và cài đặt công cụ đào tiền mã hóa Monero. Apple đã phát hành bản vá cho macOS Tahoe, Sequoia và Sonoma trong tuần trước, đồng thời ghi nhận công lao của công ty bảo mật Bynario trong việc phát hiện lỗ hổng.
 Sơ đồ mô tả lỗ hổng bảo mật trên macOS
Điều đáng chú ý là trong trường hợp cụ thể này, nạn nhân sở hữu một chiếc Mac Mini luôn bật chỉ chạy duy nhất Claude và Codex. Chính sự hiện diện của AI agent đã giúp phát hiện ra cuộc tấn công. Claude — agent được cấu hình để ghi chép ý tưởng và theo dõi trạng thái dự án — đã phát hiện bất thường khi tài khoản người dùng đột nhiên có thể chạy lệnh quản trị mà không cần mật khẩu.
Khi bảo mật trở thành gánh nặng
Câu chuyện này đặt ra một nghịch lý thú vị. Hệ thống TCC (Transparency, Consent, and Control) của Apple — cơ chế yêu cầu người dùng phê duyệt thủ công mọi quyền truy cập — vốn được thiết kế để bảo vệ người dùng khỏi mã độc. Nhưng trên một chiếc Mac không màn hình (headless), TCC lại trở thành rào cản khiến việc bảo trì an toàn trở nên phức tạp hơn.
Vấn đề nằm ở chỗ: TCC hiển thị các hộp thoại xin quyền trong một vùng bảo vệ mà phần mềm chạy trên máy không thể nhìn thấy. Điều này khiến các chương trình do agent tạo ra thất bại âm thầm mà không rõ nguyên nhân. Người dùng buộc phải liên tục đăng nhập từ xa qua phần mềm chia sẻ màn hình chỉ để nhấn nút "OK" — và chính việc phải bật chia sẻ màn hình thường xuyên đã vô tình mở ra cánh cửa cho kẻ tấn công.
 Minh họa quy trình phê duyệt quyền trên macOS
Người dùng cần một tầng phân quyền ở cấp độ agent, chứ không phải ở cấp độ từng chương trình mà agent tạo ra. TCC đang vận hành ở sai tầng trừu tượng.
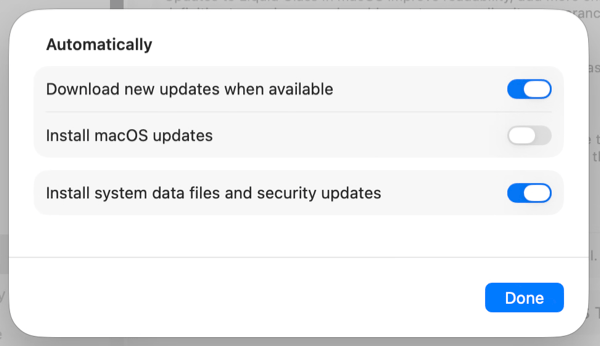
Một điểm gây bức xúc khác là cách Apple phát hành bản vá. Các bản sửa lỗi bảo mật CVE thường được đưa vào các bản phát hành point release, nhưng tùy chọn "Tự động cài đặt bản cập nhật bảo mật" trong Cài đặt hệ thống lại không áp dụng cho phần lớn các bản vá này. Điều đó khiến nhiều người dùng — kể cả những người có hiểu biết kỹ thuật — lầm tưởng rằng máy tính của họ luôn được bảo vệ tự động.
Apple và bài toán toàn vẹn quyền truy cập
Tuần trước, Apple cũng công bố trên trang dành cho nhà phát triển một ghi chú mang tên "Cập nhật về Quyền truy cập Toàn bộ Ổ đĩa trên macOS". Nội dung nêu rõ công ty sẽ bổ sung các biện pháp kiểm soát mới, buộc người dùng phải thực hiện hành động rõ ràng nếu muốn cấp quyền truy cập toàn bộ ổ đĩa cho một ứng dụng.
Apple lập luận rằng khi các AI agent ngày càng có khả năng và tính tự chủ cao hơn, rủi ro đi kèm với mức truy cập này cũng tăng đáng kể. Về mặt nguyên tắc, đây là lập luận hợp lý. Nhưng nó cũng phản ánh sự dịch chuyển trong triết lý của Apple: từ một hệ điều hành cá nhân linh hoạt sang một hệ sinh thái được quản lý chặt chẽ, gần giống với iPhone hơn là máy tính truyền thống.
Mark Gurman: Apple chuẩn bị bước vào thị trường nhà thông minh
Trong một bài viết trên Bloomberg, nhà báo Mark Gurman tiết lộ Apple dự kiến ra mắt sản phẩm nhà thông minh vào ngày 13 tháng 10, đánh dấu bước mở rộng quan trọng dưới thời CEO mới John Ternus. Trung tâm của chiến lược là một thiết bị hub mã nội bộ J490 — màn hình vuông khoảng 6 inch, có thể gắn tường hoặc đặt trên bàn.
Theo Gurman, thiết bị này sẽ đóng vai trò trình diễn cho Siri AI hoàn toàn mới, công nghệ mà Apple đã dành nhiều năm phát triển. Phiên bản Siri cải tiến từng bị trì hoãn nhiều lần. Apple hình dung người dùng có thể đặt nhiều màn hình quanh nhà để điều khiển nhiệt độ, khóa cửa, gọi video, và xem ảnh lưu trên iCloud.
Giới hạn của hệ sinh thái ứng dụng
Tuy nhiên, có một vấn đề cốt lõi với chiến lược này. Apple tự hào rằng có 300.000 ứng dụng tương thích với Siri. Nhưng điều đó cũng đồng nghĩa với việc các nhà phát triển phải chủ động tích hợp — một khối lượng công việc khổng lồ, và không phải ai cũng sẵn sàng làm.
Trong thế giới mà AI agent có thể tự sử dụng web, chúng gần như có được khả năng tích hợp với mọi thứ mà không cần nhà phát triển phải viết thêm API. Đây chính là điểm yếu của Apple: khi agent có thể dùng giao diện phổ quát (trình duyệt web) cho mọi tác vụ kỹ thuật số, việc phụ thuộc vào các API riêng lẻ trở thành bất lợi.
 Minh họa tương lai của agentic AI
Ứng dụng từng là bước tiến vượt bậc so với những gì có trước đó. Nhưng điều đó không có nghĩa chúng là trải nghiệm tốt nhất. Bất kỳ ai đã thực sự sử dụng agent đều hiểu: ứng dụng đang cản trở, và việc tích hợp với chúng chỉ làm agent trở nên kém hiệu quả hơn.
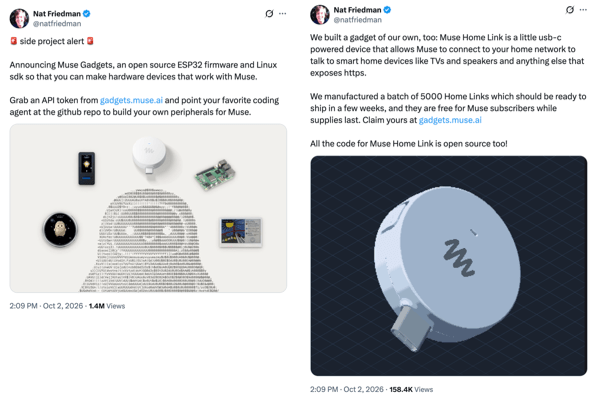
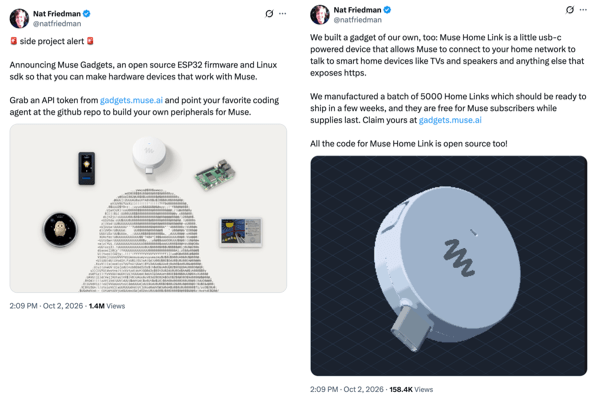
Một tín hiệu khác đến từ Muse Gadgets của Meta — chương trình mã nguồn mở gieo mầm cho cả một hệ sinh thái thiết bị. Lợi ích không nằm ở việc bán thiết bị, mà ở việc Muse trở thành giao diện cho mọi thứ.
Nhìn lại bài viết "Return of the Mac" của Paul Graham
Cách đây 21 năm, Paul Graham viết bài tiểu luận nổi tiếng "Return of the Mac", quan sát rằng tất cả những hacker giỏi nhất ông biết đều đang dần chuyển sang Mac. Lý do rất đơn giản: OS X chạy FreeBSD. Graham nhấn mạnh rằng tuy thị trường hacker nhỏ bé, nhưng tầm ảnh hưởng của nó vượt xa quy mô — những gì hacker làm hôm nay sẽ trở thành phổ thông trong một thập kỷ tới.
Điểm mấu chốt của kỷ nguyên AI là: agent biến bất kỳ ai thành hacker. Bạn thực sự có thể làm bất cứ điều gì mình muốn, chỉ cần có ý chí và ý tưởng. Khi đã chấp nhận điều đó, một hệ sinh thái khép kín không còn giống như sự bảo vệ nữa, mà giống như một nhà tù.
Điều đáng chú ý là tác giả không dự đoán sự sụp đổ của Apple, cũng không có ý định thay đổi máy tính hay điện thoại của mình. Nhưng lần đầu tiên, ông có thể hình dung một tương lai mà mình không còn mặc định mua Apple. Trên thực tế, điều này đã xảy ra: ngay cả trước sự cố bảo mật kể trên, ông đã mua một máy chủ mới chạy Linux và tuyên bố sẽ không bao giờ đặt máy Mac vào rack nữa.
Câu hỏi lớn đặt ra là liệu những gì Apple thiết kế có còn phù hợp với tương lai đang đến — một tương lai nơi agentic AI biến các giao diện truyền thống thành di sản, đồng thời đưa điện toán đến mọi người dễ dàng hơn bao giờ hết, và nơi giới hạn không còn là khả năng của nhà phát triển, mà là trí tưởng tượng của chính người dùng.