Applebee's để lộ mật khẩu cơ sở dữ liệu ngay trong ứng dụng, khách hàng có nguy cơ bị lộ dữ liệu cá nhân
Một nhà nghiên cứu bảo mật đã phát hiện mật khẩu cơ sở dữ liệu nội bộ bị mã hóa cứng trong ứng dụng Android của chuỗi nhà hàng Applebee's, cho phép bất kỳ ai truy cập không giới hạn vào dữ liệu cá nhân của khách hàng. Applebee's cho biết đã khắc phục lỗ hổng này.
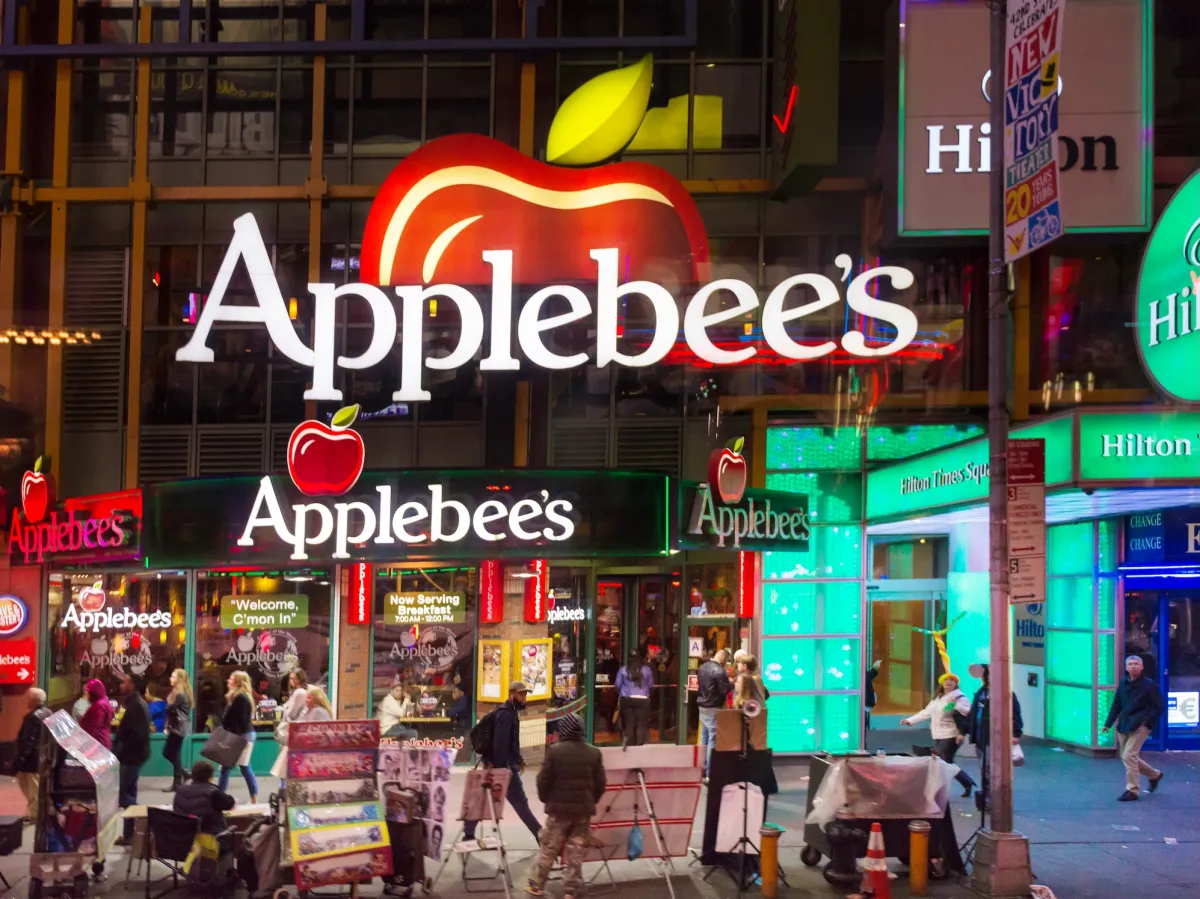
Chuỗi nhà hàng nổi tiếng Applebee's vừa phải xử lý một sự cố bảo mật nghiêm trọng sau khi một nhà nghiên cứu phát hiện mật khẩu truy cập cơ sở dữ liệu nội bộ bị mã hóa cứng (hardcoded) ngay bên trong ứng dụng di động của hãng. Lỗ hổng này cho phép bất kỳ ai cũng có thể truy cập vào dữ liệu cá nhân của những khách hàng đã đăng ký tài khoản.
Thông tin được TechCrunch đưa ra sau khi phía Applebee's xác nhận đã khắc phục sự cố. Trang tin này đã chủ động trì hoãn công bố bài viết cho đến khi lỗ hổng được vá hoàn toàn, nhằm tránh nguy cơ bị khai thác.
Phát hiện nhờ sự hỗ trợ của AI
Robert Wiggins, một nhà nghiên cứu an ninh mạng người Anh làm việc tại What Security, là người tìm ra lỗ hổng vào đầu tháng này. Ông đã sử dụng AI để rà soát hàng nghìn dòng mã nguồn trong ứng dụng Android của Applebee's — ứng dụng đã có hơn một triệu lượt tải trên Google Play — và phát hiện ra thông tin xác thực bị ẩn giấu trong đó.
Thông tin xác thực này cho phép truy cập trực tiếp vào cơ sở dữ liệu khách hàng của công ty.
Việc lưu mật khẩu hoặc khóa riêng tư ngay trong phần mềm, hay còn gọi là mã hóa cứng thông tin xác thực, là một trong những dạng lỗ hổng bảo mật nghiêm trọng nhất. Bất kỳ ai có ứng dụng đều có thể trích xuất khóa và đăng nhập vào hệ thống từ xa như một người dùng được cấp phép.
Theo Wiggins, kẻ tấn công có ý đồ xấu thậm chí còn có thể sửa đổi dữ liệu khách hàng trong cơ sở dữ liệu, chứ không chỉ đọc thông tin.
Dữ liệu nào bị phơi bày?
TechCrunch đã tự kiểm chứng phát hiện của Wiggins bằng cách tải và dịch ngược ứng dụng Android của Applebee's để kiểm tra mã nguồn. Nhóm phóng viên cũng tạo một tài khoản thử nghiệm với dữ liệu giả, sau đó Wiggins đã lấy được chính thông tin của tài khoản này từ cơ sở dữ liệu của công ty.
Cơ sở dữ liệu bị phơi bày chứa nhiều loại thông tin nhạy cảm, bao gồm:
- Họ tên khách hàng
- Địa chỉ email (kèm trạng thái đã xác thực hay chưa)
- Ngày sinh
- Số điện thoại
- Mã bưu chính (ZIP code)
- Tình trạng cựu chiến binh
- Số lần đăng nhập và thời điểm tạo tài khoản
- Địa chỉ IP của lần đăng nhập gần nhất — dữ liệu có thể dùng để suy ra vị trí tương đối của người dùng
Đáng chú ý, Wiggins không thể báo cáo sự cố trực tiếp cho Applebee's hay công ty mẹ Dine Brands, bởi cả hai đều không có kênh tiếp nhận thông tin về lỗ hổng bảo mật. Ông đã phải nhờ TechCrunch hỗ trợ liên hệ với doanh nghiệp.
Doanh nghiệp nói gì?
Người phát ngôn của Dine Brands (không tiết lộ tên) cho biết trong một tuyên bố qua email: "Chúng tôi ghi nhận và cảm ơn TechCrunch cùng nhà nghiên cứu bảo mật đã đưa vấn đề này ra ánh sáng. Đội ngũ bảo mật của chúng tôi đã nhanh chóng tiến hành điều tra và hiện chưa tìm thấy bằng chứng nào về việc truy cập trái phép."
Tuy nhiên, khi được hỏi, người phát ngôn này từ chối cho biết liệu công ty có nhật ký máy chủ (server log) để kiểm tra xem có ai đã truy cập cơ sở dữ liệu hay không, hoặc liệu họ có lưu nhật ký hay không.
Hiện chưa rõ chính xác bao nhiêu khách hàng bị ảnh hưởng. Wiggins cho biết việc xác định con số này sẽ đòi hỏi mô hình AI phải truy cập vào gần như toàn bộ bản ghi khách hàng — điều không cần thiết và có thể gây rủi ro thêm. Theo thống kê năm ngoái, chương trình khách hàng thân thiết của Applebee's có ít nhất 8,5 triệu thành viên, nhưng công ty không cung cấp con số cụ thể về số người bị lộ dữ liệu.
Bài học cho người dùng Việt Nam
Sự cố này là lời nhắc nhở quen thuộc nhưng vẫn rất cần thiết với người dùng di động tại Việt Nam: các ứng dụng giải trí, ăn uống hay tích điểm thường thu thập khá nhiều dữ liệu cá nhân mà người dùng ít để ý.
- Hạn chế chia sẻ thông tin không cần thiết: chỉ điền những trường thực sự bắt buộc khi đăng ký tài khoản.
- Dùng email phụ cho các dịch vụ không quan trọng để giảm thiệt hại nếu dữ liệu bị lộ.
- Cảnh giác với email lừa đảo: khi dữ liệu như ngày sinh, số điện thoại bị lộ, kẻ xấu có thể dùng chúng để giả mạo và thuyết phục nạn nhân hơn.
- Ưu tiên ứng dụng có chính sách bảo mật rõ ràng và thường xuyên cập nhật để nhận các bản vá.
Vụ việc cũng đặt ra câu hỏi về trách nhiệm của các doanh nghiệp trong việc thiết lập kênh tiếp nhận báo cáo lỗ hổng bảo mật. Việc thiếu một kênh như vậy khiến nhà nghiên cứu mất nhiều thời gian hơn để cảnh báo, đồng nghĩa với việc lỗ hổng tồn tại lâu hơn và nguy cơ bị khai thác cũng cao hơn.
TechCrunch cho biết sẽ cập nhật bài viết nếu Applebee's phản hồi thêm về việc liệu công ty có thông báo cho khách hàng và cơ quan quản lý Mỹ hay không, cũng như thời gian tồn tại của thông tin xác thực bị lộ trong ứng dụng.