Bluesky chặn liên kết tới dữ liệu nhân sự DHS bị rò rỉ khi chính phủ Mỹ yêu cầu gỡ bỏ
Bluesky đang chặn người dùng truy cập trang web của tổ chức phi lợi nhuận DDoSecrets, nơi lưu trữ bộ dữ liệu nhân sự hơn 40.000 tài khoản của Bộ An ninh Nội địa Mỹ (DHS) bị hack. Sự việc làm dấy lên tranh cãi về ranh giới giữa minh bạch thông tin và bảo mật cá nhân, trong khi chính phủ Mỹ đang ráo riết gửi yêu cầu gỡ bỏ dữ liệu.
Một vụ rò rỉ dữ liệu nhân sự quy mô lớn của Bộ An ninh Nội địa Mỹ (DHS) đang đẩy mạng xã hội Bluesky vào tâm điểm tranh cãi, sau khi nền tảng này chặn người dùng truy cập vào trang web công bố bộ dữ liệu bị đánh cắp.
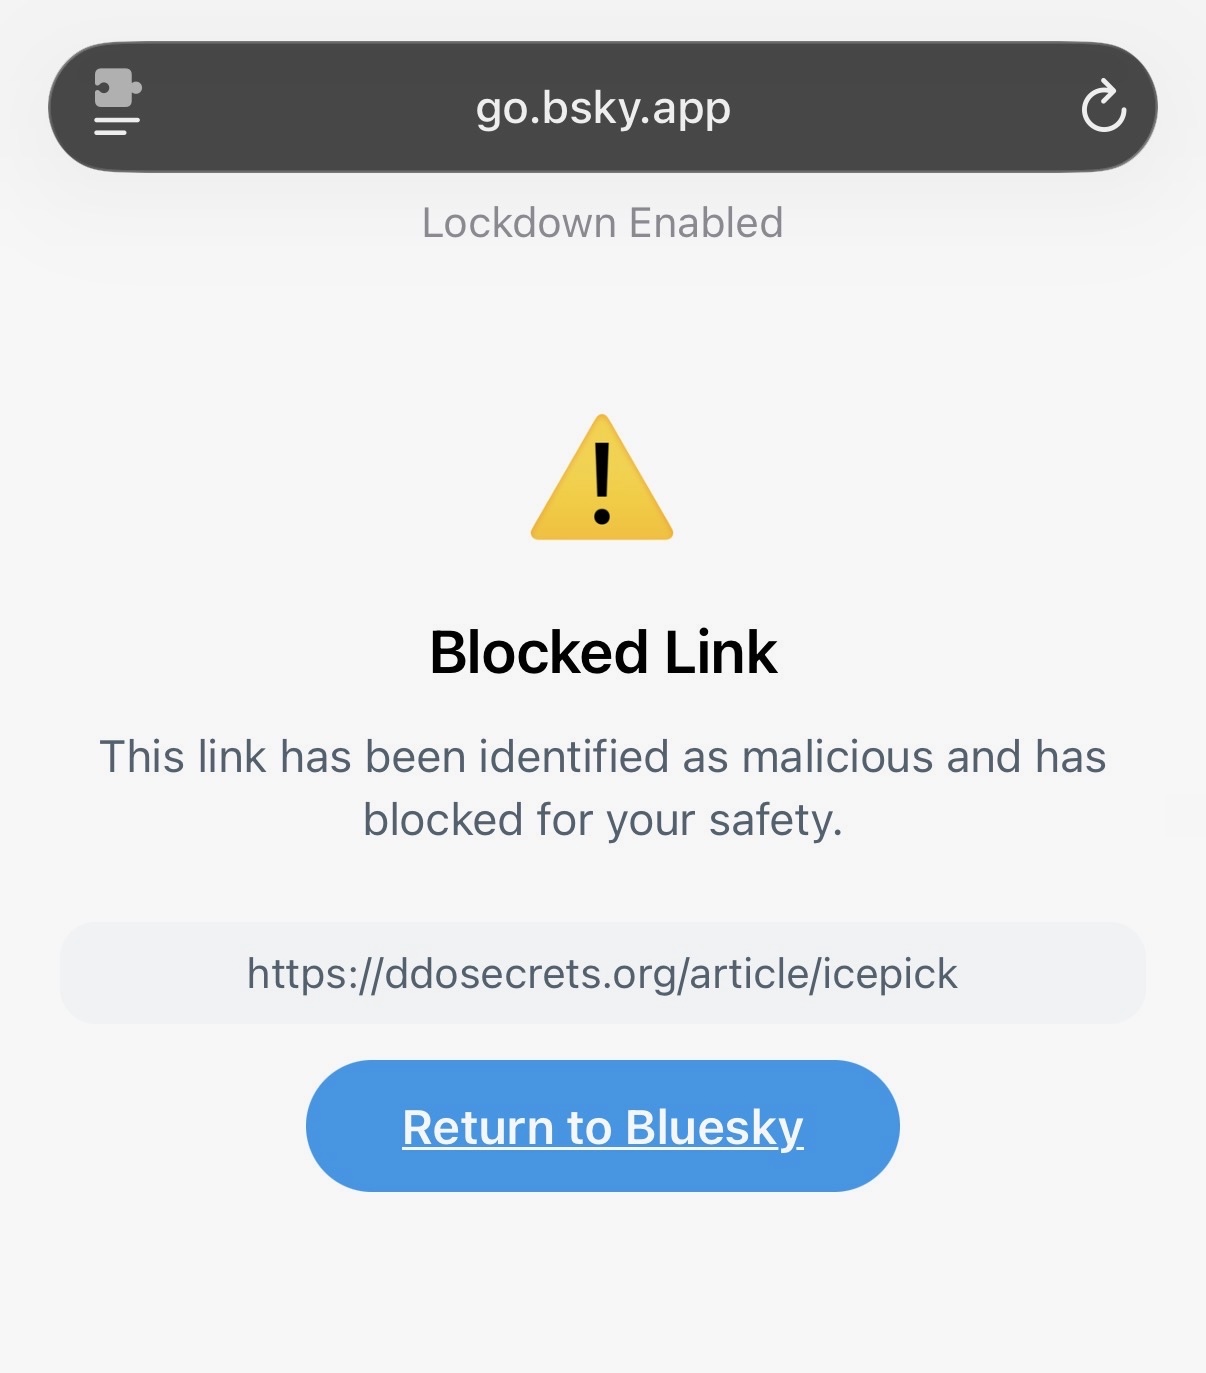 Bluesky chặn liên kết tới dữ liệu bị rò rỉ
Vụ hack hơn 40.000 tài khoản
Theo thông tin được công bố, một hacker đã lấy được hơn 40.000 bản ghi tài khoản người dùng từ hệ thống đăng nhập của DHS. Dữ liệu bao gồm tên, thông tin liên hệ như số điện thoại và email do cơ quan cấp, của các nhân viên và đặc vụ thuộc nhiều đơn vị trực thuộc như Cục Hải quan và Biên phòng (CBP) và Cơ quan Thực thi Di trú và Hải quan (ICE).
Phần lớn thông tin bị lộ có tính chất tương tự những gì in trên danh thiếp công việc của nhân viên. Tổ chức minh bạch phi lợi nhuận DDoSecrets — chuyên công bố các bộ dữ liệu bị rò rỉ vì lợi ích công cộng — đã đưa bộ dữ liệu này lên trang web của mình.
Các nhà nghiên cứu đang điều tra những vi phạm của chính quyền Trump cho rằng dữ liệu này sẽ cực kỳ hữu ích để yêu cầu chính phủ cung cấp hồ sơ theo luật tiếp cận thông tin công khai.
Về phía DHS, người phát ngôn của bộ cho biết cơ quan này "nhận thức được khả năng xảy ra vi phạm và đang tích cực xử lý tình hình một cách nhanh chóng, hiệu quả".
Bluesky chặn thay vì xóa bài
Ngay sau khi thông tin về vụ hack lan rộng, người dùng Bluesky phản ánh rằng các liên kết dẫn tới trang của DDoSecrets bị gắn nhãn "độc hại" (malicious).
Người phát ngôn của Bluesky nói với Wired rằng dữ liệu bị lộ vi phạm quy định cộng đồng của nền tảng, nhưng thay vì xóa các bài đăng, Bluesky chọn cách chặn liên kết. Đáng chú ý, nền tảng này chưa đưa ra bình luận chính thức nào ngoài khung giờ làm việc ở bờ Tây nước Mỹ.
Đồng sáng lập kiêm nhà báo của DDoSecrets, Emma Best, phản bác lập luận trên. Bà cho rằng dù điều khoản dịch vụ của Bluesky cấm chia sẻ địa chỉ nhà riêng và thông tin liên hệ cá nhân, bộ dữ liệu bị rò rỉ không chứa những thông tin này.
"Dữ liệu chứa thông tin liên hệ công việc của nhân viên chính phủ, vào thời điểm mà mối quan tâm của công chúng đối với chính loại thông tin này chưa bao giờ cao đến thế. Bằng cách yêu cầu công chúng cung cấp thông tin đó cho các yêu cầu theo Đạo luật Tự do Thông tin (FOIA), chính phủ đã biến chính thông tin này thành một mắt xích thiết yếu trong các kênh minh bạch mà họ muốn công chúng tham gia", Best nói.
Chính phủ Mỹ ráo riết gỡ dữ liệu
Song song với động thái của Bluesky, DHS đã gửi thông báo yêu cầu gỡ bỏ (takedown notice) thông qua nhà cung cấp dịch vụ bảo mật ZeroFox — đơn vị được ủy quyền thay mặt bộ này yêu cầu xóa dữ liệu khỏi internet đến năm 2028.
Một trang web tra cứu do nhà báo maia arson crimew xây dựng để tìm kiếm bộ dữ liệu bị đánh cắp đã ngừng hoạt động vào sáng thứ Năm. Bản ghi internet liên quan cho thấy tên miền bị đặt vào trạng thái "serverHold", thường có nghĩa là nhà đăng ký tên miền đã khóa hoặc đóng tên miền.
Thông báo gỡ bỏ mà TechCrunch được xem yêu cầu nhà đăng ký tên miền "ngừng cung cấp dữ liệu liên hệ cá nhân và vị trí của những người không đồng ý việc công bố dữ liệu của họ". CentralNic — đơn vị quản lý tên miền — và ZeroFox đều chưa phản hồi yêu cầu bình luận về việc liệu hành động này có xuất phát từ mệnh lệnh của chính phủ hay không.
Đáng chú ý, crimew vẫn công bố một phiên bản dữ liệu lưu trữ cục bộ, cho phép bất kỳ ai tải về và truy cập trên máy tính cá nhân của mình.
Góc nhìn cho người dùng Việt Nam
Sự việc nêu bật một câu hỏi quen thuộc với người dùng internet toàn cầu, trong đó có Việt Nam: ranh giới giữa minh bạch thông tin và bảo vệ dữ liệu cá nhân nằm ở đâu. Khi các nền tảng mạng xã hội ngày càng chủ động can thiệp nội dung bằng cách chặn liên kết, người dùng cần nhận thức rõ hơn về cách dữ liệu của chính mình được thu thập, lưu trữ và có thể bị lộ trong các vụ tấn công mạng.
Với các doanh nghiệp và tổ chức tại Việt Nam, bài học thực tiễn là phải tăng cường bảo vệ hệ thống đăng nhập nội bộ, kiểm soát quyền truy cập và xây dựng quy trình ứng phó sự cố rò rỉ dữ liệu — bởi hậu quả không chỉ dừng ở thiệt hại kỹ thuật mà còn ảnh hưởng trực tiếp tới quyền riêng tư của hàng chục nghìn con người.