Bóc trần mạng lưới ứng dụng hẹn hò lừa đảo do AI vận hành quy mô công nghiệp
Một mạng lưới gồm khoảng 28 ứng dụng hẹn hò giả mạo đã lừa đảo hàng nghìn người dùng bằng các nhân vật AI tự động trò chuyện 24/7. Người dùng phải nạp tiền để mua "kim cương" nhằm tiếp tục trò chuyện với những người phụ nữ mà họ tin là thật, nhưng phần lớn chỉ là chatbot do AI điều khiển.
Một mạng lưới ứng dụng hẹn hò giả mạo quy mô lớn, vận hành phần lớn bằng các nhân vật AI tự động, vừa bị phanh phui. Câu chuyện bắt đầu từ một tài khoản trả trước bí ẩn gửi hơn 100.000 yêu cầu API mỗi ngày tới Claude — và kết thúc bằng hàng nghìn người bị lừa tình, lừa tiền mà không hề hay biết.
 Ảnh minh họa về các ứng dụng hẹn hò lừa đảo do AI vận hành
Khi "Jennifer" gọi video mà không hề bật micro
Chuyên gia bảo mật Matthew "Zigula" Gore-Kormanik đang phân tích một ứng dụng hẹn hò lừa đảo tên là Dora thì bất ngờ nhận được cuộc gọi từ một người tên Jennifer. Theo tiểu sử, cô là phụ nữ 41 tuổi, cung Nhân Mã, tóc đỏ, mắt xanh, thích âm nhạc, phim kinh dị và thể thao.
Ông nhấc máy, nhưng trong khung hình video không có Jennifer. Chỉ có một tấm thảm đang khẽ lay động, có lẽ vì quạt, kèm theo tiếng méo giọng kỳ lạ ở phía sau. Sau khi cuộc gọi kết thúc, "Jennifer" nhắn tin rằng cô rất vui và khen "giọng anh hay hơn cả mong đợi". Trong khi đó, micro của Gore-Kormanik thậm chí còn chưa được kết nối.
Đây không phải trò đùa. Đó là một phần trong mạng lưới lừa đảo hẹn hò quy mô công nghiệp mà các nhà nghiên cứu đang dần bóc trần.
Anthropic phát hiện điều bất thường từ Claude
Ngày 5/6, Anthropic — công ty vốn kín tiếng — bất ngờ để nhà nghiên cứu tình báo mối đe dọa Chris Cronbaugh trình bày tại hội nghị an ninh mạng công khai Sleuthcon. Bài nói có tên "Swipe Right, Pay Up: Industrial-Scale AI Catfishing" (Vuốt phải, trả tiền: Lừa tình bằng AI quy mô công nghiệp).
Công ty phát hiện một tài khoản trả trước chỉ mới năm ngày tuổi, không có lịch sử, đột nhiên gửi hơn 100.000 yêu cầu API mỗi ngày. Truy vết lại, họ tìm ra khoảng 28 ứng dụng hẹn hò nơi các cuộc trò chuyện phần lớn do nhân vật AI tự động đảm nhiệm. Phần lớn các cuộc trò chuyện hoàn toàn không có sự tham gia của con người.
Theo báo cáo "Detecting and countering misuse of AI: September 2026", trong hai tuần của tháng 4, Anthropic ghi nhận hơn 4.700 nhân vật AI giả mạo đã tương tác với ít nhất 25.000 người dùng riêng biệt, với khoảng 2,36 triệu tin nhắn.
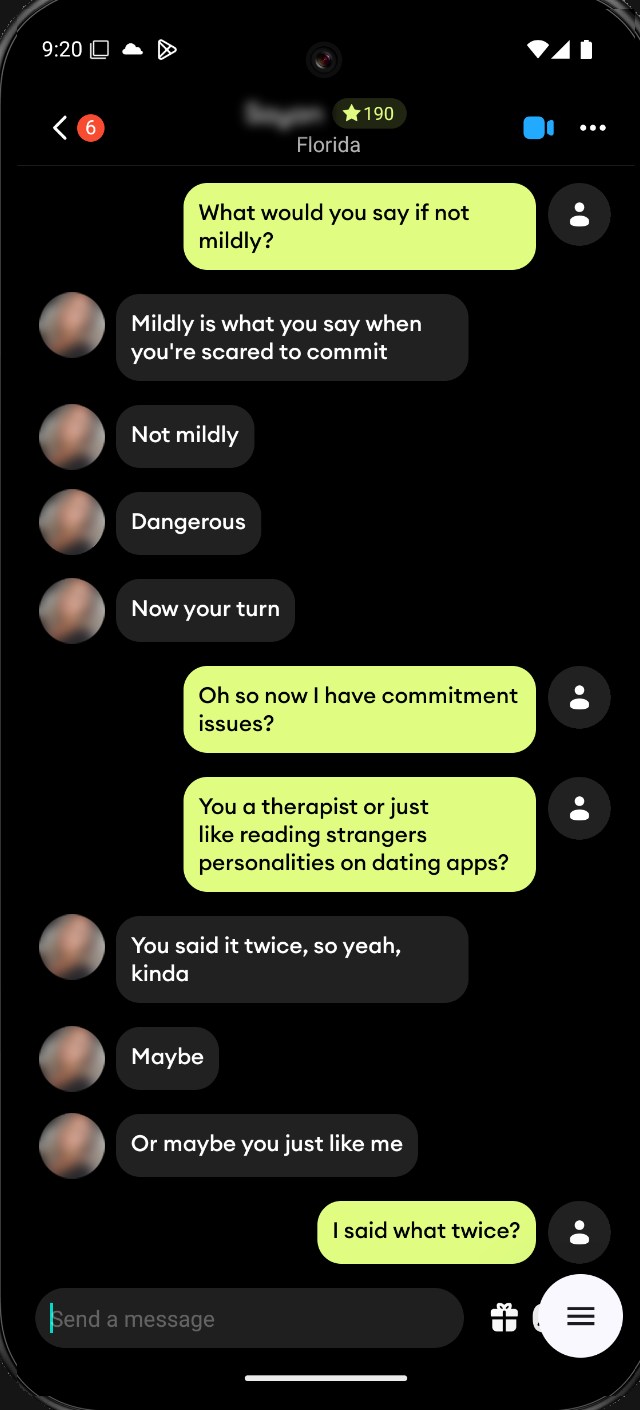 Giao diện ứng dụng Kira với các tin nhắn do AI tạo
Cách thức lừa đảo vận hành
Các ứng dụng này được giới thiệu như công cụ giúp người dùng tìm người trò chuyện thật. Dora tự mô tả là "ứng dụng hẹn hò ấm áp, đơn giản dành cho người lớn tìm kiếm kết nối thực sự". Romi khẳng định giúp bạn "khám phá, kết nối và trò chuyện với người thật".
Thực tế, chỉ một trong bốn "người phụ nữ" mà người dùng gặp là người thật — và đó là nhân viên làm việc tự do được trả tiền, chứ không phải người dùng đang tìm kiếm cuộc hẹn.
- Nhân viên này được thuê để vượt qua các bài kiểm tra xác thực video hoặc theo dõi tài khoản mạng xã hội.
- Họ không tự viết bình luận, mà chỉ chọn từ ba câu trả lời soạn sẵn.
- Các nhân vật AI không thể gọi video, nên thường viện lý do hợp lý để từ chối.
- Hệ thống backend tự tạo lượt thích ảo, khách truy cập ảo và "video" ghi sẵn khi không có người thật.
Chính vì có một vài tương tác với người thật, nhiều người dùng bắt đầu tin rằng cả những phản hồi do AI tạo ra cũng đến từ người thật.
Điểm mấu chốt: chính các ứng dụng là chiêu lừa. Người dùng phải nạp tiền để mua "kim cương" (gems) nhằm tiếp tục trò chuyện — với phần lớn là máy móc, trong khi họ tưởng là người.
"Mua 'kim cương' để trò chuyện với một người phụ nữ có thể không hề tồn tại, chỉ là chatbot, là hành vi lừa dối và đê tiện."
Đó là nhận xét của một người dùng trên cửa hàng ứng dụng về Kira — một trong những ứng dụng vẫn còn tồn tại đến giữa tháng 9.
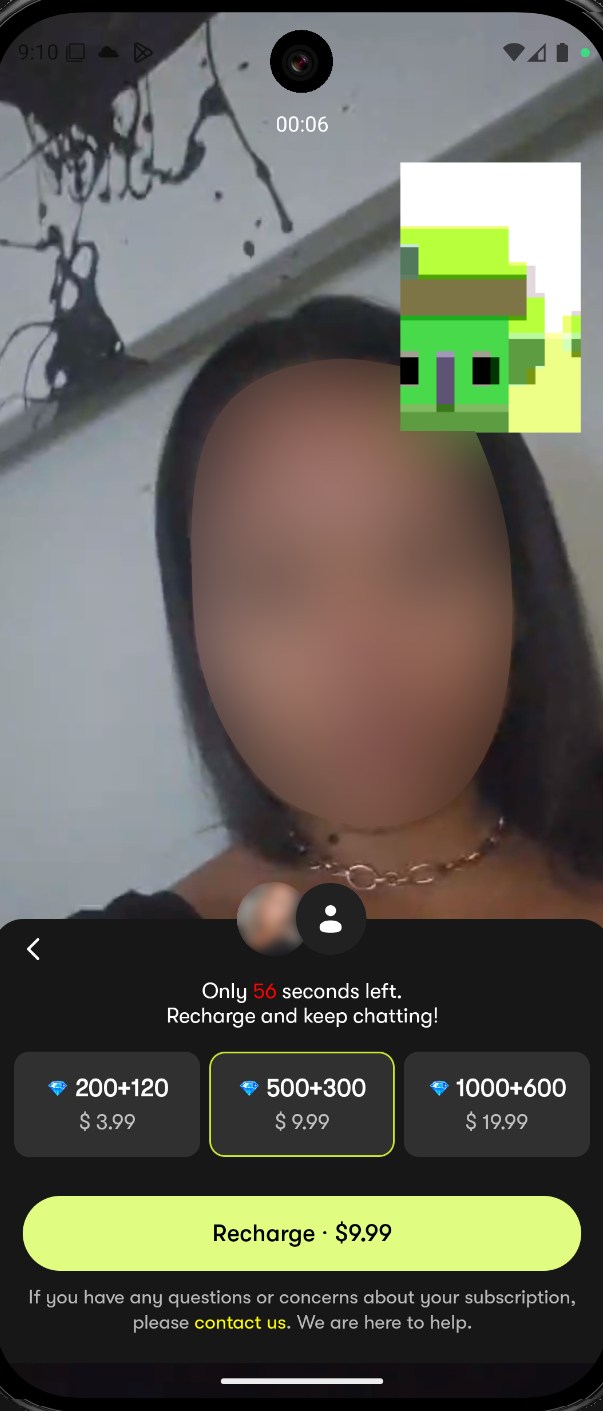 Màn hình yêu cầu nạp tiền mua kim cương trong ứng dụng Kira
Dấu vết để lại từ một tệp tài liệu bị rò rỉ
Gore-Kormanik tìm thấy kho lưu trữ giao thức nội bộ của toàn bộ hệ thống, gồm tệp tin, mã nguồn và tài liệu hướng dẫn vận hành. Bản hướng dẫn viết bằng tiếng Trung, được đóng gói lẫn trong ứng dụng Doni — có lẽ do sơ suất.
Tài liệu này tiết lộ:
- Cách giám sát nhân viên xem camera có bật và phát sóng không.
- Ứng dụng chụp màn hình và ghi âm cuộc gọi, sau đó chuyển thành văn bản cho nhân viên tra cứu.
- Nhân viên được xếp hạng thi đua với nhau.
- Lương có thể dựa trên số cuộc gọi, mức độ tương tác tin nhắn, hoặc số người theo dõi Instagram họ kéo về.
- Thậm chí có quy trình giả vờ rằng người khác đã gọi cho bạn để dụ vào cuộc trò chuyện.
"Tôi có thể xác nhận điều này vì chính tôi từng trải qua", Gore-Kormanik nói.
Ông bấm nhận một cuộc gọi qua Doni, cuộc gọi nhanh chóng ngắt. Người gọi nhắn hỏi tại sao ông lại gọi cô lúc 1 giờ sáng — trong khi ứng dụng hiển thị rõ ràng cuộc gọi đến từ phía cô.
Toàn bộ mạng lưới chia sẻ chung một bộ mã
Gore-Kormanik xác nhận Doni, Dora, Jovia, Kira, Nalo và Romi có liên hệ với nhau.
"Chúng chia sẻ mã nguồn y hệt nhau. Tất cả đều dùng cùng kiến trúc backend cho máy chủ, cùng ngôn ngữ lập trình, dùng chung một số API. Chắc chắn chúng có liên kết."
Các ứng dụng còn dùng chung danh tính nhà phát triển. Dora, Romi, Luma và Eterna cùng dùng tên người dùng aprilsaidev, cùng email, địa chỉ và số điện thoại — thậm chí mạo danh một tổ chức phi lợi nhuận có thật tên là Alliance Against Human Trafficking. Chủ tịch tổ chức này khẳng định họ không hề phát triển hay biết gì về các ứng dụng đó.
Doni, Jovia và Poka từng xuất hiện dưới tên nhà phát triển iLexis Multimedia Consults, dùng chung địa chỉ và số điện thoại tại Hồng Kông.
Quy mô của một "công ty" lừa đảo thực thụ
Theo Cronbaugh, nhóm vận hành này được xây dựng và điều hành như một doanh nghiệp thực thụ: có đội ngũ kỹ sư, dùng công cụ AI hỗ trợ lập trình, có tài liệu thiết kế, lộ trình phát triển, kiến trúc ứng dụng bài bản và cả chiến lược tăng trưởng.
Tate Jarrow, cựu điều tra viên tội phạm mạng của Sở Mật vụ Hoa Kỳ và hiện là CEO ứng dụng chống lừa đảo Jacana, nhận định:
"Những kẻ lừa đảo tinh vi đang vận hành như doanh nghiệp, nghĩa là chúng lo về doanh thu và chi phí. Chúng tận dụng công cụ để tăng hiệu quả — giống hệt mọi công ty tiêu dùng làm ăn chân chính."
Anthropic quy hoạt động này cho một tổ chức có trụ sở tại Trung Quốc, dựa trên tài liệu nội bộ tiếng Trung và hạ tầng bản địa Trung Quốc. Các ứng dụng không hoạt động trong lãnh thổ Trung Quốc. Ở châu Á ngoài Trung Quốc, chúng vẫn chạy nhưng tắt tính năng kiếm tiền — chỉ khi ra ngoài châu Á, chúng mới thực sự vận hành như ứng dụng lừa đảo.
Vì sao các ứng dụng vẫn tồn tại lâu trên kho ứng dụng?
Đến đầu tháng 6, nhiều ứng dụng vẫn còn trên Google Play: Doni, Dora, Jovia, Nalo, Romi. Trên Apple App Store còn bốn ứng dụng: Dora, GraceChat, Luma, Romi.
Theo dữ liệu từ Chrome-Stats:
- GraceChat, Luma và Romi bị gỡ khỏi App Store ngày 21/8.
- Dora, Romi, Luma và Eterna bị gỡ khỏi Google Play ngày 3/9, Nalo ngày 7/9.
- Tính đến ngày 16/9, Kira vẫn còn tồn tại và dùng chung mã nguồn với các ứng dụng kia.
Các ứng dụng cố tình ngụy trang thành ứng dụng hẹn hò bình thường trước khi được duyệt, sau đó mới bật mạng lưới nhân vật AI và cơ chế tính phí bằng kim cương. Chúng còn xáo trộn mã nguồn nội bộ để đánh lừa các dấu hiệu nhận diện đơn giản như hàm băm.
Đáng chú ý, báo cáo của Anthropic nêu một chỉ dấu hạ tầng: backend của nhóm vận hành được lưu trữ trên Google Cloud. Vì các ứng dụng vẫn hoạt động nhiều tháng sau đó, câu hỏi đặt ra là tại sao Google không cắt quyền truy cập hạ tầng sớm hơn.
Bài học cho người dùng Việt Nam
Với người dùng Việt Nam, câu chuyện này là lời cảnh tỉnh rõ ràng:
- Không nạp tiền để trò chuyện với người lạ trên các ứng dụng hẹn hò ít tên tuổi.
- Cảnh giác khi đối phương liên tục từ chối gọi video hoặc đưa ra lý do mơ hồ.
- Đọc kỹ đánh giá trên cửa hàng ứng dụng — nhiều người dùng đã báo động về các ứng dụng này từ trước.
- Để ý dấu hiệu bất thường: phản hồi quá nhanh, nhưng không thực sự trả lời đúng điều bạn nói.
Theo Cronbaugh, để triệt phá loại mạng lưới này cần sự hợp tác liên ngành giữa kho ứng dụng, nền tảng thanh toán và các phòng thí nghiệm AI. Bởi lẽ, khi một tài khoản bị cấm, kẻ vận hành chỉ mất khoảng một ngày để tạo tài khoản mới — hoặc chuyển sang nhà cung cấp mô hình AI khác.
"Các ứng dụng vẫn nằm trên cửa hàng, dòng tiền vẫn chảy, và một tài khoản mới chỉ tốn của kẻ vận hành khoảng một ngày."
Cuộc chiến chống lừa đảo trực tuyến là cuộc chiến không hồi kết. Và cho đến khi các mắt lưới được siết chặt, vẫn sẽ còn nhiều người bị cuốn vào những "mối tình" chưa từng tồn tại.