
CEO công ty phục hồi dữ liệu bị truy tố vì lừa đảo nạn nhân ransomware
Zohar Pinhasi, CEO hãng MonsterCloud, vừa bị bồi thẩm đoàn liên bang Mỹ truy tố với cáo buộc lừa đảo khách hàng khi cam kết giải mã dữ liệu bị ransomware mà không cần trả tiền chuộc — trong khi thực tế ông ta vẫn trả tiền cho hacker rồi thu thêm phí rất cao. Hồ sơ cho thấy Pinhasi thu hơn 19 triệu USD từ khách nhưng chỉ chi hơn 8 triệu USD tiền chuộc, đối mặt án tù tới 20 năm.
Một bồi thẩm đoàn liên bang Mỹ vừa truy tố Zohar Pinhasi — CEO kiêm người sáng lập MonsterCloud, hãng phục hồi dữ liệu sau tấn công ransomware có trụ sở tại Florida — với cáo buộc lừa đảo khách hàng. Theo Bộ Tư pháp Mỹ, Pinhasi cam kết với khách rằng ông ta có thể khôi phục các tệp bị mã hóa mà không cần trả tiền cho hacker, nhưng trên thực tế vẫn trả tiền chuộc và thu thêm một khoản phí đáng kể.
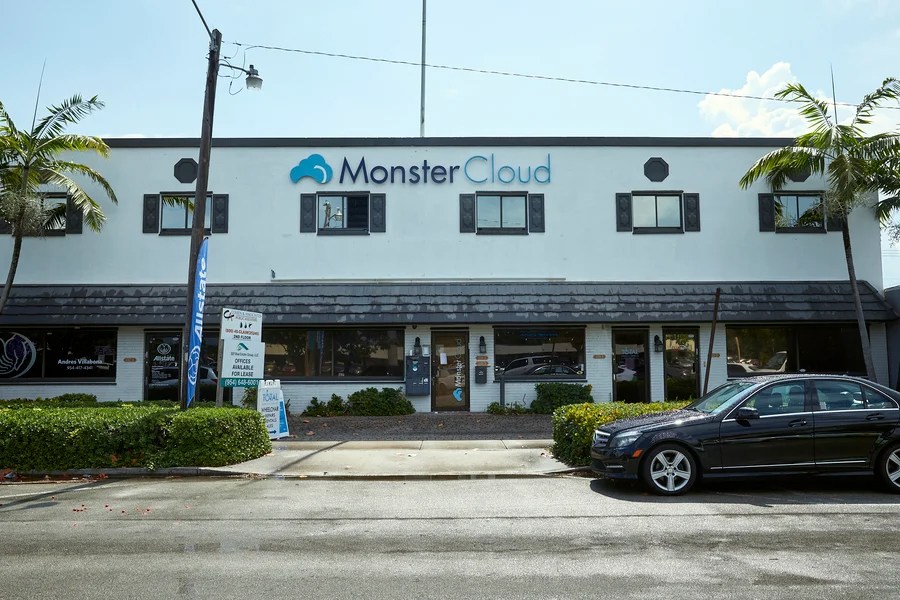 Minh họa về nạn nhân bị tấn công ransomware
Bị cáo buộc "thu lợi trên nỗi đau" của nạn nhân
Cáo trạng được đưa ra chỉ vài tuần trước, phản ánh gần như trùng khớp những phát hiện trong bài điều tra năm 2019 của ProPublica mang tên "The Trade Secret". Khi đó, cơ quan này phát hiện các nạn nhân ransomware bị tổn hại hai lần: một lần bởi hacker khóa tệp và đòi tiền chuộc, và lần thứ hai bởi chính MonsterCloud — đơn vị đã gây hiểu nhầm rằng họ không hề trả tiền cho tội phạm mạng.
"Bằng cách xuyên tạc rằng mình có thể giải mã ransomware mà không cần trả tiền cho kẻ tống tiền, bị cáo đã khiến khách hàng trở thành nạn nhân lần nữa, đồng thời thu về khoản lợi nhuận khổng lồ", Công tố viên liên bang Joseph Nocella cho biết trong thông cáo ngày 7/10.
Theo điều tra của liên bang, trong suốt thời gian thực hiện hành vi, Pinhasi bị cáo buộc đã thu của khách hàng hơn 19 triệu USD và chi hơn 8 triệu USD cho các khoản tiền chuộc. Một trường hợp điển hình: ông ta trả khoảng 8.200 USD cho hacker nhưng tính khách tới khoảng 150.000 USD. Nếu bị kết tội, Pinhasi có thể đối mặt mức án tù lên tới 20 năm.
Pinhasi đã không nhận tội. Ông ta từ chối trả lời phỏng vấn qua điện thoại, và các tin nhắn để lại cho đại diện MonsterCloud cũng như luật sư của ông đều không được hồi đáp.
Mô hình kinh doanh "bí mật" và những khách hàng đặc biệt
MonsterCloud từng rất được các cơ quan thực thi pháp luật địa phương tại Mỹ ưa chuộng, bởi những đơn vị này không muốn dính líu tới hacker hay chuyện trả tiền chuộc. Nhiều khách hàng được ProPublica phỏng vấn năm 2019 cho biết họ chọn MonsterCloud chính vì tin rằng hãng này sẽ không bao giờ trả tiền cho tội phạm mạng.
Pinhasi — người từng tự mô tả là cựu sĩ quan tình báo an ninh CNTT của quân đội Israel và dùng bí danh Zack Green — khẳng định năm 2019 rằng MonsterCloud chưa bao giờ hứa sẽ khôi phục dữ liệu bằng một phương thức cụ thể nào.
"Chúng tôi làm thế nào là việc của chúng tôi. Bạn sẽ lấy lại được dữ liệu. Cứ ngồi yên, thư giãn và tận hưởng đi", ông ta nói với ProPublica, đồng thời gọi phương pháp phục hồi dữ liệu của MonsterCloud là "bí mật thương mại".
Đáng chú ý, một trong những cộng sự từng xuất hiện nổi bật trong video quảng bá trên trang chủ MonsterCloud là John Pistole — cựu phó giám đốc FBI dưới thời Robert Mueller và từng đứng đầu Cơ quan An ninh Giao thông Mỹ (TSA). Pistole được ghi nhận là thành viên duy nhất của "Hội đồng Cố vấn An ninh mạng" của hãng, nhưng không được nêu tên trong cáo trạng của Pinhasi. Ông cho biết từng thừa nhận rằng trong hầu hết các trường hợp, cách duy nhất để giải mã dữ liệu bị khóa là trả tiền cho hacker — "đó là mô hình kinh doanh như tôi hiểu".
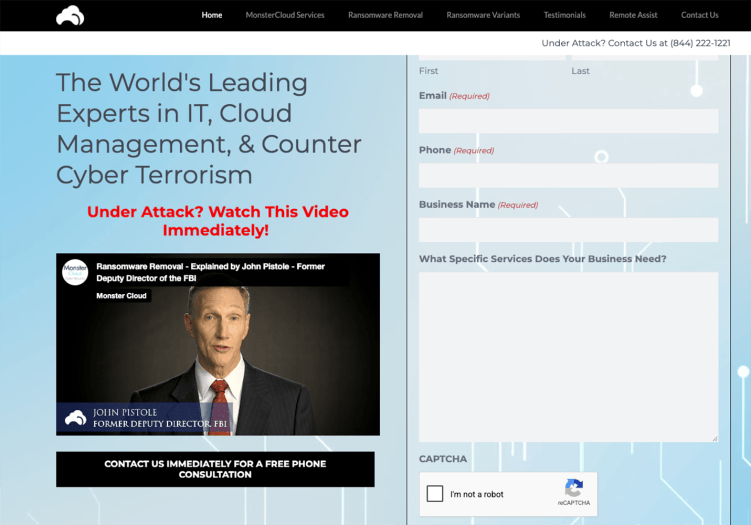 John Pistole xuất hiện trong video quảng bá của MonsterCloud
Ransomware vẫn là mối đe dọa ngày càng lớn
Vụ việc diễn ra trong bối cảnh ransomware vẫn là một trong những mối đe dọa mạng phổ biến nhất, và nguy cơ với an ninh quốc gia đang gia tăng khi nhiều nhóm hacker được cho là có liên hệ với chính phủ nước ngoài dùng ransomware làm vỏ bọc cho hoạt động gián điệp. Sự phổ biến của các công cụ AI cũng khiến kẻ tấn công dễ dàng phát tán ransomware hơn.
Câu chuyện của MonsterCloud cho thấy một mặt tối của ngành phục hồi dữ liệu: doanh nghiệp vừa mất dữ liệu vừa bị lợi dụng bởi chính đơn vị được thuê để giải cứu. Với các tổ chức tại Việt Nam — nơi nhiều doanh nghiệp vừa và nhỏ từng hứng chịu các vụ mã hóa dữ liệu tống tiền — bài học là cần kiểm chứng minh bạch quy trình của nhà cung cấp, đồng thời xây dựng chiến lược sao lưu đa tầng và ứng phó sự cố trước khi sự cố xảy ra, thay vì trông cậy hoàn toàn vào dịch vụ "giải cứu" sau khi dữ liệu đã bị khóa.
"Hắn đã biến cuộc khủng hoảng của nạn nhân thành trung tâm lợi nhuận của riêng mình. Hành vi lừa dối này không thể chấp nhận được", một quan chức FBI nhấn mạnh trong thông cáo của Bộ Tư pháp.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Google Genie 4 ra mắt: Thế giới mô phỏng có âm thanh, đồ họa chân thực và điều khiển theo thời gian thực
27 tháng 10, 2026