CISA cảnh báo về thiết bị OT phơi nhiễm Internet: Có cách phòng thủ nhẹ hơn không?
CISA yêu cầu các tổ chức loại bỏ kết nối OT khỏi Internet công cộng, đổi mật khẩu mặc định và tăng cường xác thực. Nhưng liệu mọi kết nối không mong muốn đều cần đáp trả bằng mật mã mạnh hơn và nhiều sức mạnh xử lý hơn? Kỹ thuật SYN greylisting cho thấy có những cách phòng thủ gần như không tốn tài nguyên mà vẫn hiệu quả.
CISA vừa đưa ra cảnh báo khẩn cấp về tình trạng công nghệ vận hành (OT - Operational Technology) tiếp tục bị phơi nhiễm ra Internet công cộng. Thông điệp rất trực tiếp: hãy hành động ngay. Ngắt kết nối OT khỏi Internet, đổi mật khẩu mặc định, hạn chế truy cập từ xa và tăng cường xác thực cùng các biện pháp bảo vệ mạng.
 Thiết bị công nghệ vận hành kết nối Internet
Sự khẩn cấp là chính đáng. Nhưng nhu cầu kết nối OT ngày càng tăng khiến một khuyến nghị trở nên đặc biệt khó thực hiện: đơn giản là loại bỏ khả năng giao tiếp không phải lúc nào cũng là lựa chọn khả thi. Và giải pháp thay thế cũng không nên chỉ là vòng xoáy leo thang mật mã mạnh hơn, yêu cầu tính toán lớn hơn, rồi cuối cùng phải thay phần cứng.
Có một lớp phòng thủ khác đáng được chú ý nhiều hơn: những kỹ thuật giảm cơ hội cho kẻ tấn công mà gần như không tiêu tốn tài nguyên của bộ điều khiển.
Internet công cộng là môi trường cực kỳ thù địch
Bất kỳ chuyên gia IT nào từng quan sát lưu lượng mạng không lọc tại một thiết bị kết nối Internet đều hiểu nỗi lo này hoàn toàn chính đáng. Chỉ trong vài phút, một thiết bị phơi nhiễm sẽ gặp hàng loạt hoạt động tự động: quét cổng, thăm dò kết nối, thử đăng nhập, nhận dạng giao thức và tấn công thông tin xác thực. Hầu hết mọi người không bao giờ thấy những điều này, và vì thế không biết nó khốc liệt đến mức nào.
JANOS, hệ điều hành cốt lõi của JNIOR, được thiết kế ngay từ đầu để đáp ứng cả yêu cầu OT lẫn IT. Điều đó cũng biến JANOS thành một môi trường thử nghiệm thực tế. Trong khi phần lớn JNIOR hoạt động trong mạng biệt lập hoặc được kiểm soát, nhóm phát triển đã chủ động vận hành một số thiết bị trực tiếp trên địa chỉ IP công cộng — trường hợp phơi nhiễm tệ nhất — để quan sát, hiểu và phát triển các biện pháp phòng thủ.
Thông tin đăng nhập mạnh là phòng thủ thiết yếu, nhưng kẻ tấn công không cần đăng nhập thành công để gây vấn đề. Một cuộc tấn công mật khẩu kéo dài có thể tiêu tốn đáng kể tài nguyên xử lý trong nhiều phút. Hãy xem xét một cuộc tấn công đăng nhập SSH, nơi mỗi lần thử đều buộc bộ điều khiển phải thương lượng kết nối an toàn trước khi thông tin xác thực được đánh giá.
Khi các thuật toán bảo mật trở nên mạnh hơn, chi phí tính toán cho mỗi kết nối không mong muốn cũng tăng lên. Kẻ tấn công không cần đánh bại mật mã. Nó chỉ cần khiến bộ điều khiển phải thực thi mật mã đó.
Với một bộ điều khiển OT được kỳ vọng duy trì hoạt động xác định, việc xử lý cuộc tấn công tự nó đã trở thành một phần của mối đe dọa. Dù vô tình hay cố ý, kết quả có thể bắt đầu giống như một cuộc tấn công từ chối dịch vụ (DoS) nhắm vào bộ điều khiển.
Chúng ta đang giải quyết vấn đề hay đang khuếch đại nó?
Cần phân biệt giữa tấn công có mục tiêu và lượng lớn hoạt động độc hại vô tội vạ liên tục lưu chuyển trên Internet. Stuxnet có lẽ là ví dụ kinh điển của một cuộc tấn công công nghiệp có mục tiêu. Những kẻ tạo ra nó hiểu rõ hệ thống chúng muốn xâm nhập, phát triển kỹ thuật tinh vi để tiếp cận và có mục tiêu rất cụ thể. Phần lớn lưu lượng độc hại trên Internet không giống như vậy.
Mức độ tấn công gần như liên tục được tạo ra bởi các hệ thống tự động quét những dải địa chỉ khổng lồ để tìm cổng đang lắng nghe, dịch vụ dễ nhận biết, phần mềm có lỗ hổng hoặc thông tin xác thực tình cờ hoạt động. Ý định có thể không phải là "tìm và diệt". Mục tiêu có thể chỉ là xác định một mục tiêu tiềm năng rồi thêm vào danh sách bán cho người trả giá cao nhất.
Sự phân biệt này rất quan trọng. Phòng thủ trước một đối thủ kiên quyết, hiểu rõ thiết bị của bạn là vấn đề hoàn toàn khác với đối phó hoạt động nền không ngừng nghỉ của Internet. Nhưng cả hai đều đến cùng một giao diện mạng và đòi hỏi sự chú ý từ cùng một tập tài nguyên hữu hạn. Trong thiết bị OT, những tài nguyên đó chịu trách nhiệm giám sát đầu vào, điều khiển đầu ra, thực thi logic ứng dụng và duy trì hoạt động xác định. Chẳng có lợi ích gì khi để các máy quét tự động ẩn danh cạnh tranh giành chúng.
Khi nào thiết bị OT thực sự bị phơi nhiễm?
Một thiết bị OT kết nối Internet không nhất thiết phải có địa chỉ IP công cộng riêng. Trường hợp rõ ràng nhất — và phơi nhiễm nhất — là bộ điều khiển được gán địa chỉ IP công cộng và kết nối trực tiếp với Internet. Phổ biến hơn, bộ điều khiển nằm trong mạng riêng phía sau router hoặc tường lửa sử dụng NAT (Network Address Translation), nơi lưu lượng Internet không được yêu cầu thông thường không thể tiếp cận.
Điều đó thay đổi khi cấu hình chuyển tiếp cổng (port forwarding). Một router có thể được lệnh chuyển tiếp kết nối SSH hoặc web đến một bộ điều khiển cụ thể trong mạng riêng. Bộ điều khiển vẫn có địa chỉ IP riêng, nhưng một hoặc nhiều dịch vụ của nó giờ đây thực sự phơi nhiễm ra Internet công cộng. Từ góc nhìn của máy quét tự động, có thể chẳng có khác biệt thực tế nào.
Không phải mọi kết nối bên ngoài đều tạo ra phơi nhiễm tương tự. Một bộ điều khiển chủ động khởi tạo kết nối ra ngoài qua NAT không tự động trở nên sẵn sàng cho các kết nối vào không được yêu cầu. Gateway, proxy, VPN và tường lửa được cấu hình đúng cung cấp những kiến trúc khác để kiểm soát thứ có thể tiếp cận thiết bị OT.
Câu hỏi quan trọng không chỉ là thiết bị OT có "kết nối Internet" hay không, mà là những đường nào tồn tại qua mạng xung quanh để một kết nối không được yêu cầu có thể tiếp cận nó.
Với chuyên gia OT, việc xác định phơi nhiễm này không nhất thiết cần kiểm toán chi tiết hạ tầng IT xung quanh. Bản thân bộ điều khiển có thể cung cấp bằng chứng hữu ích. Trên JNIOR chẳng hạn, lệnh NETSTAT -M giám sát kết nối mạng và các nỗ lực kết nối theo thời gian thực. Những nỗ lực kết nối đến bất ngờ từ địa chỉ IP công cộng là bằng chứng trực tiếp rằng tồn tại một đường nào đó xuyên qua mạng.
Giá trị chiến lược của sự vô hình
Không thiếu lời khuyên an ninh mạng lâu đời: đổi mật khẩu mặc định, loại bỏ tài khoản không dùng, vô hiệu hóa dịch vụ và giao thức không cần thiết, yêu cầu xác thực khi có thể, hạn chế truy cập qua tường lửa. Tất cả đều quan trọng, và CISA đúng khi nhấn mạnh chúng. Nhưng đây là vùng đất đã được khai phá kỹ lưỡng.
Thay vào đó, hãy xem xét giá trị chiến lược của sự vô hình. Phần lớn hoạt động độc hại trên Internet là trinh sát mạng tự động — tìm mục tiêu chứ không tấn công một mục tiêu cụ thể đã chọn. Mỗi phản hồi đều cung cấp thông tin. Một phản hồi PING xác nhận có thứ gì đó ở đó. Một gói SYN-ACK xác nhận có dịch vụ TCP đang lắng nghe. Một phản hồi giao thức có thể nhận dạng dịch vụ và thậm chí cả thiết bị đứng sau.
Điều gì sẽ xảy ra nếu bộ điều khiển vẫn hoàn toàn truy cập được với người dùng hợp lệ nhưng lại vô hình với phần lớn hoạt động trinh sát đó? Khả năng như vậy không thay thế mật khẩu, xác thực, mã hóa hay tường lửa. Nó cũng không làm bộ điều khiển vô hình với một đối thủ kiên quyết đã biết chỗ cần tìm. Nhưng trước lượng lớn hoạt động nền đang mù quáng tìm mục tiêu tiếp theo, sự vô hình mang lại lợi thế chiến lược đáng kể.
Giảm bề mặt tấn công là tốt. Giảm số lượng kẻ có thể phát hiện ra bề mặt tấn công đó còn tốt hơn.
SYN greylisting: Lá chắn nhẹ như lông hồng
Đây không phải lý thuyết suông. JANOS đã cung cấp cho JNIOR một "lớp áo choàng" như vậy. Nó không cần phần cứng bổ sung, không gateway, không dịch vụ đám mây và không thuật toán mật mã ngày càng phức tạp. Khả năng này gọi là SYN greylisting.
Ý tưởng greylisting không mới. Các máy chủ email từ lâu đã dùng greylisting để khai thác khác biệt quan trọng giữa hệ thống thư hợp lệ và hệ thống cố vận hành ở quy mô khổng lồ. Một máy chủ thư hợp lệ gặp từ chối tạm thời sẽ chờ và thử lại. Một hệ thống cố liên hệ hàng triệu mục tiêu tiềm năng có động cơ kinh tế rất khác. Thời gian dành để đeo đuổi một địa chỉ không hợp tác là thời gian không dành để khám phá hàng nghìn địa chỉ khác.
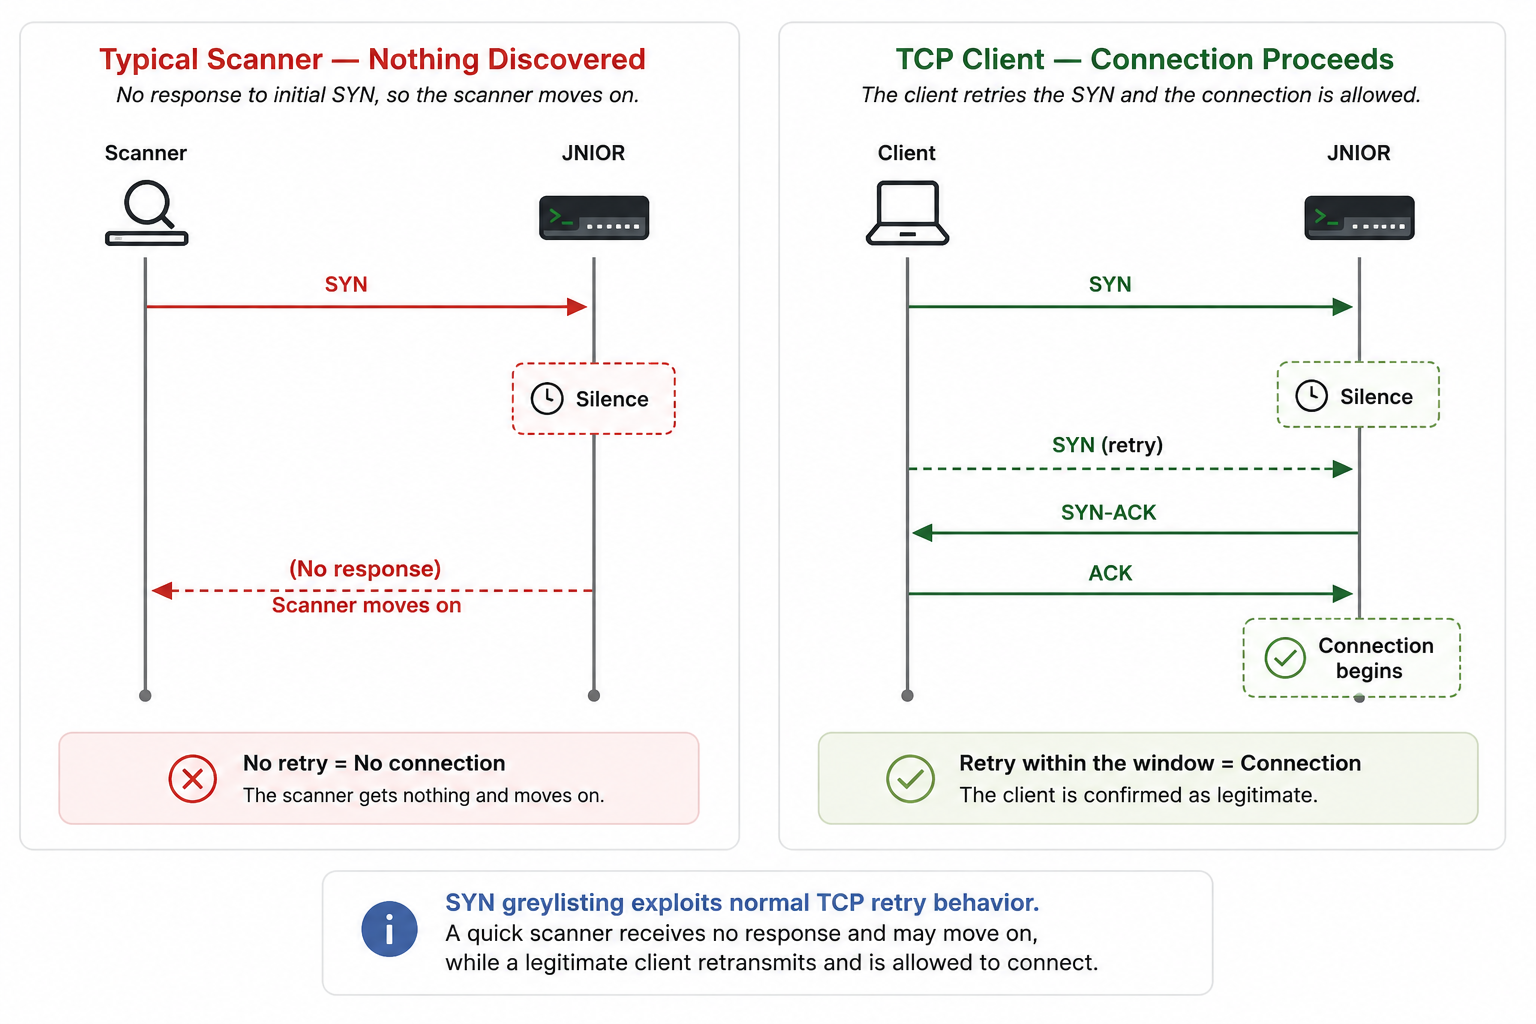
Sự bất đối xứng tương tự tồn tại trong trinh sát mạng tự động và quét cổng. Một máy khách TCP hợp lệ được thiết kế với giả định rằng gói tin có thể bị mất. Nếu SYN ban đầu không nhận phản hồi, nó sẽ truyền lại. Một máy quét tự động quét hàng triệu địa chỉ IP và cổng có rất ít động lực dành cùng lượng thời gian cho mỗi địa chỉ im lặng. Nhiều công cụ chỉ gửi một phép thử, chờ chốc lát rồi chuyển đi.
JANOS SYN greylisting khai thác chính xác hành vi đó. Khi được bật, gói SYN ban đầu yêu cầu kết nối đến một cổng đang mở bị cố tình bỏ qua. Không có gói SYN-ACK nào được trả về. Với máy quét đang quét nhanh, có vẻ như chẳng có gì ở đó. Tuy nhiên, một máy khách hợp lệ sẽ truyền lại yêu cầu kết nối SYN như TCP được thiết kế để làm. Nếu lần thử lại đó đến trong khung thời gian phù hợp — không nhanh đáng ngờ cũng không quá muộn — JANOS cho phép kết nối tiếp tục.
Không cần quản lý danh sách trắng. Cùng một máy khách phải thể hiện cùng hành vi đơn giản đó vào lần kết nối tiếp theo. Độ trễ kết nối có tác động tối thiểu.
Kết quả là một bộ lọc cực kỳ rẻ, cần rất ít mã trong chính trình điều khiển TCP. Vì nó hoạt động ở cấp đó, biện pháp bảo vệ tự động áp dụng cho mọi cổng và giao thức đang lắng nghe trước khi xác thực, mã hóa, xử lý giao thức hay phần mềm ứng dụng can dự. Bộ điều khiển không phải xác định kẻ lạ có độc hại hay không. Nó chỉ yêu cầu kẻ lạ thể hiện một chút kiên trì trước khi đồng ý dành tài nguyên cho cuộc trò chuyện.
Bằng chứng từ thực tế: Bật và tắt
Có một cách rõ ràng để xác định liệu SYN greylisting có thực sự tạo khác biệt: tắt nó đi. Nhóm phát triển đã làm đúng như vậy trên một JNIOR được chủ động vận hành trên địa chỉ IP công cộng.
Khi bảo vệ được bật, bộ điều khiển thường dành khoảng 95% thời gian xử lý ở trạng thái nhàn rỗi ngay cả khi Internet xung quanh vẫn bận rộn với trinh sát và lưu lượng độc hại.
Khi tắt SYN greylisting, mọi thứ thay đổi đáng kể. Các nỗ lực kết nối tự động bắt đầu tiến vào chính các dịch vụ. SSH đặc biệt tốn kém. Mỗi kết nối đến có thể khởi tạo vài giây mã hóa khóa công khai trước khi xác thực thậm chí được thử. Có lúc, SSH tiêu tốn khoảng 95% tài nguyên xử lý sẵn có.
Trong suốt bài kiểm tra qua đêm, sự tích tụ hoạt động SSH cuối cùng khiến các tiến trình không thể nhường quyền đủ lâu, đến mức bộ giám sát tiến trình JANOS hiểu nhầm tình trạng này là lỗi và khởi động lại bộ điều khiển. Nhật ký hệ thống ghi rõ nguyên nhân: "SSH Server caused watchdog reset".
Sáng hôm sau, họ tiến thêm một bước và vô hiệu hóa cả IP Blacklister riêng biệt. Kết quả mang lại cái nhìn không che chắn về Internet nền. Các cuộc tấn công mật khẩu SSH tiếp diễn hết kết nối này đến kết nối khác. Các máy khách khác thử thông tin xác thực dòng lệnh, khai thác web, thương lượng TLS, thăm dò giao thức và trinh sát linh tinh.
Bộ điều khiển vẫn tiếp tục làm việc, nhưng tác động rõ ràng với người dùng hợp lệ. Phản hồi SSH tương tác trở nên chập chờn đến mức có lúc bộ điều khiển như đã ngừng phản hồi. Bộ xử lý đơn giản là đang bận phục vụ người lạ.
Với một bộ điều khiển OT, đó không chỉ là bất tiện. Thời gian xử lý bị chuyển hướng không thể đoán trước vào bảo mật mạng trực tiếp thách thức mục tiêu hoạt động xác định.
Khi bật lại SYN greylisting, phần lớn những tương tác đó biến mất trước khi SSH, TLS, máy chủ web hay phần mềm ứng dụng kịp can dự. Cuộc tấn công không bị đánh bại bằng mật mã mạnh hơn. Với đại đa số nỗ lực kết nối tự động, nó đơn giản là không bao giờ bắt đầu.
Bài học cho ngành an ninh mạng công nghiệp
An ninh mạng công nghiệp không thể trở thành cuộc thi bất tận, nơi mỗi lần hoạt động độc hại gia tăng lại được đáp trả bằng cách buộc bộ điều khiển thực hiện nhiều công việc hơn. Mật mã mạnh hơn, xác thực tinh vi hơn và giao thức bảo mật phức tạp hơn đều có chỗ đứng. Chúng cũng tiêu tốn tài nguyên. Trong OT, những tài nguyên đó được mua trước hết để giám sát và điều khiển một quy trình, và kỳ vọng là chúng sẽ tiếp tục làm như vậy một cách xác định trong nhiều năm.
SYN greylisting thể hiện một cách nghĩ khác về vấn đề. Nó không cố nhận dạng kẻ tấn công. Nó không tra cứu cơ sở dữ liệu mối đe dọa ngày càng lớn. Nó không cần thêm bộ xử lý, gateway, gói đăng ký hay dịch vụ đám mây. Nó chỉ khai thác hành vi của máy khách TCP hợp lệ để tránh dính vào một lượng lớn hoạt động trinh sát tự động ngay từ đầu.
Một biện pháp phòng thủ không cần bất khả xâm phạm để có giá trị. Đôi khi chỉ cần từ chối hợp tác là đã thay đổi phương trình.
JANOS đã đóng vai trò môi trường thử nghiệm cho cách tiếp cận này, nhưng SYN greylisting không nên chỉ là một điều tò mò của JNIOR. Nó xứng đáng được xem xét như một khả năng phòng thủ trong các ngăn xếp TCP/IP nhúng nói chung. Việc sử dụng rộng rãi có thể gây khó khăn cho các máy quét, phần mềm độc hại và sâu hiện có — những thứ không thử lại — đồng thời buộc các công cụ trinh sát mới hơn phải tiêu tốn thêm nỗ lực.
Máy khách TCP hợp lệ vốn đã biết cách vượt qua. Và việc triển khai có thể diễn ra trước khi xác thực tốn kém, mã hóa hay xử lý ứng dụng bắt đầu.
CISA đã làm rõ vấn đề nghiêm trọng đến mức nào. SYN greylisting chứng minh rằng bảo mật mạnh hơn không phải lúc nào cũng cần phần cứng mạnh hơn, nhiều tính toán hơn hay thêm một tầng phức tạp. Đôi khi biện pháp phòng thủ tốt hơn chỉ đơn giản là hiểu cách cuộc tấn công vận hành và từ chối hợp tác với nó.
Nếu chỉ vài dòng mã trong ngăn xếp TCP có thể ngăn chặn ngần ấy hoạt động độc hại ngay từ khi chưa bắt đầu, vậy chúng ta còn chờ gì nữa?