Dịch vụ DDoS NightmareStresser bị triệt phá trong chiến dịch quốc tế
NightmareStresser, một trong những dịch vụ cho thuê tấn công DDoS hoạt động lâu nhất thế giới, vừa bị vô hiệu hóa. FBI đã thu giữ các tên miền của dịch vụ này như một phần của Chiến dịch PowerOFF phối hợp toàn cầu.
Dịch vụ DDoS NightmareStresser bị triệt phá trong chiến dịch quốc tế
NightmareStresser, một trong những dịch vụ cho thuê tấn công từ chối dịch vụ phân tán (DDoS) hoạt động lâu đời nhất thế giới, vừa bị vô hiệu hóa. Bộ Tư pháp Hoa Kỳ thông báo rằng FBI đã thu giữ các tên miền internet gắn với dịch vụ booter này.
Minh họa dịch vụ DDoS NightmareStresser bị triệt phá
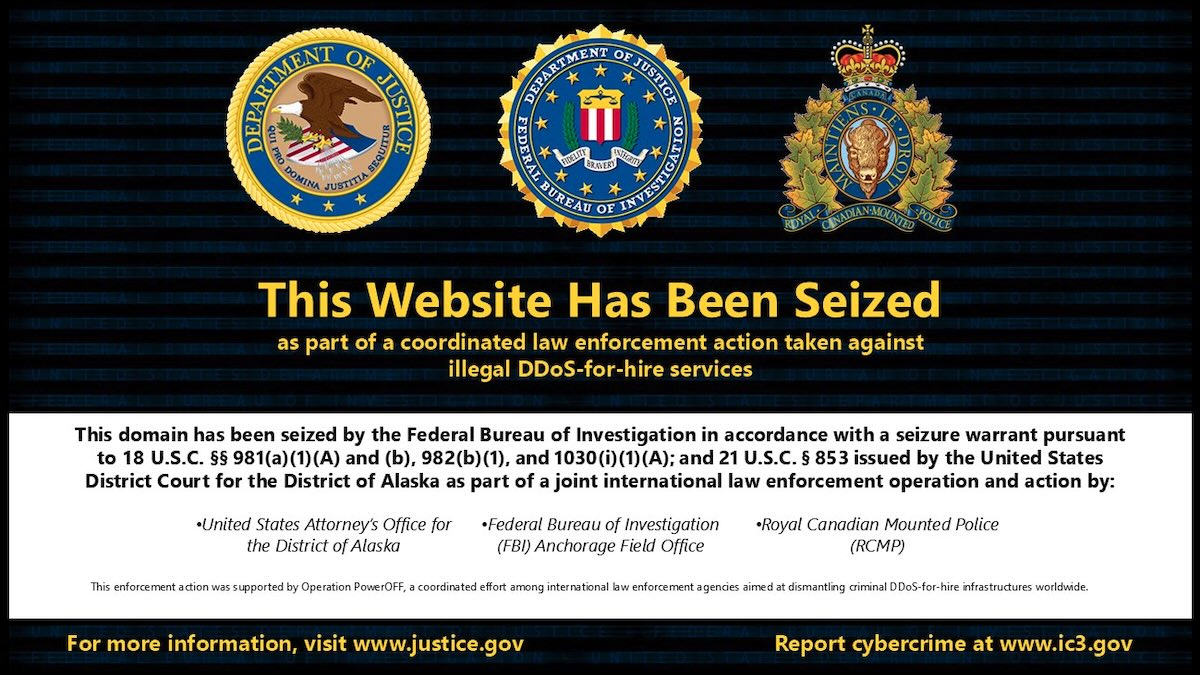
Tên miền bị thu giữ, người dùng nhận thông báo
Theo thông báo từ nhà chức trách, những ai truy cập vào nightmare-stresser[.]com và nightmarestresser[.]org hiện sẽ nhìn thấy một banner thông báo thu giữ tên miền.
Cơ quan chức năng cho biết NightmareStresser đã hoạt động ít nhất từ năm 2022 và được sử dụng để phát động hàng trăm nghìn cuộc tấn công DDoS nhắm vào nạn nhân trên khắp thế giới. Tuy nhiên, nhà nghiên cứu bảo mật Alex Carter báo cáo vào năm ngoái rằng dịch vụ này có thể được thành lập từ năm 2016 và trở nên phổ biến vào năm 2018, sau khi các dịch vụ đối thủ bị triệt phá.
Đến năm 2019, NightmareStresser trở thành công cụ DDoS lớn nhất và đến năm 2025 đã phát triển tới gần 1 triệu người dùng. Dịch vụ này có khả năng phát động từ 3.000 đến 4.000 cuộc tấn công mỗi giờ, chấp nhận thanh toán bằng tiền mã hóa, nhưng tránh nhắm vào các tên miền của chính phủ, giáo dục và bệnh viện.
Chiến dịch PowerOFF và cuộc chiến toàn cầu chống DDoS-for-hire
Việc triệt phá NightmareStresser là một phần của Chiến dịch PowerOFF, nỗ lực phối hợp toàn cầu nhằm tháo dỡ các hạ tầng DDoS-for-hire trên phạm vi quốc tế và buộc những cá nhân đứng sau các dịch vụ này phải chịu trách nhiệm.
Các dịch vụ DDoS-for-hire, còn được gọi là booter hay stresser, đã gia tăng trong những năm qua vì tạo ra rào cản gia nhập thấp cho những kẻ muốn trở thành tội phạm mạng, theo Bộ Tư pháp Hoa Kỳ.
 Biểu trưng SecurityWeek
Trong tám năm qua, Mỹ đã truy tố 12 đối tượng hỗ trợ tấn công DDoS và thu giữ hơn 100 tên miền gắn với các dịch vụ booter. Vào tháng 4, cơ quan thực thi pháp luật tại 21 quốc gia đã vô hiệu hóa 53 tên miền liên quan đến dịch vụ DDoS-for-hire. Năm ngoái, Mỹ cũng triệt phá botnet DDoS RapperBot, và 27 website liên quan đến dịch vụ booter đã bị thu giữ vào năm 2024.
Không chỉ triệt phá hạ tầng
Ngoài việc vô hiệu hóa hạ tầng DDoS-for-hire, các cơ quan thực thi pháp luật còn theo dõi và truy tố cả quản trị viên lẫn người dùng của những dịch vụ này.
Đáng chú ý, các vụ việc liên quan gần đây bao gồm việc triệt phá botnet P2P Sality (kẻ 23 tuổi), vô hiệu hóa nền tảng hack của Trung Quốc được dùng trong các cuộc tấn công quân sự và hạ tầng trọng yếu, phá vỡ mạng proxy dân cư NetNut do Google và FBI phối hợp, cùng chiến dịch dọn dẹp 15.000 website WordPress trong đợt triệt phá botnet SocGholish.
Ý nghĩa đối với người dùng và doanh nghiệp tại Việt Nam
Đối với người dùng và doanh nghiệp Việt Nam, việc các dịch vụ DDoS-for-hire bị triệt phá là tín hiệu tích cực, bởi các dịch vụ này thường được thuê để tấn công vào website thương mại điện tử, cổng thông tin và hạ tầng số. Tuy nhiên, các chuyên gia khuyến nghị doanh nghiệp không nên chủ quan.
- Tăng cường phòng thủ DDoS: Sử dụng dịch vụ chống DDoS từ các nhà cung cấp CDN hoặc cloud uy tín.
- Giám sát lưu lượng bất thường: Thiết lập cảnh báo tự động khi lưu lượng tăng đột biến.
- Sao lưu và dự phòng: Đảm bảo hệ thống có phương án dự phòng khi bị tấn công.
- Đào tạo nhân sự: Nâng cao nhận thức về các mối đe dọa mạng thường gặp.
Việc triệt phá NightmareStresser cho thấy nỗ lực xuyên biên giới ngày càng mạnh mẽ của cơ quan thực thi pháp luật. Dù vậy, mô hình kinh doanh DDoS-for-hire vẫn còn tồn tại và có thể tái xuất dưới hình thức mới, đòi hỏi doanh nghiệp phải luôn trong tư thế cảnh giác.