
Drop: Sandbox Linux không cần quyền root, hỗ trợ gVisor
Drop là công cụ sandbox Linux lấy cảm hứng từ virtualenv của Python, cho phép cô lập các chương trình bên thứ ba và các coding agent mà không cần quyền root. Công cụ này sử dụng Linux namespaces kết hợp tùy chọn gVisor để tăng cường bảo vệ trước các lỗ hổng kernel.
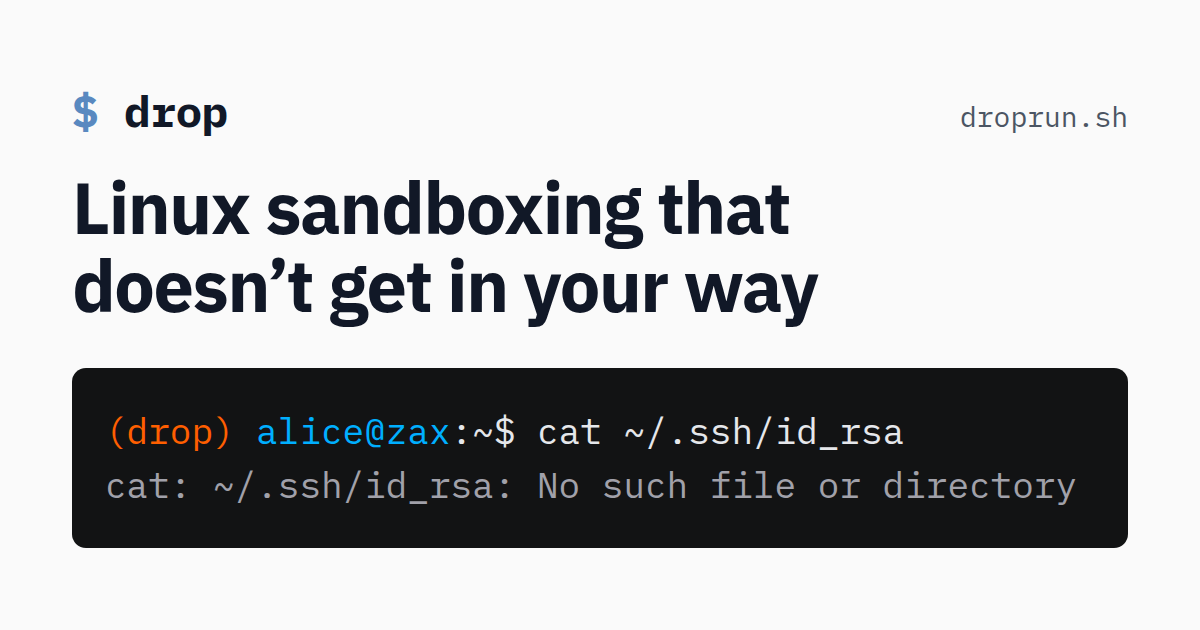
Cài đặt và chạy các chương trình bên thứ ba bằng tài khoản người dùng chính luôn là một rủi ro tiềm ẩn. Chỉ cần một dependency bị xâm phạm, toàn bộ hệ thống có thể bị kiểm soát. Với những ai phát hành phần mềm, hậu quả còn lan rộng hơn: một lỗ hổng trong chuỗi cung ứng có thể ảnh hưởng đến tất cả người dùng của sản phẩm đó.
Drop ra đời để giải quyết bài toán này. Đây là một sandbox Linux không yêu cầu quyền root, hoạt động dựa trên Linux namespaces và hỗ trợ tùy chọn nhân không gian người dùng gVisor. Dự án vừa được giới thiệu trên Hacker News và đang thu hút sự quan tâm của cộng đồng bảo mật.
Bài toán đặt ra
Container và máy ảo (VM) là những giải pháp quen thuộc để cô lập môi trường, nhưng khi dùng cho công việc cục bộ, chúng thường gây bất tiện. Một chiếc máy được cấu hình đầy đủ công cụ và thiết lập cần thiết cho năng suất làm việc sẽ trở nên "trần trụi" khi bước vào container hay VM.
Điều này phù hợp cho triển khai production — nơi mục tiêu là một hệ thống có thể tái tạo với tối thiểu dependency — nhưng lại cản trở công việc cục bộ.
Drop chọn cách tiếp cận khác: sử dụng chính bản phân phối Linux hiện có của bạn, do đó không cần thiết lập container. Mọi chương trình bạn đã cài đặt đều sẵn sàng trong sandbox, nhưng bị giới hạn quyền truy cập.
Cách Drop hoạt động
Drop lấy cảm hứng từ quy trình của virtualenv trong Python, nhưng khác biệt ở chỗ: nếu virtualenv chỉ là một quy ước dựa trên sự "tử tế" của các dependency, thì Drop thực thi cô lập một cách cứng rắn.
- Mỗi môi trường Drop có thư mục home riêng, có thể ghi và dễ dàng xóa bỏ
- Chỉ những tệp và thư mục cấu hình được chọn lọc từ home gốc mới được mount, chủ yếu ở chế độ chỉ đọc
- Cấu hình bằng ngôn ngữ TOML ở mức cao, cho phép chỉ định tệp, thư mục và dịch vụ mạng cục bộ nào được phép truy cập
- Mặc định, tất cả môi trường Drop dùng chung một cấu hình cơ sở, nên bạn chỉ cần thiết lập một lần
Drop chạy trong user namespace của Linux, với các namespace riêng cho process, mount, network, IPC và cgroup. Trước khi thực thi chương trình được sandbox, Drop loại bỏ toàn bộ capability của user namespace, ngăn chương trình thực hiện các thao tác đặc quyền như bind mount.
Tích hợp gVisor
Điểm đáng chú ý nhất trong phiên bản mới là hỗ trợ gVisor — nhân không gian người dùng do Google phát triển. Khi bật tùy chọn này, chương trình không truy cập trực tiếp vào kernel của máy chủ, mà tương tác qua lớp nhân mô phỏng của gVisor.
Lớp bảo vệ bổ sung này làm giảm đáng kể khả năng khai thác lỗ hổng kernel để thoát khỏi sandbox. Với giới lập trình viên và quản trị viên hệ thống, đây là một lợi thế đáng kể so với các giải pháp cô lập truyền thống.
Ứng dụng thực tế
Drop hướng đến hai kịch bản chính:
Cô lập các coding agent. Khi chạy agent với cờ --dangerously-skip-permissions, Drop sẽ thực thi quyền hạn ở cấp hệ điều hành. Một lệnh rm -rf ~ do mô hình "ảo giác" tạo ra sẽ không thể chạm đến thư mục home thật. Một cuộc tấn công prompt injection nhắm vào ~/.ssh cũng không tìm thấy gì. Các kết nối đến dịch vụ chạy trên localhost sẽ bị từ chối.
Cô lập chương trình bên thứ ba. Cài đặt gói từ PyPI, npm hay bất kỳ nguồn nào mà không cấp cho chúng toàn quyền truy cập tài khoản người dùng. Nếu chương trình có mã độc hoặc bị xâm phạm trong một cuộc tấn công chuỗi cung ứng, thiệt hại sẽ bị giới hạn trong phạm vi sandbox.
Góc nhìn cho người dùng Việt Nam
Với các nhóm phát triển phần mềm tại Việt Nam — đặc biệt là những đội ngũ làm việc với AI agent và các công cụ mã nguồn mở — Drop có thể là một lựa chọn đáng cân nhắc. Công cụ này không yêu cầu hạ tầng phức tạp, chạy trực tiếp trên máy cá nhân và không cần quyền quản trị.
Trong bối cảnh các cuộc tấn công chuỗi cung ứng phần mềm ngày càng gia tăng, việc cô lập môi trường chạy thử nghiệm là một thực hành bảo mật cần thiết. Drop cung cấp một giải pháp nhẹ nhàng hơn container, phù hợp với những ai muốn duy trì năng suất làm việc trên máy cục bộ mà vẫn đảm bảo an toàn.
Dự án được phát hành mã nguồn mở kèm trang web tài liệu riêng. Đây là lần đệ trình thứ ba lên Hacker News của tác giả, sau khi bổ sung hỗ trợ gVisor và xây dựng trang web giới thiệu khái niệm rõ ràng hơn.
Bài viết liên quan
Công nghệ
Rabbit trở lại với OS3: Từ phần cứng AI thất bại đến nền tảng agent đa thiết bị
22 tháng 9, 2026

Phần mềm
NightmareEclipse tung zero-day mới, khiến Microsoft Defender 'mắc kẹt' ở phiên bản cũ
22 tháng 9, 2026
Phần mềm
InstinctFlash: Chạy mô hình robot 5B theo thời gian thực trên Jetson Thor
22 tháng 9, 2026