
FBI thu giữ tên miền của Virtualine - "thiên đường" hosting chống gỡ cho tội phạm mạng
FBI đã thu giữ tên miền virtualine.net của dịch vụ bulletproof hosting nói tiếng Nga Virtualine, vốn được biết đến với việc dung túng cho các hoạt động tội phạm mạng. Nhà cung cấp này từng hỗ trợ mã độc tống tiền, đánh cắp thông tin và nhiều chiến dịch lừa đảo tống tiền tình dục, đồng thời thu về lượng tiền mã hóa bất hợp pháp cao nhất trong nhóm các nhà cung cấp bị TRM Labs dán nhãn.
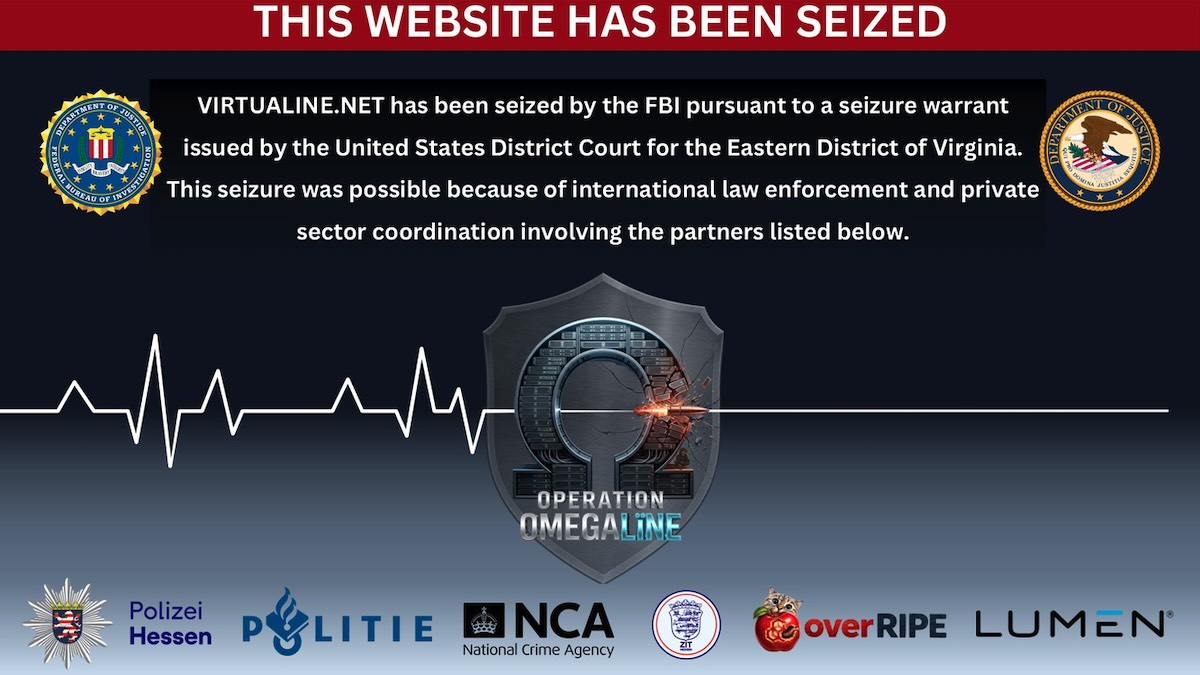
FBI vừa thu giữ tên miền virtualine.net của một dịch vụ bulletproof hosting (hosting chống gỡ) nói tiếng Nga có liên hệ với nhiều chiến dịch tội phạm mạng khác nhau. Đây là đòn đánh mới nhất của cơ quan thực thi pháp luật Mỹ nhằm vào hạ tầng được tội phạm mạng dựa vào để vận hành các dịch vụ bất hợp pháp.
Theo các tài liệu của tòa án, Virtualine còn được biết đến với các tên gọi Secury, Massgod, Spamhouse, Lanedo và Omegatech. Nhà cung cấp này đã lưu trữ các dịch vụ bất hợp pháp của khách hàng và giúp họ né tránh các nỗ lực triệt phá của cơ quan chức năng.
Tên miền của Virtualine bị FBI thu giữ
Dung túng đủ loại tội phạm mạng
Trên các diễn đàn tội phạm mạng, Virtualine quảng bá dịch vụ hỗ trợ nhiều loại hoạt động phi pháp như lừa đảo trực tuyến (phishing), spam, đánh cắp thẻ tín dụng (carding) và nhiều hình thức khác. Nhà cung cấp này còn tự nhận có khả năng chuyển dịch vụ của khách hàng sang hạ tầng không liên quan, đồng thời tuyên bố cố ý phớt lờ các báo cáo lạm dụng.
Đáng chú ý hơn, Virtualine còn cho phép người dùng đăng tải và buôn bán hình ảnh, video khiêu dâm của trẻ vị thành niên và người lớn. Nhà cung cấp này hỗ trợ ít nhất một khách hàng vận hành dịch vụ hack-for-hire (thuê hacker) nhằm đánh cắp nội dung khiêu dâm từ các tài khoản trực tuyến.
Dù đã nhận nhiều yêu cầu gỡ bỏ từ cơ quan thực thi pháp luật ở nhiều quốc gia, Virtualine vẫn tiếp tục hỗ trợ khách hàng này, thậm chí còn giúp họ tạo một website mới để tải lên những nội dung bất hợp pháp. Đến nay, nhà cung cấp vẫn đang lưu trữ website mới đó.
Dòng tiền mã hóa đáng báo động
Theo công ty phân tích chuỗi khối TRM Labs, Virtualine từng được các nhóm mã độc tống tiền (ransomware) và một kẻ vận hành infostealer sử dụng. Công ty này cho biết Virtualine nhận được nhiều tiền mã hóa bắt nguồn từ hoạt động bất hợp pháp hơn bất kỳ nhà cung cấp bulletproof hosting nào khác được TRM dán nhãn, dù tổng giá trị nhận được thấp hơn một số đối thủ.
Phần lớn các khoản thanh toán vào những địa chỉ Bitcoin được dán nhãn của Virtualine đến từ một chợ ma túy Nga (44%) và một chiến dịch tống tiền tình dục quy mô lớn (17%). Một dịch vụ trộn tiền mã hóa chiếm 13%, trong khi ransomware chiếm 5%. Trong năm 2026, Virtualine còn nhận thanh toán từ nhóm vận hành infostealer StealC.
 Hoạt động của Virtualine được TRM Labs theo dõi
Từ diễn đàn Exploit đến hạ tầng lớn nhất
Virtualine lần đầu xuất hiện trên diễn đàn tội phạm mạng Exploit vào năm 2024, nhưng tự nhận đã hoạt động từ năm 2019. Nhà cung cấp này từng tuyên bố sở hữu bộ sưu tập số hiệu hệ thống tự trị (ASN) lớn nhất dành cho lưu trữ mã độc và mạng botnet trong năm 2025.
Thu giữ tên miền chưa phải là dấu chấm hết
Giới phân tích lưu ý rằng việc thu giữ tên miền chỉ là bước đầu. Theo TRM Labs, hành động này làm gián đoạn cách khách hàng tìm và truy cập dịch vụ, nhưng bản thân nó không chứng minh rằng kẻ vận hành đã dừng hoạt động hay khách hàng đã mất quyền truy cập vào toàn bộ hạ tầng bên dưới.
"Việc thu giữ tên miền làm gián đoạn cách khách hàng tìm và truy cập một dịch vụ. Bản thân nó không chứng minh rằng kẻ vận hành đã ngừng hoạt động, hay khách hàng đã mất quyền truy cập vào toàn bộ hạ tầng bên dưới." — TRM Labs
Đối với người dùng và doanh nghiệp tại Việt Nam, câu chuyện này là lời nhắc nhở về vai trò của hạ tầng "chống gỡ" trong hệ sinh thái tội phạm mạng. Các dịch vụ như Virtualine tạo điều kiện cho mã độc tống tiền, đánh cắp thông tin và lừa đảo xuyên biên giới — những mối đe dọa mà doanh nghiệp Việt Nam vẫn thường xuyên đối mặt. Việc siết chặt kiểm soát nhà cung cấp dịch vụ, giám sát lưu lượng đáng ngờ và nâng cao nhận thức nhân viên vẫn là những biện pháp phòng vệ cần thiết.
 SecurityWeek
Bài viết liên quan
Phần cứng
Netflix giải bài toán độ tin cậy GPU như một hệ thống phân tán
30 tháng 10, 2026
Công nghệ
Sản xuất trung tâm dữ liệu AI hàng loạt như ô tô: Tham vọng của Runware
30 tháng 10, 2026
Phần cứng
Cáp quang bền vài thập kỷ, GPU chỉ sống ba năm: Bùng nổ AI không giống bong bóng dot-com
30 tháng 10, 2026