Google xác nhận lỗ hổng zero-day trên Pixel bị khai thác trong các cuộc tấn công có mục tiêu
Google cho biết một lỗ hổng trong modem của điện thoại Pixel đã bị khai thác trong các cuộc tấn công mạng có mục tiêu và hạn chế. Lỗ hổng mang mã CVE-2026-58704 đã được vá, nhưng có thể bị tấn công theo kiểu "zero-click" mà người dùng không hề hay biết.
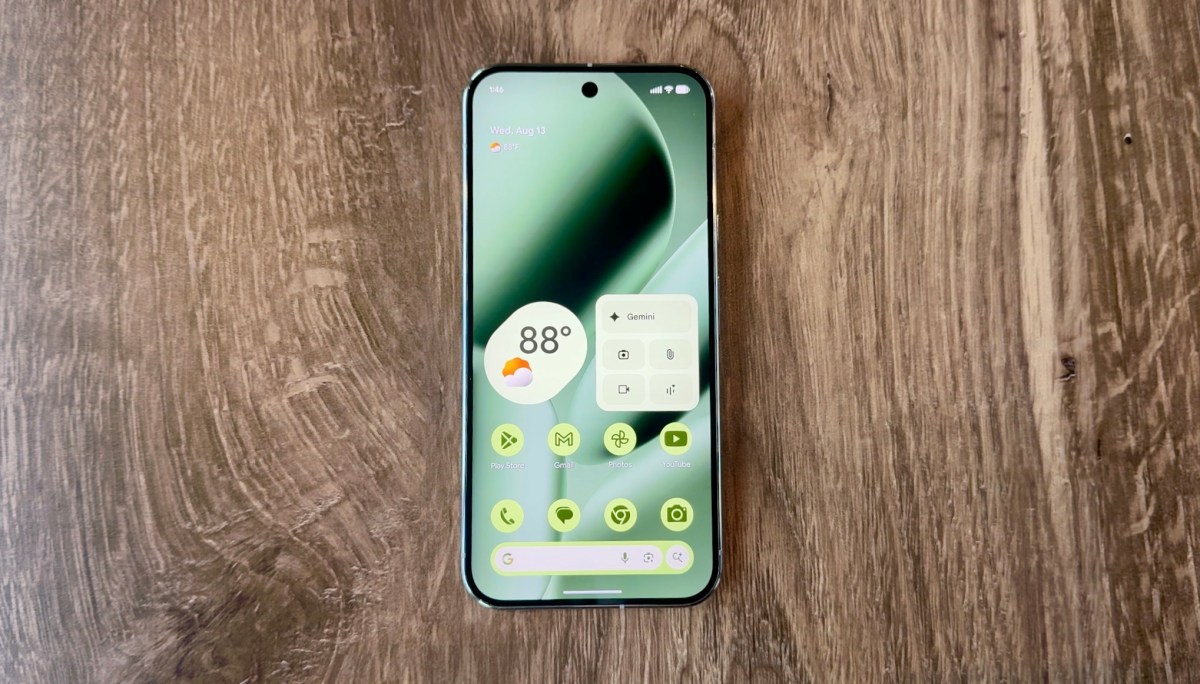
Google vừa xác nhận rằng một lỗ hổng trong phần mềm điện thoại Pixel của hãng đã bị khai thác trong các cuộc tấn công mạng có mục tiêu và phạm vi hạn chế. Theo thông báo đưa ra hôm thứ Ba, lỗ hổng này được theo dõi với mã CVE-2026-58704 và hiện đã được vá.
Đây là một cảnh báo đáng chú ý đối với người dùng Pixel, bởi lỗ hổng nằm ở vị trí đặc biệt nhạy cảm và có thể bị khai thác mà nạn nhân hoàn toàn không hay biết.
Lỗ hổng nằm ở đâu?
Theo những thông tin ít ỏi được công bố, lỗ hổng nằm trong modem của điện thoại Pixel — thành phần chịu trách nhiệm kết nối thiết bị với internet qua mạng di động.
Khai thác lỗ hổng này có thể cho phép kẻ tấn công vượt qua ranh giới cách ly (sandbox) của modem để truy cập vào dữ liệu rộng hơn trên toàn bộ điện thoại. Đây là dạng lỗ hổng được gọi là leo thang đặc quyền (privilege escalation).
Ranh giới sandbox của modem vốn được thiết kế như một lớp phòng thủ, nhằm ngăn chặn các thành phần dễ bị tổn thương như modem lây lan sang phần còn lại của hệ thống. Việc vượt qua lớp này đồng nghĩa với mức độ nguy hiểm cao hơn hẳn.
Tấn công "zero-click" — nguy hiểm không cần người dùng làm gì
Điều khiến lỗ hổng này đặc biệt đáng lo ngại là khả năng bị khai thác âm thầm và không cần bất kỳ tương tác nào từ chủ sở hữu điện thoại. Đây là kiểu tấn công được gọi là "zero-click".
Nói cách khác, nạn nhân không cần bấm vào đường link lạ hay mở một tệp đính kèm độc hại. Chỉ cần thiết bị bị nhắm mục tiêu, kẻ tấn công có thể lợi dụng lỗ hổng để xâm nhập.
Ai đứng sau?
Google không tiết lộ cụ thể ai là bên đang khai thác lỗ hổng này, và người phát ngôn của hãng cũng không phản hồi yêu cầu bình luận từ giới truyền thông.
Tuy nhiên, đây không phải là kịch bản hiếm gặp trong giới bảo mật. Những lỗ hổng tương tự thường bị các nhà cung cấp dịch vụ giám sát (surveillance vendor) lợi dụng — nhóm chuyên phát triển phần mềm do thám và bán quyền truy cập cho các chính phủ cũng như cơ quan thực thi pháp luật.
Ý nghĩa với người dùng Việt Nam
Với người dùng Pixel tại Việt Nam — vốn là dòng máy được cộng đồng yêu công nghệ ưa chuộng nhờ trải nghiệm Android thuần và thời gian cập nhật dài — lời khuyên không có gì mới nhưng vẫn cần nhấn mạnh:
- Cập nhật bản vá bảo mật ngay khi có sẵn, ưu tiên các bản vá mới nhất từ Google.
- Bật tính năng tự động cập nhật để không bỏ lỡ các bản vá khẩn cấp.
- Hạn chế cài đặt ứng dụng từ nguồn ngoài cửa hàng chính thức, vì đây là một trong những con đường phổ biến để phát tán mã độc.
Sự việc lần này là lời nhắc nhở rằng ngay cả các thiết bị được đánh giá cao về bảo mật vẫn có thể tồn tại lỗ hổng bị khai thác trong thực tế. Việc chủ động cập nhật vẫn là tuyến phòng thủ đơn giản và hiệu quả nhất đối với phần lớn người dùng.