
Hai ký tự mở ra 'thiên đường' typosquatting trên trình duyệt Chromium
Các nhà nghiên cứu phát hiện hai ký tự hiếm gặp trong tiếng Cyrillic và tiếng Latinh có thể vượt qua hàng loạt lớp bảo vệ của Chrome và Edge, cho phép kẻ tấn công hiển thị tên miền giả mạo trông y hệt các trang web nổi tiếng. Khoảng 162.000 cặp tên miền quốc tế hóa đang tồn tại ở dạng na ná tên miền ASCII thuần, mở ra rủi ro lớn cho người dùng và doanh nghiệp.
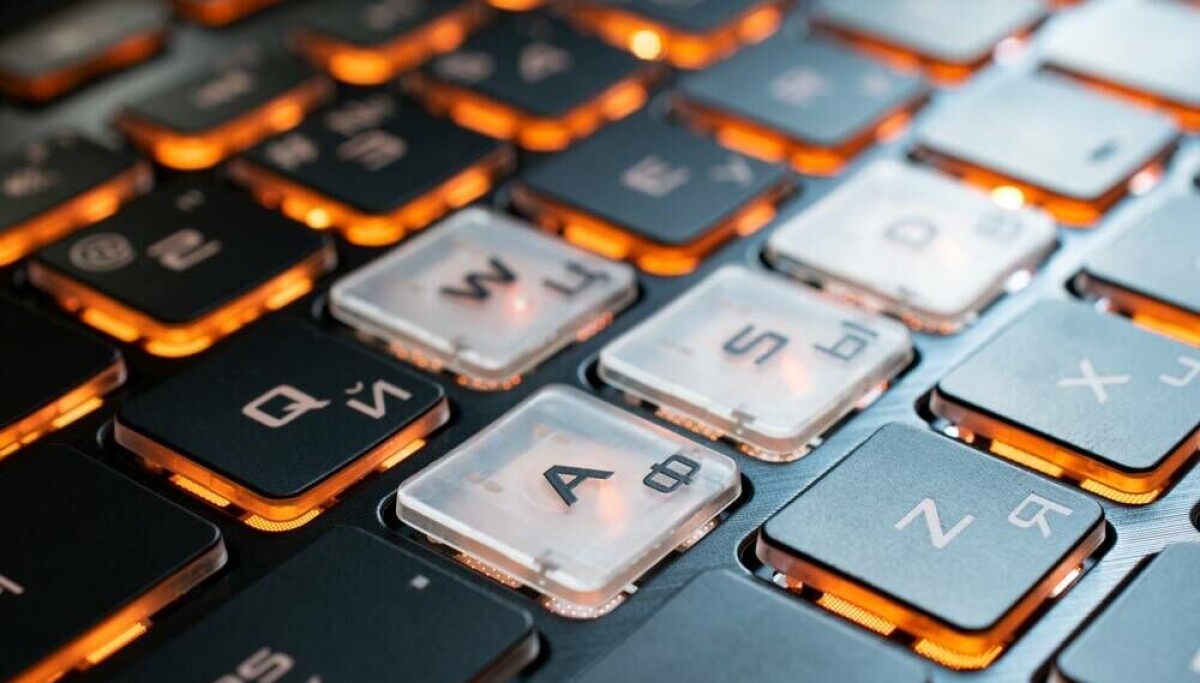
Một nghiên cứu mới đây đã phát hiện hai ký tự đặc biệt có thể đánh lừa các trình duyệt nhân Chromium, khiến chúng hiển thị những tên miền giả mạo dưới dạng Unicode trông y hệt các trang web thật. Phát hiện này gióng lên hồi chuông cảnh báo về lỗ hổng trong cơ chế bảo vệ người dùng của Chrome, Edge và nhiều trình duyệt phổ biến khác.
Ký tự "phá vỡ" hệ thống kiểm tra
Theo Ian Muscat và Leanne Briffa từ dự án Have I Been Squatted, hai ký tự nằm trong tầm ngắm là ө (chữ o có gạch ngang, xuất hiện trong tiếng Kazakh, Mông Cổ và Tatar) và ƙ (chữ k móc, dùng trong tiếng Hausa và Karai-karai).
Cả hai đều có hình dáng gần như không thể phân biệt bằng mắt thường với các chữ cái Latinh quen thuộc như e, o và k. Bằng cách lợi dụng chúng, nhóm nghiên cứu đã đăng ký thành công 20 tên miền giả mạo, bao gồm các cái tên trông rất giống thương hiệu thật:
- aррӏө[.]com — trông như apple.com
- sрасөх[.]com — trông như spacex.com
- oƙta[.]com — trông như okta.com
- niƙe[.]com — trông như nike.com
Khi hiển thị đúng cách dưới dạng Punycode (dạng an toàn mà trình duyệt nên dùng), các tên miền này trông hoàn toàn khác biệt và khó có thể gây nhầm lẫn. Thế nhưng trên thực tế, chúng lại hiện ra dưới dạng Unicode trông y hệt bản gốc.
Tại sao trình duyệt bị qua mặt?
Chromium triển khai hai lớp phòng thủ chính, nhưng cả hai đều tỏ ra có lỗ hổng.
Lớp thứ nhất là hàm SafeToDisplayAsUnicode, chạy bảy bước kiểm tra tuần tự để phát hiện các phương thức giả mạo phổ biến. Cơ chế này ra đời từ năm 2017, sau khi nhà nghiên cứu Xudong Zheng đăng ký thành công tên miền аррӏе.com toàn ký tự Cyrillic.
Vấn đề nằm ở chỗ: hệ thống kiểm tra hoạt động theo kiểu "được ăn cả, ngã về không". Nó chỉ xử lý khi toàn bộ chuỗi ký tự đều nằm trong danh sách Cyrillic được mã hóa cứng sẵn. Chỉ cần một ký tự nằm ngoài danh sách, toàn bộ lớp bảo vệ này bị vô hiệu hóa. Các ký tự như ө, ї, ү được gọi là "breaker" — kẻ phá vỡ — chính vì lý do đó.
Lớp thứ hai là hàm GetSimilarTopDomain(), đối chiếu tên miền với danh sách gần 8.500 trang web phổ biến. Hàm này chuyển tên miền thành dạng "skeleton" — loại bỏ các dấu phụ như accents — rồi so khớp. Tuy nhiên, chữ ƙ không có dấu phụ theo cách thông thường mà được thêm vào skeleton dưới dạng ký tự kết hợp, nên lọt qua kiểm tra. Tương tự, ө giữ lại thanh ngang trong skeleton và không khớp với tên miền Apple thật.
Điều đáng lo ngại là các ký tự này không chỉ đánh lừa trình duyệt — chúng còn qua mặt cả nhiều ứng dụng email. Cả Gmail lẫn Outlook Web đều không áp dụng đúng các kiểm tra cần thiết để cảnh báo người dùng.
Quy mô vấn đề lớn hơn tưởng tượng
Để đo lường mức độ nghiêm trọng, nhóm nghiên cứu đã rà soát toàn bộ danh sách tên miền .com của ICANN. Trong khoảng 167 triệu tên miền .com, có chừng 733.000 tên miền quốc tế hóa (IDN) chứa ký tự không thuộc ASCII.
Khi thay thế các ký tự không phải ASCII bằng tương đương ASCII, họ tìm thấy khoảng 162.000 cặp tên miền na ná nhau. Con số này không có nghĩa là có ngần ấy trang web lừa đảo — nhiều tên miền được doanh nghiệp đăng ký để phòng vệ, hoặc phục vụ các thị trường ngôn ngữ khác nhau. Nhưng nó cho thấy bề mặt tấn công tiềm năng là rất rộng lớn.
Điều này có ý nghĩa gì với người dùng Việt Nam?
Với người dùng internet tại Việt Nam, nguy cơ này đặc biệt đáng lưu tâm vì chúng ta thường xuyên truy cập các dịch vụ quốc tế như Apple, Okta, Nike hay các nền tảng tài chính, thương mại điện tử. Một liên kết trông hoàn toàn bình thường trong email hay tin nhắn có thể dẫn tới trang giả mạo mà trình duyệt không hề cảnh báo.
Một số khuyến nghị thiết thực:
- Luôn kiểm tra kỹ thanh địa chỉ trước khi nhập thông tin đăng nhập, đặc biệt với các trang ngân hàng và thương mại điện tử
- Không tin tưởng hoàn toàn vào giao diện trình duyệt — các lớp cảnh báo hiện tại còn nhiều lỗ hổng
- Sử dụng trình quản lý mật khẩu vì chúng thường chỉ tự động điền thông tin khi tên miền khớp chính xác
- Bật xác thực hai yếu tố cho mọi tài khoản quan trọng
Về phía các nhà phát triển trình duyệt, Chrome 148 từng vá được lỗ hổng với hai ký tự ҏ và ӿ, cho thấy các nhà sản xuất vẫn đang liên tục cập nhật. Tuy nhiên, cuộc chạy đua giữa cơ chế bảo vệ và thủ thuật tấn công vẫn chưa có hồi kết.
Các chuyên gia khuyến cáo doanh nghiệp nên chủ động theo dõi và giám sát các tên miền được đăng ký có khả năng giả mạo thương hiệu của mình, đồng thời giáo dục nhân viên về các dấu hiệu nhận biết trang web lừa đảo trong bối cảnh các công cụ kỹ thuật ngày càng khó phân biệt.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Kỹ sư nội bộ lĩnh án tù vì âm mưu tống tiền công ty bằng mã độc tống tiền
10 tháng 10, 2026