
Làn sóng tấn công mạng mới nhắm vào tủ lạnh siêu thị châu Âu, phá hủy thực phẩm nhiều quốc gia
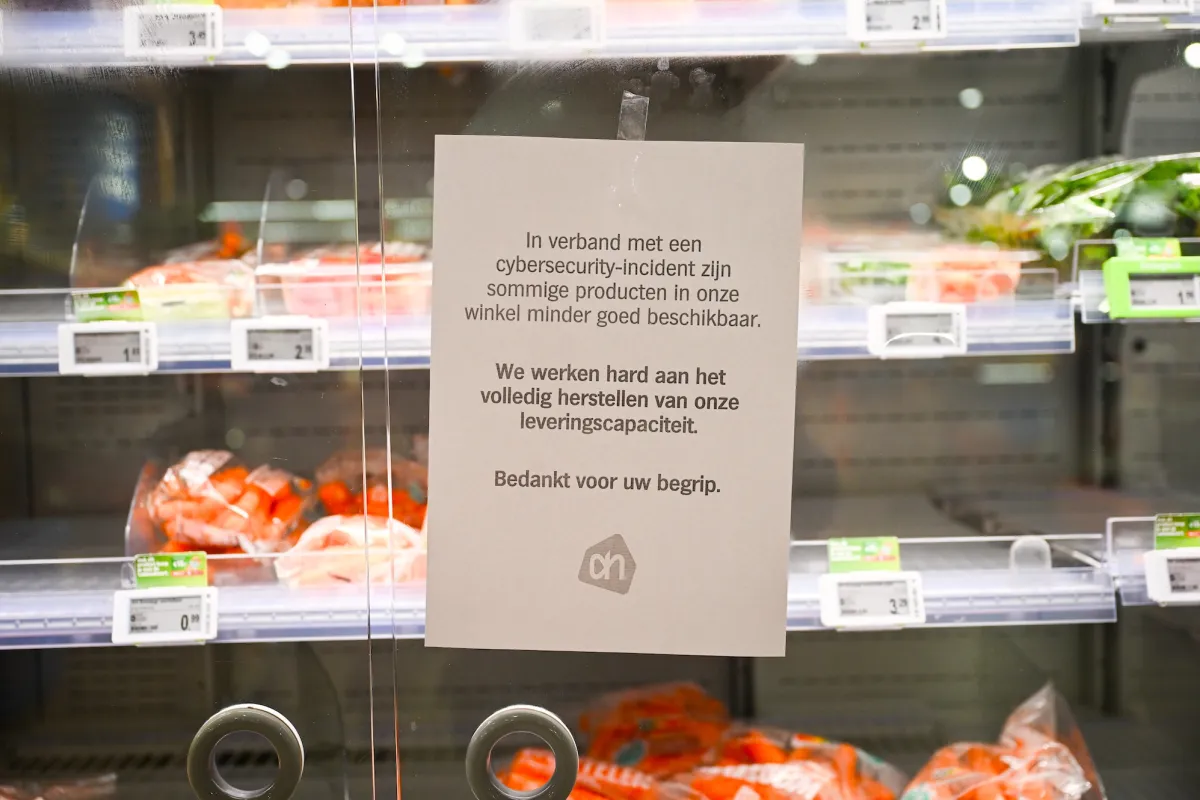
Một làn sóng tấn công mạng thứ hai nghi nhắm vào hệ thống tủ lạnh của các siêu thị trên khắp châu Âu, khiến thiết bị tăng nhiệt độ và làm hỏng thực phẩm tại hàng chục cửa hàng ở Bỉ, Ireland, Luxembourg và Thụy Điển. Sự cố làm nổi bật rủi ro an ninh mạng đối với các thiết bị IoT trong chuỗi cung ứng thực phẩm.
Làn sóng tấn công mạng mới nhắm vào tủ lạnh siêu thị châu Âu, phá hủy thực phẩm nhiều quốc gia
Một làn sóng tấn công mạng thứ hai được cho là đã nhắm vào tủ lạnh của các siêu thị trên khắp châu Âu, khiến thiết bị tăng nhiệt độ và làm hỏng thực phẩm tại hàng chục cửa hàng ở Bỉ, Ireland, Luxembourg và Thụy Điển. Sự cố diễn ra chỉ một tháng sau đợt tấn công tương tự tại Pháp, gióng lên hồi chuông cảnh báo về lỗ hổng bảo mật của các thiết bị IoT trong chuỗi cung ứng thực phẩm.
Hai "ông lớn" bán lẻ xác nhận bị tấn công
Các chuỗi siêu thị lớn gồm Ahold Delhaize và Colruyt đã xác nhận vụ việc qua đêm. Theo Reuters, một công ty tại Bỉ vận hành hệ thống của Delhaize cho biết tin tặc đã thay đổi cài đặt trên tủ lạnh sang chế độ xả đá (defrost), khiến hàng hóa bị rã đông và hư hỏng.
Các cửa hàng đã chịu tổn thất thực phẩm nặng nề, buộc phải tiêu hủy những mặt hàng đã rã đông hoặc không còn đảm bảo điều kiện sử dụng. Đây là đợt tấn công thứ hai trong vòng một tháng, tiếp nối vụ việc tại Pháp trước đó khi hàng trăm siêu thị bị ảnh hưởng bởi thủ đoạn tăng nhiệt độ tương tự.
Lỗ hổng đến từ thiết bị không còn được cập nhật bảo mật
Theo các nhà nghiên cứu an ninh, nguyên nhân của các vụ tấn công là những chiếc tủ lạnh kết nối Internet do công ty Đan Mạch Danfoss sản xuất, vốn đã không còn cung cấp bản cập nhật bảo mật.
Công ty an ninh mạng Claroty từng cảnh báo vào tháng 8 rằng các thiết bị tủ lạnh này có nguy cơ bị tấn công từ xa và gây gián đoạn vận hành.
Điều đáng chú ý là các thiết bị IoT công nghiệp như tủ lạnh siêu thị thường có vòng đời sử dụng dài, trong khi nhà sản xuất có thể ngừng hỗ trợ phần mềm từ lâu. Khoảng trống này chính là "cửa ngõ" để kẻ tấn công khai thác.
Hệ quả thực tế của tấn công mạng
Các vụ hack tủ đông cho thấy tấn công mạng có thể gây tác động hữu hình ngoài đời thực, bao gồm cả chuỗi cung ứng thực phẩm, thường xuất phát từ những lỗ hổng bảo mật bị xem nhẹ hoặc bị bỏ qua.
- Năm 2025, một cuộc tấn công mạng nhắm vào nhà phân phối thực phẩm UNFI đã gây thiếu hụt hàng hóa và tình trạng kệ trống tại nhiều siêu thị trên khắp nước Mỹ.
- Các quan chức Lầu Năm Góc được cho là đang điều tra liệu tủ đông tại các căn cứ quân sự có bị tin tặc do Iran hậu thuẫn tấn công hay không.
- Tin tặc Iran cũng bị cáo buộc trong các vụ tấn công nhắm vào các nhà cung cấp nước của Mỹ hồi đầu năm nay.
Bài học cho doanh nghiệp và người tiêu dùng
Sự việc là lời nhắc nhở rằng việc số hóa các thiết bị vận hành — từ tủ lạnh siêu thị, hệ thống điều hòa cho đến dây chuyền sản xuất — luôn đi kèm trách nhiệm bảo mật. Doanh nghiệp cần:
- Kiểm kê toàn bộ thiết bị IoT đang kết nối mạng và xác định những thiết bị không còn được nhà sản xuất hỗ trợ.
- Phân đoạn mạng cho các thiết bị vận hành, tránh để chúng truy cập trực tiếp vào hệ thống quản trị quan trọng.
- Ưu tiên nhà cung cấp có cam kết cập nhật bảo mật dài hạn, đặc biệt với thiết bị có vòng đời sử dụng trên 5 năm.
- Xây dựng kịch bản ứng phó sự cố cho các tình huống thiết bị bị chiếm quyền điều khiển.
Với người tiêu dùng, các vụ việc như thế này cũng là lý do để chú ý hơn đến tiêu chuẩn bảo quản thực phẩm tại các cửa hàng, đặc biệt khi chuỗi cung ứng ngày càng phụ thuộc vào hệ thống tự động hóa kết nối mạng.
Bài viết liên quan
Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
17 tháng 9, 2026
Công nghệ
Microsoft kiếm tiền kỷ lục nhưng vẫn sa thải hàng chục nghìn nhân viên: Nghịch lý của kỷ nguyên AI
02 tháng 11, 2026