
Lỗ hổng nghiêm trọng trong PHP: Bản vá khẩn cấp đã có, chuyên gia khuyến cáo gỡ website nếu chưa cập nhật
Nhóm phát triển PHP vừa phát hành bản cập nhật khẩn cấp cho hai lỗ hổng nghiêm trọng cho phép kẻ tấn công chưa xác thực thực thi mã từ xa. Trong khi đó, nhiều website của chính phủ và tổ chức tại châu Âu đã phải tạm ngưng hoạt động để phòng ngừa, và mã khai thác đã xuất hiện công khai trên Internet.
Nhóm phát triển ngôn ngữ PHP vừa tung ra bản vá khẩn cấp cho hai lỗ hổng bảo mật nghiêm trọng, sau khi các cơ quan an ninh mạng quốc tế cảnh báo các tổ chức phải cập nhật ngay lập tức hoặc cân nhắc đưa ứng dụng ra khỏi môi trường Internet nếu chưa thể vá.
 Mã khai thác lỗ hổng PHP đã xuất hiện công khai
Hai lỗ hổng cho phép thực thi mã từ xa
Các phiên bản PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35 đã khắc phục hai lỗ hổng được gán mã CVE-2026-109618 và CVE-2026-109619. Cả hai đều cho phép kẻ tấn công chưa cần xác thực thực thi mã từ xa trên máy chủ — mức độ nguy hiểm thuộc hàng cao nhất trong bảo mật.
Theo nhóm phát triển PHP, mọi cài đặt PHP phục vụ các yêu cầu web đều có khả năng bị ảnh hưởng, bao gồm các cấu hình dùng PHP-FPM, mod_php của Apache, php-cgi, FrankenPHP và LiteSpeed.
"Chúng tôi đánh giá mức độ rủi ro cao nhất đối với mod_php, khi đã có mã khai thác chứng minh rằng một yêu cầu chưa xác thực có thể kích hoạt tấn công trước cả khi bất kỳ mã ứng dụng nào được chạy."
Mã khai thác đã xuất hiện, website đồng loạt ngắt kết nối
Đáng lo ngại nhất là các bằng chứng khai thác đã lan truyền trên Internet. Jake Knott, trưởng bộ phận tình báo mối đe dọa tại watchTowr, cho biết hệ thống của công ty đã ghi nhận các cuộc tấn công thực tế nhắm vào lỗ hổng mới, với hàng loạt công cụ khai thác "vibecoded" và các chuỗi User-Agent kiểu "php2shell".
"Dù chưa có trường hợp nào thành công cho đến nay, chúng tôi không nghĩ tình trạng này sẽ kéo dài lâu."
Trước khi bản vá được phát hành, cơ quan an ninh mạng CERT-EU đã đưa ra khuyến cáo với điểm CVSS 9.2 cho cả hai lỗ hổng, đồng thời đề nghị:
- Cập nhật bản vá ngay khi có thể
- Nếu chưa thể vá kịp, cô lập các ứng dụng hướng Internet khỏi mạng công cộng
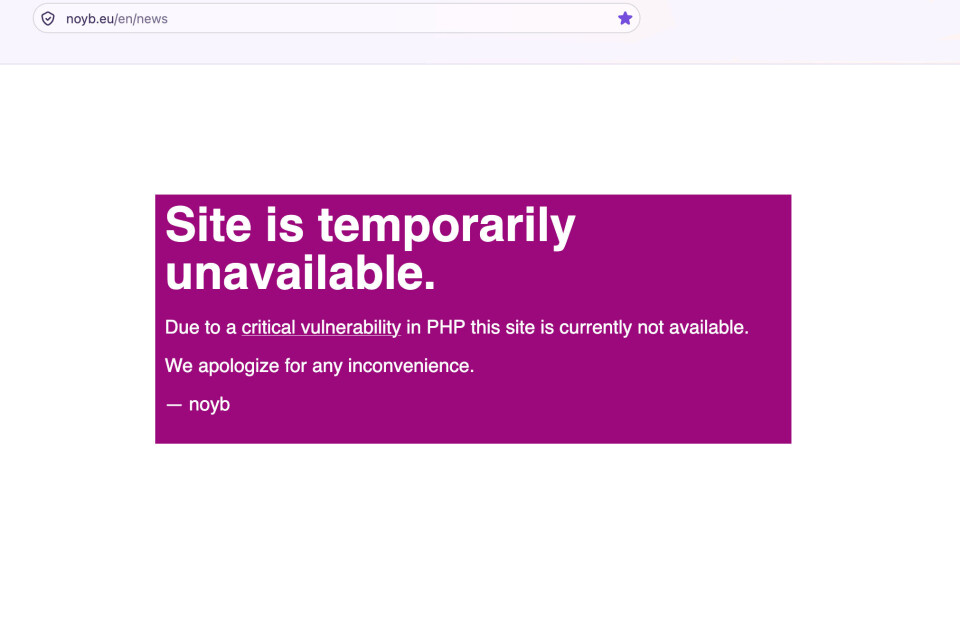
Không ít tổ chức đã chọn phương án thận trọng. Các dịch vụ và website của chính phủ Phần Lan, cùng trang web của quốc hội Hà Lan, các cơ quan an ninh mạng và cơ quan bảo vệ dữ liệu nước này đã phải tạm ngưng hoạt động để phòng ngừa. Nhóm vận động quyền riêng tư noyb cũng tạm rút website của mình.
Vì sao ảnh hưởng lan rộng đến vậy?
PHP là nền tảng vận hành của WordPress, Drupal, Joomla, Magento, các nền tảng hosting chia sẻ, bảng điều khiển quản trị và vô số phần mềm "âm thầm" chạy PHP mà không hề quảng cáo. Điều này khiến việc rà soát các cài đặt bị ảnh hưởng trở thành một bài toán lớn.
John Hammond, nhà nghiên cứu bảo mật cấp cao tại Huntress, nhận định:
"Số lượng vị trí bạn phải kiểm tra để tìm ra phiên bản PHP dễ bị tổn thương tăng lên rất nhanh, rất nhiều."
Người dùng Việt Nam cần làm gì?
Tại Việt Nam, PHP vẫn là ngôn ngữ phổ biến cho các website doanh nghiệp, trang tin tức và blog cá nhân chạy WordPress. Các quản trị viên nên:
- Cập nhật ngay lên một trong các phiên bản đã vá (8.5.12, 8.4.27, 8.3.36 hoặc 8.2.35)
- Kiểm tra phiên bản PHP hiện tại qua
php -vhoặc bảng điều khiển hosting - Nếu dùng hosting chia sẻ, liên hệ nhà cung cấp để xác nhận đã nâng cấp
- Tạm thời chặn truy cập công cộng vào các ứng dụng chưa vá và theo dõi log máy chủ để phát hiện dấu hiệu bất thường
Với mức độ nghiêm trọng và việc mã khai thác đã công khai, đây là một trong những sự cố bảo mật cần được xử lý trong vòng vài giờ, không phải vài ngày.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Phát hiện dạng ô nhiễm nhựa mới: "San hô nhựa" — mối đe dọa ngầm với rạn san hô
21 tháng 10, 2026