Plex2Shell bị khai thác nhắm vào người dùng NAS QNAP
QNAP cảnh báo tin tặc đang khai thác chuỗi bốn lỗ hổng Plex2Shell để tấn công Plex Media Server trên thiết bị NAS. Lỗ hổng đã được vá từ mùa hè nhưng việc khai thác lan rộng từ giữa tháng 10 sau khi mã khai thác được công bố.
QNAP vừa phát đi cảnh báo rằng tin tặc đang khai thác Plex2Shell để xâm nhập ứng dụng Plex Media Server trên các thiết bị NAS của hãng. Đây là lỗ hổng đã có bản vá, nhưng làn sóng tấn công chỉ thực sự bùng phát sau khi thông tin kỹ thuật và mã khai thác mẫu (PoC) bị công bố.
 NAS QNAP
Chuỗi bốn lỗ hổng đã có bản vá
Plex2Shell là chuỗi gồm bốn lỗ hổng trong Plex Media Server, mang mã CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 và CVE-2026-96656. Bộ lỗ hổng này đã được vá từ mùa hè năm nay.
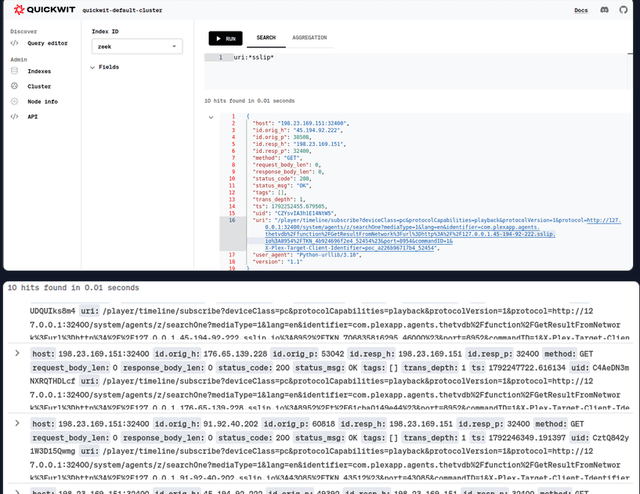
Việc khai thác trên diện rộng bắt đầu từ giữa tháng 10, sau khi các chi tiết kỹ thuật và mã PoC được công bố. Điểm nguy hiểm là kẻ tấn công không cần thông tin đăng nhập hợp lệ để khai thác thành công. Nếu thành công, chúng có thể thực thi mã tùy ý trên các máy chủ đang phơi ra internet, với quyền hạn của dịch vụ Plex.
Trên các thiết bị QNAP, Plex Media Server là ứng dụng bên thứ ba được cài qua App Center chính thức.
QNAP xác nhận có người dùng bị ảnh hưởng
"QNAP đã nhận được báo cáo từ một số người dùng rằng Plex Media Server trên NAS của họ có dấu hiệu bị xâm nhập thông qua các lỗ hổng này", hãng cho biết hôm thứ Sáu.
Theo QNAP, đội hỗ trợ kỹ thuật đang trợ giúp những người dùng bị ảnh hưởng và xác nhận không có mất mát dữ liệu nào xảy ra. Bộ phận ứng cứu sự cố an ninh sản phẩm (QNAP PSIRT) cũng khẳng định các lỗ hổng chỉ tồn tại trong Plex Media Server; bản thân QTS, QuTS hero và các hệ điều hành khác của QNAP không bị ảnh hưởng.
Khuyến nghị khắc phục
QNAP khuyến cáo người dùng nâng cấp lên Plex Media Server phiên bản 1.43.3 hoặc mới hơn càng sớm càng tốt.
Với những thiết bị có thể truy cập từ internet, hãng cho rằng nên coi như đã có khả năng bị xâm nhập và cần cài lại Plex. Đồng thời, người dùng nên đổi ngay mật khẩu của cả Plex lẫn NAS.
 Cảnh báo an ninh mạng
Các biện pháp bổ sung được QNAP đưa ra:
- Nếu không cần truy cập Plex từ xa, hãy tắt tính năng Plex Remote Access và không mở chuyển tiếp cổng 32400.
- Nếu thực sự cần truy cập từ xa, hãy dùng VPN thay vì mở cổng trực tiếp.
- Đảm bảo QTS hoặc QuTS hero cùng toàn bộ ứng dụng đã cài đặt đều được cập nhật lên bản mới nhất.
Hãng cũng đã công bố hướng dẫn khắc phục từng bước để giúp người dùng nhận diện và xử lý các trường hợp có thể đã bị xâm nhập.
Góc nhìn
Với các kỹ sư và quản trị viên hệ thống tại Việt Nam đang vận hành NAS cho gia đình hoặc doanh nghiệp nhỏ, đây là lời nhắc về rủi ro của mô hình "cài ứng dụng bên thứ ba rồi mở cổng ra internet". Bản thân hệ điều hành QNAP không dính lỗ hổng, nhưng ứng dụng chạy trên nó thì có — nghĩa là quy trình vá lỗi không thể chỉ dừng ở firmware thiết bị mà phải bao quát mọi phần mềm được cài thêm.
Bài học thực tế là hạn chế mở cổng trực tiếp, ưu tiên truy cập qua VPN, và chuẩn bị sẵn kịch bản xử lý khi nghi ngờ bị xâm nhập: đổi mật khẩu, cài lại ứng dụng và rà soát lại cấu hình mạng. Việc có bản vá chưa đủ nếu thiết bị không được cập nhật kịp thời.
Nguồn: securityweek.com · Quy trình biên tập