Lỗ hổng zero-day trên TV Samsung 2025: Chiếm quyền root và phát hiện 'ác mộng' về quyền riêng tư
Một chuyên gia bảo mật đã khai thác thành công lỗ hổng zero-day để lấy quyền root trên mẫu TV Samsung sản xuất năm 2025, sau khi firmware bị mã hóa AES khiến việc dịch ngược trở nên bất khả thi. Cuộc điều tra hé lộ những vấn đề nghiêm trọng về quyền riêng tư, bao gồm cả quảng cáo nhắm mục tiêu một cách đáng ngờ.
Lỗ hổng zero-day trên TV Samsung 2025: Chiếm quyền root và phát hiện "ác mộng" về quyền riêng tư
Một nhà nghiên cứu bảo mật đã tìm ra cách chiếm quyền root trên một chiếc TV Samsung sản xuất năm 2025, sau khi nhận thấy các quảng cáo hiển thị trên thiết bị có dấu hiệu nhắm mục tiêu một cách bất thường. Quá trình điều tra không chỉ dừng lại ở kỹ thuật mà còn hé lộ những vấn đề đáng lo ngại về cách các thiết bị thông minh thu thập và sử dụng dữ liệu người dùng.
 Ảnh đại diện tài khoản log4j trên Twitter
Từ những quảng cáo kỳ lạ đến hành trình "phá" firmware
Câu chuyện bắt đầu từ một chi tiết tưởng chừng nhỏ: chủ sở hữu chiếc TV Samsung đời mới liên tục nhận được những quảng cáo có dấu hiệu nhắm mục tiêu một cách khó hiểu. Nghi ngờ có điều gì đó không ổn trong hệ thống, họ quyết định dịch ngược firmware để tìm hiểu.
Tuy nhiên, hướng tiếp cận này nhanh chóng bị chặn đứng. Firmware của TV được mã hóa AES, và nếu không có khóa giải mã thì gần như không thể tìm ra manh mối. Theo chia sẻ của nhà nghiên cứu, để có được khóa, cách duy nhất là tháo rời thiết bị và thực hiện các thao tác kỹ thuật phức tạp với UART/JTAG — một công việc đòi hỏi dụng cụ chuyên dụng và sự khéo léo.
Thay vì đi theo con đường truyền thống đó, họ chọn hướng khó hơn nhưng hiệu quả hơn: tìm lỗ hổng zero-day để tự chiếm quyền điều khiển thiết bị. Kết quả là một root shell trên dòng TV Samsung mới.
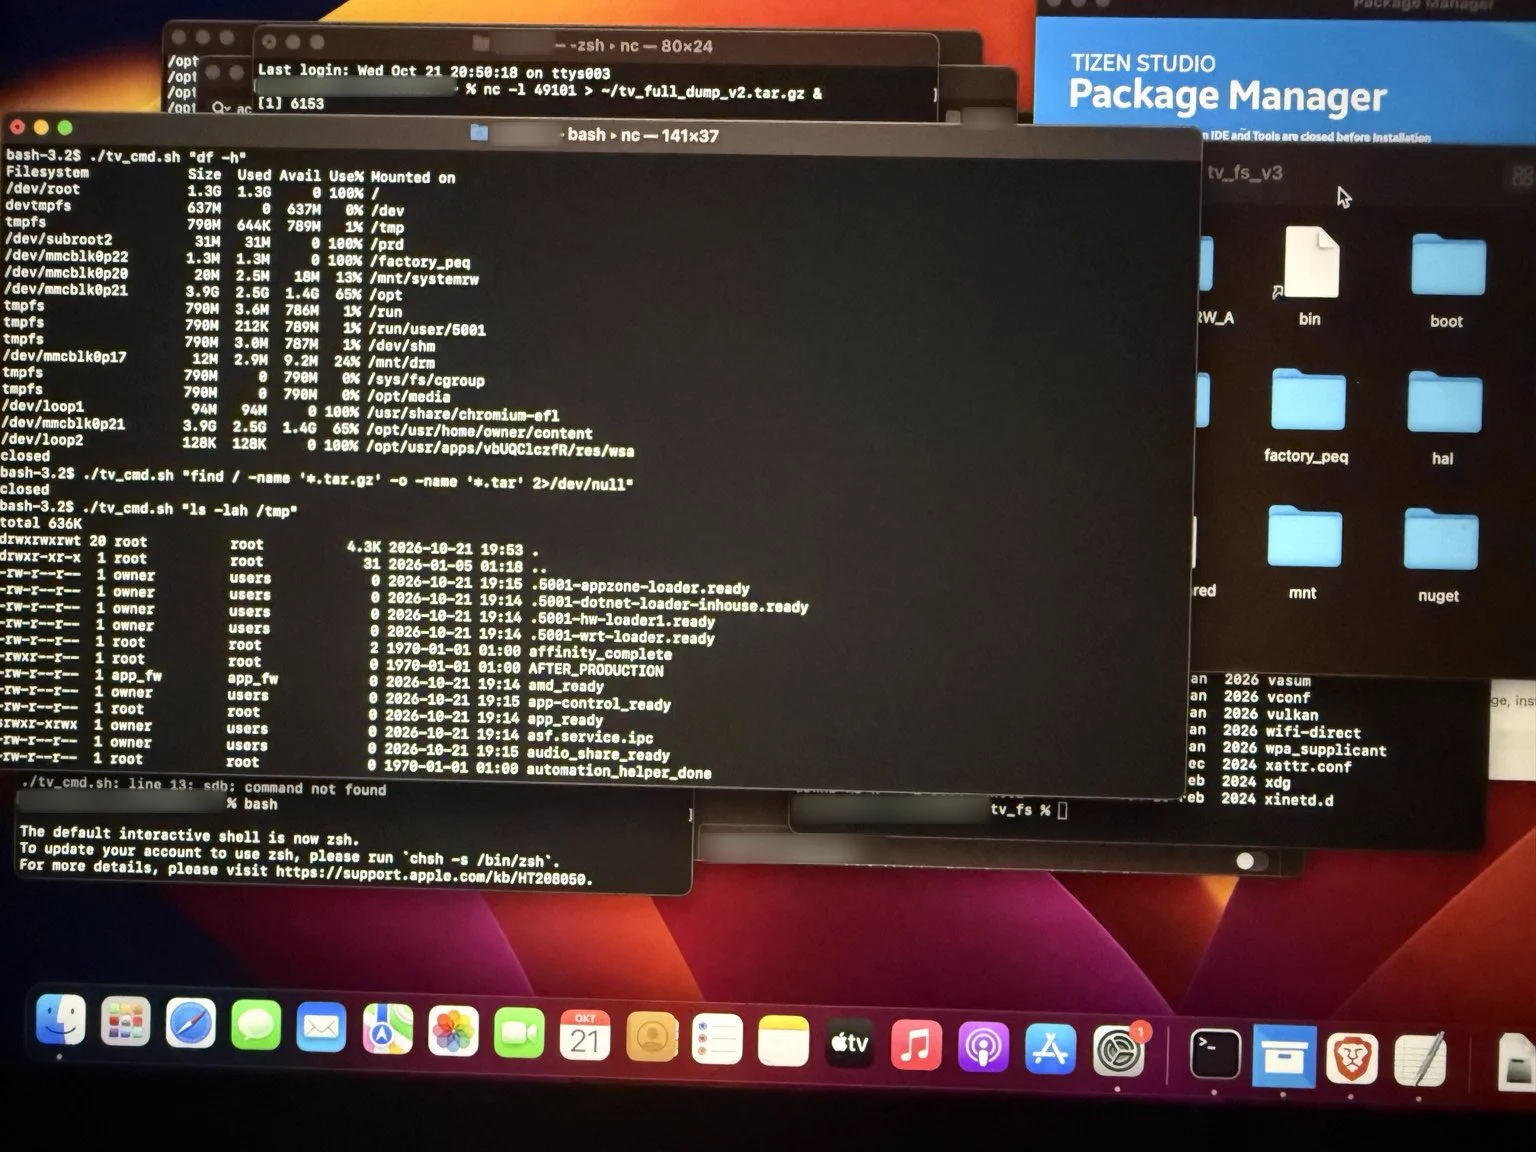
"Tôi đã thử dịch ngược firmware nhưng nó bị mã hóa AES và không có khóa nào trừ khi tháo máy ra và làm phép thuật UART/JTAG. Thế là chọn zero-day. Đã có root shell trên TV Samsung mới!" — log4j chia sẻ.
Ảnh minh họa từ bài đăng gốc
"Ác mộng quyền riêng tư" phía sau màn hình
Điều đáng chú ý nhất trong chia sẻ này không phải kỹ thuật khai thác, mà là những gì nhà nghiên cứu phát hiện sau khi đã kiểm soát được thiết bị. Bài đăng mô tả ngắn gọn nhưng đầy ẩn ý: "Phát hiện ra ÁC MỘNG VỀ QUYỀN RIÊNG TƯ".
Dù chưa công bố chi tiết, cụm từ này cho thấy mức độ thu thập dữ liệu hoặc hành vi của hệ thống có thể vượt xa những gì người dùng thông thường hình dung. Với quyền root, nhà nghiên cứu có thể quan sát toàn bộ hoạt động của hệ điều hành — từ các tiến trình chạy ngầm, dữ liệu gửi về máy chủ, cho tới cách quảng cáo được cá nhân hóa.
Bài đăng nhanh chóng thu hút sự chú ý lớn trên mạng xã hội: hơn 1,2 triệu lượt xem, gần 4.000 lượt thích và hàng nghìn lượt chia sẻ, bình luận. Trên diễn đàn Hacker News, chủ đề này cũng nhận được 403 điểm cùng 143 bình luận, cho thấy cộng đồng công nghệ đặc biệt quan tâm đến cả khía cạnh bảo mật lẫn quyền riêng tư.
Bài học cho người dùng TV thông minh tại Việt Nam
TV thông minh ngày càng phổ biến trong các gia đình Việt Nam, và các dòng Samsung vốn được ưa chuộng nhờ chất lượng hình ảnh cùng hệ sinh thái ứng dụng phong phú. Tuy nhiên, sự cố lần này là lời nhắc nhở rằng một chiếc TV kết nối Internet thực chất là một máy tính — và nó cũng có thể gặp các vấn đề bảo mật tương tự.
Một số khuyến nghị dành cho người dùng:
- Cập nhật firmware thường xuyên để nhận các bản vá bảo mật từ nhà sản xuất.
- Rà soát cài đặt quyền riêng tư trong menu của TV, đặc biệt là các tùy chọn liên quan đến "quảng cáo dựa trên sở thích" hay "thu thập dữ liệu xem".
- Cân nhắc ngắt kết nối mạng với các tính năng không thực sự cần thiết, hoặc sử dụng mạng riêng cho thiết bị IoT trong nhà.
- Theo dõi các công bố bảo mật từ nhà sản xuất và cộng đồng nghiên cứu để kịp thời phản ứng.
Việc một nhà nghiên cứu độc lập có thể chiếm quyền root trên thiết bị thương mại mới ra mắt cho thấy bề mặt tấn công của các thiết bị IoT gia dụng vẫn còn rất rộng. Câu hỏi lớn nhất hiện nay là liệu Samsung sẽ phản hồi ra sao — và liệu những gì bị phát hiện có thể buộc hãng phải thay đổi cách xử lý dữ liệu người dùng hay không.