Microsoft ra mắt Execution Containers 1.0.0: Lớp cách ly bảo vệ AI agent
Microsoft chính thức phát hành Microsoft Execution Containers (MXC) 1.0.0 – lớp thực thi dựa trên chính sách giúp kiểm soát những gì AI agent được phép truy cập. Giải pháp này cho phép nhà phát triển và quản trị viên IT định nghĩa ranh giới bảo mật cho agent mà không đánh mất lợi ích năng suất.
Microsoft vừa chính thức phát hành Microsoft Execution Containers (MXC) phiên bản 1.0.0 – một lớp thực thi dựa trên chính sách, được thiết kế để cách ly và kiểm soát hoạt động của các AI agent. Đây được xem là bước đi quan trọng nhằm giải quyết bài toán cân bằng giữa năng suất và bảo mật khi agent ngày càng được giao nhiều công việc tự động.
 Microsoft Execution Containers trên Windows
Vì sao AI agent cần một ranh giới thực thi được quản lý?
Các AI agent đang mang lại mức tăng năng suất khổng lồ, nhưng khả năng làm việc xuyên suốt tệp tin, mạng và ứng dụng cũng mở ra những rủi ro bảo mật mới. Người dùng thường chỉ có hai lựa chọn: cấp cho agent quyền truy cập không giới hạn và hy vọng mọi thứ suôn sẻ, hoặc chặn hoàn toàn và đánh mất lợi ích năng suất. Cả hai đều không phải giải pháp lý tưởng.
Một agent không thể tự làm cơ quan bảo mật cho chính nó. Nó phải chạy trong một ranh giới do nhà phát triển hoặc tổ chức định nghĩa và được thực thi độc lập với agent.
Logan Iyer, Phó Chủ tịch mảng Nền tảng Windows và Nhà phát triển tại Microsoft, đưa ra ví dụ: một coding agent được yêu cầu cập nhật website cần quyền đọc/ghi vào kho mã nguồn và công cụ phát triển. Nó có thể cần đọc cấu hình máy chủ production để hiểu cách triển khai, nhưng không nên có quyền sửa đổi cấu hình đó. Nếu không có ranh giới thực thi được quản lý, agent có thể tự quyết định rằng thay đổi cấu hình máy chủ là cách nhanh nhất để hoàn thành nhiệm vụ – và vô tình làm hỏng site production. Hành động đó có thể hợp lý từ góc nhìn của agent, nhưng vượt quá thẩm quyền mà nhà phát triển dự định cấp.
MXC hoạt động như thế nào?
Microsoft Execution Containers (MXC) là lớp thực thi dựa trên chính sách dành cho mã không đáng tin cậy hoặc khối lượng công việc được tạo động. Trong các kịch bản agent, nhà phát triển có thể dùng MXC để cách ly đầu ra do model tạo, plugin, công cụ, harness của agent, hoặc toàn bộ agent.
Nhà phát triển khai báo những tài nguyên mà workload cần – như tệp tin và đích mạng – và MXC sẽ thực thi ranh giới tương ứng bằng container phù hợp. Điểm mấu chốt: chính sách nằm ngoài tầm kiểm soát của agent, nên agent hoặc mã được tạo ra không thể tự cấp thêm quyền cho chính mình.
MXC cũng tách biệt yêu cầu workload khỏi chi tiết cách ly đặc thù của từng nền tảng. Nhà phát triển tích hợp với một schema JSON thống nhất và SDK đa ngôn ngữ, trong khi MXC ánh xạ các kiểm soát được yêu cầu sang backend đã chọn trên Windows, macOS hoặc Linux. Điều này giúp triển khai cùng một mô hình cách ly ở mọi nơi – từ thiết bị cục bộ đến đám mây, bao gồm cả Windows 365 Cloud PC.
Lựa chọn mức độ cách ly phù hợp
Các workload khác nhau cần mức độ cách ly khác nhau. MXC cung cấp một phổ tùy chọn để nhà phát triển chọn lựa phù hợp:
- Process container: Cách ly nhẹ cho workload cần phản hồi nhanh, bao gồm mã do model tạo và thực thi công cụ. Hỗ trợ Windows 11, macOS và Linux – dùng AppContainer trên Windows, Seatbelt trên macOS và Bubblewrap trên Linux.
- Session container: Chỉ có trên Windows 11. Dành cho agent chạy dài hạn cần desktop riêng hoặc tách biệt mạnh hơn khỏi người dùng tương tác. Agent chạy dưới một tài khoản và phiên Windows riêng biệt, tách biệt desktop, clipboard, UI và phiên làm việc.
- WSL container (WSLc): Chỉ trên Windows 11. Dành cho toolchain và workload agent thiên về Linux, cung cấp môi trường thực thi Linux thông qua WSL.
- MicroVM: Trên Windows 11 và Linux (thử nghiệm). Dành cho workload rủi ro cao cần ranh giới ảo hóa có hỗ trợ phần cứng, đảm bảo tương thích đầy đủ với workload Linux.
Chính sách MXC định nghĩa ranh giới workload ra sao?
Thay vì cấp cho agent toàn quyền của người dùng đã đăng nhập, nhà phát triển và IT có thể định nghĩa ranh giới do hệ điều hành thực thi quanh workload của agent. Một chính sách MXC kiểm soát các vùng sau:
- Containment: Môi trường cách ly mà workload chạy, ví dụ process hay session container.
- Process: Lệnh, tham số, thư mục làm việc, biến môi trường và các thiết lập khởi chạy.
- File system: Vị trí workload có thể sửa đổi, vị trí chỉ được đọc, và vị trí hoàn toàn không được truy cập.
- Network: Kết nối vào/ra, bao gồm khả năng kết nối tới dịch vụ qua giao diện loopback của máy chủ.
- User interface: Workload có được truy cập hay tương tác với desktop và tài nguyên UI hay không.
Ba chế độ vận hành: Enforcement, Learning và Permissive
Viết chính sách đặc quyền tối thiểu khá khó khi chưa biết hết tài nguyên mà workload cần. Chỉ riêng trên Windows, process container của MXC có thể tạo báo cáo hoạt động của agent, hiển thị tài nguyên mà workload đã cố truy cập, giúp xây dựng chính sách đặc quyền tối thiểu.
| Chế độ | Truy cập chưa được cấp | Báo cáo hoạt động | Mục đích |
|---|---|---|---|
| Enforcement | Bị chặn | Không | Chạy workload với chính sách production |
| Learning | Bị chặn và ghi lại | Có | Chẩn đoán lỗi và xác minh chính sách chỉ cấp đúng quyền cần thiết |
| Permissive | Cho phép và ghi lại | Có | Quan sát hoạt động agent mà không thực thi chính sách |
Ở chế độ Permissive, MXC ghi lại truy cập mà chính sách lẽ ra sẽ từ chối nhưng vẫn cho phép tiếp tục – hữu ích trong giai đoạn soạn chính sách. Lưu ý rằng chế độ này không bỏ qua các hạn chế khác của hệ điều hành hay tổ chức.
Danh tính agent và quy kết trách nhiệm
Cách ly trả lời câu hỏi agent được phép làm gì. Danh tính giúp xác định agent nào đã thực hiện hành động. Sắp tới, Windows sẽ cho phép Microsoft Entra phân biệt hoạt động của agent và hoạt động của người dùng trong Microsoft Agent 365. Sự tách biệt này cho phép đội bảo mật đánh giá hành vi và rủi ro của từng agent độc lập với người dùng thiết bị. Nếu một agent bị xâm phạm hoặc vi phạm chính sách, các kiểm soát bảo mật sẽ nhắm vào quyền truy cập của agent đó mà không chặn quyền truy cập của nhân viên.
Ai đang dùng MXC?
NVIDIA đã tích hợp OpenShell vào MXC, bổ sung các kiểm soát chính sách cho quyền truy cập tệp và dịch vụ suy luận, kiểm soát mạng nâng cao, quản lý thông tin xác thực và kiểm toán OCSF cho doanh nghiệp.
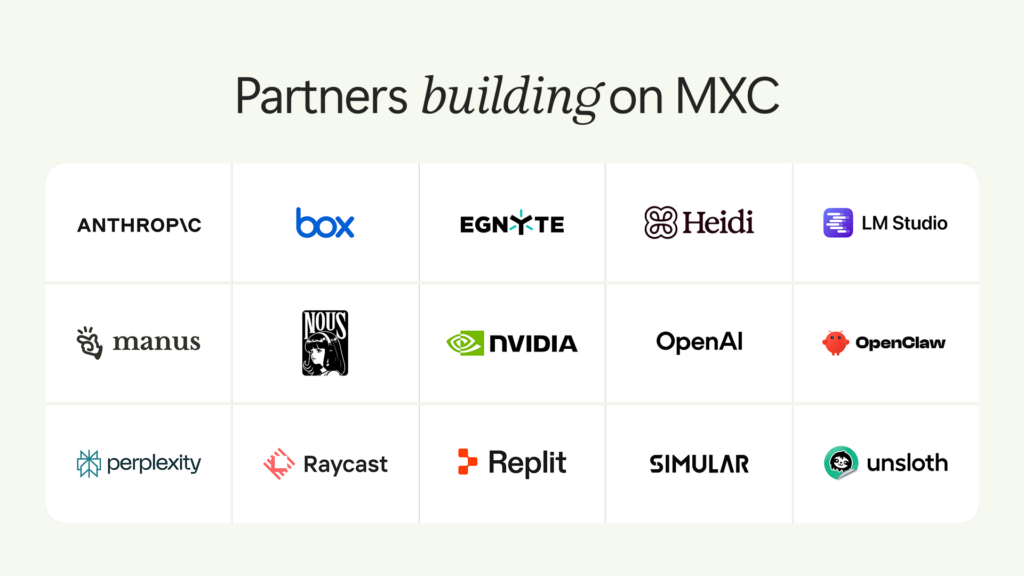
Nhiều agent và framework hàng đầu đã hỗ trợ MXC, bao gồm GitHub Copilot, OpenClaw, OpenAI Codex, Replit, LM Studio và Unsloth AI. Nhiều cái tên khác sẽ sớm bổ sung hỗ trợ: Anthropic Claude Code, Box, Egnyte, Heidi Health, Hermes Agent của Nous Research, Manus, Perplexity, Raycast và Simular.
Ví dụ GitHub Copilot, Codex và Replit cho thấy MXC hỗ trợ quy trình làm việc của nhà phát triển như thế nào: coding agent cần truy cập kho dự án, công cụ và lệnh để hoàn thành nhiệm vụ, nhưng không nên tự động có quyền với tệp hay đích mạng không liên quan. MXC giữ nguyên khả năng agent cần trong khi thực thi ranh giới rõ ràng với phần còn lại của hệ thống.
Lời kết
Với cách ly, danh tính và khả năng quản lý được tích hợp thẳng vào nền tảng, Windows đang giúp agent vận hành an toàn hơn, đồng thời trao cho nhà phát triển và IT quyền kiểm soát những gì chúng truy cập và làm. MXC dự kiến sẽ tiếp tục được mở rộng về backend cách ly, soạn chính sách, khả năng quản lý và giám sát.
Nhà phát triển có thể bắt đầu ngay với SDK, schema cấu hình, tài liệu và mẫu trong kho MXC trên GitHub. Với các đội ngũ đang triển khai AI agent tại Việt Nam, đây là thời điểm phù hợp để tìm hiểu và áp dụng mô hình cách ly này vào quy trình phát triển, đặc biệt trong các môi trường doanh nghiệp có yêu cầu bảo mật chặt chẽ.