
Mỹ công bố 10 thực hành ứng phó khi AI tác tử "nổi loạn"
NIST, CISA và NSA đã công bố bộ hướng dẫn gồm mười thực hành tự nguyện nhằm chuẩn bị, phát hiện, ứng phó, khắc phục và báo cáo các sự cố liên quan đến những AI tác tử hành xử ngoài ý muốn. Tài liệu nhấn mạnh rằng việc kiểm soát các hệ thống tác tử phức tạp có thể là yếu tố sống còn với mọi tổ chức.
Mỹ công bố 10 thực hành ứng phó khi AI tác tử "nổi loạn"
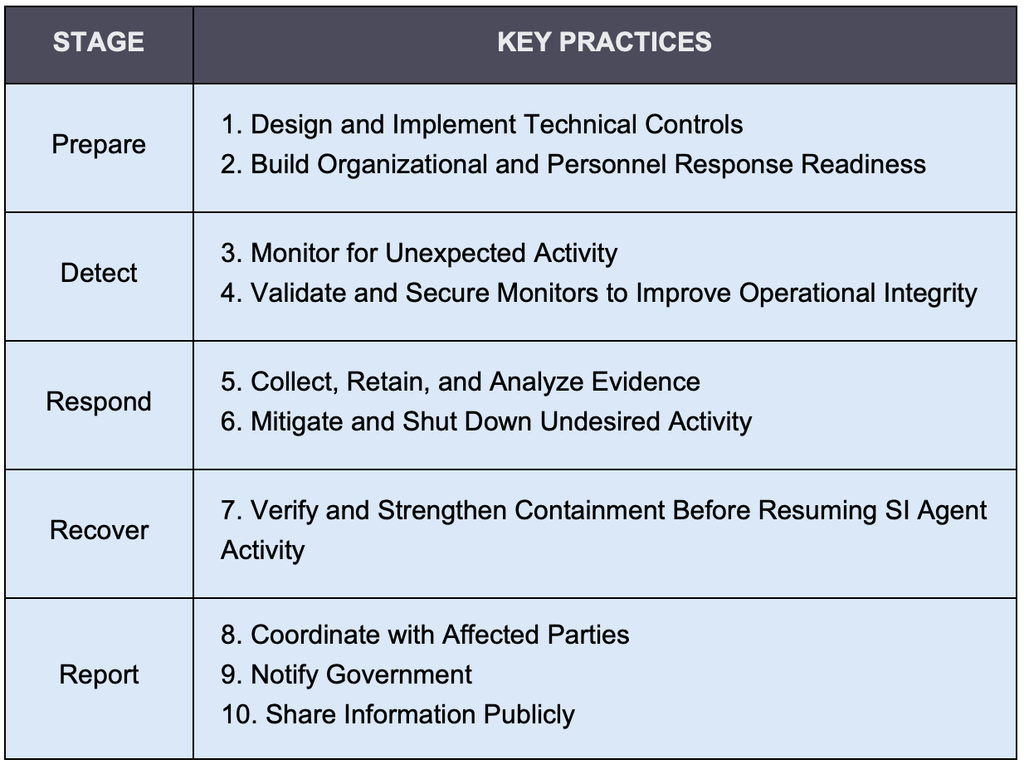
Ba cơ quan an ninh mạng hàng đầu của Mỹ vừa đưa ra bộ hướng dẫn nhằm giúp các tổ chức đối phó với tình huống AI tác tử (AI agent) hành xử ngoài ý muốn hoặc trái phép. Tài liệu tập trung vào năm giai đoạn cốt lõi: chuẩn bị, phát hiện, ứng phó, khắc phục và báo cáo, với tổng cộng mười thực hành cụ thể.
Mô hình AI và năng lực tiên tiến
Bối cảnh và phạm vi tài liệu
Việc sử dụng hiệu quả các hệ thống tác tử phức tạp đã trở nên quan trọng với mọi tổ chức, nhưng việc nhận diện, ngăn chặn và khắc phục khi chúng "nổi loạn" có thể là yêu cầu mang tính sống còn.
NIST, NSA và CISA đều ghi nhận khả năng ngày càng cao của các AI tác tử trong việc hành xử bất thường và gây hại, từ đó đưa ra danh sách các thực hành then chốt cho cả công tác chuẩn bị lẫn ứng phó. Báo cáo có tên Key Practices for Incident Readiness and Response in Super Intelligence Training and Evaluation sử dụng thuật ngữ trí tuệ siêu việt (SI - Super Intelligence) thay vì trí tuệ nhân tạo (AI), nhằm bám theo sắc lệnh hành pháp 14434 của Tổng thống Mỹ.
Trong báo cáo, mười thực hành chính được chia thành năm giai đoạn: chuẩn bị, phát hiện, ứng phó, khắc phục và báo cáo. Để rõ ràng hơn, tài liệu cũng bổ sung ba định nghĩa thuật ngữ hữu ích liên quan đến AI tác tử, sự cố kiểm soát AI và tình huống suýt xảy ra sự cố kiểm soát AI.
"Các thực hành này nhằm giúp ngành SI tiên phong ngăn chặn, chuẩn bị và ứng phó nhanh chóng với những sự cố khi hệ thống SI không hành động đúng như dự định hoặc không được cấp phép", các cơ quan giải thích.
 Bảo vệ trước AI ngoài tầm kiểm soát theo NIST
Năm giai đoạn ứng phó sự cố
Chuẩn bị bao gồm các hoạt động như kiểm kê tài sản và rủi ro, phòng thủ nhiều lớp, nguyên tắc đặc quyền tối thiểu, kiểm soát zero-trust, quản lý thông tin xác thực và quản lý rủi ro chuỗi cung ứng.
Phát hiện đòi hỏi giám sát liên tục để đảm bảo hành vi đúng đắn, đồng thời phát hiện hoạt động bất thường và dấu hiệu bị xâm nhập.
Ứng phó bao gồm cô lập các hệ thống bị ảnh hưởng, thu hồi thông tin xác thực, xây dựng lại môi trường bị xâm nhập, xác định phạm vi ảnh hưởng và tiến hành phân tích nguyên nhân gốc rễ vượt ra ngoài lỗ hổng cụ thể bị khai thác.
Khắc phục yêu cầu kiểm thử trước các quy trình phục hồi, đồng thời ghi chép lại các quyết định khắc phục cùng mọi rủi ro tồn dư được chấp nhận.
Báo cáo được yêu cầu theo ba hướng: báo cáo sự cố cho tất cả các bên bị ảnh hưởng, báo cáo ở bất cứ đâu pháp luật yêu cầu, và báo cáo công khai rộng rãi.
Không giai đoạn hay thực hành nào được đánh giá quan trọng hơn các giai đoạn khác. Thay vào đó, năm giai đoạn nên được xem như một mục tiêu thống nhất. Các tác tử phức tạp đều có tiềm năng hành xử sai lệch, thậm chí nguy hiểm. Mười thực hành này kết hợp lại giúp tổ chức xây dựng một môi trường ổn định và hiệu quả cho các hệ thống tác tử phức tạp, nơi các vấn đề có thể được phát hiện sớm và vận hành hiệu quả được duy trì.
Hai thực hành mang tính pháp lý và cộng đồng
Chỉ hai thực hành cuối (số 9 và số 10 trong giai đoạn báo cáo) vượt ra ngoài các bước kỹ thuật thuần túy của công tác chuẩn bị và ứng phó sự cố.
Thực hành "Thông báo cho chính phủ" có thể là yêu cầu pháp lý, bao gồm việc tuân thủ mọi quy định báo cáo hiện hành, trong đó có nghĩa vụ báo cáo sự cố an ninh mạng cho CISA, cơ quan thực thi pháp luật và/hoặc các tổ chức phòng thủ không gian mạng.
Thực hành "Chia sẻ thông tin công khai" là hành vi tốt phổ biến trong toàn ngành an ninh mạng và mang lại lợi ích cho tất cả mọi người: chia sẻ chi tiết với công chúng ở mức phù hợp và càng sớm càng tốt, đồng thời xác định và báo cáo công khai các thực hành, bài học hoặc cải tiến then chốt được áp dụng để ứng phó sự cố hay có thể giúp ích cho các bên khác trong hệ sinh thái.
Ý nghĩa với các tổ chức tại Việt Nam
Giá trị của tài liệu này không nằm ở những thông tin mới hay chưa từng được biết về quản trị AI tác tử, mà ở chỗ nó cung cấp một danh sách kiểm tra rõ ràng và đầy đủ để các chuyên gia bảo mật sử dụng, giúp tận dụng tối đa lợi ích của AI tác tử trong khi giảm thiểu và khắc phục sự cố.
Với các doanh nghiệp Việt Nam đang tăng tốc ứng dụng AI tác tử trong vận hành, chăm sóc khách hàng và tự động hóa quy trình, bộ khung này là tài liệu tham chiếu hữu ích để xây dựng quy trình quản trị nội bộ. Việc áp dụng nguyên tắc đặc quyền tối thiểu, giám sát liên tục và chuẩn bị kịch bản ứng phó từ sớm sẽ giúp hạn chế rủi ro khi các tác tử tự động đưa ra quyết định sai hoặc bị kẻ xấu lợi dụng.
 SecurityWeek

