
Nhà Trắng bị lộ IP qua dịch vụ proxy dân cư
Các chuyên gia an ninh phát hiện nhiều proxy dân cư phát tín hiệu từ dải mạng dành riêng cho Nhà Trắng, cho phép người lạ thuê địa chỉ IP của tổ chức này. Một trong các dịch vụ proxy liên quan do một doanh nhân Nga sáng lập, người từng điều hành công ty hosting dính líu tới các vụ tấn công hệ thống bầu cử Mỹ năm 2016.
Nhà Trắng bị lộ địa chỉ IP qua dịch vụ proxy dân cư
Các chuyên gia an ninh vừa phát hiện nhiều dịch vụ proxy dân cư (residential proxy) đang phát tín hiệu từ dải mạng dành riêng cho Nhà Trắng, khiến địa chỉ internet của tổ chức này trở thành hàng cho thuê công khai. Một trong những dịch vụ đó gắn với một doanh nhân Nga có quá khứ liên quan tới các vụ tấn công hệ thống bầu cử Mỹ.
Dấu hiệu từ dải mạng của Nhà Trắng
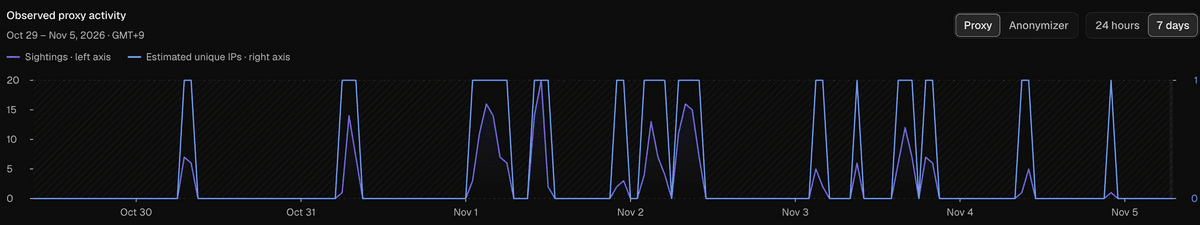
Theo công ty an ninh Layer3 Intel, họ phát hiện nhiều nút proxy dân cư (proxy node — thiết bị tham gia mạng lưới proxy) phát tín hiệu ra ngoài từ AS2650, dải mạng được dành riêng cho Văn phòng Điều hành Tổng thống.
Hoạt động này diễn ra khá liên tục từ ngày 5/10 đến 3/11. Khi rà soát các proxy có sẵn từ AS2650, nhóm nghiên cứu thấy chúng thoát ra từ mạng Nhà Trắng 236 lần trong khoảng thời gian trên.
Các nút thoát này đến từ 6 địa chỉ internet, xuất hiện trong 26/30 ngày, và tập trung chủ yếu vào buổi tối, từ 17h đến nửa đêm.
Infatica và mối liên hệ với Nga
Công ty theo dõi proxy Synthient cho biết hoạt động từ AS2650 liên quan tới nhiều bản cài đặt Windows 11 của một dịch vụ tên Infatica — chương trình proxy thường được tích hợp vào các ứng dụng "miễn phí" trên di động và máy tính.
Người sáng lập Infatica là Vladimir Fomenko, một doanh nhân Nga. Công ty hosting King Servers của ông từng là nơi đặt 6 trong 8 địa chỉ internet mà cơ quan an ninh nhà nước Nga dùng để xâm nhập cơ sở dữ liệu hệ thống bầu cử ở Arizona và Illinois năm 2016.
Không chỉ một dịch vụ
Đáng chú ý, Infatica không phải dịch vụ proxy duy nhất bán lại quyền truy cập vào địa chỉ internet của Nhà Trắng. Layer3 Intel cho biết họ tìm thấy 28 dịch vụ proxy dân cư khác nhau có thể thoát qua mạng này.
"Đây là truy cập công khai. Bất kỳ ai cũng có thể có được bằng cách đăng ký một dịch vụ proxy dân cư công khai, trả vài đô la và gửi yêu cầu qua đó. Chúng tôi không nhắm mục tiêu vào mạng này hay cố tình để đầu dò thoát ra từ đó. Chúng tôi phát hiện tình cờ, chỉ bằng cách yêu cầu quyền truy cập luân phiên toàn cầu qua các dịch vụ này."
Nhà Trắng chưa phản hồi yêu cầu bình luận.
Proxy dân cư: tiện lợi và rủi ro
Proxy dân cư là nguồn lớn tạo ra lưu lượng không mong muốn và thường mang tính độc hại, gồm chiếm đoạt tài khoản, gian lận quảng cáo và thu thập nội dung hàng loạt cho các dự án AI. Chúng cũng tiềm ẩn rủi ro bảo mật nghiêm trọng.
Cuối năm 2025, giới chuyên gia phát hiện tội phạm mạng khai thác hàng loạt lỗ hổng trong các dịch vụ này để dò mạng nội bộ của từng điểm cuối proxy, tìm hệ thống yếu nhằm lây nhiễm mã độc. Đến tháng 1/2026, hàng chục dịch vụ proxy buộc phải vá hệ thống sau khi Ben Brundage, người sáng lập Synthient, trình bày cách tội phạm lợi dụng lỗ hổng để chiếm quyền điều khiển thiết bị trong mạng nội bộ của người dùng.
"Một số nhà bán lại bán băng thông với giá chỉ 60 cent một Gigabyte, nghĩa là với chưa tới một đô la bạn có thể xâm nhập vào một số mạng bảo mật và đáng tin cậy nhất. Hệ sinh thái bán lại càng khiến điều này dễ hơn khi bất kỳ tội phạm nào cũng mua được quyền truy cập mà không cần qua quy trình KYC."
Theo Brundage, proxy thường phát tín hiệu từ thiết bị nhân viên mang vào nơi làm việc. Lập trình viên có thể nhúng SDK (bộ công cụ phát triển phần mềm) của mạng proxy dân cư để kiếm tiền từ ứng dụng, nhận một khoản nhỏ mỗi lượt cài đặt.
Hiện diện rộng khắp các tổ chức
Proxy dân cư xuất hiện phổ biến trên mạng lưới chính phủ và doanh nghiệp. Trong một hội thảo trực tuyến tháng 1/2026, dịch vụ theo dõi proxy Spur phát hiện proxy dân cư trong gần 300 mạng do chính phủ sở hữu và vận hành, 318 công ty tiện ích, 166 công ty chăm sóc sức khỏe hoặc bệnh viện, và 141 công ty trong lĩnh vực ngân hàng - tài chính.
Trong một bài đăng đầu năm nay, công ty an ninh Infoblox cho biết có tới 65% khách hàng của họ đang truy vấn một hoặc nhiều tên miền liên quan tới proxy dân cư.
Góc nhìn
Sự việc cho thấy một lỗ hổng bảo mật không nằm ở hạ tầng mà ở chính thiết bị của người dùng. Với các lập trình viên và đội an ninh tại Việt Nam, đây là lời nhắc rằng các ứng dụng "miễn phí" tích hợp SDK proxy có thể biến máy nhân viên thành điểm thoát cho bên thứ ba — kể cả trong mạng nội bộ được bảo vệ nghiêm ngặt.
Doanh nghiệp nên rà soát phần mềm cài trên máy nhân viên, chặn các tên miền proxy đã biết và đưa quy trình KYC cùng kiểm soát thiết bị đầu cuối vào chính sách an ninh. Việc phát hiện qua theo dõi lưu lượng ra ngoài cũng cho thấy giám sát mạng cần bao gồm cả lưu lượng chiều ra, không chỉ chiều vào.
Nguồn: krebsonsecurity.com · Quy trình biên tập
Bài viết liên quan
AI & ML
Nhóm gián điệp Trung Quốc giả danh lãnh đạo Anthropic và cựu quan chức Nhà Trắng để lừa đảo
01 tháng 10, 2026
FBI vô hiệu hóa công cụ proxy Trung Quốc dùng trong chiến dịch tấn công mạng quy mô lớn vào Mỹ
27 tháng 8, 2026
AI & ML
Mỹ triệt phá công cụ tấn công mạng của nhóm tin tặc Trung Quốc
09 tháng 10, 2026