
Mỹ triệt phá công cụ tấn công mạng của nhóm tin tặc Trung Quốc
Chính quyền Mỹ vừa tuyên bố vô hiệu hóa hai công cụ tấn công MicroScan và FishHub do tập đoàn Integrity Technology Group của Trung Quốc phát triển, vốn bị lực lượng tin tặc được nhà nước bảo trợ sử dụng để quét lỗ hổng và xâm nhập hạ tầng trọng yếu của Mỹ và nhiều quốc gia khác.
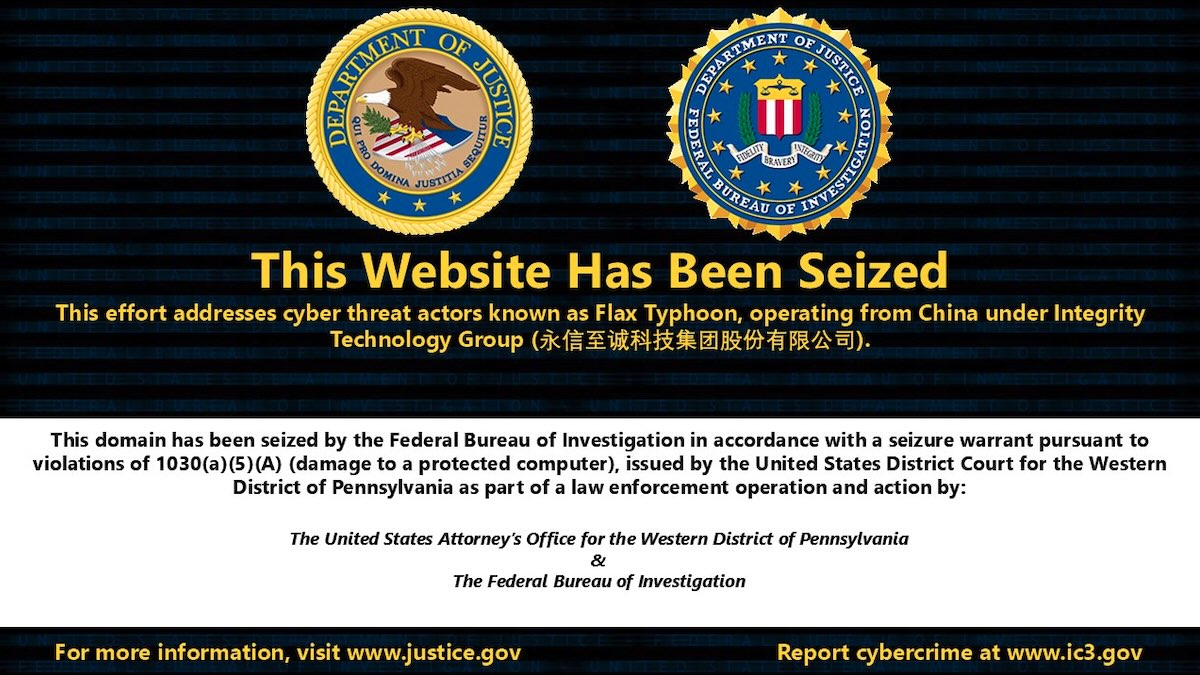
Hoa Kỳ mới đây đã công bố việc triệt phá hai công cụ tấn công mạng mà giới tin tặc được nhà nước Trung Quốc bảo trợ sử dụng để nhắm vào hạ tầng trọng yếu của Mỹ và nhiều quốc gia khác.
 Biểu tượng an ninh mạng
Hai công cụ đắc lực bị vô hiệu hóa
Theo thông báo ngày thứ Năm, hai công cụ MicroScan và FishHub đều do Integrity Technology Group (Integrity Tech) — một tập đoàn công nghệ Trung Quốc — phát triển. Trong đó, MicroScan được dùng để quét lỗ hổng bảo mật, còn FishHub cho phép xâm nhập mạng thông qua kỹ thuật spear phishing (tấn công lừa đảo có mục tiêu).
Đáng chú ý, Integrity Tech còn sử dụng một biến thể mã độc Mirai để xây dựng mạng botnet thiết bị IoT, phục vụ cho MicroScan trong hoạt động trinh sát mạng lưới nạn nhân. Các mục tiêu bị nhắm tới gồm một công ty điện lực của Mỹ, các tổ chức phi chính phủ, sân bay Nhật Bản và Ba Lan, cùng nhiều đơn vị hạ tầng trọng yếu và trường đại học của Đài Loan.
Bên cạnh đó, giải pháp FishHub cho phép khách hàng của Integrity Tech truy cập từ xa vào mạng lưới nạn nhân, tìm kiếm các tệp tin cụ thể và đánh cắp dữ liệu. Công cụ này từng được dùng để tấn công ít nhất 20 trường đại học tại Đài Loan.
Các tên miền bị thu giữ
Cơ quan chức năng Mỹ đã thu giữ nhiều tên miền mà tin tặc dùng để điều khiển MicroScan và FishHub, bao gồm: c0cc[.]cc, 98aicai[.]com, 98aicode[.]com, outlook3650[.]com, youtubecard[.]com và linkedinns[.]net.
Đây không phải lần đầu Integrity Tech bị nhắm tới. Năm 2024, Mỹ từng triệt phá botnet Raptor Train của công ty này, rồi áp lệnh trừng phạt vào năm 2025 với cáo buộc cung cấp sản phẩm an ninh mạng cho các nhóm tin tặc được nhà nước Trung Quốc hậu thuẫn như Flax Typhoon. Đến tháng 3/2026, Liên minh châu Âu cũng đã trừng phạt công ty này.
MicroScan hoạt động từ năm 2017
Một khuyến cáo chung mới đây từ cơ quan chức năng các nước Mỹ, Anh, Úc, Canada, Nhật Bản, New Zealand và Tây Ban Nha cho thấy MicroScan đã hoạt động ít nhất từ năm 2017, nhắm vào hàng loạt dịch vụ phổ biến như Apache Struts, Juniper ScreenOS, Jenkins, OpenSSL, Oracle, Rejetto HFS, WebLogic Server và WordPress.
Theo khuyến cáo, công cụ này là một ứng dụng web viết bằng Python, chứa hơn 1.300 script kiểm thử xâm nhập được lập trình để quét website tìm các lỗ hổng cụ thể.
Minh họa tấn công mạng
MicroScan chủ yếu gắn với hoạt động của nhóm Flax Typhoon (còn gọi là Ethereal Panda, Red Juliett, Storm-0919 hay UNC5007), song Integrity Tech được cho là cũng hợp tác với nhiều nhóm APT khác của Trung Quốc.
Ngoài MicroScan, Flax Typhoon còn dùng nhiều công cụ trinh sát khác như BBScan, dirsearch, Fscan, ksubdomain, masscan, Nmap, OneForAll, ShuiZe và WPScan, cùng các tiện ích khai thác dòng lệnh và công cụ rải mật khẩu EBurst nhắm vào Microsoft Exchange để có quyền truy cập ban đầu.
Dấu hiệu đáng lo ngại với dữ liệu email
Sau khi xâm nhập thành công, tin tặc triển khai các công cụ VPN như SoftEther để duy trì sự hiện diện, tải cơ sở dữ liệu hoặc trích xuất thủ công dữ liệu từ địa chỉ email nạn nhân. Chúng cũng dùng script PHP Curlc4.txt, tiện ích dòng lệnh office-cli để đánh cắp email, và DC.exe để lấy dữ liệu nhạy cảm từ Active Directory.
"Các đối tượng tấn công thu thập thông tin tài khoản và đánh cắp dữ liệu email nạn nhân từ hệ thống tại chỗ lẫn dịch vụ đám mây. Nạn nhân bị đánh cắp dữ liệu email được ghi nhận gồm cơ quan chính phủ, lực lượng thực thi pháp luật, hệ thống y tế và tổ chức tôn giáo tại Đông Nam Á. Trong một số trường hợp, tin tặc còn giới hạn quyền truy cập dữ liệu bị đánh cắp chỉ từ các địa chỉ IP ở Hạ Môn, Trung Quốc", khuyến cáo nêu rõ.
Đối với người dùng và doanh nghiệp tại Việt Nam, đây là lời cảnh báo đáng chú ý khi các tổ chức trong khu vực Đông Nam Á đã nằm trong tầm ngắm của nhóm tấn công này. Việc chủ động cập nhật bản vá, giám sát lưu lượng bất thường và tăng cường bảo vệ hệ thống email, đặc biệt là các dịch vụ tại chỗ, sẽ giúp giảm thiểu rủi ro trước những chiến dịch tương tự.
Kết thúc
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Kỹ năng quản lý tối thiểu: Xây dựng niềm tin, phản hồi và sự đồng lòng trong kỷ nguyên AI
09 tháng 10, 2026