
Nhóm tin tặc ShinyHunters tuyên bố tấn công FBI, đánh cắp dữ liệu của toàn bộ nhân viên
Nhóm tin tặc ShinyHunters tuyên bố đã xâm nhập nhiều dịch vụ liên quan đến FBI và đánh cắp dữ liệu của "toàn bộ nhân viên và ứng viên" của cơ quan này, bao gồm tên, địa chỉ nhà, số điện thoại và thông tin về vợ/chồng của các đặc vụ. Vụ việc được cho là khai thác lỗ hổng zero-day trong sản phẩm PeopleSoft của Oracle để truy cập máy chủ AWS GovCloud, với khối lượng dữ liệu bị đánh cắp ước tính từ 2 đến 3 terabyte.
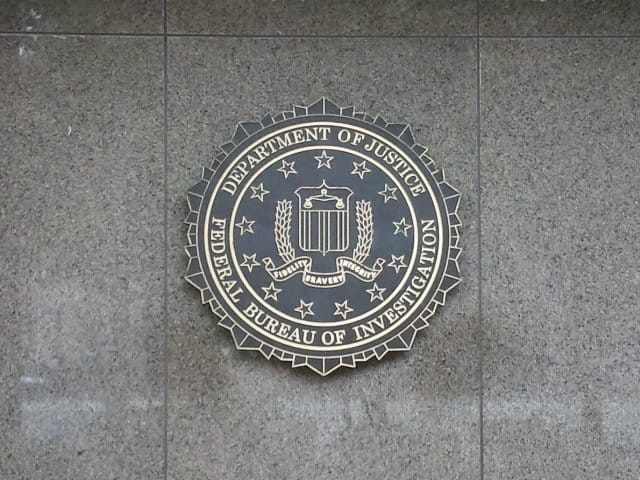
Một nhóm tin tặc có tên ShinyHunters vừa gây chấn động giới an ninh mạng khi tuyên bố đã xâm nhập thành công vào nhiều dịch vụ liên quan đến Cục Điều tra Liên bang Mỹ (FBI) và đánh cắp dữ liệu của toàn bộ nhân viên cũng như ứng viên của cơ quan này.
 Minh họa về một vụ tấn công mạng nhắm vào hệ thống của cơ quan thực thi pháp luật
Đại diện của nhóm này nói với trang tin 404 Media rằng dữ liệu bị đánh cắp bao gồm tên của các đặc vụ FBI, địa chỉ nhà riêng, số điện thoại, ngày sinh và trong một số trường hợp còn có cả thông tin về vợ hoặc chồng của họ. Mức độ nghiêm trọng của vụ rò rỉ này là rất lớn, bởi nó có thể kéo theo hàng loạt hệ lụy về an ninh quốc gia và phản gián.
Khi dữ liệu cá nhân trở thành vũ khí
Theo đánh giá từ giới chuyên gia, đây không đơn thuần là một vụ rò rỉ dữ liệu thông thường. Các nhóm tội phạm mạng từng hoạt động trong cùng hệ sinh thái với ShinyHunters trước đây đã lợi dụng những dữ liệu bị đánh cắp như hồ sơ cuộc gọi để theo dõi, đe dọa và quấy rối chính các đặc vụ FBI đang điều tra chúng.
Nếu dữ liệu này rơi vào tay các nhóm tội phạm khác, an toàn của các đặc vụ FBI và gia đình họ có thể đối mặt với những mối đe dọa nghiêm trọng.
Ngoài ra, khối dữ liệu cực kỳ nhạy cảm này còn có thể trở thành "món hời" đối với các cơ quan tình báo nước ngoài, những đối tượng muốn thấu hiểu sâu hơn cách thức vận hành của một trong những cơ quan thực thi pháp luật và tình báo quan trọng nhất của nước Mỹ.
Chi tiết về vụ tấn công và bằng chứng rò rỉ
Đại diện của ShinyHunters khẳng định với 404 Media: "Chúng tôi đã hack FBI. Chúng tôi nắm giữ dữ liệu của toàn bộ nhân viên và ứng viên của FBI". Nhóm này cũng cung cấp một mẫu dữ liệu dường như chứa thông tin cá nhân của 5.000 nhân viên FBI, bao gồm địa chỉ, số điện thoại, ngày sinh và trong một số trường hợp là cả thông tin về vợ/chồng.
Để xác minh tính xác thực, 404 Media đã đưa một số số điện thoại trong mẫu vào công cụ tình báo nguồn mở OSINT Industries và phát hiện chúng thực sự khớp với những người có cùng tên như trong tệp dữ liệu mẫu. Trang tin này cũng tra cứu một số hồ sơ qua công cụ dữ liệu bị xâm phạm Darkside của công ty an ninh mạng District 4, và phát hiện một số số điện thoại có liên quan đến nhân sự của Bộ Tư pháp Mỹ.
Trang web tuyển dụng của FBI bị "chiếm quyền"
Không chỉ dừng ở việc đánh cắp dữ liệu, ShinyHunters còn tiến hành tấn công thay đổi giao diện (defacement) trang web tuyển dụng của FBI vào thứ Ba. Thông điệp trên trang bị sửa đổi ghi rõ: "Trang web này đã bị ShinyHunters chiếm giữ" — một động thái rõ ràng nhằm mô phỏng lại các thông báo chiếm giữ mà chính FBI và các cơ quan thực thi pháp luật thường dán lên các trang web sau khi vô hiệu hóa chúng.
Đại diện nhóm tin tặc cho biết cuộc tấn công diễn ra vào đêm thứ Hai. Vào thời điểm đưa tin, trang tuyển dụng của FBI hiển thị thông báo: "Apply.fbijobs.gov và Cổng ứng viên Đặc vụ Đặc biệt hiện không khả dụng."
Thông điệp chiếm giữ còn viết: "Toàn bộ dữ liệu của FBI đã bị xâm phạm, bao gồm PII/PHI (thông tin nhận dạng cá nhân và thông tin sức khỏe được bảo vệ) của cả nhân viên đương nhiệm lẫn cựu nhân viên FBI và toàn bộ thông tin ứng viên. Chúng tôi nắm giữ nhiều hơn những gì đã tuyên bố ở đây." Lời kết của thông báo còn mỉa mai theo phong cách bài đăng trên Truth Social của Tổng thống Trump: "Cảm ơn các bạn đã quan tâm đến vấn đề này."
Lỗ hổng zero-day trong PeopleSoft của Oracle
Đại diện ShinyHunters tiết lộ nhóm đã khai thác một lỗ hổng zero-day trong sản phẩm PeopleSoft của Oracle. Từ điểm xâm nhập này, nhóm đã tiếp cận được các máy chủ AWS GovCloud và tải dữ liệu về. Khối lượng dữ liệu bị đánh cắp được cho là lên tới từ 2 đến 3 terabyte.
Thông thường, ShinyHunters tấn công mục tiêu rồi tiến hành tống tiền, đe dọa công bố thêm dữ liệu nếu nạn nhân không trả một khoản phí lớn. Tuy nhiên, khả năng FBI chịu trả tiền chuộc là gần như bằng không.
Khi được hỏi liệu nhóm có định tống tiền FBI hay không, đại diện ShinyHunters trả lời: "Điều chúng tôi dự định làm không hẳn là tống tiền, có lẽ gọi là ép buộc thì đúng hơn." Người này nói thêm: "Đây không phải là hành động vì động cơ tài chính."
FBI chưa đưa ra phản hồi ngay lập tức trước yêu cầu bình luận từ giới truyền thông.
Ý nghĩa đối với người dùng và doanh nghiệp Việt Nam
Dù vụ việc xảy ra tại Mỹ, câu chuyện này vẫn mang lại nhiều bài học quan trọng cho các tổ chức và doanh nghiệp tại Việt Nam.
- Không có hệ thống nào là bất khả xâm phạm: Ngay cả hệ thống của một cơ quan thực thi pháp luật hàng đầu thế giới cũng có thể bị chọc thủng thông qua một lỗ hổng zero-day trong phần mềm do bên thứ ba cung cấp.
- Phần mềm quản lý nhân sự là mục tiêu hấp dẫn: PeopleSoft là nền tảng quản lý nhân sự và tài chính doanh nghiệp phổ biến. Việc tập trung lượng lớn dữ liệu PII vào một hệ thống duy nhất tạo ra "điểm chết" cực kỳ nguy hiểm.
- Cần cảnh giác với lộ trình tấn công qua chuỗi cung ứng (supply chain) và hạ tầng đám mây: Việc tin tặc từ một lỗ hổng phần mềm nội bộ vươn tới máy chủ AWS GovCloud cho thấy các ranh giới tin cậy (trust boundary) đang ngày càng mong manh.
Vụ việc một lần nữa nhấn mạnh rằng an ninh mạng không còn là câu chuyện riêng của khối chính phủ hay doanh nghiệp lớn, mà là vấn đề sống còn đối với mọi tổ chức có nắm giữ dữ liệu cá nhân của người dùng.
Bài viết liên quan

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026
Công nghệ
Meta Connect 2026: Trực tiếp từ Menlo Park, sự kiện ra mắt sản phẩm lớn tiếp theo của Mark Zuckerberg
23 tháng 9, 2026