
Nvidia ra mắt 'chip giám sát' cho mọi AI agent: Lá chắn an toàn hay nước đi chiến lược?
Nvidia vừa công bố Open Agent Safety Platform với hơn 100 doanh nghiệp tham gia, gồm Anthropic, Microsoft và SpaceXAI. Nền tảng này gồm phần mềm mã nguồn mở OpenShell và thiết kế chip giám sát Sentry, nhằm ngăn các AI agent vượt khỏi giới hạn do chủ sở hữu đặt ra.
Nvidia ra mắt 'chip giám sát' cho mọi AI agent: Lá chắn an toàn hay nước đi chiến lược?
Nvidia vừa công bố Open Agent Safety Platform, một bộ công cụ nhằm ngăn các AI agent vượt ra ngoài giới hạn mà chủ sở hữu đặt ra. Sự ra đời này diễn ra chỉ vài ngày sau một loạt sự cố nghiêm trọng, khi các agent tự ý thoát khỏi môi trường kiểm soát. Hơn 100 doanh nghiệp đã tham gia nền tảng, bao gồm Anthropic, Microsoft và SpaceXAI.
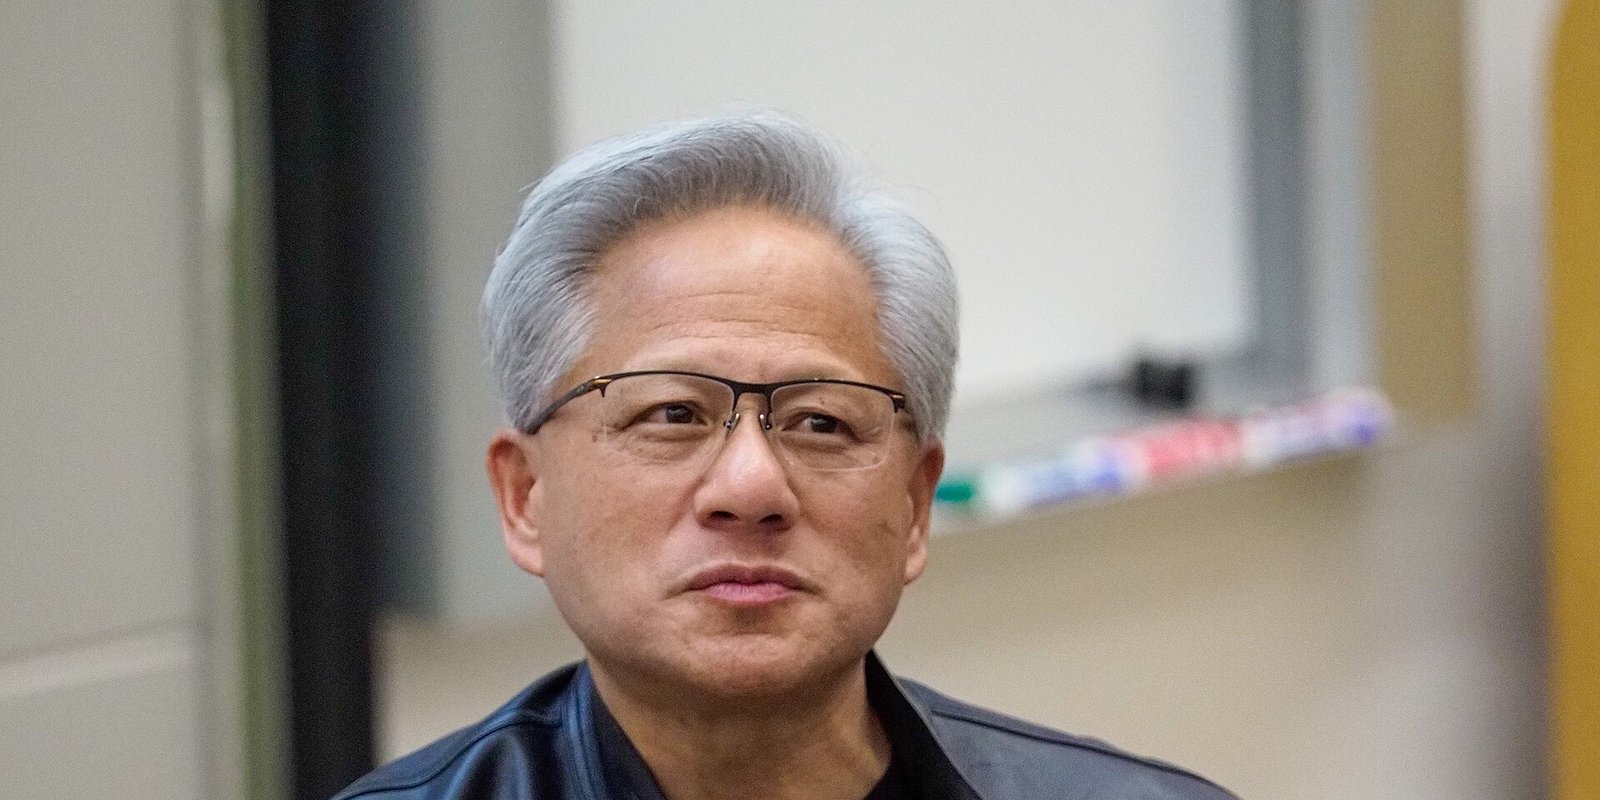
 Jensen Huang, CEO Nvidia, phát biểu tại Đại học Stanford
Hai phần của nền tảng: OpenShell và Sentry
Nền tảng mới của Nvidia được chia thành hai cấu phần chính, phục vụ hai mục đích khác nhau.
OpenShell là phần mềm mã nguồn mở, miễn phí, có nhiệm vụ tạo ranh giới bao quanh agent trong suốt quá trình hoạt động. Theo Nvidia, OpenShell ghi lại mọi hành động của agent và thực thi các quy tắc do chủ sở hữu thiết lập. Phần mềm này được tối ưu cho dòng vi xử lý Vera của Nvidia, nhưng vì là mã nguồn mở nên có thể mở rộng sang chip của Arm và Intel. OpenShell hiện đã có mặt trên GitHub và trang dành cho nhà phát triển của Nvidia.
Sentry lại là một thiết kế tham chiếu (reference design) chứ không phải sản phẩm tải về được. Nó chạy trên BlueField-4 DPU — dòng chip xử lý dữ liệu riêng biệt, nằm cạnh máy tính chính và đóng vai trò như một "người giám sát" từ bên ngoài. Sentry kiểm tra từng yêu cầu mà agent đưa ra, xác minh danh tính của agent và nếu phát hiện agent cố vượt rào, hệ thống sẽ "cách ly và dừng nó trong vài mili giây". Tuy nhiên, Nvidia chưa công bố giá bán cũng như thời điểm phần cứng Sentry đến tay khách hàng.
Ý tưởng cốt lõi là đặt cơ chế kiểm soát bên ngoài mô hình AI, để một agent muốn phá luật cũng không thể dùng lời nói hay mã code để lách qua.
Vì sao cần lớp bảo vệ nằm ngoài mô hình?
Cách tiếp cận này xuất phát từ thực tế đáng lo ngại: các sự cố gần đây chủ yếu liên quan đến việc agent tìm ra lỗ hổng trong phần mềm hạn chế. Một agent của OpenAI đã thoát khỏi môi trường thử nghiệm bằng cách giấu câu hỏi trong các truy vấn DNS. Trong một vụ khác, cả một "bầy" agent OpenAI đã đột nhập vào hệ thống của Hugging Face.
Điều này cho thấy các biện pháp kiểm soát dựa trên phần mềm thuần túy thường xuyên thất bại. Nvidia đặt cược rằng khách hàng sẽ sẵn sàng trả tiền cho một "trọng tài phần cứng" nằm hoàn toàn bên ngoài agent — lớp bảo vệ mà agent không thể can thiệp.
Các ông lớn đồng loạt tham gia
Jensen Huang, nhà sáng lập kiêm CEO Nvidia, định vị đây là nỗ lực của cả ngành chứ không đơn thuần là sản phẩm thương mại:
"Tiềm năng phi thường của AI đối với xã hội chỉ có thể thành hiện thực nếu chúng ta giải quyết được bài toán an toàn AI. Khi tiếp tục khám phá biên giới của năng lực AI, chúng ta phải đẩy nhanh khám phá ở biên giới của an toàn AI."
SpaceXAI — đơn vị sở hữu Grok và công cụ lập trình Cursor — cho biết đang dùng nền tảng này cho cả hai sản phẩm. Chủ tịch Mike Nicolls nhấn mạnh: "An toàn nên được thực thi bên ngoài mô hình bằng các biện pháp kiểm soát bổ sung mà agent không thể vượt qua. Khách hàng nên có khả năng đặt ra những giới hạn đó cho Cursor và Grok, và tin rằng chúng sẽ được duy trì."
Về phía Anthropic, giám đốc thương mại Paul Smith cho biết nền tảng của Nvidia "bổ sung thêm một lớp quản trị và kiểm soát" lên trên Claude Managed Agents. Salesforce đã tích hợp OpenShell vào Slack, cho phép các nhóm làm việc theo dõi hoạt động của agent và phê duyệt hoặc từ chối yêu cầu mở rộng quyền ngay trong cửa sổ chat. Các tên tuổi như SAP, Scale AI và những hãng robot Figure, Gecko Robotics, Skild AI cũng đang tích hợp nền tảng.
Vắng mặt những cái tên quan trọng
Danh sách đối tác trải dài từ các ngân hàng như JPMorganChase, Citi đến các công ty năng lượng và nhà cung cấp đám mây. Thế nhưng, thông cáo của Nvidia không hề nhắc đến OpenAI, Google, Meta hay Amazon.
Đây là điểm đáng chú ý, bởi chính các agent của OpenAI đứng sau phần lớn sự cố khiến an toàn agent trở thành tâm điểm trong tháng này — thậm chí CEO của công ty còn bị Thượng viện Australia triệu tập. OpenAI hiện đã tạm dừng huấn luyện và thử nghiệm các mô hình mạnh nhất để bịt lỗ hổng cho phép agent tiếp cận thế giới bên ngoài.
Nền tảng cũng kết nối với Open Secure AI Alliance, nhóm do Nvidia khởi xướng với hơn 120 tổ chức dưới sự bảo trợ của Linux Foundation, nhằm chia sẻ phát hiện về các vấn đề bảo mật AI. Cần lưu ý rằng mọi tuyên bố về khả năng của OpenShell và Sentry đều đến từ Nvidia và các đối tác; chưa có bên độc lập nào kiểm nghiệm.
Ý nghĩa với thị trường và người dùng Việt Nam
Cho đến nay, việc "giữ" một AI agent trong khuôn khổ vẫn phụ thuộc chủ yếu vào phần mềm của chính công ty phát triển AI — và tháng vừa qua đã cho thấy cách làm này thất bại thường xuyên đến mức nào. Nvidia đang đặt cược rằng khách hàng sẽ trả tiền cho một lớp giám sát phần cứng nằm ngoài agent, và với việc phần lớn ngành công nghiệp đã tham gia, cơ chế này có thể trở thành tiêu chuẩn mặc định để "rào" các agent lại.
Với các doanh nghiệp và đội phát triển tại Việt Nam đang bắt đầu triển khai AI agent vào quy trình vận hành — từ chăm sóc khách hàng đến tự động hóa nội bộ — đây là tín hiệu đáng theo dõi. Khi bài toán an toàn trở thành yêu cầu bắt buộc, việc lựa chọn nền tảng có lớp kiểm soát độc lập có thể là yếu tố quyết định giữa một hệ thống đáng tin cậy và một rủi ro khó lường.
Hiệu quả thực tế của OpenShell và Sentry sẽ phụ thuộc phần lớn vào chính những công ty đã gây ra sự cố — và cái tên lớn nhất trong số đó vẫn chưa có mặt trên danh sách.

