Phần mềm mở rộng bằng LLM: cơ hội mới trên web
LLM giúp người dùng tự viết phần mở rộng cho ứng dụng web bằng cách mô tả nhu cầu, thay vì chờ nhà phát triển làm tính năng. Bài viết phân tích mô hình này, các rào cản bảo mật và những công nghệ sandbox phù hợp như V8 isolate, microVM hay WebAssembly.
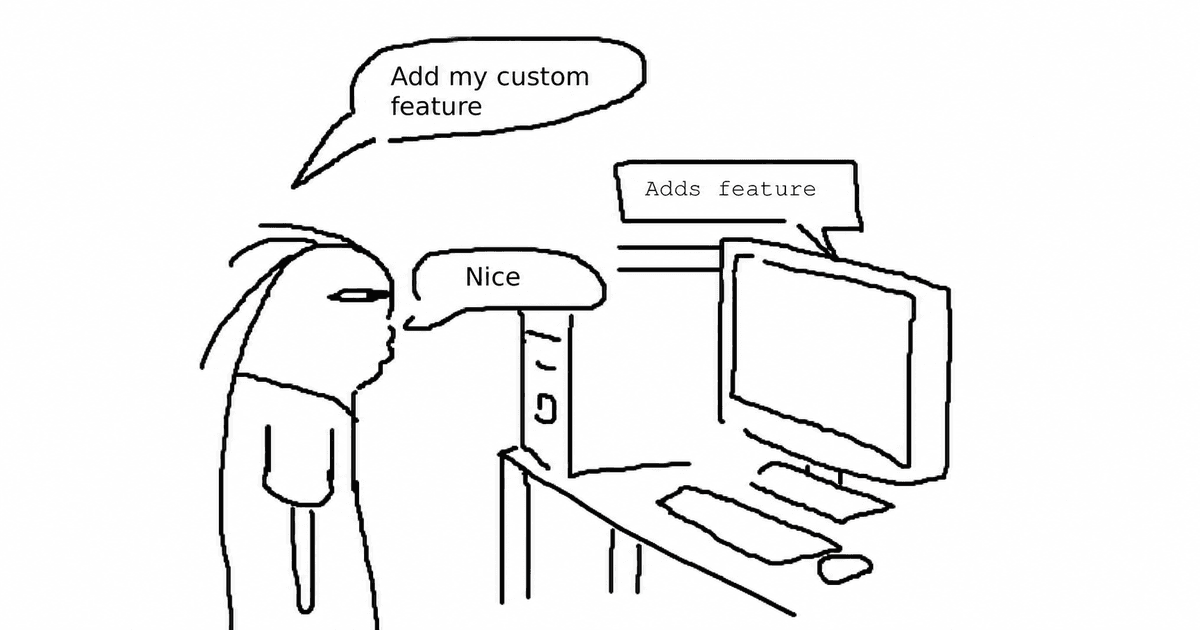
Hầu hết phần mềm web hiện nay là tĩnh. Nhà phát triển có thời gian và sự chú ý hữu hạn, nên họ tập trung vào tính năng phục vụ nhóm người dùng đông nhất. Phần đỉnh của đường cầu được phục vụ tốt, nhưng còn cả một "đuôi dài" nhu cầu riêng của từng người.
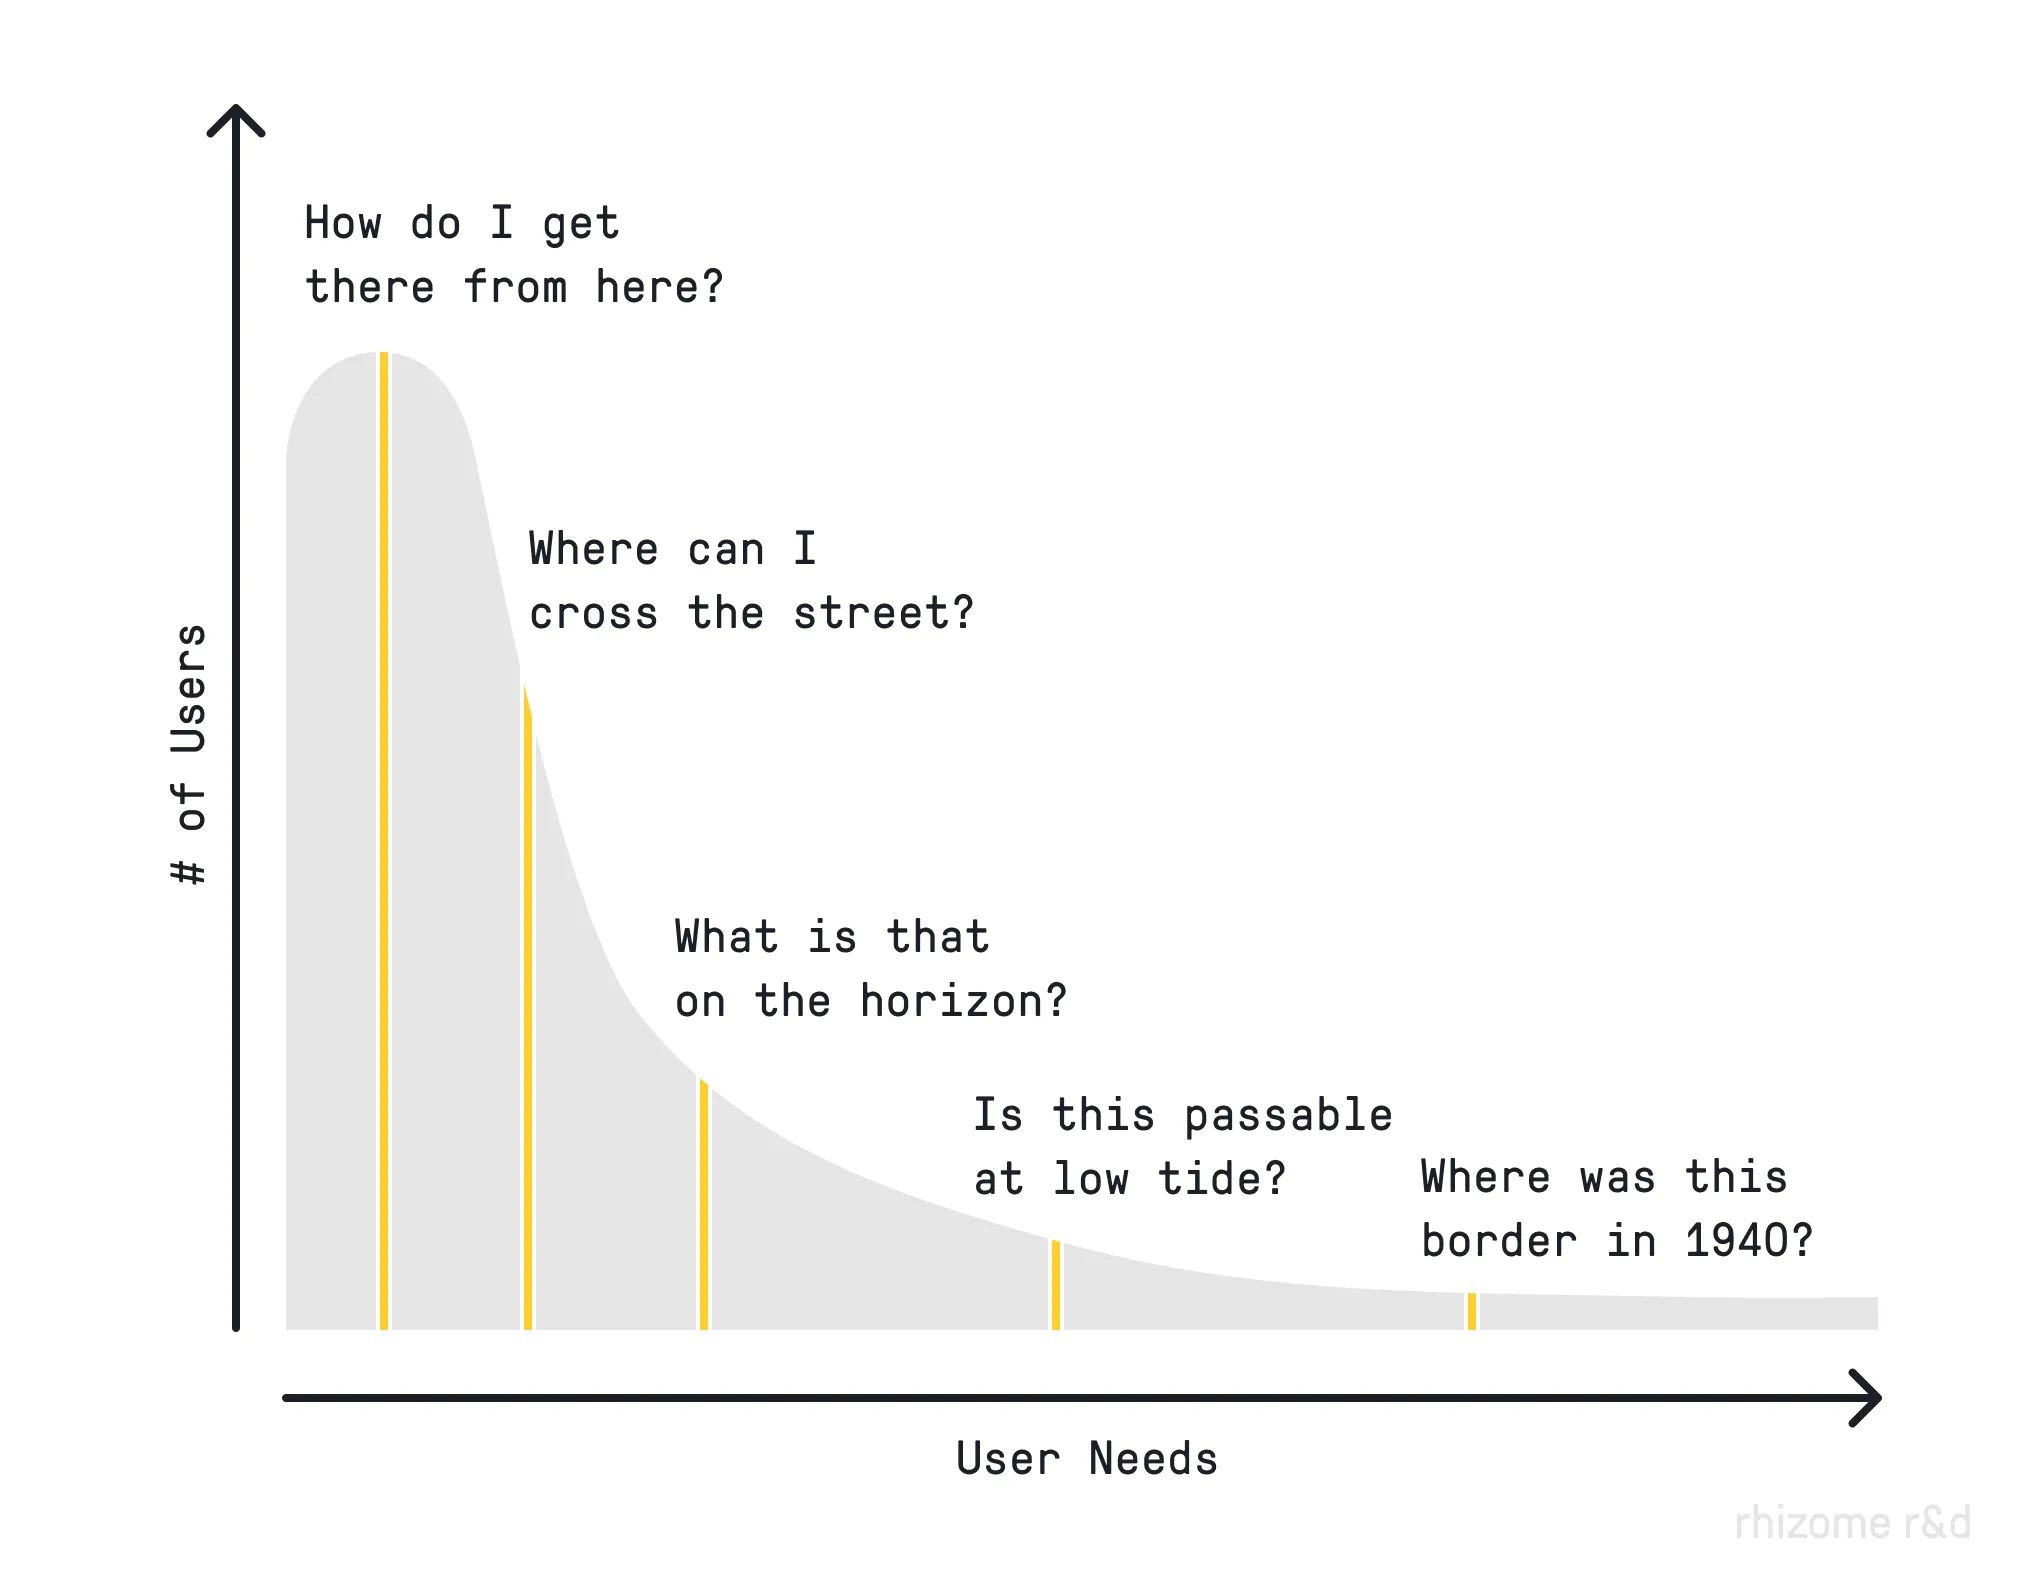 Sơ đồ đường cầu dài trong phần mềm
Giao diện người dùng chỉ phức tạp đến một mức nhất định trước khi trở nên khó dùng. Mỗi tính năng thêm vào đều làm sản phẩm rối hơn với mọi người khác. Nếu thị trường cho tính năng đó nhỏ, nó có thể khiến sản phẩm tệ đi với những người không cần.
Viết mã có LLM hỗ trợ đã trao quyền thực sự cho những ai cần thứ gì đó nằm trong đuôi dài ấy.
Phần mềm trở nên "mềm"
LLM tỏ ra rất giỏi trong việc xây phần mềm cho một người: ứng dụng cá nhân né được mọi phức tạp và trách nhiệm của phần mềm doanh nghiệp, được may đo riêng cho quy trình của một người.
Pete Koomen ở Y Combinator gọi đây là cơ hội cho Small Software (phần mềm nhỏ). Y Combinator cho rằng agent giúp dễ dựng công cụ cá nhân hoặc cho nhóm, nhưng triển khai, bảo mật và chia sẻ vẫn phức tạp hơn nhiều so với việc tạo ra chúng.
Pi là ví dụ về cái mà tác giả gọi là phần mềm bản địa LLM (LLM-native software): lõi đã được kiểm chứng, nhưng gần như mở rộng vô hạn chỉ bằng cách yêu cầu, và người dùng chia sẻ được phần tùy biến của mình. Trong một năm qua, người dùng bỗng có khả năng "nói" ra mã. Phần lớn phần mềm hiện có không tận dụng được điều này.
Hầu hết ví dụ về phần mềm cắm thêm hiện nay là phần mềm cục bộ: agent AI, IDE cho lập trình viên, mod game, tiện ích bổ sung cho Blender, phần mở rộng CAD. Đây thường là công cụ chuyên nghiệp với rào cản gia nhập cao. Web là hệ thống phân phối phần mềm thành công nhất thế giới, không nên bị bỏ lại phía sau.
Giả thuyết của tác giả: có cơ hội mới cho phần mềm mở rộng được trên web. LLM hạ mạnh chi phí viết phần mở rộng, còn các nguyên thủy sandbox hiện đại hạ chi phí triển khai và tạo ranh giới bảo mật tốt. Có thể xây ứng dụng thành lõi vững chắc, có trách nhiệm, rồi để người dùng mở rộng an toàn theo nhiều hướng, với LLM lấp phần còn thiếu.
Tác giả hiện làm ở Cloudflare, nơi những bài viết của Kenton Varda ảnh hưởng nhiều đến cách nghĩ này.
Mô hình này trông ra sao
Nhiều hệ thống web dựa vào webhook để người dùng phản ứng với thay đổi trong ứng dụng. Cách này gần như hiệu quả, nhưng đặt mức yêu cầu quá cao: phải dựng và vận hành một dịch vụ riêng, rồi xử lý các vấn đề giao nhận phát sinh.
Người dùng muốn cắm được logic riêng vào lúc bản ghi cập nhật: "Khi tôi gắn thẻ này vào bản ghi, chạy hàm của tôi". Hay "chạy hành động này giúp tôi mỗi ngày theo lịch". Tốt hơn nữa là không phải nghĩ về chuyện đó nữa, chỉ cần nói với ứng dụng đọc bài sau này:
Gửi mọi bài tôi lưu dài hơn 4000 từ tới chỗ của tôi. Tìm bài mới trên arxiv mỗi tuần, thêm phần tóm tắt do bạn viết về liên hệ với công việc của tôi, và gắn thẻ.
Rồi một robot sẽ sinh ra đoạn mã nhỏ, nối vào điểm mở rộng và thực thi. Người dùng cũng chia sẻ được thứ mình làm cho người khác có cùng nhu cầu.
Agent AI là lĩnh vực rõ ràng nhất. Pi cung cấp điểm móc ổn định cho công cụ, lệnh, sự kiện và giao diện, để biến yêu cầu thành một phần mở rộng TypeScript nhỏ và nạp lại tại chỗ. Các phần mở rộng đó đóng gói và chia sẻ được, giúp hệ sinh thái hấp thụ đuôi dài ý tưởng mà không phình bộ khung. Deepseek từng trình diễn thêm một chú cá voi và game rắn vào giao diện chỉ bằng cách nhắc.
Nhưng đối tượng hiện tại của cách này khá hẹp. Người dùng phải thoải mái chạy phần mềm tùy biến trên máy. Trong doanh nghiệp, tổ chức phải chấp nhận việc nhân viên chạy phần mềm không ai từng xem. Nếu không tự sandbox, phần mở rộng Pi chạy với cùng quyền như Pi. Kế toán, bác sĩ, luật sư và hàng nghìn nghề khác xứng đáng có công cụ tốt hơn.
Nền tảng nội bộ doanh nghiệp: công ty nào cũng có lượng lớn dữ liệu, nhân viên cần xem, truy vấn, điều tra, đối chiếu giữa các hệ thống. Nhiều công ty đang thử để nhân viên mê AI tự viết công cụ, có khi triển khai lên PaaS. Hướng đi đúng, nhưng kéo theo hàng loạt vấn đề: hàng trăm ứng dụng thì bảo trì thế nào, cấp quyền truy cập dữ liệu ra sao, kiểm toán hoạt động của phần mềm, xoay vòng token, tránh ghi log thông tin khách hàng ra bên thứ ba, tuân thủ GDPR.
Một nền tảng cho phép triển khai mã không có token xác thực nào để rò rỉ, nơi nhóm nền tảng nội bộ kiểm soát truy cập dữ liệu và bảo đảm tuân thủ, sẽ cho nhân viên không gian tự động hóa an toàn.
Nền tảng hỗ trợ khách hàng: nhân viên hỗ trợ thường phải lục dashboard, tìm log, kéo dữ liệu từ nhiều nơi. Phần mở rộng cho phép hiển thị dữ liệu từ hệ thống riêng vào giao diện hỗ trợ, tạo điểm móc để agent điều tra vòng đầu, thêm nút làm việc thường gặp như "đặt lại hạn mức X". Chia sẻ được cho cả nhóm càng tốt.
Nền tảng quan sát (observability): nhiều công cụ đã hội tụ về cùng bộ tính năng: thanh tìm kiếm log kèm biểu đồ nhỏ, giao diện thác nước cho trace, dashboard số liệu tùy chỉnh, có khi có bản đồ dịch vụ. Biểu đồ thác nước hữu ích cho hệ thống dạng yêu cầu/phản hồi, nơi chủ yếu quan tâm độ trễ và tỷ lệ thành công. Nhưng ngày càng nhiều hệ thống có trạng thái hơn, chạy agent không tất định hoặc workflow engine bền bỉ, một hành động có thể mất hàng giờ hoặc hàng ngày.
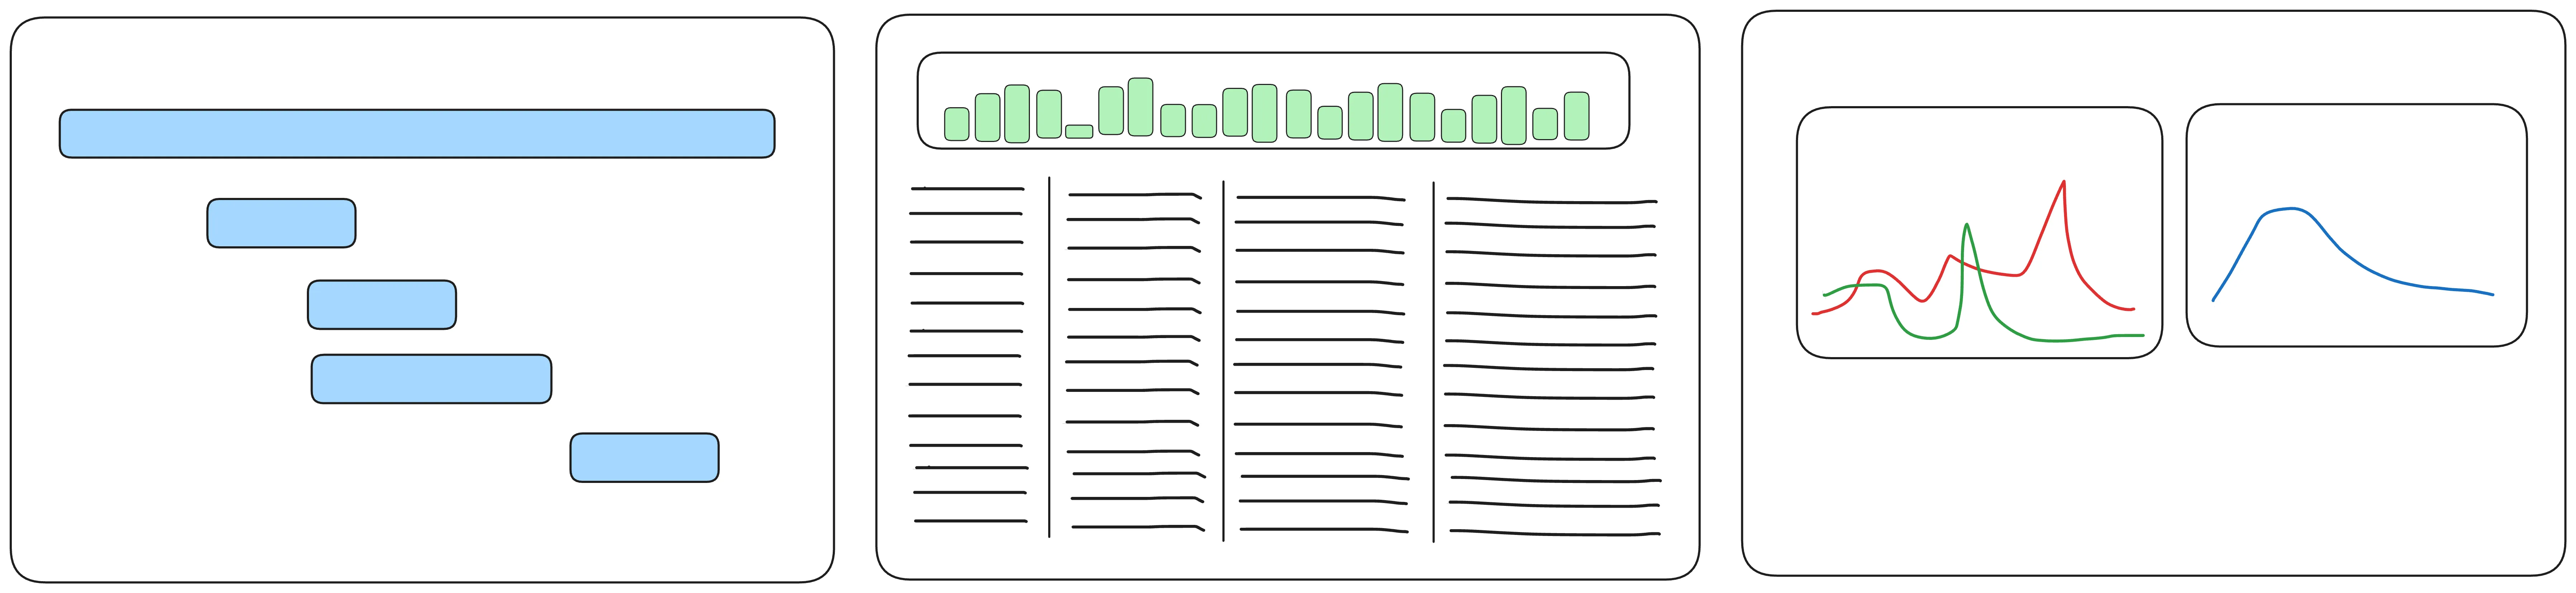 Minh họa công cụ quan sát hệ thống
Ngoài phần hiển thị, người dùng muốn cắm logic riêng: biến đổi dữ liệu lúc nạp, cảnh báo kích hoạt script riêng, chạy mã của mình vào lúc rủi ro cao như triển khai hay bật cờ tính năng, biến một mã định danh trong log thành liên kết tới tài nguyên trên nền tảng khác.
Mở rộng trên web khó hơn nhiều
Obsidian được tác giả dùng hàng ngày và yêu thích. Trông như trình soạn markdown cơ bản, nhưng vài cú nhấp là mở rộng được gần như mọi thứ: quản lý việc bằng bảng kanban, biến ghi chú thành cơ sở dữ liệu, đẩy ghi chú vào cơ sở dữ liệu vector để tìm kiếm ngữ nghĩa.
Cái giá là mô hình phần mở rộng của Obsidian buộc phải tin mọi plugin cài vào. Plugin gần như làm được mọi thứ. Obsidian đối phó bằng duyệt tự động và thủ công, xác minh tác giả plugin. Với ứng dụng ghi chú, đánh đổi này có lẽ hợp lý vì rủi ro thấp và cộng đồng nhỏ. Nhưng mô hình đó sụp đổ khi cần mức mở rộng tương tự trên phần mềm giữ dữ liệu người khác: hồ sơ khách hàng, giao dịch tài chính, tin nhắn riêng tư.
Chạy mã tùy ý đầy thách thức bảo mật và lạm dụng. Danh sách chưa đầy đủ: lỗi hay vòng lặp vô hạn trong mã người dùng không được làm sập dịch vụ. Phần mở rộng có khóa có thể chuyển khóa cho bên thứ ba. Dữ liệu nhạy cảm phải không bị tuồn ra ngoài. Hệ thống không bị lợi dụng để tấn công từ chối dịch vụ. Người dùng không vô tình làm nghẽn hệ thống. Phải chống tấn công Spectre. Và nếu dùng được tài nguyên miễn phí để đào tiền mã hóa, sẽ có người làm.
Nhưng đã có người làm được
Có một ví dụ rõ ràng về mở rộng trên web quy mô lớn: Salesforce, từ năm 2007. So sánh cho vui, AWS S3 và EC2 ra mắt năm 2006.
Hỏi phần lớn người trong ngành Salesforce là gì, bạn sẽ nhận cái nhìn trống rỗng hoặc câu "chẳng phải họ làm CRM sao?". Chính xác hơn, Salesforce là một nền tảng lập trình đa thuê bao khổng lồ. Thời kỳ đầu điện toán đám mây, cách này ngược xu hướng: không container, buộc người ta viết Apex, ngôn ngữ riêng giống Java.
Nhưng khi serverless nổi lên, nền tảng này trông quen thuộc hơn. Cần mở một endpoint riêng, chỉ vài dòng mã, nền tảng lo định tuyến, xác thực, cô lập thuê bao, thực thi. Không cần triển khai web server. Cần chạy logic theo lịch, cũng chỉ vài dòng.
Hai mươi năm trước, Salesforce không có nhiều lựa chọn để chạy mã sandbox giá rẻ thay mặt người dùng. Họ tự xây trình biên dịch, hệ kiểu, runtime, thư viện chuẩn, trình gỡ lỗi, tích hợp SQL vào ngôn ngữ, nhiều kỹ thuật cơ sở dữ liệu, rồi cả hệ sinh thái đào tạo. Vấn đề họ giải quyết đủ giá trị để doanh nghiệp thuê người chuyên về nền tảng đó.
Có thể học từ họ mà không sao chép. Năm 2026 có nhiều lựa chọn hơn.
Nguyên thủy mới cần có gì
Rẻ: nếu hàng nghìn hay hàng triệu người dùng chạy đoạn mã riêng, dựng container riêng cho mỗi người là bất khả thi. Chi phí phải gần 0 khi không chạy, mỗi lần chạy chỉ tốn phần nhỏ của một xu. Cộng thêm chi phí biên dịch, lưu bản dựng, thu thập log. Với giá RAM năm 2026, lượng bộ nhớ cần để phục vụ một yêu cầu quyết định số người dùng trên một máy.
Khởi động nguội nhanh: nếu mã người dùng nằm trên đường tới hạn khi phản hồi yêu cầu, không thể chờ cả phút để container khởi động. Lý tưởng là vài mili giây.
Kiểm soát giới hạn: người dùng làm đủ thứ kỳ quặc. Một kỹ sư Heroku kể có hướng dẫn nhập môn rất phổ biến bảo người dùng triển khai ứng dụng Python in "hello world" trong vòng lặp vô hạn. Hệ thống thấy một ứng dụng mới xuất hiện và ngay lập tức phun hàng triệu dòng log mỗi giây. Cần giới hạn được CPU, bộ nhớ, số lượng và kích thước yêu cầu mạng, kích thước phản hồi, khối lượng và tốc độ log.
Ranh giới cô lập chắc chắn: cả về lỗi lẫn bảo mật. Dù người dùng làm gì, sập, lặp vô hạn, cấp phát bộ nhớ hết tốc lực, không được ảnh hưởng người khác. Mã độc không được thoát ra hay quan sát thuê bao khác, kể cả tấn công thực thi suy đoán như Spectre.
Cho mã hành động an toàn: mã không tác động được gì thì vô dụng. Trường hợp đơn giản nhất là hàm thuần: nhận dữ liệu vào, trả kết quả ra, không I/O. Nếu cần mở rộng hơn, cách phổ biến là dùng proxy: người dùng nhận token mờ chỉ có nghĩa với proxy, proxy kiểm tra rồi thay bằng thông tin xác thực thật, có thể giới hạn đích và tốc độ.
Cách này tốt hơn để mã gọi thẳng mạng, nhưng vẫn có vấn đề. Muốn giới hạn mã chỉ làm được một phần nhỏ trong những gì API cho phép thì cần xác thực rất chi tiết, mà phần lớn API không có. Kể cả API có quyền chi tiết như đọc email, vẫn là quá nhiều nếu chỉ muốn cho mã đọc một email cụ thể. Lọc trong proxy thì mã proxy nhanh chóng phức tạp, khó lường hết mọi thứ người dùng có thể làm.
Cách tốt hơn là trao cho mã không tin cậy một năng lực (capability) hẹp: một tham chiếu tới hàm cụ thể, ví dụ hàm lấy một email đã được duyệt trước.
// Mã chủ tin cậy
const getApprovedEmail = () => fetchEmailById(123, auth);
// Mã phần mở rộng không tin cậy
export default async function doSomethingWithAnEmail(
  { getApprovedEmail }: Capabilities,
) {
  const email = await getApprovedEmail();
}
Bỏ I/O môi trường, mã chỉ hành động qua tham chiếu được truyền vào. Không cần logic proxy phức tạp, thông tin xác thực không bao giờ lộ cho mã không tin cậy, và không có năng lực gửi ra ngoài thì không có đường rò rỉ dữ liệu. Thêm nữa, LLM sinh logic từ định nghĩa TypeScript của các năng lực dễ và tiết kiệm token hơn nhiều so với đưa cả đống OpenAPI JSON.
IFTTT không đưa bạn khóa API Twitter mà cho twitter.post_new_tweet(). Đây là hình dạng ta muốn cho phần mềm mở rộng an toàn.
Công nghệ nào phù hợp
Các thuộc tính trên trùng với yêu cầu của nền tảng thực thi agent. Không phải ngẫu nhiên: cùng một bài toán, chạy logic thay mặt người dùng mà mình không tin được.
- Trình thông dịch: tự xây ngôn ngữ như Salesforce, hoặc dùng Lua, QuickJS có sẵn.
- V8 isolate: đi đến cùng của hướng trình thông dịch sẽ dẫn tới bytecode, JIT. Nhảy thẳng sang V8 tiết kiệm thời gian. Google đã đổ rất nhiều tiền và công sức để gia cố V8. Cloudflare dùng V8 isolate làm ranh giới cô lập cho Workers; ngoài ra có Dynamic Workers, celld, isolated-vm của Node, secure-exec của Rivet.
- MicroVM: máy ảo đầy đủ mô phỏng nhiều phần cứng ảo như USB, đồ họa, đĩa, nên tốn hàng triệu dòng mã và tài nguyên. MicroVM cắt bỏ, chạy hệ điều hành rất hạn chế, khởi động dưới một giây, tốn ít bộ nhớ, cô lập mạnh. Có thể chạy nhị phân, dùng nhiều CPU và RAM, nhưng overhead cao hơn các lựa chọn khác. Lựa chọn gồm Firecracker, libkrun, AWS Lambda MicroVMs, @deno/sandbox, smolvm, Tensorlake, Daytona.
- WASM + WASI: WebAssembly khởi đầu trắng, mã chạy và cấp phát bộ nhớ nhưng không có module gọi HTTP hay đọc biến môi trường. WASI định nghĩa giao diện chuẩn để chủ nhà xác định năng lực truyền cho mã WASM. Tích hợp ở tầng thấp cho hiệu năng tốt và cho phép viết bằng mọi ngôn ngữ biên dịch được sang WebAssembly, nhưng chuỗi công cụ phức tạp hơn nhiều. Cũng chạy được WASM trong V8 isolate hoặc microVM; các lựa chọn không loại trừ nhau.
Nếu nguyên thủy cô lập không có mô hình năng lực riêng, vẫn nên nghĩ theo hướng đó khi mở chức năng. Có thể dùng giao thức Object Capability như Cap'n Web với bất kỳ nguyên thủy nào.
Dynamic Workers của Cloudflare
Dynamic Workers của Cloudflare được xây cho đúng kiểu sử dụng này. Tiếp thị của họ tập trung vào code mode và agent, nhưng phạm vi rộng hơn nhiều. Đây là thứ gần nhất với bộ khung sẵn sàng cho sản xuất để xây ứng dụng web mở rộng được mà tác giả tìm thấy năm 2026.
Vài thứ họ cung cấp mà giải pháp khác phải tự làm:
- Quan sát: runtime Workers tích hợp tracing OpenTelemetry, có nguyên thủy kiểm soát telemetry phát ra.
- Lưu trữ dữ liệu đa thuê bao: cấp cho mỗi người dùng cơ sở dữ liệu SQLite riêng qua Durable Object, hoặc bucket R2 riêng.
- Thực thi bền bỉ (durable execution): Dynamic Workflows cho phép hành động kéo dài phút hoặc ngày, có thử lại và giãn cách phù hợp.
- Quản lý phiên bản mã nguồn: người dùng cần đánh phiên bản và lặp trên phần mở rộng, không thể trông chờ ai cũng dùng GitHub.
- LLM tự vận hành: Workers AI cho phép người dùng gọi LLM trong phần mở rộng của họ, kèm hạn mức token và tốc độ.
- Công cụ JavaScript tự chạy: nhiều công cụ JS viết bằng chính JavaScript, nên biên dịch và kiểm thử mã mở rộng có thể không cần container hay máy ảo riêng, ví dụ dùng sucrase để chuyển mã TypeScript.
Tác giả cũng làm thử một bản demo: biến blog tĩnh thành nền tảng vibe-coding nhỏ nhất thế giới. Bộ khung xoay quanh ý tưởng trình thu thập dữ liệu tùy biến: nhận URL, tải nội dung (trừ khi Cloudflare bị chặn), truyền nội dung và vài tiện ích cho mã người dùng. Mọi ví dụ chạy trên Cloudflare Workers, mã nguồn sửa được.
Góc nhìn
Với lập trình viên Việt Nam, mô hình này gợi ý một hướng thiết kế khác cho sản phẩm: thay vì đoán trước mọi tính năng, hãy để lõi ổn định và mở các điểm móc có kiểm soát. Nhưng phần khó không nằm ở việc sinh mã bằng LLM, mà ở ranh giới cô lập, giới hạn tài nguyên và mô hình năng lực. Đội nhỏ có thể tận dụng hạ tầng sẵn có như Workers, microVM hoặc WASM thay vì tự xây trình thông dịch như Salesforce từng làm.
Với doanh nghiệp, bài học là đừng để nhân viên tự triển khai hàng trăm công cụ nhỏ mà không ai quản. Cần một nơi chạy mã không có token rò rỉ được, quyền truy cập dữ liệu do nhóm nền tảng kiểm soát, và khả năng kiểm toán. Làm được vậy thì phần mở rộng tùy biến trở thành tài sản thay vì rủi ro tuân thủ.
Nguồn: jeremymorrell.dev (bài gốc ngày 19 tháng 8, 2026) · Quy trình biên tập