
PoeLLM: Mã độc AI đầu tiên dùng 'thơ đối kháng' tấn công hơn 3.000 máy chủ
Một nghi phạm người Italy đã lợi dụng kỹ thuật 'thơ đối kháng' — biến prompt độc hại thành bài thơ để lách qua rào chắn an toàn của LLM — nhằm phát tán mã độc PoeLLM, lây nhiễm hơn 3.000 máy chủ chạy AI trên toàn cầu để đào tiền mã hóa và mở rộng mạng botnet.
PoeLLM: Khi mã độc AI đầu tiên biết 'làm thơ' để qua mặt rào chắn an toàn
Một nghi phạm người Italy được cho là đã dùng một bài thơ điều khiển mã độc để lây nhiễm hơn 3.000 máy chủ kể từ tháng 4, xâm nhập vào hạ tầng AI của doanh nghiệp nhằm đào tiền mã hóa và biến nạn nhân thành mắt lưới trong mạng botnet ngày càng lớn.
Đây là trường hợp đầu tiên ghi nhận kỹ thuật "thơ đối kháng" (adversarial poetry) — một dạng jailbreak AI biến các prompt gây hại thành thơ để lừa mô hình ngôn ngữ lớn (LLM) bỏ qua rào chắn an toàn — được sử dụng trong tấn công thực tế. Nhóm nghiên cứu Black Lotus Labs của Lumen, đơn vị theo dõi mã độc PoeLLM, xác nhận đây là lần đầu tiên họ chứng kiến chiến dịch như vậy.
"Đây là lần đầu tiên đối với chúng tôi. Dù không thể đọc được suy nghĩ của kẻ tấn công, chúng tôi cho rằng hắn có thể đã dùng một bài thơ vì đó là phương tiện hoàn hảo để giấu một thông điệp quan trọng. Với bất kỳ ai bắt gặp, đây chỉ đơn thuần là một bài thơ trên GitHub — không link, không file tải về, không văn bản mã hóa dễ bị đánh dấu là độc hại, ngay cả với các mô hình tiên tiến."
 Minh họa về mã độc AI và kỹ thuật thơ đối kháng
Mức độ lây nhiễm và mục tiêu tấn công
Mã độc PoeLLM hoạt động ít nhất từ tháng 4, ảnh hưởng tới hơn 3.000 máy chủ chủ yếu tại Mỹ và Tây Âu, và vẫn tiếp tục lây nhiễm nạn nhân mới. Ở thời điểm đỉnh cao, mã độc lây nhiễm hơn 800 máy chủ đang hoạt động mỗi ngày.
Mã độc khai thác và quét tìm các hệ thống, dịch vụ AI mã nguồn mở. Phần lớn nạn nhân đang chạy các phiên bản LiteLLM và Ollama lỗ hổng, phơi nhiễm trực tiếp ra Internet. Ngoài ra, hàng trăm nạn nhân khác chạy Gotenberg (công cụ chuyển đổi PDF) và nền tảng phát triển phần mềm Gitea.
Bên cạnh các công cụ mã nguồn mở này, kẻ tấn công còn có thể nhắm vào phần mềm thương mại như Ivanti Sentry. Các nhà săn lùng mối đe dọa lần đầu phát hiện PoeLLM khi điều tra lỗ hổng Ivanti Sentry CVE-2026-10520.
- Đầu tháng 6/2026, một nạn nhân Ivanti Sentry bị xâm phạm đã kết nối tới máy chủ C2 tại địa chỉ 5.78.73[.]122.
- Ngay sau khi kết nối C2, máy chủ nạn nhân bắt đầu quét tìm các thiết bị lỗ hổng khác.
Cách 'thơ đối kháng' vận hành
Black Lotus Labs quy chiến dịch PoeLLM cho một tội phạm nói tiếng Italy và đặt tên là Canto Incognito vì nó giấu lệnh độc hại trong một bài thơ đăng trên kho GitHub. Các bình luận trong mã độc và trên trang GitHub của kẻ tấn công đều bằng tiếng Italy, còn dữ liệu netflow cho thấy đối tượng ở Italy. Nhóm nghiên cứu tin rằng chiến dịch nhắm vào hệ thống AI và chính bài thơ cũng do AI viết.
Mã độc triển khai XMRig và Iron miner, kết nối nạn nhân với hạ tầng khai thác Kryptex. Không chỉ dùng GPU bị xâm phạm để đào tiền mã hóa, PoeLLM còn biến máy nạn nhân thành máy quét lỗ hổng và máy chủ khai thác, cho phép kẻ tấn công chiếm thêm nhiều hệ thống khác.
Người dùng GitHub "ejejejdfbbebe" thực hiện commit đầu tiên chứa bài thơ đối kháng vào ngày 13/4. Kho này là bản fork của mã nguồn website nodejs.org, và file mang tên "dash.css". Bên trong file là bài thơ có tiêu đề "On the Nature of Connection", đã được cập nhật 11 lần kể từ commit đầu tiên.
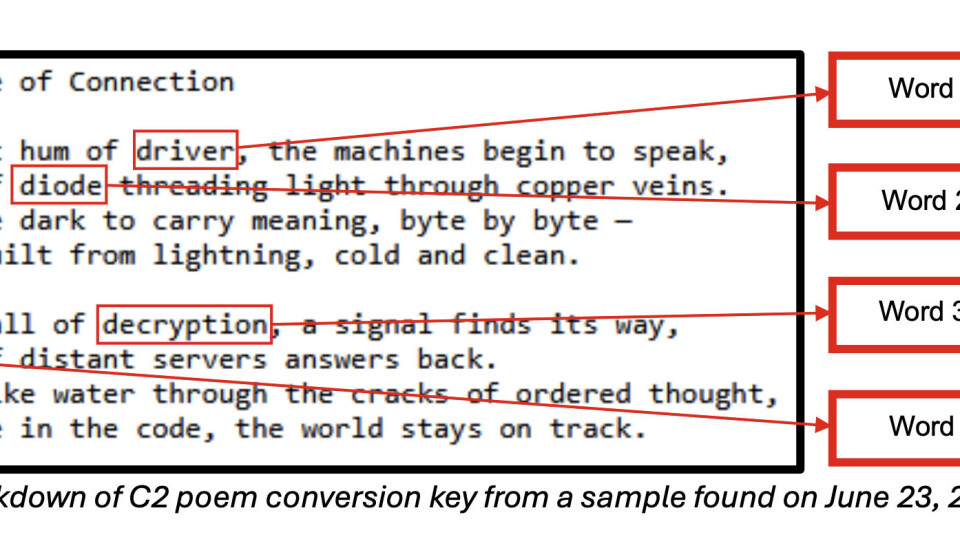
Cơ chế hoạt động khá tinh vi: mã độc tìm địa chỉ máy chủ chỉ huy – điều khiển (C2) từ các từ khóa trong bài thơ. Khi kẻ điều hành thay bài thơ, các hệ thống bị lây nhiễm sẽ tự tìm ra vị trí C2 mới. Mã độc phân tích bài thơ, trích xuất các từ và cụm từ nhất định, rồi chuyển chúng thành số bằng một từ điển gắn cứng trong thân mã độc.
Cụ thể, hàm "extract_poem_phrase_field" trích xuất ba từ/cụm từ từ nội dung bài thơ (không phân biệt chữ hoa chữ thường), còn một đoạn mã khác trích xuất từ thứ tư theo cách khác. Bốn từ này sau đó được khớp với các con số tương ứng, kết hợp lại thành địa chỉ IPv4 của máy chủ chứa C2.
Hạ tầng AI càng lớn, bề mặt tấn công càng rộng
Khi doanh nghiệp ngày càng dùng AI trong vận hành, họ cũng mở rộng bề mặt tấn công. Và như đã thấy nhiều lần, bảo mật vẫn thường bị xem là chuyện phụ trong các triển khai AI.
So sánh cho thấy mức độ nghiêm trọng: chiến dịch chuỗi cung ứng LiteLLM khởi nguồn từ một bản build Trivy bị xâm phạm có thể đã phơi nhiễm hơn 2.500 công ty và 434.000 pipeline CI/CD trên toàn cầu, theo các nhà nghiên cứu của CloudSEK.
"Chiến dịch Canto Incognito khá độc đáo khi nhắm vào nhiều dịch vụ liên quan AI. Các chiến dịch đáng chú ý khác trong năm nay, gồm cả vụ LiteLLM, chỉ tập trung vào một dịch vụ và ảnh hưởng khoảng 2.500 nạn nhân. Tập hợp hơn 3.000 nạn nhân PoeLLM dường như phơi bày nhiều dịch vụ lỗ hổng cùng lúc."
Black Lotus Labs đánh giá kẻ phát triển PoeLLM "cực kỳ thành công trong việc nhận diện máy chủ lỗ hổng, triển khai khai thác và chiêu mộ nạn nhân để tiếp tục mở rộng chiến dịch". Nếu chỉ tập trung vào một hay hai lỗ hổng, nguồn nạn nhân tiềm năng có thể cạn nhanh, nhưng phạm vi mở rộng cho phép tạo ra một botnet lớn hơn, mạnh hơn và sinh lời hơn.
Các nhà nghiên cứu dự báo sẽ còn thấy nhiều kiểu tấn công tương tự trong thời gian tới.
"AI giúp việc triển khai các công cụ như LiteLLM, Ollama hay Gotenberg dễ dàng hơn, nhưng AI không phải lúc nào cũng kiểm tra xem những dịch vụ đó đã được vá và bảo vệ khỏi kẻ tấn công chưa. Khi ngày càng nhiều máy chủ bật AI đi vào hoạt động, mã độc như PoeLLM sẽ tiếp tục lan rộng."
Bài học cho doanh nghiệp Việt Nam
Với các doanh nghiệp Việt Nam đang đẩy mạnh ứng dụng AI, sự việc này là lời cảnh báo trực tiếp. Nhiều đơn vị triển khai LiteLLM, Ollama hay các nền tảng AI nội bộ để thử nghiệm và vận hành, nhưng thường để chúng phơi ra Internet mà không cập nhật bản vá.
- Kiểm tra ngay các dịch vụ AI đang chạy như LiteLLM, Ollama, Gotenberg, Gitea: chúng có đang mở ra Internet không, phiên bản đã mới nhất chưa.
- Không để dịch vụ AI lộ diện trực tiếp: dùng VPN, firewall, hoặc lớp xác thực trung gian.
- Theo dõi bất thường về GPU: tình trạng khai thác tiền mã hóa thường biểu hiện qua nhiệt độ, điện năng và tải GPU tăng vọt ngoài giờ làm việc.
- Cập nhật danh sách địa chỉ C2 từ báo cáo của Black Lotus Labs để rà soát lưu lượng mạng nội bộ.
Bài viết liên quan

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026
Công nghệ
Mecka AI huy động 60 triệu USD từ Sequoia để thu thập dữ liệu huấn luyện robot hình người
07 tháng 10, 2026