
PyPI ra mắt giao diện mới với tín hiệu bảo mật rõ ràng hơn
PyPI đã hoàn tất và đưa vào hoạt động bản thiết kế lại trang chi tiết dự án, bổ sung tab bảo mật riêng, trạng thái nguồn gốc (provenance) của từng tệp phát hành và các cảnh báo provenance. Thay đổi này giúp người dùng Python dễ dàng đánh giá mức độ tin cậy của gói trước khi cài đặt, trong bối cảnh hệ sinh thái Python ngày càng trở thành mục tiêu của các cuộc tấn công chuỗi cung ứng.
PyPI vừa hoàn tất và đưa vào hoạt động loạt cập nhật giao diện người dùng, được công bố lần đầu vào tháng 7. Trọng tâm của đợt thay đổi là cách PyPI hiển thị các tín hiệu bảo mật và thông tin chi tiết của gói, sau quá trình nghiên cứu người dùng với cộng đồng Python.
Bối cảnh của đợt cập nhật này là sự phát triển nhanh chóng của hệ sinh thái Python, khiến PyPI trở thành mục tiêu ngày càng hấp dẫn với các đối tượng có ý đồ xấu. Đội ngũ PyPI đã triển khai nhiều tính năng bảo mật, đồng thời chủ động hơn trong việc giúp người dùng đánh giá và hiểu mức độ an toàn của gói.
Digital attestation (chứng thực số) – ra mắt năm 2024 – là một ví dụ: nó cung cấp bản ghi có thể xác minh về nguồn gốc (provenance) của tệp phát hành. Tuy nhiên, provenance và attestation vẫn là khái niệm xa lạ với nhiều người dùng PyPI, trong khi giao diện cũ gần như không giải thích ý nghĩa, tầm quan trọng hay giới hạn của chúng. Vì vậy, PyPI hợp tác với Kabu Creative để đưa các tín hiệu bảo mật rõ ràng hơn vào giao diện, theo khuyến nghị trong OpenSSF Attestations Style Guide.
Tab bảo mật mới
Tab bảo mật mới là nơi chuyên biệt để xác minh nguồn gốc tệp phát hành, hiển thị trạng thái provenance của bản phát hành và chứng thực của từng tệp.
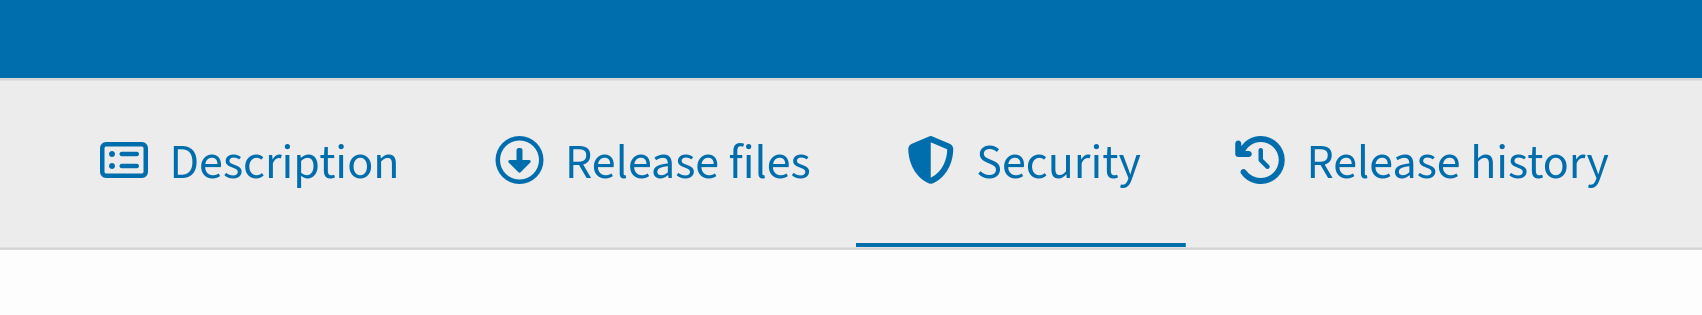 Tab bảo mật mới trên trang chi tiết dự án PyPI
PyPI xác định trạng thái provenance bằng cách kiểm tra xem mỗi tệp phát hành có attestation hay không. Thông thường một bản phát hành sẽ ở một trong hai trạng thái:
- Full Provenance (đầy đủ nguồn gốc): 100% tệp phát hành có attestation, thuộc một hoặc cả hai loại được hỗ trợ. PyPI Publish attestation xác nhận tệp được phát hành bởi một PyPI Trusted Publisher. SLSA Build Provenance attestation liên kết tệp với đúng commit nguồn, nền tảng build và hướng dẫn build.
- No Provenance (không có nguồn gốc): không tệp nào trong bản phát hành có attestation. Điều này thường gặp ở các bản phát hành cũ hoặc dự án chưa cấu hình Trusted Publishing. Không có provenance không đồng nghĩa với việc bản phát hành độc hại; nó chỉ có nghĩa là không thể xác minh nguồn gốc tệp bằng mật mã. Khi đó, người dùng nên dựa vào các tín hiệu tin cậy xung quanh như lịch sử maintainer, thói quen phát hành và hoạt động của kho mã.
Người dùng có thể xem trực tiếp metadata của attestation trong giao diện hoặc nhấp vào liên kết transparency log để biết thêm chi tiết.
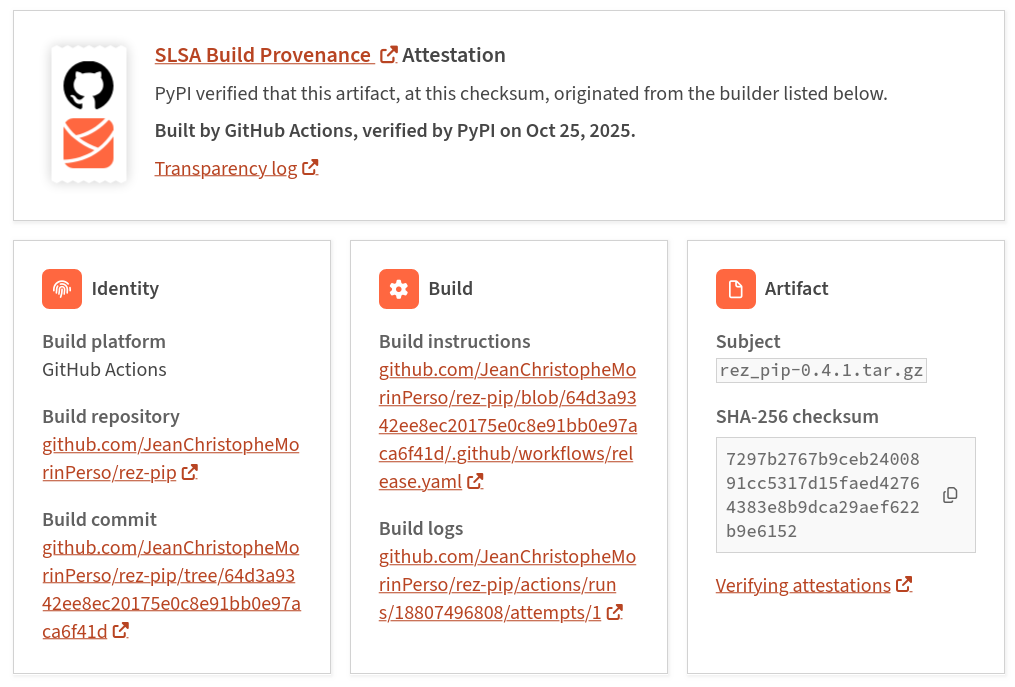 Chứng thực SLSA Build Provenance trên PyPI
Cảnh báo provenance
Cảnh báo provenance giúp phát hiện khi một tệp có thể không đến từ maintainer của dự án, chẳng hạn khi kẻ tấn công chiếm được tài khoản hoặc quy trình phát hành. Khi metadata provenance có dấu hiệu bất thường hoặc mâu thuẫn với lịch sử dự án, PyPI hiển thị cảnh báo nổi bật. Nhiều cảnh báo có lý do chính đáng, nhưng mỗi cảnh báo đều đáng kiểm tra trước khi cài đặt.
- Incomplete Provenance (nguồn gốc không đầy đủ): một số tệp có attestation, số khác thì không – ví dụ wheel được phát hành qua Trusted Publishing nhưng tệp tarball nguồn lại tải lên bằng API token. Khi thấy cảnh báo này, nên kiểm tra release notes về lỗi build hoặc hỏi trên issue tracker của dự án trước khi cài đặt.
- Inconsistent Provenance (nguồn gốc không nhất quán): các tệp trong cùng bản phát hành đến từ những hệ thống build hoặc kho mã nguồn khác nhau. Cần xem metadata attestation để xác nhận mọi tệp đều đến từ nguồn do maintainer kiểm soát.
- Change of Provenance (thay đổi nguồn gốc): tệp phát hành đến từ kho mã hoặc quy trình khác so với bản phát hành trước. Điều này thường hợp lệ (như đổi tên tổ chức hay di chuyển kho mã) nhưng cũng có thể là dấu hiệu pipeline bị xâm nhập hoặc tài khoản bị chiếm.
- Loss of Provenance (mất nguồn gốc): dự án từng phát hành kèm attestation nay chuyển sang tải lên tệp không có attestation. Cần kiểm tra xem maintainer có chủ động thay đổi quy trình phát hành hay không, ví dụ quay lại dùng API token.
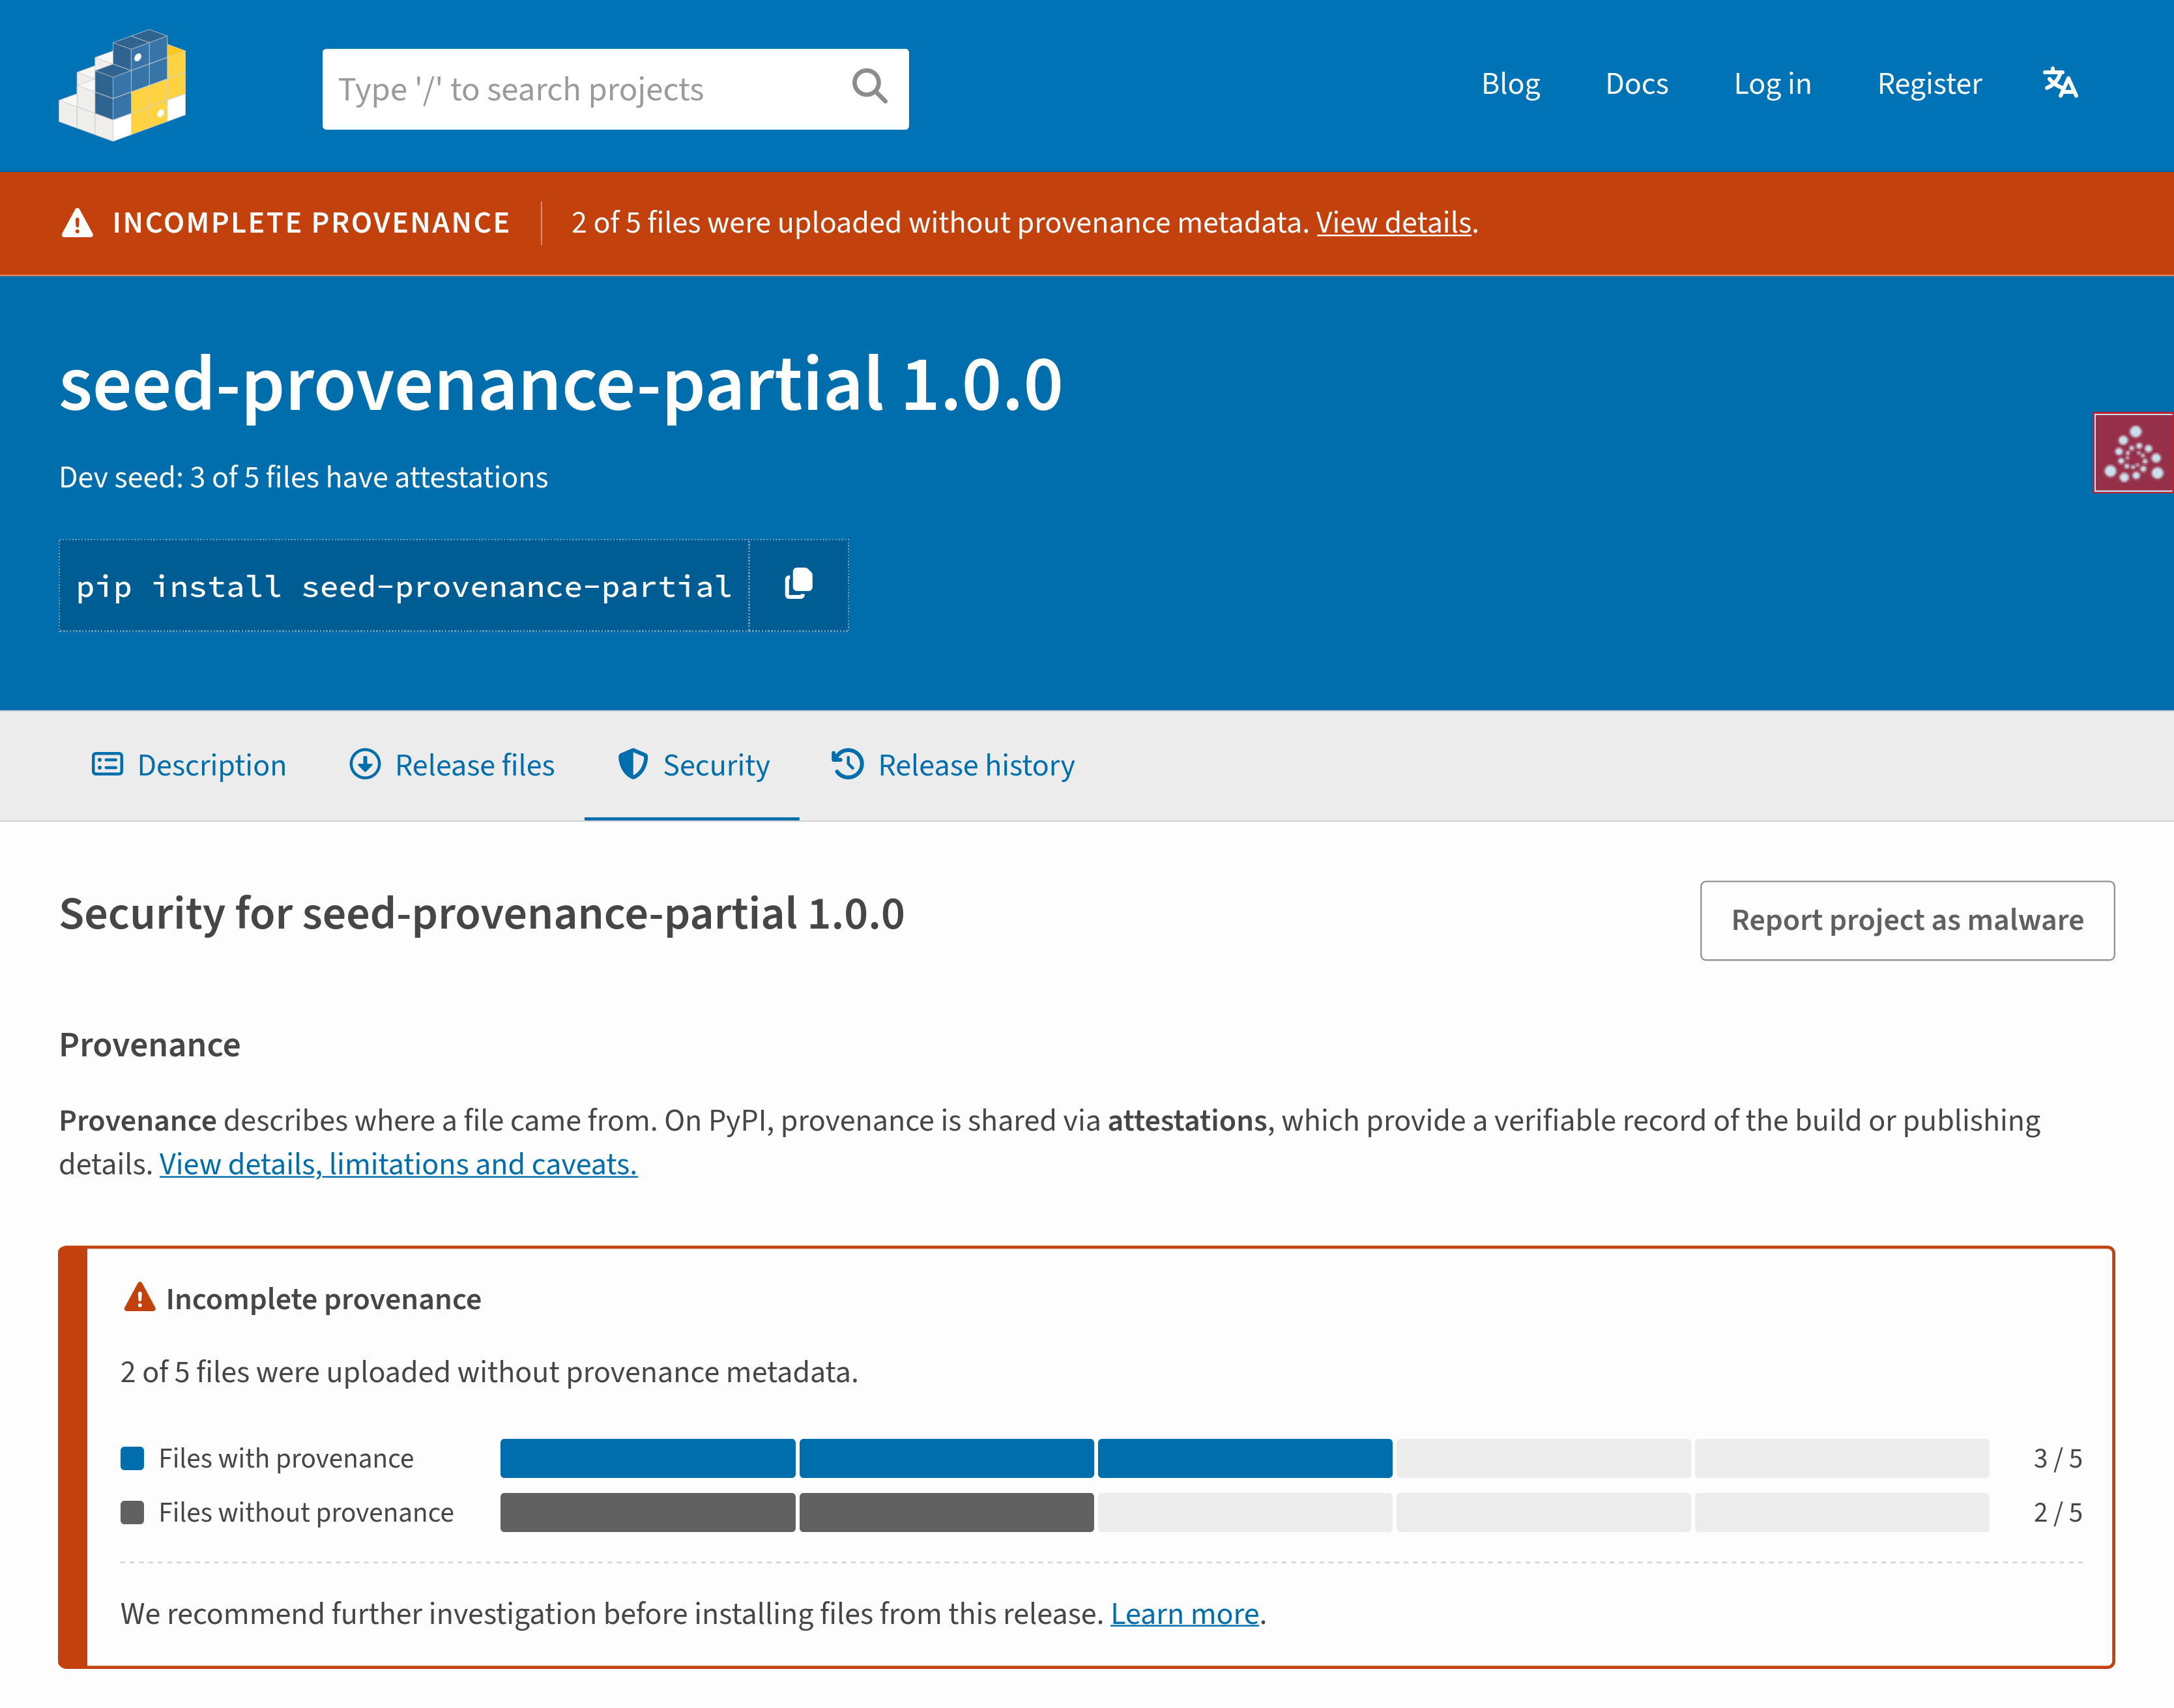 Ví dụ cảnh báo provenance trên PyPI với bản phát hành có nguồn gốc không đầy đủ
Trang chi tiết dự án được thiết kế lại
Để hỗ trợ các thay đổi trên, trang chi tiết dự án cũng được cập nhật. Cảnh báo provenance nay xuất hiện ở đầu trang, cùng với các banner trạng thái cho bản phát hành bị yanked (thu hồi), dự án bị archived (lưu trữ) và bản pre-release (phát hành trước). Nếu dự án hoặc bản phát hành bị cách ly (quarantined), chỉ banner cách ly được hiển thị vì nó có mức ưu tiên cao hơn mọi cảnh báo và banner khác.
Khi bản phát hành có đầy đủ provenance hoặc có cảnh báo provenance, trạng thái provenance được hiển thị ở thanh bên (sidebar), dẫn liên kết tới tab bảo mật. Metadata được sắp xếp theo mức độ hữu ích và gắn nhãn "PyPI data" hoặc "Data verified by PyPI", thay cho thiết kế cũ vốn nhóm và sắp xếp dữ liệu theo trạng thái xác minh.
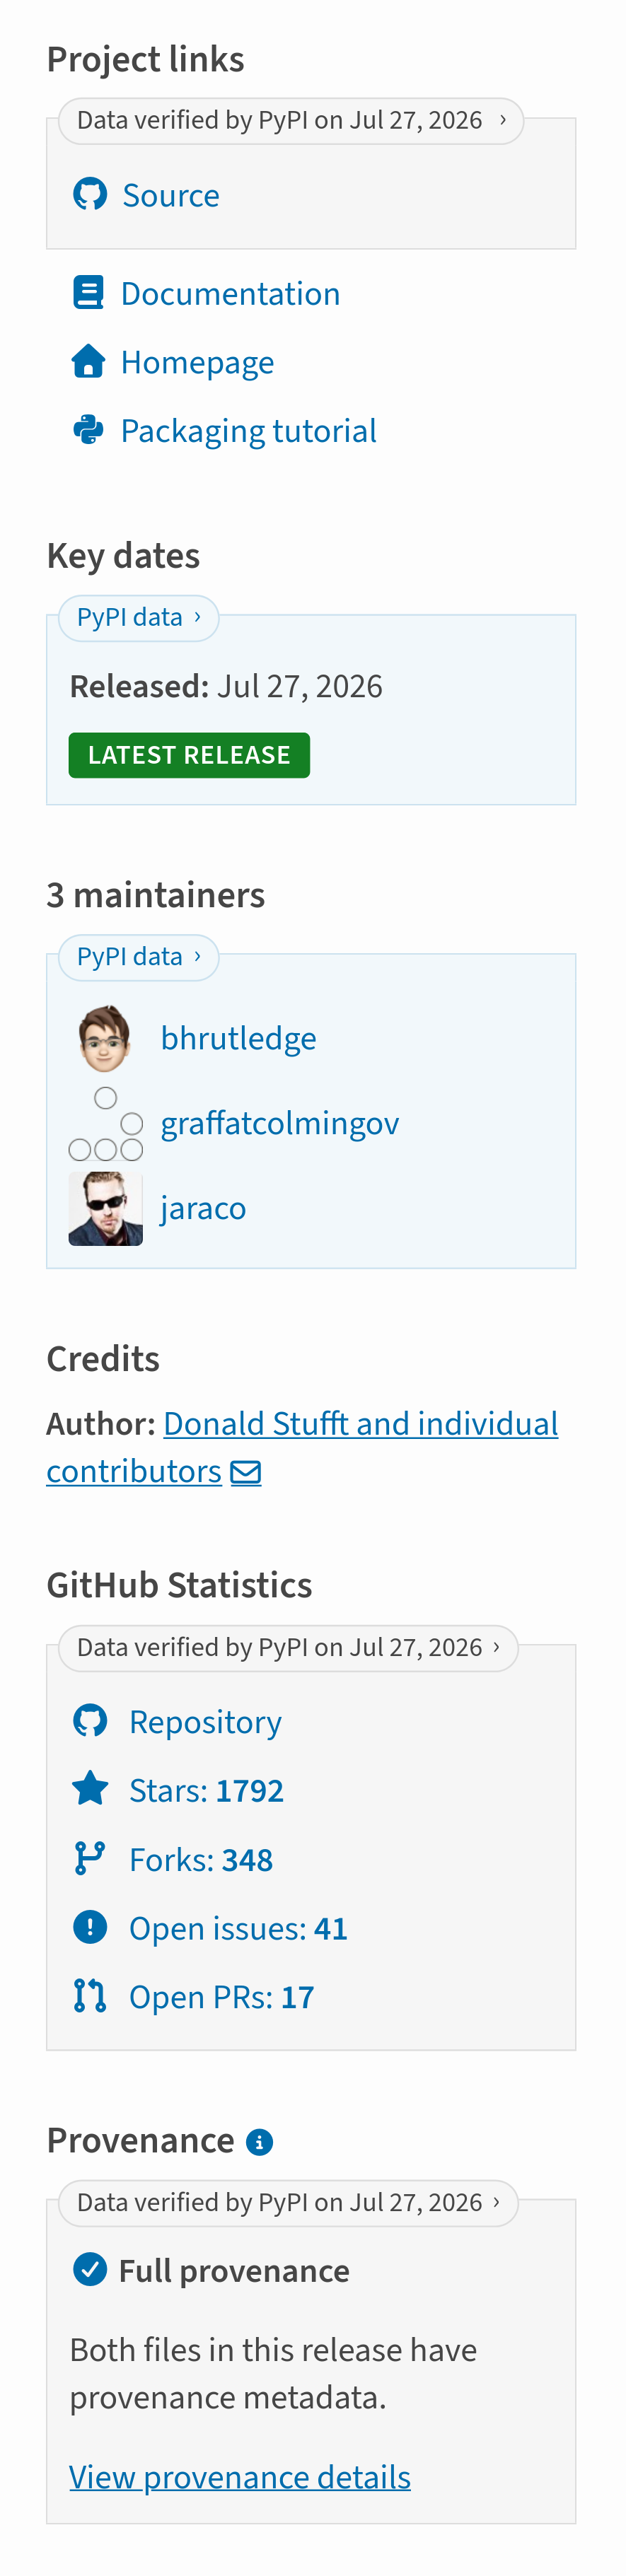 Thanh metadata được thiết kế lại, sắp xếp thông tin theo mức độ hữu ích
Tab tệp phát hành (release files) được thiết kế lại giúp tìm đúng tệp trong danh sách dài nhờ tìm kiếm và lọc, đồng thời hiển thị trạng thái provenance của từng tệp trong bảng. Các tệp tải lên muộn được đánh dấu bằng biểu tượng cảnh báo màu cam: cảnh báo này xuất hiện khi một hoặc nhiều tệp được tải lên quá 14 ngày sau thời điểm phát hành ban đầu, và chỉ áp dụng cho các bản phát hành trước tháng 7/2026 – thời điểm chính sách từ chối tệp mới sau 14 ngày được ban hành.
Tab lịch sử phát hành (release history) nay cung cấp thêm chi tiết về từng bản phát hành: số lượng tệp, trạng thái provenance và trạng thái phát hành (bị cách ly, yanked, archived hoặc pre-release).
Tài liệu hỗ trợ được mở rộng
Song song với cập nhật giao diện, tài liệu hướng dẫn người dùng của PyPI cũng được mở rộng, gồm hướng dẫn bảo mật gói với các nội dung: đánh giá bảo mật mã nguồn, kiểm tra provenance, xác minh tính toàn vẹn của gói, tự bảo vệ trước các kiểu tấn công phổ biến và báo cáo vấn đề bảo mật.
Tab bảo mật mới được thiết kế để trở thành nơi chứa các loại attestation và thông báo bảo mật trong tương lai. PyPI cũng công bố một nghiên cứu tình huống (case study) trong OpenSSF Attestations Style Guide, mô tả các mẫu thiết kế và cảnh báo được phát triển trong dự án. Sáng kiến này do Open Source Security Foundation tài trợ và Kabu Creative triển khai.
Góc nhìn
Với lập trình viên và đội ngũ vận hành dùng Python, thay đổi này biến việc kiểm tra provenance từ một bước phải tra cứu thủ công thành thao tác có sẵn ngay trên trang gói. Việc đưa cảnh báo lên đầu trang chi tiết dự án đặc biệt hữu ích trong các quy trình tự động hoá, khi một bản phát hành mới có thể được kéo vào pipeline chỉ vài phút sau khi xuất hiện.
Tuy nhiên, điều quan trọng là phải hiểu đúng ý nghĩa các tín hiệu. "No Provenance" không phải dấu hiệu độc hại, còn "Full Provenance" cũng không đảm bảo mã nguồn an toàn – nó chỉ xác nhận nguồn gốc tệp. Vì vậy, việc kết hợp trạng thái provenance với lịch sử maintainer, mức độ hoạt động của kho mã và quy trình review nội bộ vẫn là cách tiếp cận hợp lý cho các doanh nghiệp phụ thuộc vào gói bên thứ ba.
Nguồn: blog.pypi.org · Quy trình biên tập
Bài viết liên quan
Phần mềm
GitHub giới thiệu tính năng xuất bản theo giai đoạn và kiểm soát cài đặt mới cho NPM
23 tháng 5, 2026
Phần mềm
GitHub nâng cấp CodeQL với tính năng Mô hình bảo mật khai báo giúp phân tích nhanh và linh hoạt hơn
05 tháng 5, 2026
Phần mềm
Pip 26.1 ra mắt tính năng "thời gian chờ" phụ thuộc và hỗ trợ lockfile thử nghiệm để tăng cường bảo mật
20 tháng 5, 2026