
Quyền riêng tư dữ liệu trên ô tô của bạn tệ hơn bạn nghĩ
Một nhóm nghiên cứu đã thử nghiệm 21 xe hơi và phát hiện tất cả đều truyền dữ liệu đến miền bên thứ ba. Hơn một nửa trong số đó còn kết nối với các công ty quảng cáo.
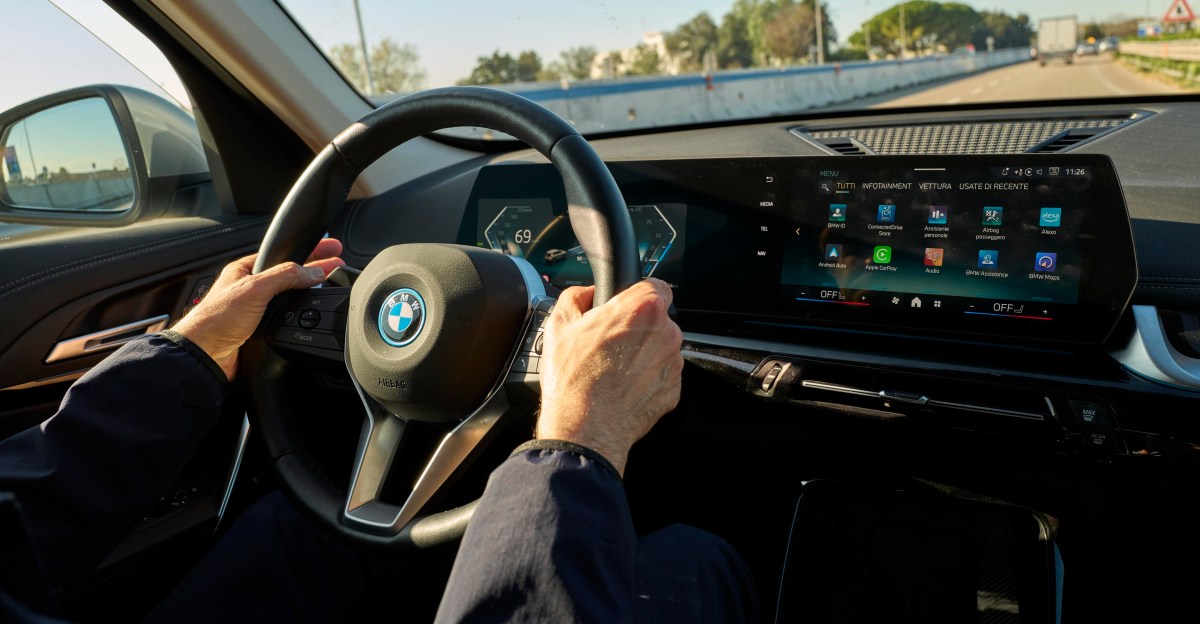
Bạn vẫn thường nghe câu này: ô tô hiện đại thực chất chỉ là những chiếc smartphone có bánh. Và cũng giống như chiếc điện thoại trong túi bạn, chiếc xe trong sân nhà bạn đang thu thập một lượng dữ liệu khổng lồ — theo dõi nơi bạn lái xe, bạn tăng tốc nhanh đến mức nào, phanh gấp ra sao, vào cua mạnh cỡ nào, và còn nhiều thứ khác nữa.
Tính hợp pháp của việc thu thập dữ liệu này vẫn còn đang được tranh luận gay gắt. Năm ngoái, Ủy ban Thương mại Liên bang Mỹ (FTC) đã xử phạt General Motors vì hành vi thu thập và bán dữ liệu vị trí chính xác cùng hành vi lái xe mà không có sự đồng ý được thông báo đầy đủ. Một số hãng xe khác như Ford và Honda cũng từng bị phạt nhẹ vì cố tình làm khó khách hàng trong việc từ chối thu thập dữ liệu. Giới quan sát ngành từ lâu đã nghi ngờ các hãng xe khác cũng làm điều tương tự, nhưng thực tế này chưa từng được điều tra một cách có hệ thống — cho đến nay.
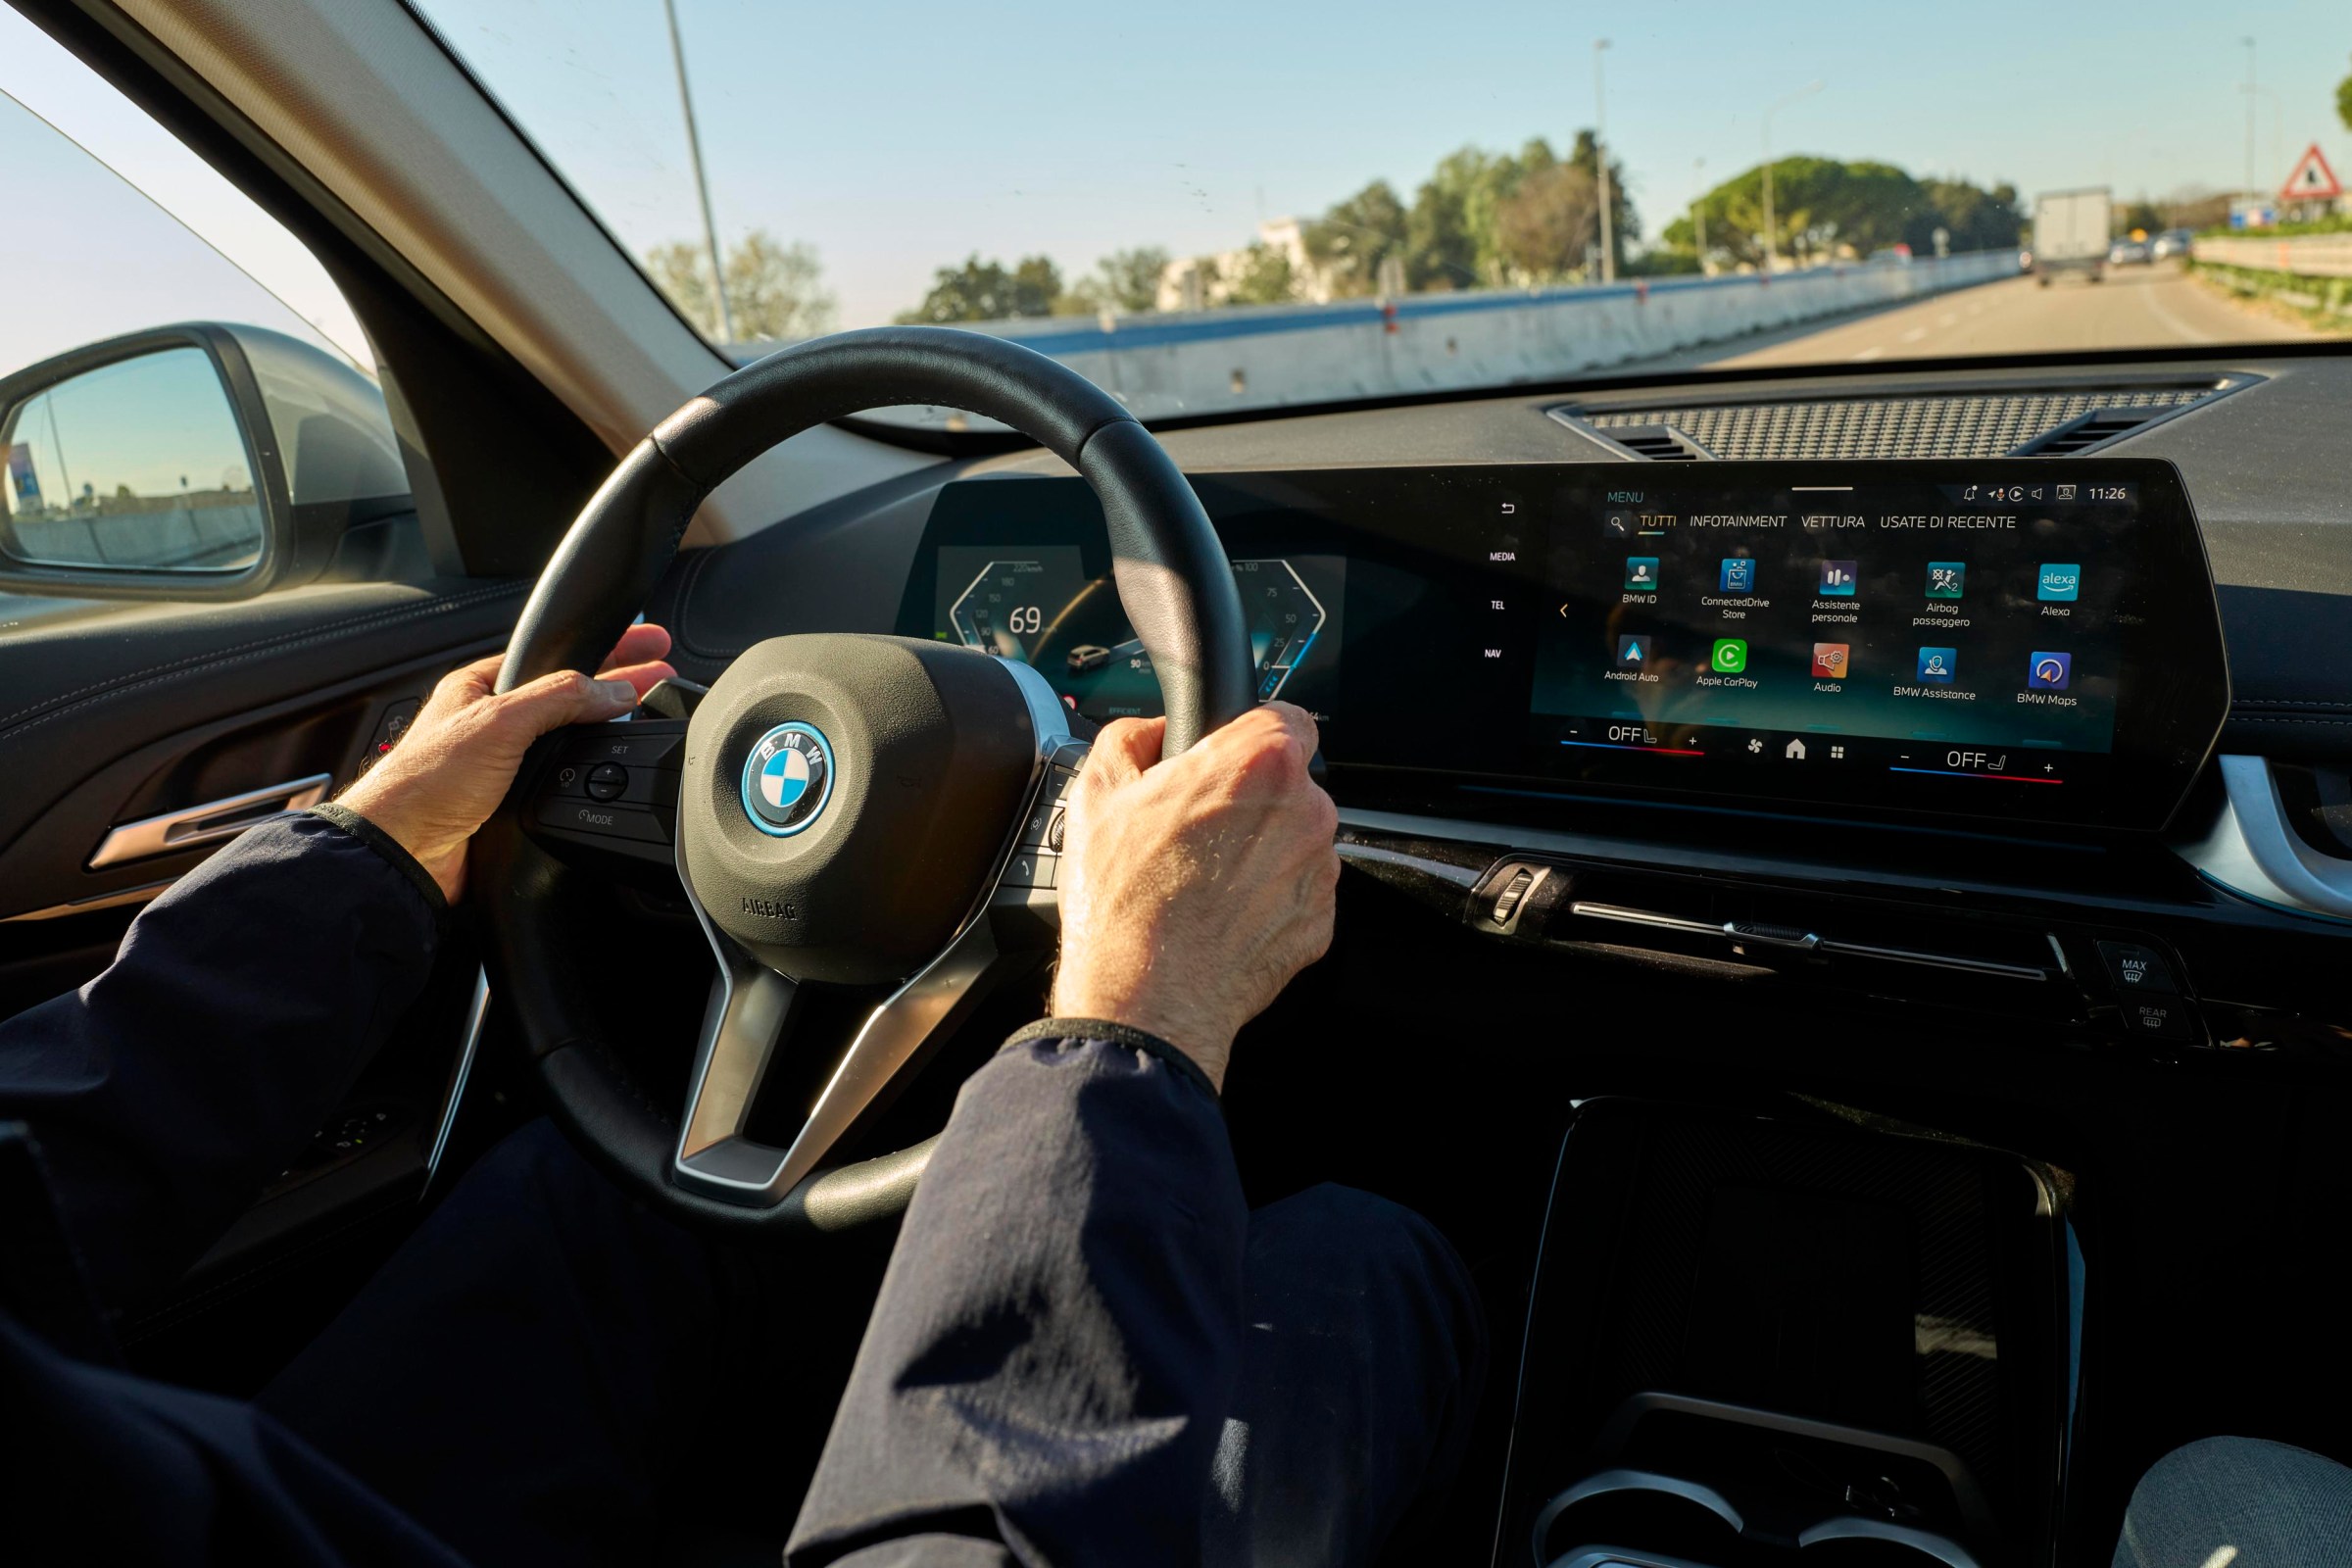 Một chiếc ô tô hiện đại với màn hình thông tin giải trí
Kết quả nghiên cứu gây lo ngại
Tuần này, các nhà nghiên cứu đến từ Đại học Northeastern, phối hợp với tạp chí Consumer Reports, đã công bố một cuộc khảo sát chuyên sâu về hành vi bảo mật của các phương tiện được kết nối. Sử dụng gần hai chục xe từ đội thử nghiệm của CR, nhóm nghiên cứu tìm cách trả lời các câu hỏi quan trọng: Những chiếc xe nào truyền dữ liệu? Ai là người nhận? Dữ liệu có vượt qua biên giới quốc gia không? Và thông tin nhận dạng cá nhân nào thực sự bị lộ ra?
David Choffnes, trưởng dự án và cựu giám đốc Viện An ninh mạng và Quyền riêng tư của Đại học Northeastern, cho biết mục tiêu là phơi bày quy mô thực sự của việc theo dõi dữ liệu trên xe hơi hiện đại, đồng thời nhấn mạnh rằng chủ xe gần như không có chút tầm nhìn hay quyền kiểm soát nào đối với vấn đề này.
"Tôi cho rằng kết luận là có rất nhiều điều đáng lo ngại." — David Choffnes
Để có bức tranh toàn cảnh, các nhà nghiên cứu đã phân tích 21 xe đời mới từ 19 thương hiệu đang được bán tại Mỹ, cùng với 30 ứng dụng di động đồng hành được liên kết với các xe đang hoạt động.
Cách thức theo dõi dữ liệu
Đối với lưu lượng dữ liệu truyền trực tiếp từ xe, nhóm nghiên cứu đã xác định được các miền đích đến — bao gồm nhiều công ty theo dõi bên thứ ba khác nhau — dù họ không thể giải mã phần nội dung đã được mã hóa nếu không tấn công vào chính chiếc xe.
Việc chặn lưu lượng Wi-Fi tỏ ra khá đơn giản. Các nhà nghiên cứu đặt một chiếc Raspberry Pi vào trong mỗi xe, kết nối nó với Wi-Fi của xe đồng thời định tuyến internet qua một điểm phát sóng di động. Cách bố trí này cho phép họ giám sát lưu lượng Wi-Fi thoát ra ngoài trong khi xe đang di chuyển.
Việc thu tín hiệu di động đòi hỏi một cách tiếp cận sáng tạo hơn. Để tránh triển khai một trạm gốc di động trái phép có thể gây nhiễu mạng công cộng, nhóm nghiên cứu đã dựng một chiếc lều Faraday có kích thước bằng ô tô. Chiếc lều này chặn mọi tín hiệu giữa xe và các trạm thu phát bên ngoài, buộc xe phải chuyển sang kết nối Wi-Fi đã được kiểm soát.
Mọi chiếc xe đều truyền dữ liệu
Kết quả thật đáng báo động: tất cả 21 xe đều truyền dữ liệu đến ít nhất một miền bên thứ ba qua Wi-Fi. Hơn một nửa trong số đó liên hệ với các miền chuyên về quảng cáo, theo dõi hoặc phân tích (ATA). Những công ty này, như Adobe, LexisNexis và Amplitude, thu thập thông tin chi tiết về xe hoặc hành vi lái xe của bạn để bán cho các công ty bảo hiểm hoặc nhắm mục tiêu quảng cáo vào bạn.
Các xe được trang bị hệ thống thông tin giải trí tiên tiến — đặc biệt là những xe chạy Android Automotive OS của Google với Google Automotive Services — lại liên hệ với số lượng miền bên thứ ba nhiều nhất. Choffnes lưu ý rằng lựa chọn nền tảng phần mềm của mỗi hãng xe ảnh hưởng trực tiếp đến lượng dữ liệu chảy tới bên thứ ba. Nền tảng của Google chẳng hạn, bao gồm các quy trình tích hợp sẵn để giao tiếp với cả dịch vụ của Google lẫn các thực thể bên ngoài.
"Rất nhiều hoạt động theo dõi mà chúng tôi thấy cũng đến từ các ứng dụng được tích hợp sẵn trong xe. Vậy nên giờ đây, xe hơi thực chất đang biến thành những chiếc smartphone toàn cầu." — David Choffnes
Ứng dụng di động cũng là lỗ hổng nguy hiểm
Các ứng dụng di động cũng là một con đường rò rỉ dữ liệu không kém phần nguy hiểm. Nhóm nghiên cứu phát hiện rằng bảy ứng dụng đồng hành — HondaLink, Lincoln, MyNissan, myCadillac, myChevrolet, myBuick và myGMC — đã truyền những thông tin nhạy cảm như số nhận dạng phương tiện (VIN), số điện thoại và vị trí chính xác trực tiếp đến các mạng quảng cáo. Hơn 70% ứng dụng đồng hành được kiểm tra có liên hệ với ít nhất năm miền ATA riêng biệt.
Các nhà nghiên cứu đặc biệt lo ngại về việc số VIN của xe bị ghép cặp với dữ liệu cá nhân có thể nhận dạng, cho phép các nhà môi giới dữ liệu xây dựng hồ sơ chi tiết về từng tài xế.
"Chúng ta thường nghĩ rằng: ừ thì nếu các công ty trực tuyến có thể theo dõi những gì bạn làm trên mạng, nhưng khi bạn ở trong xe, liệu họ có theo dõi bạn đang đi xe gì không? Và chúng tôi nhận thấy họ thực sự có thể làm được điều đó. Và dữ liệu này đang chảy đến những công ty mà hầu hết người tiêu dùng có lẽ chưa từng có quan hệ hay thậm chí chưa từng nghe tên." — David Choffnes
Phản ứng trái chiều từ các hãng xe
Các hãng xe đưa ra phản ứng khác nhau trước những phát hiện này. Một số bảo vệ hoạt động của mình là hoàn toàn tuân thủ pháp luật, trong khi những hãng khác thừa nhận các lỗ hổng và tung ra bản vá phần mềm. Honda chẳng hạn, đã yêu cầu nhà cung cấp phân tích Amplitude xóa toàn bộ dữ liệu vị trí đã thu thập, đồng thời cập nhật ứng dụng HondaLink để ngừng truyền dữ liệu vị trí địa lý sau khi được nhóm nghiên cứu của Northeastern trình bày kết quả.
Choffnes cho rằng vấn đề sâu xa hơn nằm ở chỗ người tiêu dùng hiếm khi hiểu rõ mình đang đồng ý với điều gì khi mua một chiếc xe được kết nối hoặc khi thiết lập ứng dụng của nó. Hầu hết tài xế sẽ không ngồi trong bãi đỗ xe của đại lý để đọc những chính sách bảo mật dày đặc trên màn hình bảng điều khiển nhỏ xíu trước khi đồng ý với các điều khoản.
"Tôi không nghĩ rằng có nhiều niềm tin sau tất cả những chuyện này. Tôi cho rằng các hãng xe nên nỗ lực giành lại niềm tin đó. Và một cách để làm điều đó là minh bạch hơn, giúp người tiêu dùng không bị thu thập dữ liệu sau khi họ đã bỏ ra một khoản tiền rất lớn để mua xe — cần phải có sự đồng ý rõ ràng hơn thay vì cơ chế từ chối thủ công." — David Choffnes
Góc nhìn cho người dùng Việt Nam
Câu chuyện này không chỉ giới hạn ở thị trường Mỹ. Khi ngày càng nhiều xe điện và xe xăng tại Việt Nam được trang bị hệ thống thông tin giải trí kết nối internet — từ các dòng xe của VinFast cho đến những mẫu xe nhập khẩu chạy Android Automotive — người dùng trong nước cũng đang đối mặt với nguy cơ tương tự.
- Kiểm tra quyền của ứng dụng: Hãy xem lại các quyền mà ứng dụng kết nối xe yêu cầu, đặc biệt là quyền truy cập vị trí và danh bạ.
- Đọc kỹ điều khoản: Dù dài dòng, các chính sách bảo mật thường tiết lộ dữ liệu nào sẽ bị chia sẻ với bên thứ ba.
- Từ chối và tắt tính năng không cần thiết: Nhiều xe cho phép tắt kết nối dữ liệu di động hoặc các dịch vụ phân tích, dù tùy chọn này thường bị chôn khá sâu trong menu cài đặt.
- Cập nhật phần mềm thường xuyên: Các bản vá không chỉ sửa lỗi bảo mật mà đôi khi còn gỡ bỏ những hành vi thu thập dữ liệu bị phát hiện.
Trong bối cảnh Việt Nam đang đẩy mạnh chuyển đổi số và ngày càng siết chặt các quy định về bảo vệ dữ liệu cá nhân — như Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân — đây là lời nhắc nhở rằng quyền riêng tư trên xe hơi cần được nhìn nhận nghiêm túc, không chỉ là câu chuyện của riêng thị trường phương Tây.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Delhi giảm tổn thất điện năng từ 50% xuống 5%: Bài học cho lưới điện Việt Nam
29 tháng 9, 2026