Replit viết lại sandbox engine bằng microVM
Replit đã hoàn tất việc viết lại toàn bộ sandbox engine, chuyển từ container Docker dùng chung nhân Linux sang microVM chạy trên KVM. Thay đổi này tăng cường cô lập bảo mật, giữ độ trễ khởi tạo khoảng 500 ms và giúp di chuyển hàng trăm triệu dự án mà không mất dữ liệu.
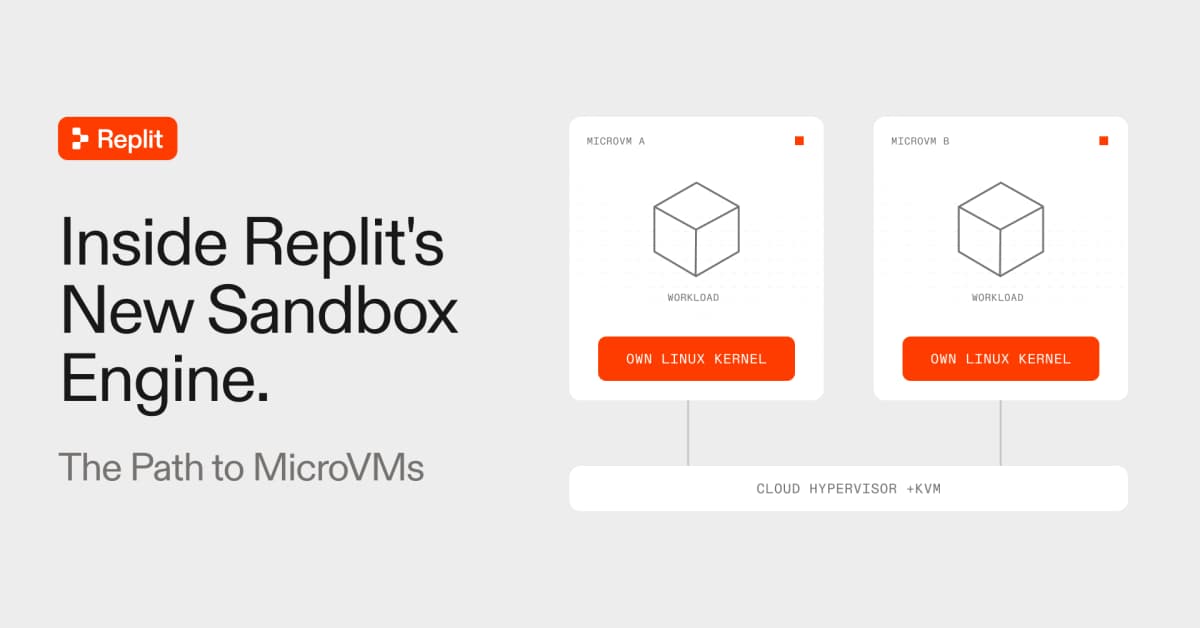
Replit vừa công bố hoàn tất việc viết lại toàn bộ sandbox engine (bộ máy chạy môi trường lập trình cô lập) của mình, chuyển từ container Docker dùng chung nhân Linux sang microVM chạy trên KVM. Đây là thay đổi nền tảng cho hạ tầng mà hàng triệu người dùng và các AI agent đang dựa vào để viết mã và xây dựng ứng dụng trực tuyến.
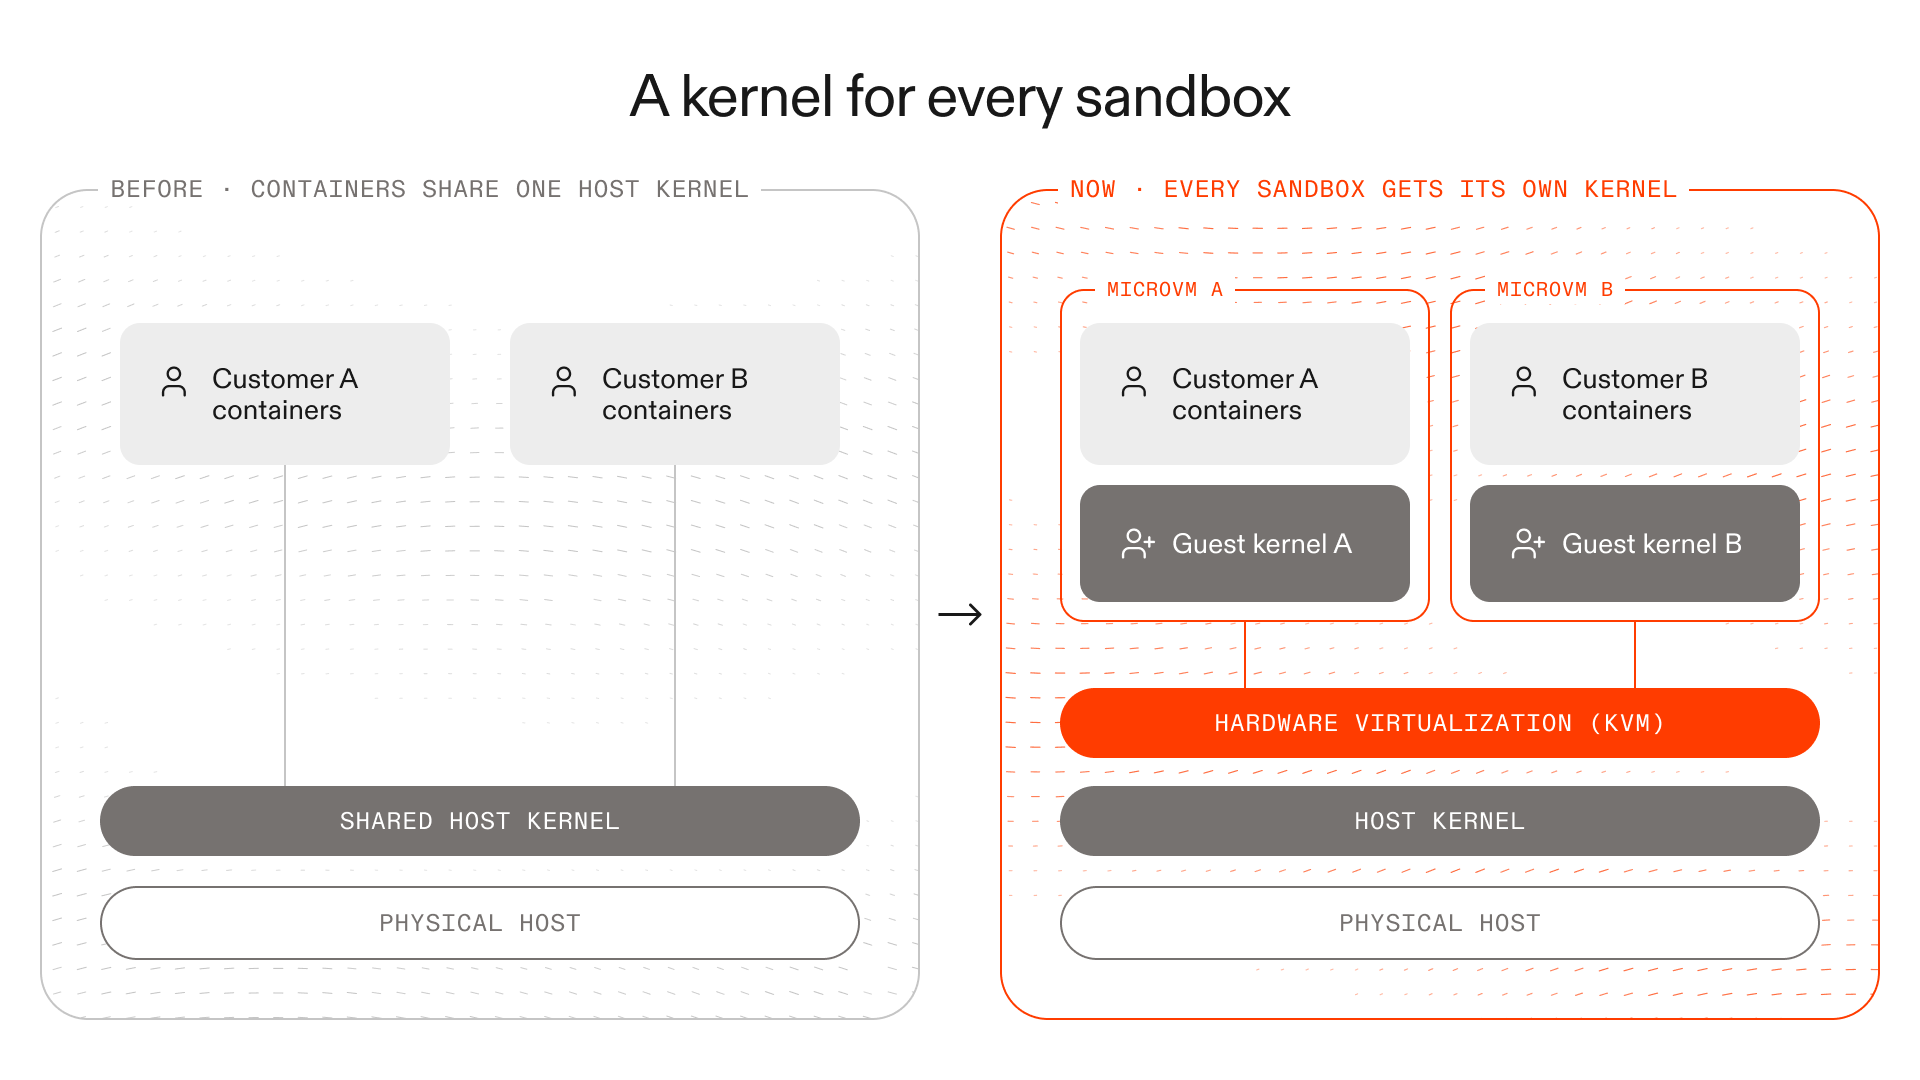 Mô hình cô lập của sandbox Replit
Theo bài viết trên blog kỹ thuật của Replit, công ty đã bắt tay vào việc tái thiết kế từ tháng 11/2025, đến tháng 2 đã dùng nội bộ và sau đó dành nhiều tháng để gia cố, triển khai dần. Kết quả: hàng trăm triệu dự án được di chuyển mượt mà, không mất dữ liệu, thời gian khởi động nhanh hơn và mức độ cô lập mạnh hơn.
Vì sao Replit phải đổi cách cô lập
Sandbox không phải khái niệm mới với Replit — công ty đã vận hành hạ tầng này gần một thập kỷ. Nhưng bối cảnh đã thay đổi: các AI agent ngày càng tự chủ và được dùng rộng rãi, nên môi trường chúng hoạt động cũng phải tiến hóa theo.
Bài viết dẫn lại các sự cố của OpenAI và Anthropic như lời cảnh báo rằng ranh giới bảo mật truyền thống không còn đủ trong thời đại AI. Sự phát triển của các sáng kiến như Kubernetes Agent Sandbox, DSec của DeepSeek hay các nền tảng của Google cho thấy cả ngành đang hội tụ về cùng một yêu cầu.
Vấn đề cốt lõi của kiến trúc cũ: container Linux dùng chung nhân với máy chủ. Nếu kẻ tấn công khai thác được một lỗ hổng trong nhân đó, họ có thể thoát khỏi container và chạm tới các workload, thông tin đăng nhập hay điểm cuối mạng khác trên cùng máy. Replit liệt kê hàng loạt lỗ hổng leo thang đặc quyền cục bộ (LPE) trong nhân Linux được phát hiện trong năm qua — Copy Fail, Dirty Frag, Fragnesia, Bad Epoll, GhostLock… — cho thấy tốc độ phát hiện lỗi đang tăng lên nhờ AI.
Kiến trúc microVM mới
Thay vì chuyển đổi runtime cũ sang microVM, Replit chọn viết lại từ đầu. MicroVM là máy ảo nhẹ có nhân Linux riêng và tập thiết bị ảo tối giản; mỗi sandbox được KVM tách khỏi máy chủ và khỏi workload của khách hàng khác.
- Replit chọn Cloud Hypervisor làm trình quản lý máy ảo (VMM), nhờ các tính năng như virtiofs, hotplug thiết bị, snapshot bộ nhớ và live migration. Hotplug và snapshot đặc biệt hữu ích để gắn đĩa của khách hàng vào các VM trong warm pool (nhóm máy ảo đã khởi động sẵn).
- Bên trong mỗi microVM vẫn có các container runc tối giản, cung cấp namespace, giới hạn tài nguyên và quyền hạn riêng theo vai trò. Docker vì thế có thể chạy được mà không cần đặc quyền trên máy vật lý.
- Một tiến trình init tối giản khởi động, dừng và giám sát các container; máy chủ giao tiếp với nó qua gRPC trên vsock, kênh host-to-guest không cần mạng IP.
- Bản thân VMM chạy dưới danh tính không đặc quyền, không có capability Linux nào.
Nhân khách (guest kernel) được build từ tinyconfig, bỏ hẳn các hệ thống con không cần như Bluetooth, Wi-Fi, USB hay trình điều khiển hiển thị, và tắt nạp module khi khởi tạo. Replit cho biết đã rà soát 6.211 CVE Linux công bố từ ngày 1/6 đến 4/11/2026, và tránh được 5.969 lỗi (96,1%) nhờ cập nhật bản vá kịp thời hoặc loại bỏ mã bị ảnh hưởng. Trong đó, 4.375 bản vá (70,4%) đã có mặt trước khi lỗ hổng được công bố.
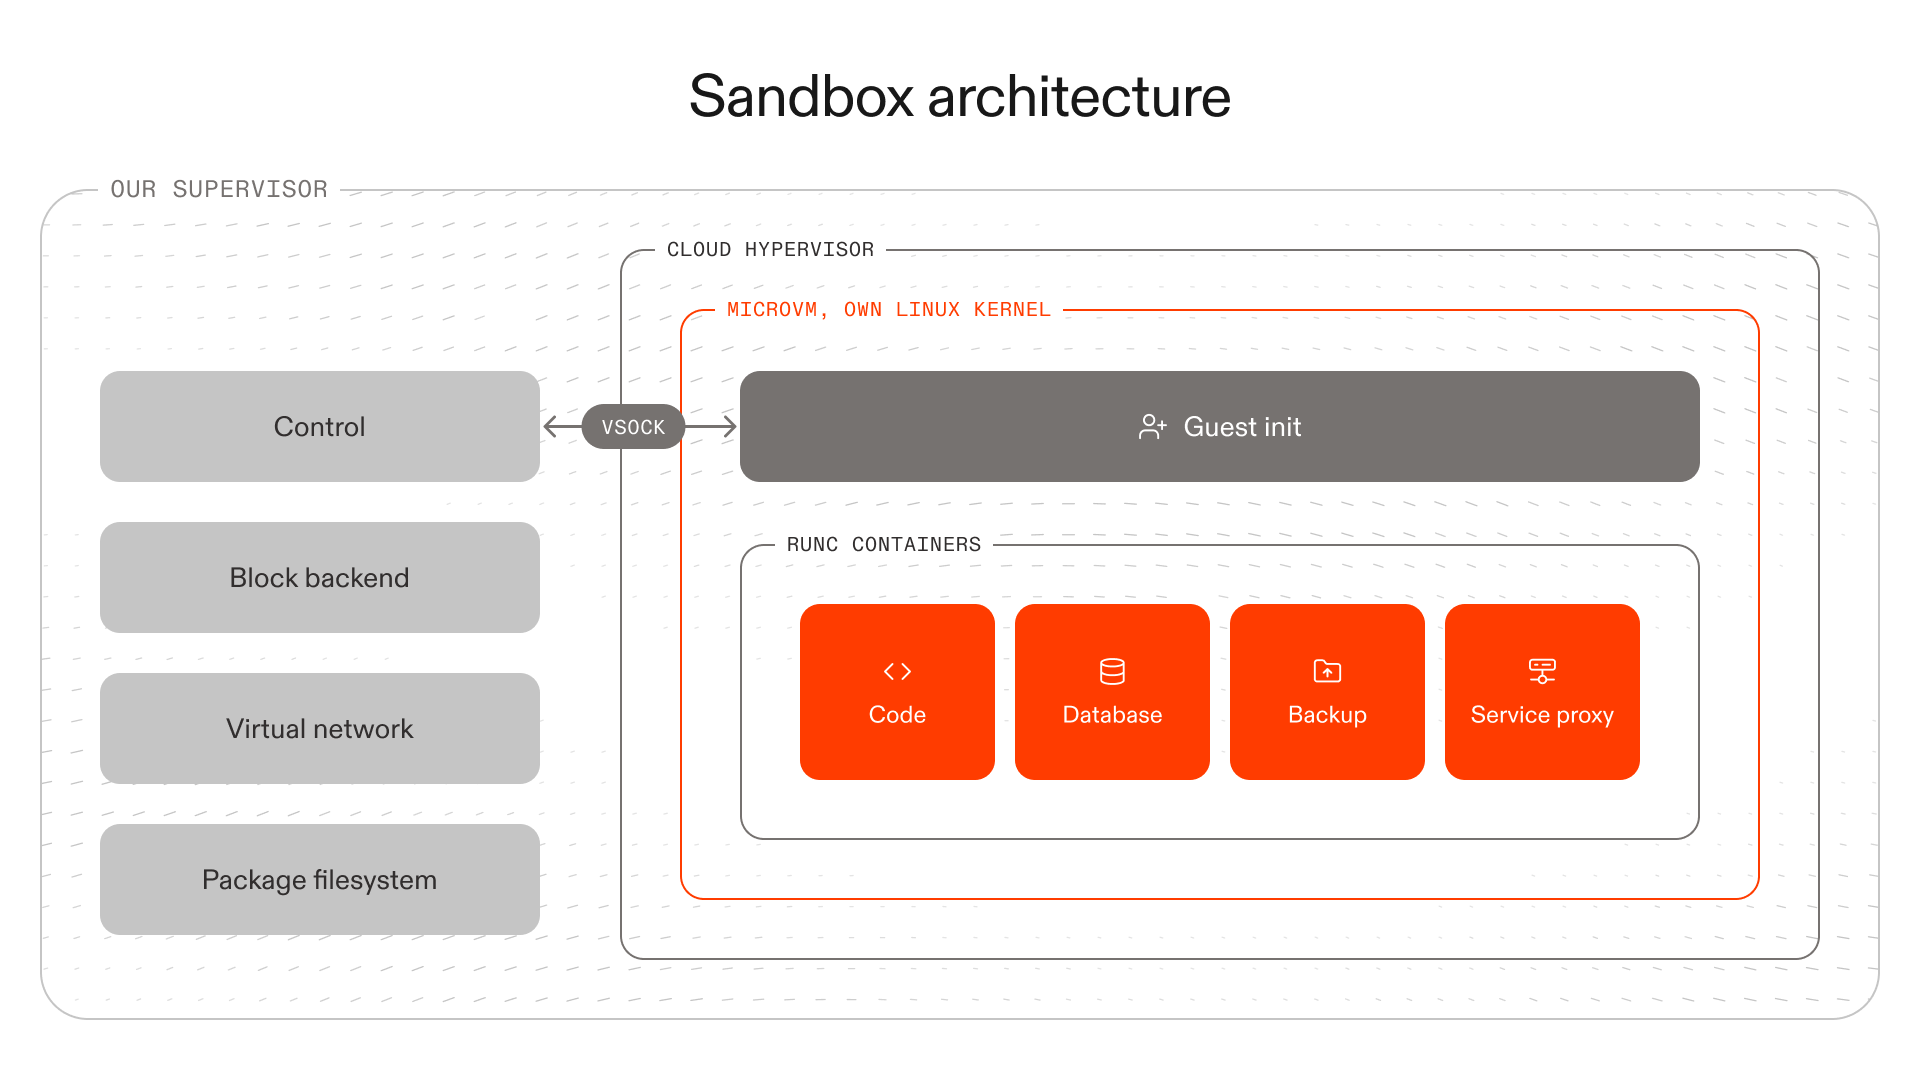 Kiến trúc sandbox engine mới
Giám sát, mạng và lưu trữ
Hệ thống bảo mật mới dùng eBPF để quan sát việc thực thi tiến trình, truy cập tệp và hoạt động mạng trong từng sandbox, kết hợp Linux Security Modules (LSM) để chặn các thao tác bị cấm ngay tại ranh giới nhân. Mỗi sandbox có một bộ giám sát chạy cả phía host lẫn phía guest, có khả năng tự phục hồi và được cập nhật nóng trên toàn bộ sandbox đang chạy trong vòng chưa đầy 15 phút sau khi thay đổi được merge.
Về mạng, mỗi sandbox có namespace mạng riêng nên có thể dùng trùng địa chỉ IP nội bộ; VRF của Linux giữ các mạng chồng lấn này tách biệt. Với sandbox có chính sách thoát mạng (egress), việc kiểm soát diễn ra bên ngoài guest: proxy phía host kiểm tra tên miền trong bắt tay TLS mà không giải mã dữ liệu ứng dụng, lọc DNS và chặn lưu lượng ngoài phạm vi cho phép. Bộ giới hạn băng thông ảo cũng chạy ngoài guest nên khách hàng không thể vô hiệu hóa bằng cách sửa cấu hình.
Thông tin đăng nhập được xử lý qua credential broker: broker gắn khóa API của dịch vụ thượng nguồn sau khi xác thực, nên workload không bao giờ nhận trực tiếp khóa. Các trình quản lý gói như npm và pip đi qua registry firewall, chặn ngay các gói độc hại đã biết.
Hệ thống tệp của mỗi sandbox nằm trên dịch vụ lưu trữ khối từ xa. Replit viết backend vhost-user virtio-blk để đưa đĩa từ xa thành thiết bị khối ảo thông thường — đây cũng là một trong những thành phần đầu tiên do AI viết hoàn toàn, trải qua 5–7 vòng lặp trước khi chốt mô hình lai đồng bộ/bất đồng bộ hiện tại. Lưu trữ copy-on-write giúp việc fork đĩa trở nên rẻ và việc kết nối lại lưu trữ được thực hiện êm ái khi triển khai phiên bản mới.
Tốc độ vẫn được giữ nguyên
Replit cho biết việc lấy một sandbox mất khoảng 500 ms, bao gồm gắn và mount volume của khách hàng cùng cấu hình các dịch vụ hỗ trợ song song; bản thân việc khởi động một VM trống nhanh hơn nhiều. Phần 2 của bài viết sẽ trình bày cách điều phối hàng chục nghìn microVM cùng lúc trên Kubernetes.
Góc nhìn
Với các nhóm kỹ sư Việt Nam đang xây sản phẩm có chạy mã do người dùng hoặc AI agent tạo ra — từ nền tảng học lập trình, công cụ tự động hóa đến các tính năng "AI viết code" — bài học từ Replit khá rõ ràng: cô lập bằng container dùng chung nhân là mức bảo vệ ngày càng mỏng khi agent có thể tự gọi công cụ và thực thi lệnh. Việc chuyển sang microVM với nhân tối giản, giới hạn quyền theo vai trò và kiểm soát mạng phía host là hướng đi đáng cân nhắc, đặc biệt khi chi phí vận hành đã hạ xuống nhờ các VMM mã nguồn mở như Cloud Hypervisor.
Tuy nhiên, microVM không thay thế được kỷ luật vận hành: bài viết cho thấy phần lớn lợi ích đến từ việc cập nhật bản vá nhanh, giám sát liên tục và đặt chính sách mạng ngoài tầm kiểm soát của workload. Các đội nhỏ có thể bắt đầu từ những bước rẻ hơn — chặn gói độc hại ở registry, quản lý khóa qua broker, ghi log và kiểm soát egress — trước khi đầu tư vào hạ tầng máy ảo nhẹ ở quy mô lớn.
Nguồn: frontier.replit.com (bài gốc ngày 07 tháng 11, 2026) · Quy trình biên tập