
Report URI phát hiện 15.579 website nhiễm mã độc JavaScript
Report URI xác định 15.579 website đang bị nhiễm JavaScript độc hại, ước tính nhận hơn 135 triệu lượt truy cập mỗi tháng. Vấn đề đặt ra là làm sao thông báo cho tất cả các tổ chức bị ảnh hưởng khi quy trình công bố có trách nhiệm không theo kịp tốc độ phát hiện.
Report URI cho biết đã xác định được 15.579 website đang bị nhiễm JavaScript độc hại, với tổng lưu lượng ước tính thận trọng lên tới hơn 135 triệu lượt truy cập mỗi tháng. Điều đáng nói là nhóm nghiên cứu biết rõ các trang này bị nhiễm và có bằng chứng cụ thể, nhưng lại không có cách nào thông báo hiệu quả đến từng chủ sở hữu.
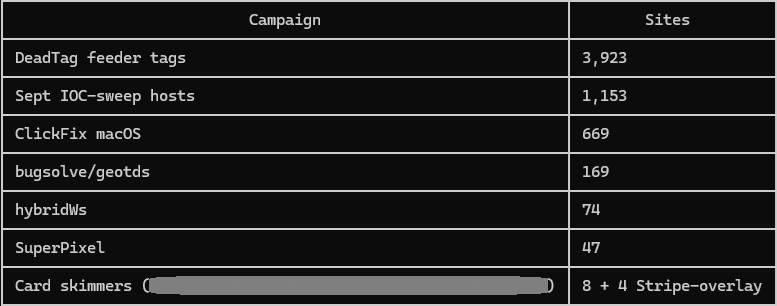 Minh họa website bị nhiễm mã độc JavaScript
Những dạng tấn công đang bị phát hiện
Theo Report URI, các website này đang chạy những đoạn JavaScript mà lẽ ra không nên tồn tại. Một số kịch bản nguy hiểm điển hình:
- Skimmer thẻ tín dụng (thường gọi là "Magecart"): nhắm vào trang thanh toán và đánh cắp toàn bộ thông tin thẻ để gửi về cho kẻ tấn công.
- Tấn công ClickFix: lừa người dùng hoàn thành thử thách "chứng minh bạn là người" nhưng thực chất là cài mã độc lên thiết bị.
- Khai thác thiết bị: tải mã độc nhắm vào các phiên bản iOS cụ thể để cài phần mềm gián điệp như DarkSword hoặc Coruna.
- Chuyển hướng: đưa người truy cập đến bất kỳ đâu, bao gồm trang đăng nhập giả để lừa thông tin, cảnh báo bảo mật thiết bị giả, các chiêu lừa đảo và nhiều hình thức khác.
Kẻ tấn công thay đổi payload tùy theo mục tiêu, khiến mức độ nguy hiểm với người dùng vô tội ngày càng khó lường.
Các con đường đưa mã độc vào website
Report URI phân loại các vector tấn công ban đầu thành bốn nhóm chính:
- Xâm nhập trực tiếp: thường là lỗ hổng WordPress hoặc tương tự, các tệp JS của chính website bị sửa để chèn mã độc.
- Chuỗi cung ứng (supply chain): một tệp script bên thứ ba mà website tải về bị nhiễm mã độc, từ đó lan tới toàn bộ khách truy cập.
- XSS: lỗ hổng kinh điển trên chính website cho phép chèn JavaScript.
- DeadTag: nhóm tấn công mà Report URI mới đặt tên, chuyên mua lại các tên miền hết hạn mà website vẫn còn tải JS từ đó, rồi kích hoạt lại và phân phát mã độc.
Quy mô của vấn đề
Hiện có 15.579 website chắc chắn bị nhiễm một trong các dạng tấn công kể trên. Bên cạnh đó còn hàng nghìn trang khác đang bị nghi ngờ nhưng chưa đạt độ tin cậy 100%. Danh sách này chỉ giữ lại những site vẫn còn nhiễm tính đến thời điểm hiện tại, vì Report URI loại bỏ các site đã tự khắc phục.
Điều bất ngờ là lưu lượng cộng dồn rất lớn. Không có site nào thuộc nhóm dẫn đầu toàn cầu, nhưng nhiều trang lại đứng đầu khu vực: các site đuôi .fr, .es, .de có thứ hạng rất cao trong nước nhưng chật vật lọt vào Top 1 triệu toàn cầu — và chỉ riêng vị trí dẫn đầu tại Pháp cũng đủ mang về lượng truy cập đáng kể. Từ nhiều nguồn dữ liệu khác nhau và với ước tính cực kỳ thận trọng, danh sách hiện tại vẫn nhận tổng cộng 135 triệu lượt truy cập mỗi tháng.
Nút thắt: công bố có trách nhiệm không theo kịp
Năng lực Threat Intelligence (tình báo mối đe dọa) của Report URI ngày càng mạnh, việc phát hiện website bị xâm nhập trở nên hiệu quả hơn bao giờ hết. Nhưng quy trình responsible disclosure (công bố có trách nhiệm) lại không bắt kịp: họ phát hiện nhiễm mã độc nhanh hơn nhiều so với khả năng thông báo.
"Tôi thực sự không biết làm cách nào để giải quyết vấn đề này, nên tôi đang cầu cứu sự giúp đỡ."
Report URI vẫn tiếp tục liên hệ trực tiếp với các site có tác động lớn, nhưng quy mô còn nhỏ. Việc công bố có trách nhiệm tiêu tốn rất nhiều nguồn lực, tỷ lệ dùng tệp security.txt thấp, và phần lớn email hay tin nhắn gửi đi đều không được hồi đáp. Vì đây là các site họ tự thu thập qua quá trình quét (crawl) chứ không phải khách hàng, họ hoàn toàn không có thông tin liên hệ.
Report URI kêu gọi các tổ chức NCSC/CERT, đặc biệt tại châu Âu — nơi họ phát hiện nhiều site bị ảnh hưởng — liên hệ qua [email protected] để nhận danh sách site nhiễm trong khu vực. Các doanh nghiệp muốn truy cập thương mại vào nguồn dữ liệu tình báo mối đe dọa cũng có thể liên hệ cùng địa chỉ này.
Góc nhìn
Câu chuyện này cho thấy một khoảng trống quen thuộc trong bảo mật: phát hiện chỉ là một nửa trận chiến, nửa còn lại là khả năng tiếp cận đúng người chịu trách nhiệm. Với các doanh nghiệp và kỹ sư vận hành website tại Việt Nam, bài học thực tế là hãy chủ động tạo kênh liên hệ bảo mật — triển khai tệp security.txt, đăng ký địa chỉ nhận báo cáo lỗ hổng và theo dõi chặt chẽ các script bên thứ ba đang nhúng trong trang, vì đó chính là đường vào của mã độc kiểu chuỗi cung ứng. Một khi bị nhiễm mà không ai biết, thiệt hại không nằm ở website mà nằm ở hàng triệu người dùng vô tình truy cập.
Bên cạnh đó, việc chủ động kiểm tra các tên miền hết hạn mà hệ thống còn tham chiếu đến cũng là bước phòng thủ đáng làm, đặc biệt với các dự án có tuổi đời lâu năm. Với những tổ chức thường xuyên nhận cảnh báo từ bên ngoài, việc có đầu mối rõ ràng và phản hồi nhanh có thể là yếu tố quyết định giữa một sự cố nhỏ và một vụ rò rỉ dữ liệu thanh toán.
Nguồn: scotthelme.co.uk (bài gốc ngày 07 tháng 11, 2026) · Quy trình biên tập
Bài viết liên quan
Công nghệ
Lỗ hổng nghiêm trọng trong PHP: Bản vá khẩn cấp đã có, chuyên gia khuyến cáo gỡ website nếu chưa cập nhật
21 tháng 10, 2026
Phần mềm
PHP2Shell: Lỗ hổng nghiêm trọng trong lõi PHP đe dọa 70% website toàn cầu
21 tháng 10, 2026
Cloud & DevOps
Sâu Shai-Hulud tiếp tục đào hang: 314 gói npm bị nhiễm mã độc sau khi tài khoản bị đánh cắp
19 tháng 5, 2026