
Shield: Hệ thống blackhole dựa trên BGP giúp chặn tấn công mạng chỉ trong vài phút
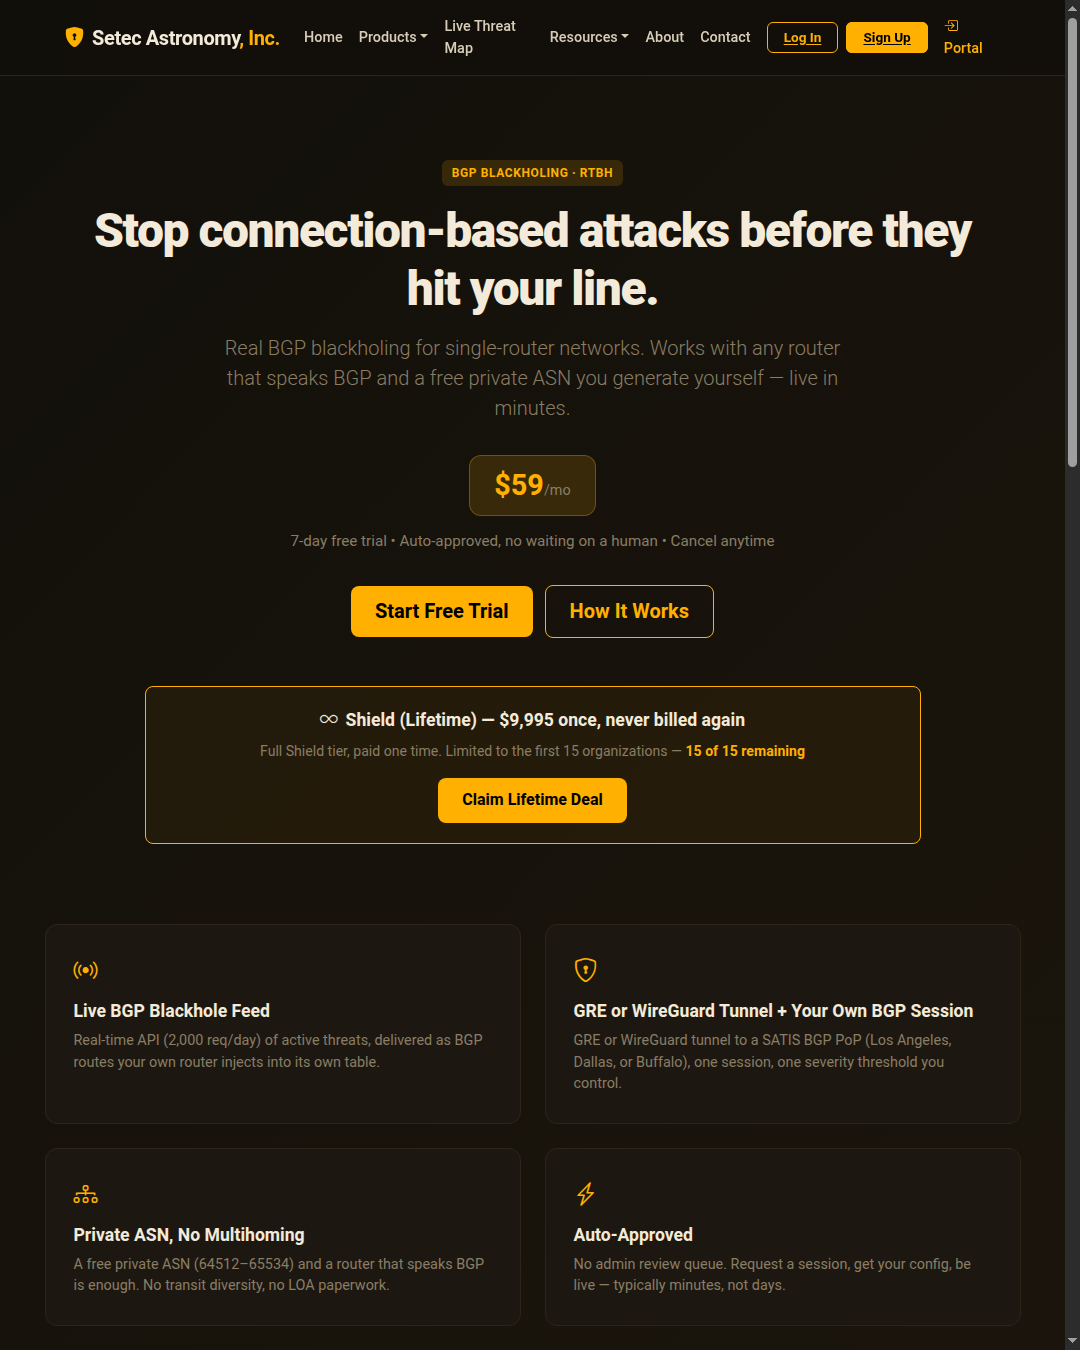
Một kỹ sư mạng đã phát triển Shield, hệ thống blackhole dựa trên BGP cho phép các quản trị viên chặn traffic độc hại ngay từ thượng nguồn chỉ với một router duy nhất. Dịch vụ sử dụng công nghệ Remote-Triggered Black Hole (RTBH) kết hợp dữ liệu tình báo mối đe dọa theo thời gian thực, có giá 59 USD/tháng sau 14 ngày dùng thử miễn phí.
Shield: Hệ thống blackhole dựa trên BGP giúp chặn tấn công mạng chỉ trong vài phút
Một dự án mã nguồn mở vừa xuất hiện trên Hacker News đang thu hút sự chú ý của cộng đồng quản trị mạng. Shield là hệ thống blackhole dựa trên BGP, cho phép các cá nhân và doanh nghiệp nhỏ chặn traffic độc hại ngay từ thượng nguồn — điều mà trước đây chỉ các nhà mạng lớn mới làm được.
Điểm đáng chú ý là dịch vụ này không yêu cầu hạ tầng phức tạp. Chỉ cần một router duy nhất biết nói BGP và một tunnel GRE hoặc WireGuard, người dùng có thể thiết lập xong trong vài phút thay vì phải chờ đợi đội ngũ kỹ thuật.
Cơ chế hoạt động: RTBH — kỹ thuật của các nhà mạng lớn
Các nhà mạng lớn và hệ thống doanh nghiệp thường chặn tấn công theo cùng một cách: loại bỏ traffic độc hại ngay từ thượng nguồn, trước khi nó kịp chạm tới hệ thống của bạn. Bình thường, việc này đòi hỏi hợp đồng transit và một đội ngũ kỹ sư mạng chuyên trách. Shield mang cùng khả năng đó đến cho một router đơn lẻ.
Shield sử dụng kỹ thuật Remote-Triggered Black Hole (RTBH) — phương pháp mà các ISP lớn vẫn dùng như một phần trong hệ thống giảm thiểu tấn công của họ:
- Router của bạn công bố một route cụ thể hơn (more-specific route) cho địa chỉ IP nguồn độc hại, kèm theo một tag community đặc biệt.
- Tag này thông báo cho các router thượng nguồn âm thầm loại bỏ traffic đến/từ địa chỉ đó — trước khi nó chạm tới mạng của bạn.
- Toàn bộ quá trình diễn ra tự động, dựa trên ngưỡng mức độ nghiêm trọng mà bạn tự kiểm soát.
Kỹ thuật này rất hiệu quả với các cuộc tấn công hoàn tất kết nối như brute force, nỗ lực khai thác lỗ hổng, hay callback C2. Tuy nhiên, nó không ngăn được tấn công volumetric (UDP flood, SYN flood, reflection/amplification) trừ khi bạn bật thêm uRPF hoặc lọc reverse-path trên router của mình.
Nguồn dữ liệu tình báo mối đe dọa đa dạng
Điểm mạnh của Shield nằm ở nguồn dữ liệu. Thay vì chỉ dựa vào danh sách chặn của riêng bạn, hệ thống tổng hợp:
- Dữ liệu từ các peer khác trên mạng lưới — những cuộc tấn công họ đã gặp và chia sẻ lại
- Nguồn từ Spamhaus và nhiều feed bảo mật khác
- Dữ liệu fail2ban do chính người tham gia đóng góp
- Tình báo tấn công do hệ thống tự thu thập
Tất cả được phân phối tự động dưới dạng các route BGP mà router của bạn sẽ chặn trong thời gian thực. Ngoài ra còn có API với hạn mức 2.000 request mỗi ngày nếu bạn muốn tự kéo dữ liệu về.
Thiết lập nhanh, không cần chờ con người
Quy trình triển khai được thiết kế để loại bỏ hoàn toàn khâu chờ đợi:
- Đăng ký — không cần nhập thẻ. Bạn có thể tạo tài khoản bằng email, PeeringDB hoặc Thoughtwave.
- Yêu cầu peering — từ portal, session BGP hoạt động ngay lập tức, không có hàng đợi duyệt thủ công.
- Nhận cấu hình — hệ thống tự sinh tunnel GRE/WireGuard cùng block cấu hình BGP peer dán được cho đúng hệ điều hành router của bạn: Cisco IOS/IOS-XE, Juniper JunOS, OpenWrt, pfSense/OPNsense, VyOS, OpenBSD, hoặc Linux + BIRD/FRR.
Về mặt hạ tầng, bạn được cấp một ASN riêng tư miễn phí (dải 64512–65534) và kết nối tới một BGP PoP của SATIS tại Los Angeles, Dallas hoặc Buffalo. ASN công khai hay multihoming không bắt buộc — chúng chỉ cần thiết khi bạn muốn công bố route của chính mình ra internet rộng hơn.
Phù hợp với cả homelab lẫn doanh nghiệp nhỏ
Một câu hỏi phổ biến là liệu hệ thống có dùng được sau router của nhà mạng dân dụng hay không. Câu trả lời là có, với điều kiện bạn đặt router hỗ trợ BGP của mình phía sau.
Cách gọn gàng nhất là bật bridge mode trên gateway của ISP để chuyển thẳng IP công khai cho router riêng. Nếu không bật được bridge mode, router của bạn vẫn hoạt động trong tình trạng double-NAT, vì tunnel tới SATIS được khởi tạo theo hướng outbound và các ISP thương mại thường không chặn kết nối này.
Cấu hình này dùng tốt cho homelab, văn phòng doanh nghiệp nhỏ hoặc mạng gia đình. Yêu cầu duy nhất là router bạn đặt sau kết nối, không phụ thuộc vào nhà cung cấp dịch vụ internet.
Giá cả và trải nghiệm dùng thử
Shield miễn phí 14 ngày đầu và không yêu cầu thẻ tín dụng. Đây là điểm khác biệt đáng kể so với nhiều dịch vụ bảo mật khác:
- Không có khoản phí nào tự động trừ vì hệ thống không lưu thẻ.
- Nếu bạn chưa thêm gói dịch vụ, session BGP sẽ bị thu hồi và tài khoản trở về gói Community sau khi hết hạn dùng thử.
- Bạn sẽ nhận email đếm ngược khi thời gian dùng thử sắp kết thúc để không bị bất ngờ.
- Gói trả phí có giá 59 USD/tháng, có thể nâng cấp self-service từ portal bằng một cú nhấp, hủy bất cứ lúc nào.
Nhà phát triển cũng lưu ý rằng Shield được thiết kế chuyên biệt cho RTBH: một session BGP, một tunnel GRE/WireGuard, tập trung hoàn toàn vào blackholing. Các gói Professional và Enterprise mở rộng thêm khả năng streaming SSE thời gian thực và nhiều session hơn, dựa trên cùng hạ tầng peering.
Góc nhìn cho người dùng Việt Nam
Với các quản trị viên hệ thống tại Việt Nam — đặc biệt là những người vận hành VPS, homelab hoặc máy chủ nhỏ — các cuộc tấn công brute force SSH và nỗ lực khai thác lỗ hổng qua cổng dịch vụ là vấn đề thường gặp hằng ngày.
Việc chặn ở thượng nguồn thay vì xử lý tại chỗ giúp giảm tải đáng kể cho router và CPU máy chủ, đồng thời hạn chế tình trạng log bị ngập bởi hàng nghìn nỗ lực đăng nhập mỗi ngày. Nhà phát triển dự án chia sẻ rằng sau nhiều tháng sử dụng trên router biên của mình, số vụ tấn công SSH đã giảm mạnh.
Tuy nhiên, cần lưu ý rằng các PoP hiện có đều đặt tại Mỹ, nên độ trễ từ Việt Nam sẽ cao hơn so với kết nối nội vùng. Với mục tiêu chặn blackhole thì điều này ít ảnh hưởng đến hiệu quả, nhưng đây vẫn là yếu tố cần cân nhắc nếu bạn quan tâm đến tối ưu hóa đường truyền.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
Kinh tế học 'xấu xí' của AI tiêu dùng: Vì sao các ông lớn ngần ngại dù công nghệ đã đủ tốt?
30 tháng 9, 2026