
ShinyHunters tuyên bố tấn công FBI: 'Đây KHÔNG phải vì mục đích tài chính'
Nhóm tin tặc ShinyHunters khẳng định đã xâm nhập trang tuyển dụng của FBI thông qua lỗ hổng zero-day trên Oracle PeopleSoft, đánh cắp 2-3 TB dữ liệu nhân viên. Điều đáng chú ý là lần này chúng không đòi tiền chuộc mà yêu cầu FBI đính chính những cáo buộc trước đó.
ShinyHunters tuyên bố tấn công FBI: 'Đây KHÔNG phải vì mục đích tài chính'
Nhóm tin tặc ShinyHunters vừa gây chấn động khi tuyên bố đã xâm nhập hệ thống của FBI và đánh cắp hơn 2 TB dữ liệu nhân viên. Khác với mọi lần trước, vụ tấn công này không nhằm mục đích tống tiền mà là một hành động "đáp trả" cá nhân nhắm vào chính cơ quan điều tra liên bang Mỹ.
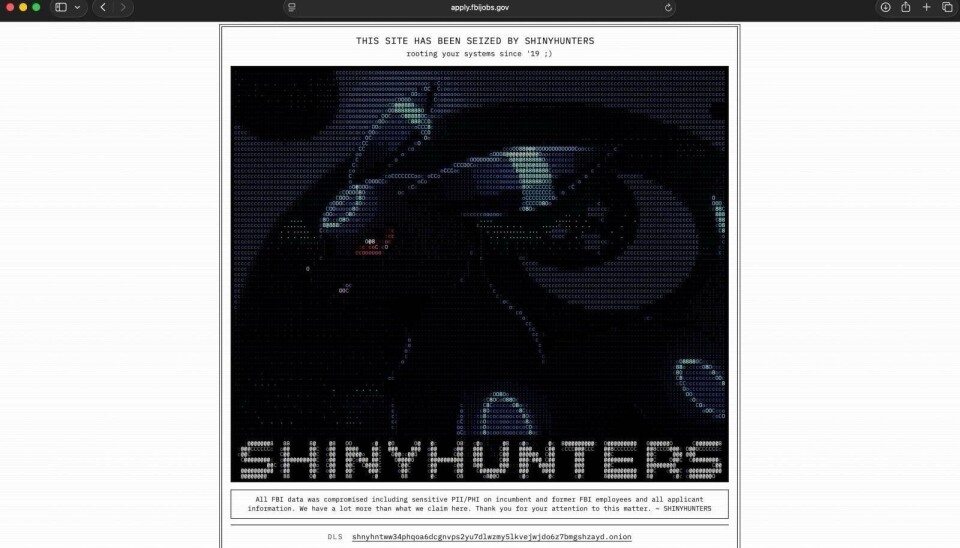 Minh họa vụ tấn công mạng của ShinyHunters
Diễn biến vụ tấn công
Theo người phát ngôn của ShinyHunters, nhóm này đã khai thác lỗ hổng zero-day trên nền tảng Oracle PeopleSoft được dùng cho trang tuyển dụng của FBI. Lỗ hổng này cho phép thực thi mã từ xa (RCE - Remote Code Execution) trên các máy chủ của cơ quan.
Sau khi chiếm được quyền kiểm soát, nhóm đã thay đổi giao diện trang web, hiển thị biểu ngữ "This site has been seized by ShinyHunters" (Trang này đã bị ShinyHunters chiếm giữ). Hiện tại, trang tuyển dụng của FBI cho biết đang "tạm đóng để bảo trì nhưng sẽ sớm hoạt động trở lại".
Đáng lo ngại hơn, ShinyHunters tuyên bố đã di chuyển ngang (lateral movement) từ trang bị xâm nhập sang các máy chủ được FBI quản lý trên AWS GovCloud - hạ tầng đám mây chuyên dụng dành riêng cho chính phủ Mỹ. Từ đó, chúng tải xuống khoảng 2 đến 3 TB dữ liệu thuộc về nhân viên FBI hiện tại, cựu nhân viên và cả ứng viên dự tuyển.
"Chúng tôi đang nắm giữ dữ liệu của toàn bộ nhân viên và ứng viên FBI", người phát ngôn của nhóm khẳng định.
Phạm vi dữ liệu bị ảnh hưởng
Theo tiết lộ của nhóm tấn công, các dịch vụ bị xâm phạm bao gồm:
- Hệ thống nhân sự (Human Resources)
- MedLink - nền tảng quản lý thông tin y tế
- Dịch vụ Thông tin Tư pháp Hình sự (Criminal Justice Information Services - CJIS)
Cả Oracle và AWS đều chưa đưa ra phản hồi chính thức trước các câu hỏi về việc liệu Oracle có biết về lỗ hổng zero-day trên PeopleSoft hay không, cũng như liệu AWS có thông tin gì về vụ đánh cắp dữ liệu được cho là này.
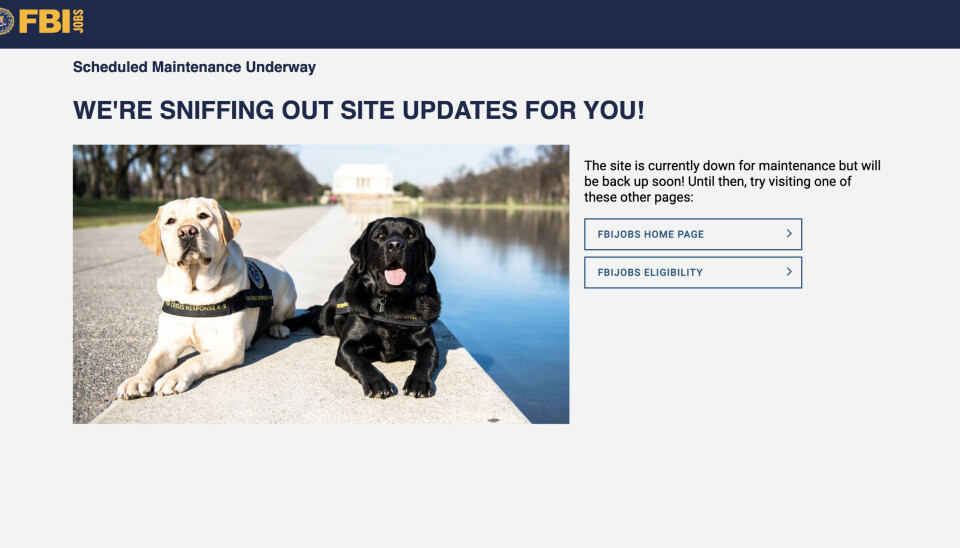 Trang tuyển dụng của FBI hiển thị thông báo bảo trì
Động cơ khác thường: Không đòi tiền chuộc
Điểm đặc biệt khiến vụ việc này khác biệt so với các chiến dịch "đánh nhanh rút gọn" trước đây của ShinyHunters là nhóm không yêu cầu tiền chuộc. Thay vào đó, chúng đưa ra một yêu cầu kỳ lạ: buộc FBI phải đính chính hoặc rút lại những tuyên bố mà cơ quan này đưa ra về nhóm.
Cụ thể, trong bản tin ngày 15/5, FBI cáo buộc ShinyHunters sử dụng "chiến thuật quấy rối, gửi tin nhắn đe dọa và gọi điện cho nạn nhân cùng người thân của họ, trong một số trường hợp còn thực hiện hành vi swatting" (báo cảnh sát giả về tình huống nguy hiểm để lực lượng vũ trang ập đến nhà nạn nhân).
Bản tin an ninh này còn nêu rằng những kẻ tống tiền "có thể tuyên bố sai sự thật rằng chúng nắm giữ thông tin nhạy cảm hoặc gây tổn hại, bao gồm hình ảnh hay video đáng xấu hổ của nạn nhân - những thứ thường không hề tồn tại".
ShinyHunters phủ nhận toàn bộ các cáo buộc trên.
"Tôi đã làm mọi cách để chống lại những cáo buộc này. Và đây là cách tốt nhất để làm điều đó", người phát ngôn của nhóm tuyên bố với The Register.
Bối cảnh rộng hơn và ý nghĩa đối với Việt Nam
Vụ việc diễn ra chỉ vài tháng sau khi ShinyHunters xâm nhập nền tảng Canvas của công ty công nghệ giáo dục Instructure và tuyên bố đánh cắp dữ liệu liên quan đến hàng trăm triệu học sinh, giáo viên và nhân viên trên toàn cầu.
Đối với các tổ chức và doanh nghiệp tại Việt Nam, sự cố này là lời cảnh báo quan trọng về nhiều khía cạnh:
- Rủi ro từ chuỗi cung ứng phần mềm: Các nền tảng quản lý nhân sự và ERP phổ biến như Oracle PeopleSoft thường chứa lượng lớn dữ liệu nhạy cảm, trở thành mục tiêu hấp dẫn cho tin tặc.
- Nguy cơ từ di chuyển ngang trong môi trường đám mây: Ngay cả khi dữ liệu được lưu trữ trên hạ tầng đám mây có chứng nhận an ninh cao cấp như AWS GovCloud, kẻ tấn công vẫn có thể xâm nhập nếu một điểm yếu trong chuỗi bị khai thác.
- Bài học về quản lý lỗ hổng zero-day: Việc phát hiện và vá kịp thời các lỗ hổng chưa được công bố là yếu tố sống còn đối với các hệ thống trọng yếu.
Việc một nhóm tội phạm mạng chuyển từ động cơ tài chính sang các mục tiêu mang tính "trả đũa danh dự" cũng cho thấy bức tranh mối đe dọa mạng ngày càng phức tạp, nơi các cuộc tấn công có thể xuất phát từ nhiều động cơ khác nhau ngoài lợi nhuận đơn thuần.

