
Thiếu niên 16 tuổi bị nghi điều hành băng nhóm ransomware KillSec, cảnh sát thu giữ máy chủ và bắt giữ ba người
Chiến dịch KillSwitch do Đức dẫn đầu đã vô hiệu hóa hạ tầng của băng nhóm ransomware KillSec, thu giữ ít nhất 110 TB dữ liệu bị đánh cắp và bắt giữ ba nghi phạm. Một thiếu niên 16 tuổi được xác định là nghi phạm điều hành chính của nhóm, vốn liên quan đến khoảng 1.000 vụ tấn công trên toàn thế giới.
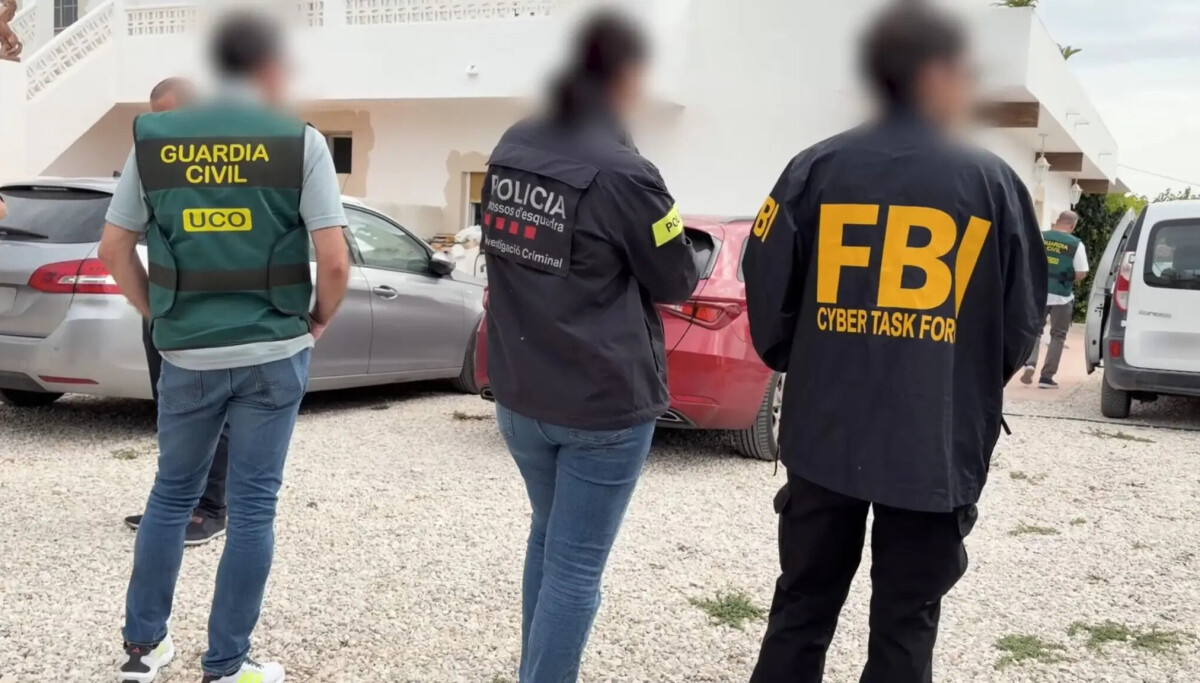
Cảnh sát quốc tế vừa giáng một đòn mạnh vào một trong những băng nhóm ransomware đáng sợ nhất thời gian gần đây. Theo thông báo hôm thứ Năm, chiến dịch mang tên KillSwitch do Đức dẫn đầu đã thu giữ hạ tầng của băng nhóm KillSec, đồng thời tiến hành ba vụ bắt giữ tạm thời trên phạm vi quốc tế.
Điều đáng chú ý nhất: cơ quan điều tra nghi ngờ một thiếu niên 16 tuổi chính là nghi phạm điều hành chính của băng nhóm tội phạm mạng này.
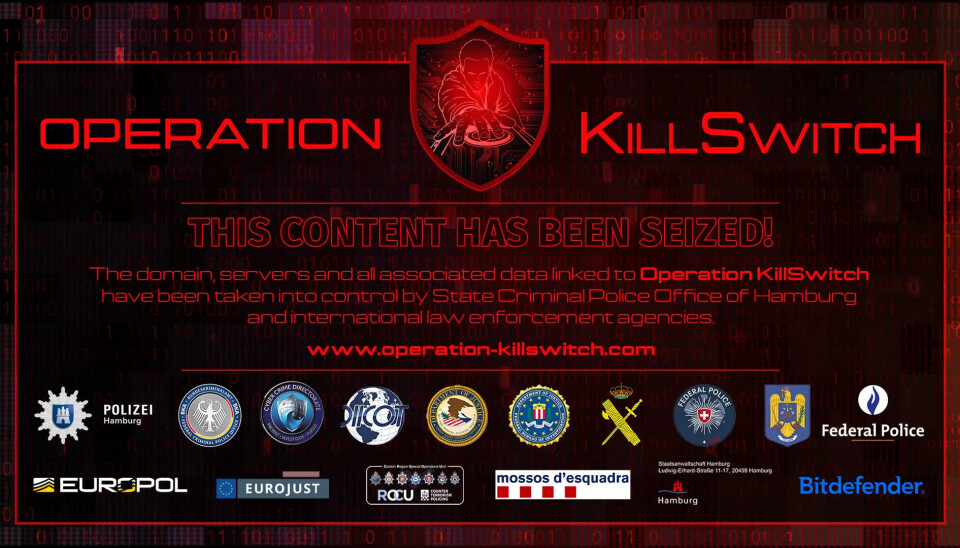 Máy chủ bị thu giữ trong chiến dịch KillSwitch
Hạ tầng bị vô hiệu hóa, trang web rò rỉ bị thay thế
Chiến dịch KillSwitch đã thay thế trang web rò rỉ dữ liệu của băng nhóm bằng thông báo thu giữ của cảnh sát. Đây là động thái quen thuộc trong các cuộc truy quét ransomware, nhằm ngăn chặn việc băng nhóm tiếp tục gây sức ép lên nạn nhân.
Theo Europol, đối tượng 16 tuổi được mô tả là "nghi phạm điều hành chính của băng nhóm", nhưng cơ quan này không nói rõ liệu người này đã bị bắt hay chưa. Cảnh sát Tây Ban Nha công bố đã bắt giữ một "người chưa thành niên" quốc tịch Romania đang cư trú tại nước này, song cũng không công khai liên kết vụ bắt giữ đó với nghi phạm 16 tuổi mà Europol đề cập.
Ba nghi phạm bị bắt, chỉ một người được nêu tên
Bộ Tư pháp Hoa Kỳ (DoJ) cho biết cảnh sát Anh đã bắt giữ Fouad Eltibrizi – công dân Hà Lan – người bị truy tố với cáo buộc tội phạm mạng tại Mỹ và Puerto Rico. Washington đang yêu cầu dẫn độ anh này. Eltibrizi là nghi phạm duy nhất được giới chức nêu tên công khai, và Europol nói với The Register rằng người này được cho là một trong những người đàm phán của KillSec.
Trong khi đó, cảnh sát Romania (Poliția Română) cho biết một người đàn ông 24 tuổi đã giúp thành lập KillSec vào tháng 10 năm 2023 – dù một số cơ quan chức năng khác lại xác định băng nhóm ra đời vào năm 2024. Tuyên bố của cảnh sát Romania không nêu rõ liệu người này có bị bắt hay không.
Các quan chức cũng xác nhận riêng với The Register rằng một công dân Romania ở độ tuổi hai mươi đã bị bắt tại Romania với nghi ngờ làm chi nhánh (affiliate) cho KillSec. Europol còn xác định một nghi phạm phát triển phần mềm, người vừa tròn 18 tuổi vào tháng 8 vừa qua và còn ở tuổi vị thành niên vào thời điểm một số hành vi phạm tội được cho là diễn ra. Cảnh sát Tây Ban Nha cũng đề cập đến một phụ nữ vẫn đang trong diện điều tra nhưng chưa bị bắt.
Cuộc truy quét quy mô quốc tế
Các cuộc đột kích phối hợp diễn ra vào ngày 30 tháng 9, sau quá trình điều tra khởi động từ đầu năm 2025. Mười cơ quan cảnh sát từ châu Âu và Mỹ đã tham gia, với các cuộc khám xét tại tám địa điểm ở Hy Lạp, Romania, Tây Ban Nha và Vương quốc Anh.
Cảnh sát Tây Ban Nha cho biết họ đã khám xét một căn nhà và một văn phòng trong khách sạn ở Alicante, trong khi Poliția Română khám xét bốn căn nhà. Cả Hy Lạp lẫn Anh đến nay vẫn chưa công bố thông tin về vai trò của mình trong chiến dịch.
Cơ quan chức năng đã bảo vệ ít nhất 110 TB dữ liệu trên trang web rò rỉ của KillSec khỏi bị truy cập trái phép thêm. Trong suốt quá trình điều tra, cảnh sát đã kiểm soát năm máy chủ trung tâm dùng để quản lý hoạt động của băng nhóm và lưu trữ dữ liệu nạn nhân.
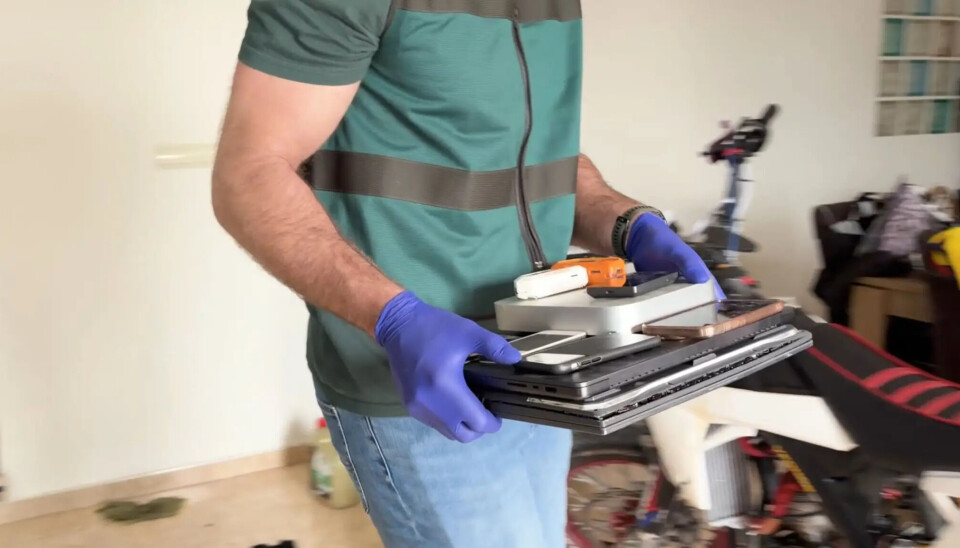 Cảnh sát thu giữ thiết bị trong quá trình điều tra
Hai hãng bảo mật Bitdefender và Group-IB cũng hỗ trợ điều tra.
Chiến thuật tống tiền kép và mục tiêu tấn công
KillSec sử dụng chiến thuật tống tiền kép (double extortion): mã hóa hệ thống của nạn nhân rồi đe dọa công bố dữ liệu bị đánh cắp nếu không được trả tiền.
Group-IB gần đây đã đưa KillSec – còn được gọi là "Kill Security" và "k1llsec" – vào danh sách top 10 băng nhóm ransomware hoạt động tại khu vực châu Á – Thái Bình Dương (APAC), Mỹ Latinh và Trung Đông năm 2025. Các nhà nghiên cứu cho biết KillSec thường nhắm vào các tổ chức tài chính và y tế, nhưng cũng từng tấn công các cơ quan chính phủ và doanh nghiệp lớn.
Group-IB cho hay băng nhóm này còn rao bán dữ liệu bị đánh cắp với mức giá từ 5.000 đến 500.000 USD.
"Máy chủ có thể được thay thế trong vài tuần; nhưng những người xây dựng nền tảng và phê duyệt từng cuộc tấn công thì không thể", Dmitry Volkov, CEO của Group-IB, nhận định. "Việc xác định họ và hỗ trợ cơ quan thực thi pháp luật đưa họ ra trước công lý là điều biến một cuộc truy quét từ chỗ chỉ tạm dừng thành chấm dứt thực sự."
Ban đầu, KillSec cung cấp một trình mã hóa cho Windows, sau đó bổ sung phiên bản có khả năng mã hóa máy chủ VMware ESXi, xóa dữ liệu, tắt máy ảo (VM) và xóa các điểm khôi phục – những kỹ thuật khiến nạn nhân gần như không thể phục hồi nếu không trả tiền chuộc.
Ý nghĩa đối với người dùng và doanh nghiệp
Vụ việc KillSec là lời nhắc nhở rõ ràng rằng các băng nhóm ransomware ngày càng trẻ hóa đội ngũ điều hành, đồng thời cho thấy mức độ chuyên nghiệp hóa của tội phạm mạng. Với các doanh nghiệp, đặc biệt là trong lĩnh vực tài chính và y tế, bài học quen thuộc vẫn còn nguyên giá trị: sao lưu dữ liệu ngoại tuyến, phân quyền truy cập chặt chẽ, cập nhật bản vá bảo mật và xây dựng kế hoạch ứng phó sự cố.
Cuộc điều tra vẫn đang tiếp tục, khi cảnh sát tiến hành phân tích thiết bị và dữ liệu thu giữ để xác định nạn nhân, các cuộc tấn công, nghi phạm cũng như truy vết dòng tiền phạm tội của băng nhóm.

