
Tin tặc lợi dụng Google Ads và Bing để phát tán tấn công ClickFix giả mạo Claude
Các nhà nghiên cứu bảo mật tại Push Security vừa phát hiện chiến dịch tấn công tinh vi mang tên "Adception", trong đó tin tặc lợi dụng quảng cáo Google và các liên kết chuyển hướng của Bing để dẫn dụ người dùng macOS tải về trình cài đặt Claude giả mạo. Kỹ thuật này sử dụng nhiều lớp ngụy trang nhằm qua mặt các công cụ quét bảo mật và đánh cắp quyền thực thi lệnh độc hại trên máy nạn nhân.
Tin tặc lợi dụng Google Ads và Bing để phát tán tấn công ClickFix giả mạo Claude
Các nhà nghiên cứu bảo mật tại Push Security vừa công bố một chiến dịch tấn công đáng chú ý có tên "Adception", trong đó tin tặc khai thác các liên kết chuyển hướng hợp pháp của Bing làm URL click trong quảng cáo Google nhằm dẫn dụ người dùng đến trang cài đặt Claude giả mạo. Kỹ thuật này được thiết kế đặc biệt để vượt qua các lớp kiểm tra bảo mật của hệ thống quảng cáo, đồng thời sử dụng nhiều tầng ngụy trang để tránh bị phát hiện.
Giao diện trò chuyện Claude bị tin tặc giả mạo
Cách thức tấn công: Khi quảng cáo dẫn đến miền tin cậy
Khác với các chiến dịch quảng cáo độc hại thông thường vốn dẫn nạn nhân đến các tên miền do kẻ tấn công kiểm soát, chiến dịch này lại hiển thị tên miền bing.com hợp pháp ngay trên kết quả tài trợ, khiến quảng cáo trông đáng tin cậy hơn hẳn.
Theo báo cáo của Push Security, chiến dịch được phát hiện sau khi các nhà nghiên cứu ghi nhận một quảng cáo Google độc hại nhắm vào người dùng đang tìm kiếm từ khóa "claude mac".
Khi người dùng nhấp vào quảng cáo, trình duyệt sẽ đi qua chuỗi chuyển hướng phức tạp:
- Đầu tiên, quảng cáo đi qua hệ thống chuyển hướng của Google Ads
- Sau đó, nó chạm đến điểm cuối theo dõi click bing.com/ck/a của Bing
- Bing tiếp tục chuyển hướng trình duyệt đến một trang WordPress hợp pháp nhưng đã bị xâm nhập, thuộc về một nhà bán lẻ tại Nam Mỹ
- Cuối cùng, trang web bị chiếm quyền điều khiển này chuyển hướng người truy cập đến claude-desk-code[.]com, một trang tải Claude giả mạo
Điểm mấu chốt khiến kỹ thuật này nguy hiểm là các liên kết theo dõi click của Bing sử dụng JavaScript để đưa người truy cập đến đích, cho phép tin tặc chuyển hướng người dùng đến trang web độc hại trong khi lưu lượng truy cập vẫn trông như xuất phát từ Bing.
Nhiều lớp ngụy trang để qua mặt công cụ bảo mật
Chiến dịch triển khai hai tầng ngụy trang tinh vi nhằm ngăn chặn những người truy cập không mong muốn tiếp cận được payload:
Trang WordPress bị xâm nhập kiểm tra referrer từ Bing và các tiêu đề trình duyệt cụ thể trước khi thực hiện chuyển hướng, trong khi trang Claude giả mạo sử dụng JavaScript để xác minh rằng người truy cập đến từ Google hoặc Bing.
Những ai cố gắng truy cập trực tiếp vào trang web độc hại sẽ bị chuyển hướng đến trang lỗi 404. Điều này khiến các công cụ quét bảo mật tự động gặp nhiều khó khăn hơn trong việc phân tích và phát hiện cuộc tấn công.
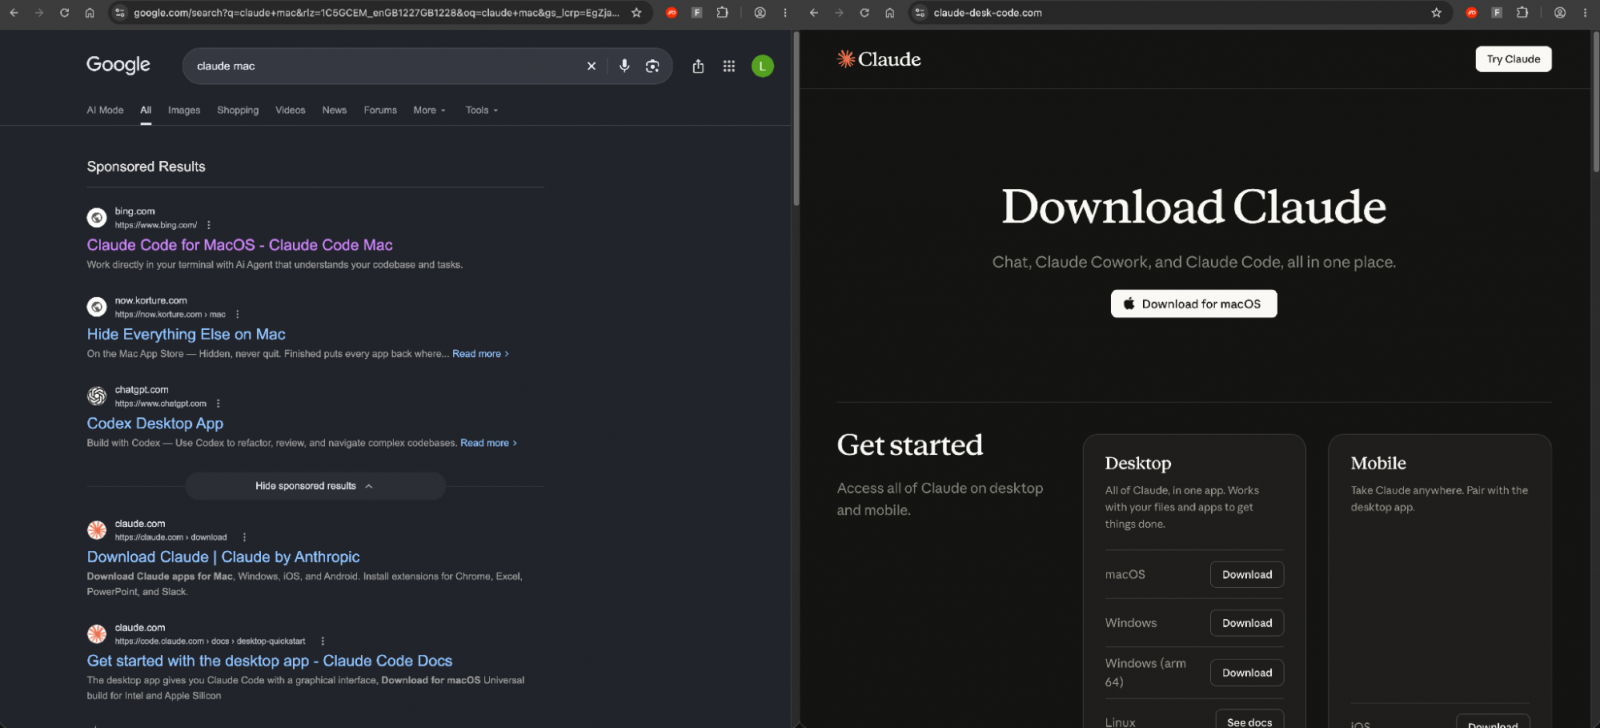 Quảng cáo Bing chuyển hướng qua ClickFix đến Claude giả mạo
Trình cài đặt giả mạo ẩn chứa lệnh độc hại
Đích đến cuối cùng là một trang web mô phỏng rất thuyết phục trang tải Claude chính thức, cung cấp trình cài đặt cho macOS thông qua lệnh nhập vào Terminal.
Trang này hiển thị đúng lệnh cài đặt hợp pháp của Anthropic:
curl -fsSL https://claude.ai/install.sh | bash
Tuy nhiên, khi người dùng nhấp vào nút sao chép, một lệnh độc hại hoàn toàn khác sẽ được đưa vào clipboard. Lệnh bị thay thế này trước tiên in ra thông báo tuyên bố đang tải Claude từ trang web chính thức của Anthropic, nhưng thực chất lại giải mã một URL được mã hóa Base64 trỏ đến lake-90[.]com].
Sau đó, nó sử dụng curl để âm thầm tải xuống một tệp .dat từ máy chủ do kẻ tấn công kiểm soát và đưa nội dung trực tiếp vào Z shell (zsh) của macOS để thực thi.
Điều này có nghĩa là nạn nhân sẽ nhìn thấy URL cài đặt Claude hợp pháp cả trên trang tải xuống lẫn trong Terminal, ngay cả khi một script hoàn toàn khác đang được thực thi ngầm.
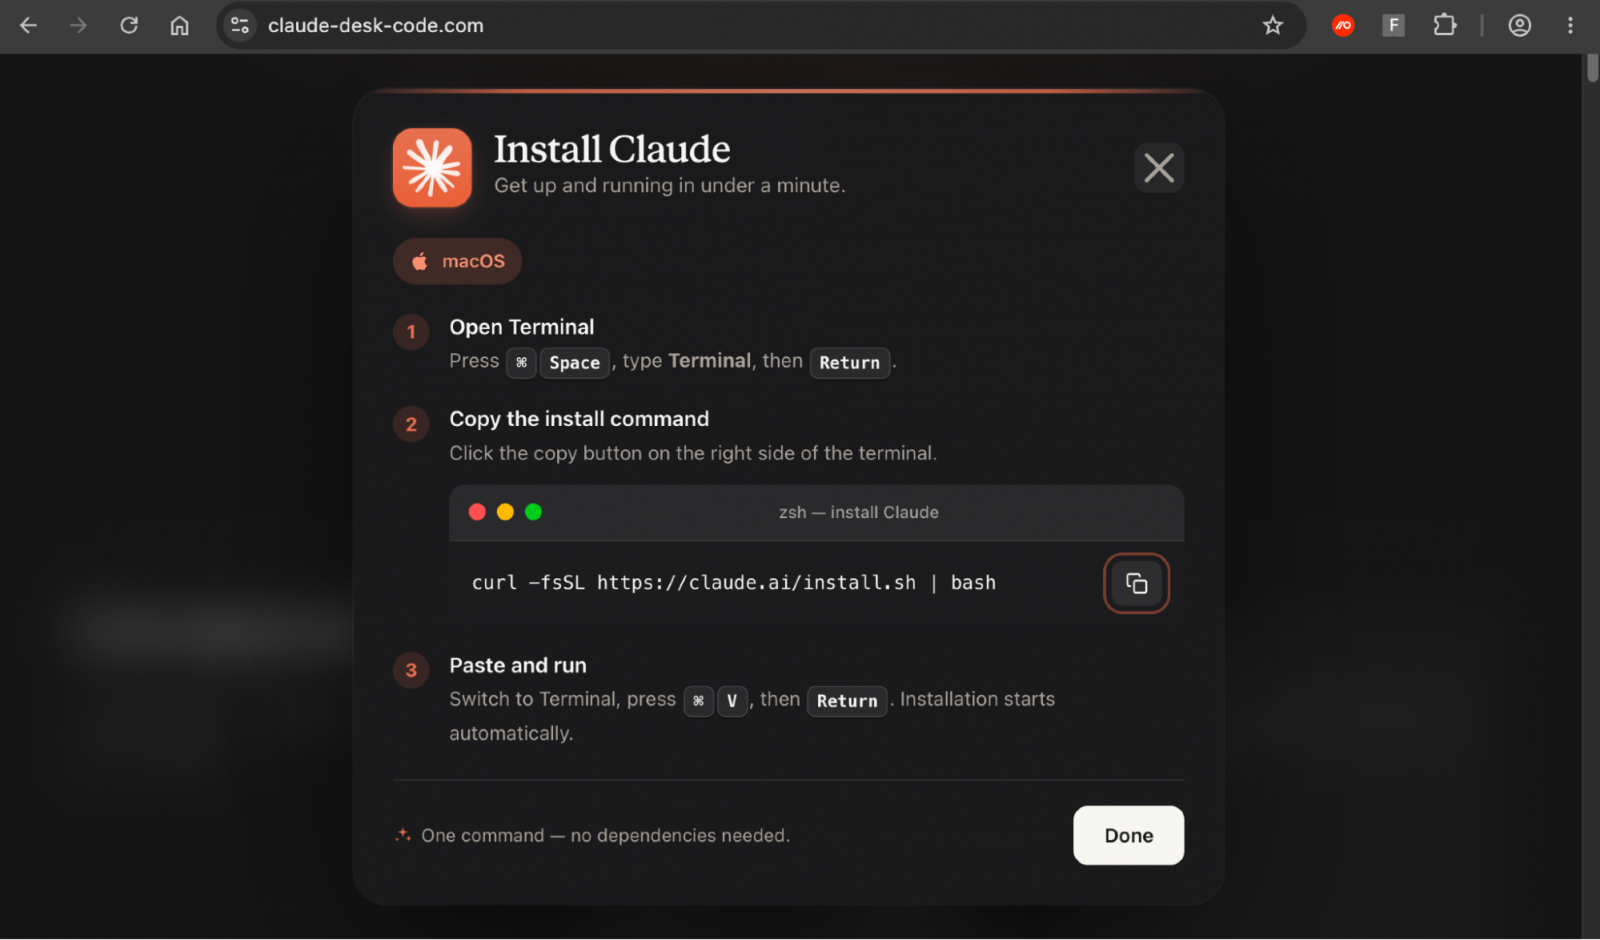 Lời nhắc ClickFix ngụy trang thành các bước cài đặt Claude cho macOS
Payload cuối cùng vẫn là ẩn số
Hiện vẫn chưa xác định được payload cuối cùng mà cuộc tấn công phát tán, do đó chưa rõ loại mã độc nào, nếu có, đang được cài đặt trên máy nạn nhân.
Push Security cho biết đã xác định được một số tên miền liên quan đến cùng một bộ công cụ ClickFix, được họ theo dõi nội bộ với tên gọi AcSig. Các tên miền này sử dụng cùng một lệnh cài đặt macOS, cùng cấu trúc URL payload và cùng giao diện trình cài đặt.
Bài học cho người dùng Việt Nam
Sự việc này là lời cảnh tỉnh quan trọng đối với cộng đồng người dùng công nghệ, đặc biệt là những ai thường xuyên sử dụng các công cụ AI như Claude, ChatGPT hay Gemini.
- Không bao giờ tin tưởng tuyệt đối vào quảng cáo tìm kiếm, ngay cả khi chúng hiển thị tên miền uy tín như bing.com hay google.com
- Luôn truy cập trang chủ chính thức của nhà cung cấp dịch vụ thay vì nhấp vào quảng cáo
- Kiểm tra kỹ lệnh cài đặt trước khi dán vào Terminal, đặc biệt là các lệnh liên quan đến
curlvàbash - Cảnh giác với nút sao chép trên các trang web lạ — nội dung được sao chép có thể khác với những gì hiển thị trên màn hình
Với sự phát triển nhanh chóng của các nền tảng AI, tin tặc ngày càng nhắm vào người dùng các công cụ này vì họ thường có xu hướng tin tưởng và thực hiện các hướng dẫn cài đặt một cách nhanh chóng. Việc trang bị kiến thức bảo mật cơ bản và duy trì thói quen kiểm tra cẩn thận là cách phòng ngừa hiệu quả nhất.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
MrBeast chi hàng triệu USD để "giải mã ngược" thuật toán của mọi nền tảng
10 tháng 10, 2026