Trang web cờ bạc kém chất lượng ẩn chứa nhóm tấn công nguy hiểm
Hãng bảo mật Infoblox phát hiện hàng triệu trang cờ bạc tiếng Trung không chỉ phục vụ đánh bạc bất hợp pháp mà còn làm hạ tầng chỉ huy và điều khiển (C2) cho các nhóm APT thân Trung Quốc, đặc biệt là framework PeckBirdy. Các chuyên gia cảnh báo việc bỏ qua những tên miền này có thể khiến doanh nghiệp bỏ lỡ dấu hiệu xâm nhập nghiêm trọng.
Nếu nhân viên của bạn truy cập các trang cờ bạc hoặc người lớn bằng tiếng Trung, họ có thể không chỉ lãng phí thời gian và tiền bạc, mà còn vô tình đối mặt với mã độc nguy hiểm ẩn sau những tên miền trông có vẻ vô hại.
Một báo cáo mới từ hãng bảo mật Infoblox kêu gọi cộng đồng an ninh mạng chú ý hơn đến những website này, bởi một số trong đó còn đóng vai trò hạ tầng chỉ huy và điều khiển (C2) phục vụ hoạt động gián điệp và phát tán mã độc.
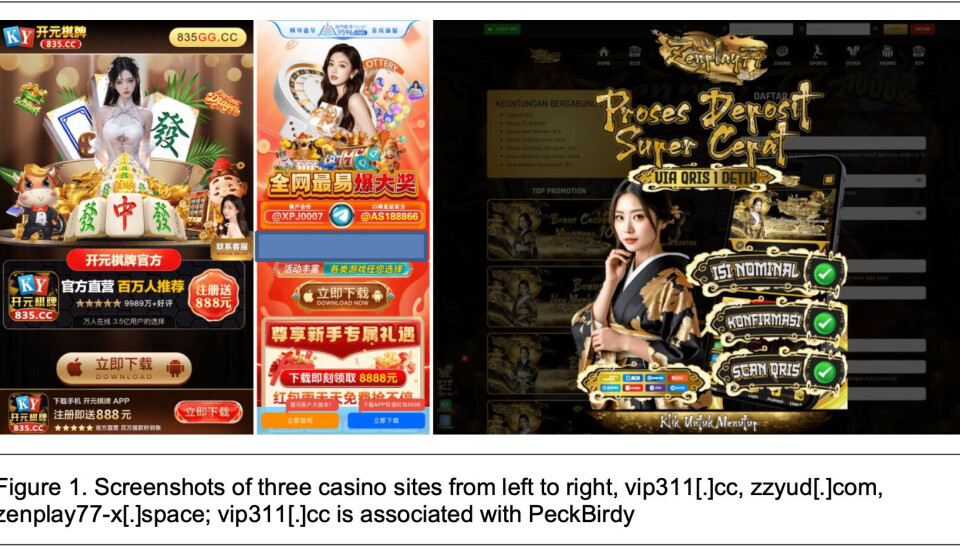 Minh họa về mối nguy từ các tên miền cờ bạc ẩn chứa hạ tầng C2
Hàng triệu trang cờ bạc và mục đích thực sự
Theo Infoblox, họ đang theo dõi khoảng 1,7 triệu website cờ bạc tiếng Trung phục vụ hoạt động đánh bạc bất hợp pháp. Những trang này hỗ trợ các hoạt động rửa tiền và trốn thuế, trong đó có cả các đường dây liên quan đến Triều Tiên.
Điều khiến chúng khó bị phát hiện là vì thiết kế và chức năng gần như giống hệt nhau. Chúng thường sử dụng các biến thể của cùng một mẫu giao diện, và nhiều trang hoạt động giống như một sòng bạc hợp pháp – chỉ dựa vào lợi thế nhà cái để sinh lời.
"Các công ty lưu trữ lớn của Mỹ (Amazon, Microsoft, Cloudflare và Google) vẫn tiếp tục lưu trữ hạ tầng gắn với những tên miền này", báo cáo của Infoblox giải thích.
Theo Infoblox, một lời giải thích hợp lý là tình trạng đánh cắp tài khoản tại các nhà cung cấp dịch vụ đó – hay còn gọi là "rửa hạ tầng" (infrastructure laundering). Các công ty như Funnull từng được cho là thuê địa chỉ IP từ AWS và Microsoft rồi cung cấp lại cho khách hàng thực hiện hoạt động bất hợp pháp.
Một phần nhỏ nhưng nguy hiểm: hạ tầng cho nhóm APT
Không phải mọi trang cờ bạc đều nguy hiểm như nhau. Infoblox phân biệt ba loại chính:
- Cờ bạc thông thường: hoạt động như sòng bạc hợp pháp, dựa vào lợi thế nhà cái
- "Scambling": cho phép đặt cược nhưng người thắng không thể rút tiền
- Hạ tầng cho nhóm tấn công do Trung Quốc hậu thuẫn
Đáng chú ý nhất là nhóm thứ ba. Theo Infoblox, các nhóm APT thân Trung Quốc đã vận hành framework PeckBirdy từ năm 2023, ẩn giấu tên miền C2 của mã độc bên trong các website cờ bạc tiếng Trung kém chất lượng.
PeckBirdy là một framework dựa trên script, được các nhà nghiên cứu của Trend Micro ghi nhận hồi tháng 1. Kẻ tấn công có thể tải nó thông qua các website bị xâm nhập. Trong một chiến dịch, chúng chèn script vào các trang cờ bạc để tải PeckBirdy và hiển thị trang "cập nhật phần mềm" giả nhằm dụ nạn nhân tải mã độc.
Vấn đề với phòng thủ: sự trùng khớp gây nhầm lẫn
Điểm mấu chốt khiến các nhà phân tích bảo mật dễ bỏ sót là cả ba loại trang này đều trông giống nhau, dù chúng thay đổi tên miền liên tục. Infoblox cho biết chỉ hơn 3% khách hàng doanh nghiệp của họ từng phân giải ít nhất một tên miền C2 của PeckBirdy.
"Điều quan trọng nhất mà các nhà phòng thủ cần làm là ngừng bỏ qua các tên miền cờ bạc. Một cảnh báo về tên miền cờ bạc hoặc người lớn tiếng Trung bị đóng lại với lý do nhân viên vi phạm quy định truy cập chính là kết quả mà những kẻ vận hành PeckBirdy mong đợi."
Chiến thuật ngụy trang này hiệu quả vì lý do đóng cảnh báo có vẻ hợp lý – phần lớn thời gian, những tên miền này thực sự đúng như vẻ ngoài của chúng. Nhưng đó chính là kẽ hở để hạ tầng độc hại tồn tại.
Khuyến nghị cho doanh nghiệp
Infoblox khuyến nghị các nhà phân tích an ninh mạng khi xem xét các kết nối mạng đáng ngờ cần kiểm tra xem tên miền cờ bạc đó có chứa payload độc hại hay không trước khi đóng phiếu điều tra.
Với người dùng Việt Nam, đây là lời cảnh báo đáng lưu tâm khi khu vực Đông Nam Á đang là mục tiêu của nhiều chiến dịch lừa đảo trực tuyến. Theo báo cáo tháng 7/2026 của Cơ quan Phòng chống Ma túy và Tội phạm Liên Hợp Quốc (UNODC), các băng nhóm tội phạm mạng ngày càng chia sẻ hạ tầng chung, với thiệt hại do lừa đảo trực tuyến tại Đông Á, Đông Nam Á, Australia và New Zealand ước tính từ 88,3 tỷ đến 114,1 tỷ USD trong năm 2025.
Doanh nghiệp nên đưa các tên miền cờ bạc vào danh sách theo dõi thay vì chỉ chặn đơn thuần, đồng thời đào tạo nhân viên cảnh giác với các trang "cập nhật phần mềm" bất thường xuất hiện trong quá trình truy cập web.