
Bảo mật chuỗi cung ứng phần mềm
Gói mã độc trên npm, PyPI và các kho thư viện, tấn công vào công cụ build và CI/CD, SBOM, ký và xác minh artifact, phụ thuộc mã nguồn mở bị chiếm quyền.
30 bài viết, sắp theo độ sát với chủ đề, cập nhật hằng ngày
AI & Machine Learning
Chứng chỉ hợp lệ nhưng tài khoản bị đánh cắp: Cách kẻ tấn công phá vỡ tín hiệu tin cậy cuối cùng của npm
Vào ngày 19 tháng 5, 633 phiên bản gói npm độc hại đã vượt qua xác minh Sigstore nhờ chứng chỉ ký từ tài khoản bảo trì bị xâm phạm. Song song đó, tiện ích mở rộng VS Code cũng bị tấn công, lộ lọt hàng loạt khóa bảo mật. Các nghiên cứu mới đây cho thấy mô hình xác thực của các công cụ lập trình AI đang gặp lỗi nghiêm trọng trên nhiều mặt trận.
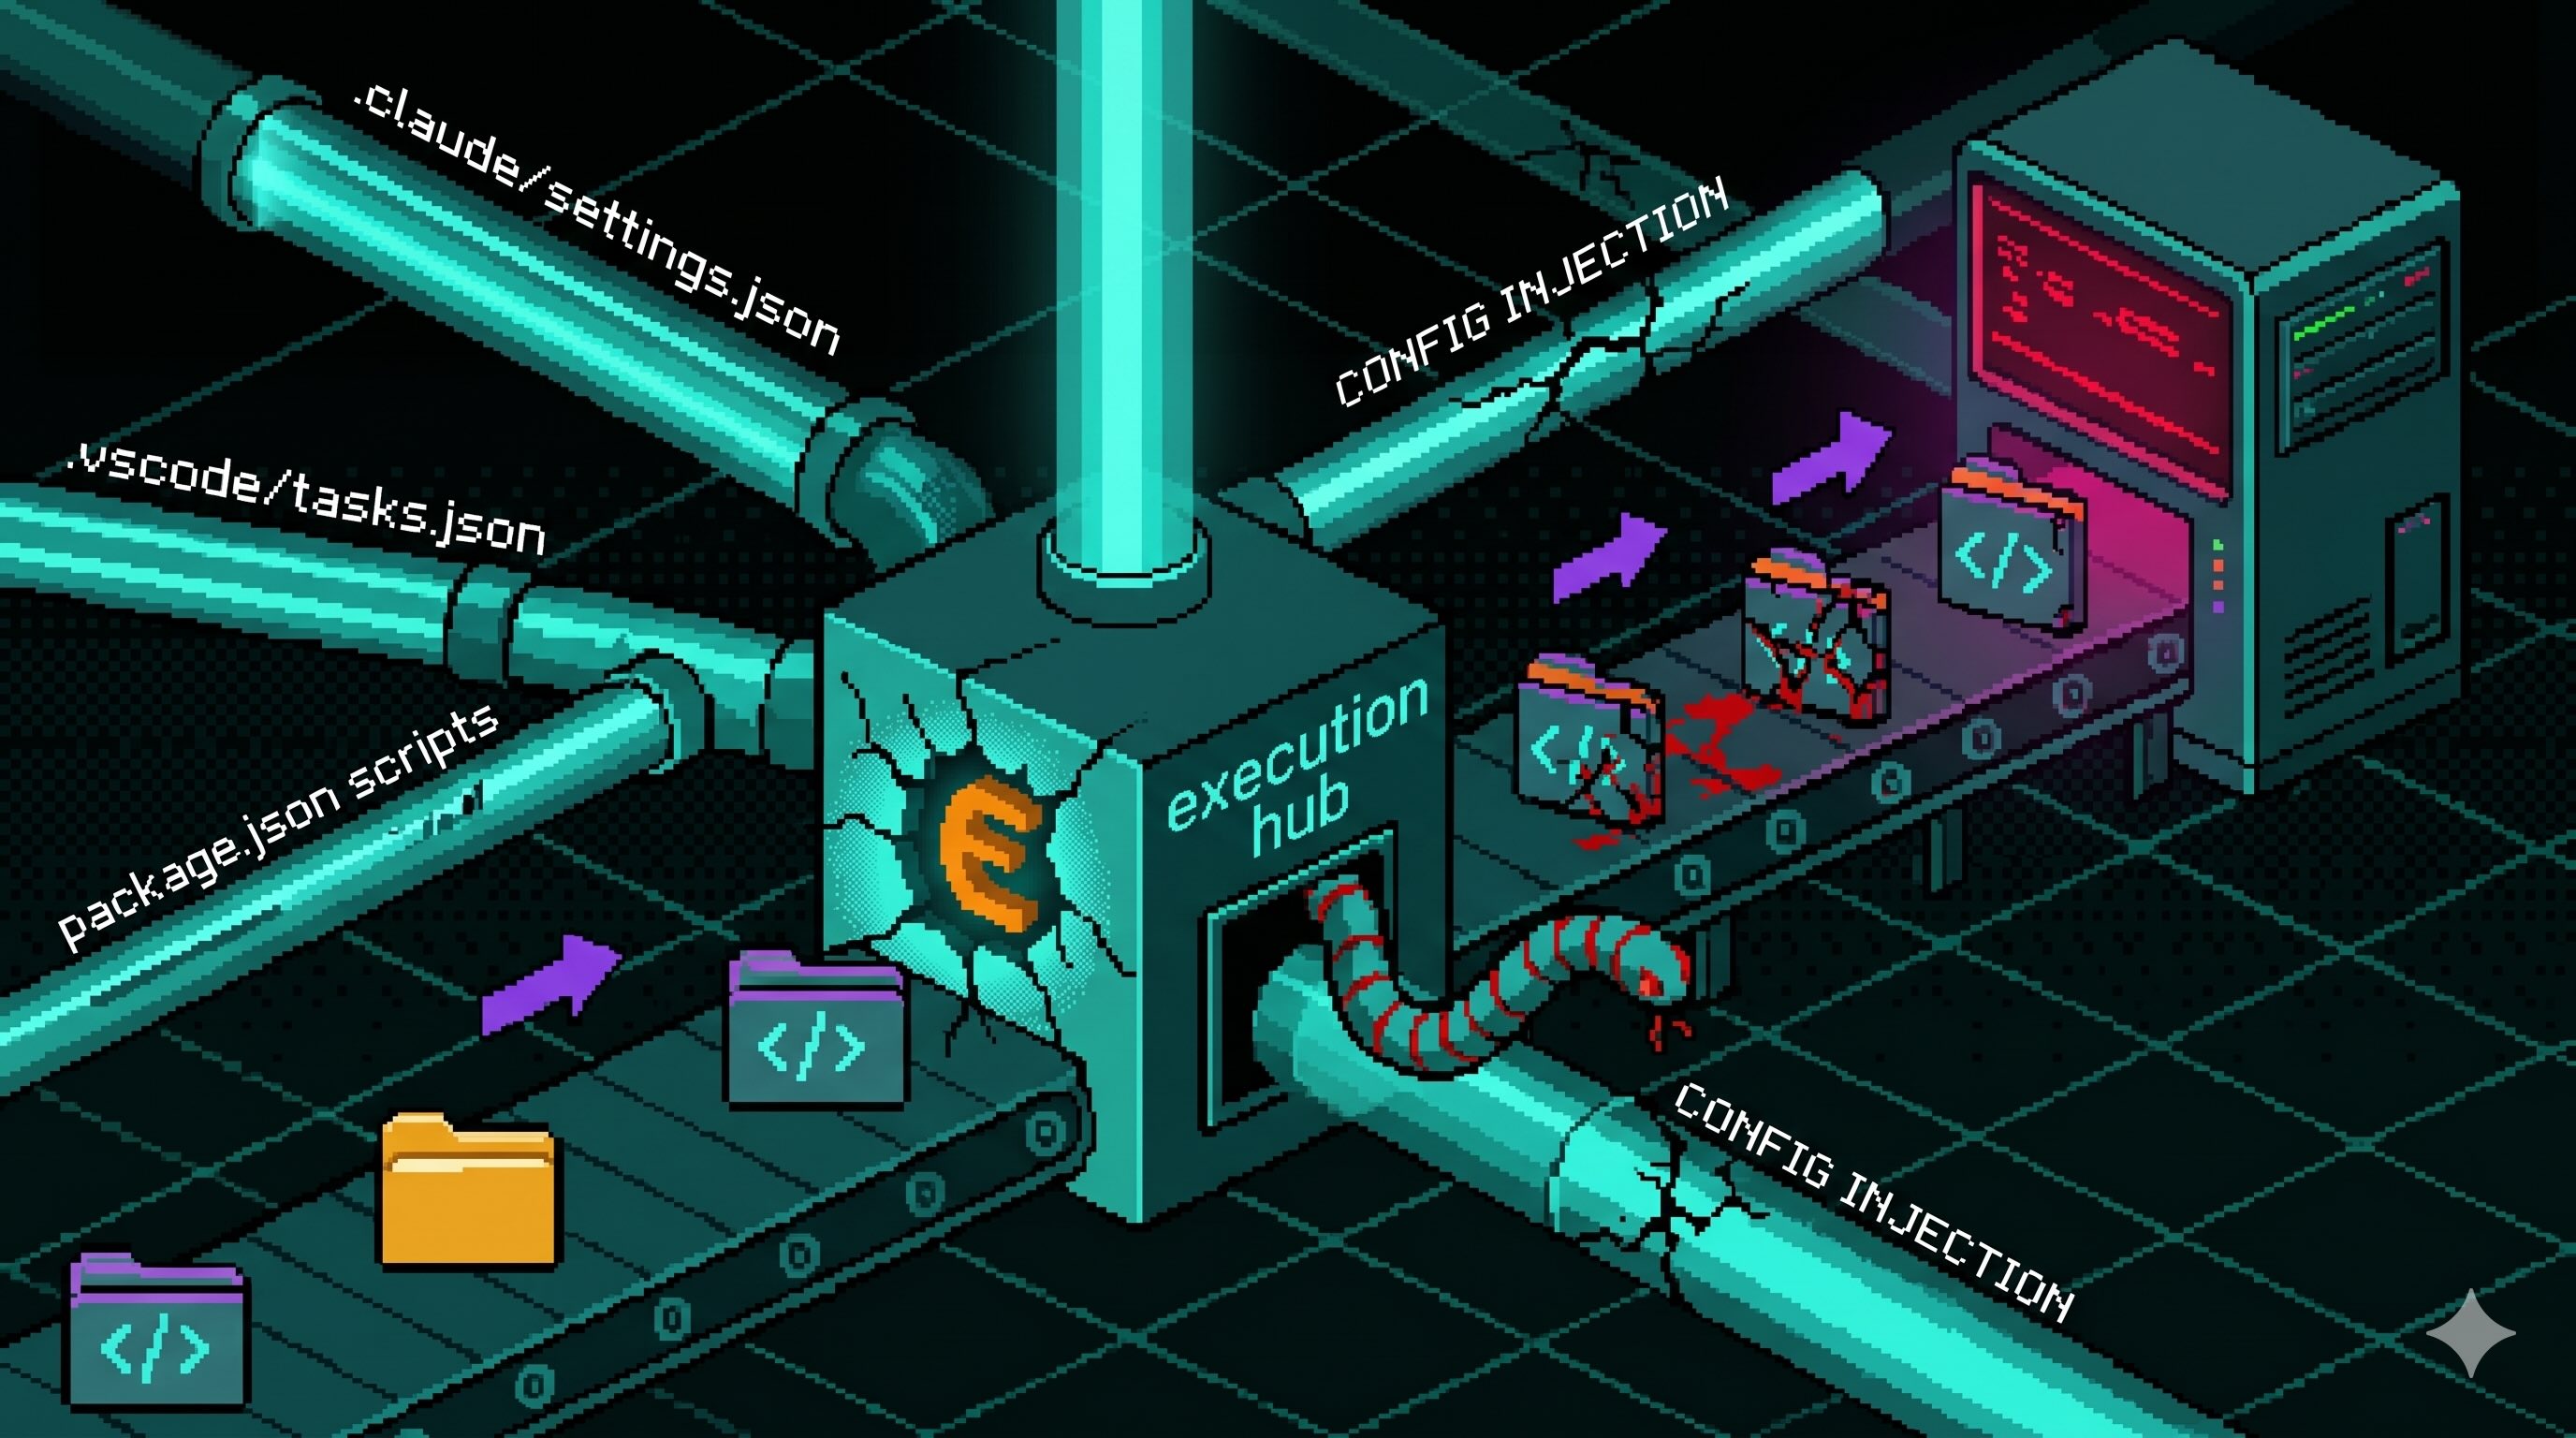
Các tệp cấu hình có thể chạy mã: Điểm mù nguy hiểm trong bảo mật chuỗi cung ứng phần mềm
AI & Machine Learning
Sâu Shai-Hulud tấn công chuỗi cung ứng npm và PyPI: 6 bước bảo vệ doanh nghiệp ngay lập tức
Phần mềm
Hơn 320 gói NPM bị tấn công trong đợt bùng phát chuỗi cung ứng Mini Shai-Hulud mới
Cloud & DevOps
Sâu Shai-Hulud tiếp tục đào hang: 314 gói npm bị nhiễm mã độc sau khi tài khoản bị đánh cắp
Phần mềm
Cảnh báo bảo mật: Hàng loạt gói npm của RedHatInsights bị cài mã độc
Công nghệ
Vì sao một thư viện toán học trên npm lại cần bộ nạp mã hóa?
AI & Machine Learning
Mini Shai-Hulud Tấn Công Trở Lại: Hơn 300 Gói Npm Bị Cài Mã Độc
Phần mềm
Microsoft chặn đứng 14 gói npm độc hại mạo danh thư viện OpenSearch và Elasticsearch
Công nghệ
Gói NPM độc hại 'indexed-btree' đạt 2 triệu lượt tải mỗi tuần trước khi bị phát hiện
Phần mềm
Npm giới thiệu tính năng xuất bản theo giai đoạn, nâng cao bảo mật cho chuỗi cung ứng phần mềm
- 📰
Công nghệ
Cơ quan An ninh mạng Mỹ để lộ "chìa khóa kỹ thuật số" trên GitHub

Phần mềm
NPM v12: Những thay đổi quan trọng về bảo mật và cách chuẩn bị
Phần mềm
Malware Shai-Hulud tấn công chuỗi cung ứng của Red Hat, lây nhiễm các gói npm
Phần mềm
Tấn công Cache Poisoning biến các gói npm TanStack thành mối đe dọa nguy hiểm
Phần mềm
Phân tích sau sự cố: Cuộc tấn công chuỗi cung ứng npm của TanStack
Phần mềm
GitHub chặn mặc định tính năng tự chạy script trên npm để ngăn chặn mã độc
Cloud & DevOps
CISA - Cơ quan an ninh mạng hàng đầu Mỹ - vô tình lộ mật khẩu và khóa bảo mật trên GitHub với tên file cực kỳ "ngây ngô"
Phần mềm
Sâu npm bí mật vũ trang 42 kho GitHub bằng payload "quá lớn để bị phát hiện"
Phần mềm
TanStack tiết lộ chi tiết cuộc tấn công chuỗi cung ứng npm tinh vi
Công cụ mã nguồn mở của Microsoft bị tấn công để đánh cắp mật khẩu của các nhà phát triển AI
Phần mềm
Tấn công chuỗi cung ứng nghiêm trọng: 32 gói NPM của Red Hat bị cài sâu mã độc đánh cắp dữ liệu
Phần mềm
GitHub ra mắt tường lửa gói phần mềm, chặn mã độc ngay khi cài đặt
CVE Lite CLI: Công cụ giúp lập trình viên phát hiện và khắc phục lỗ hổng phụ thuộc trong vài giây

Phần mềm
GitHub giới thiệu tính năng xuất bản theo giai đoạn và kiểm soát cài đặt mới cho NPM
Phần mềm
CVE Lite CLI: Công cụ giúp lập trình viên phát hiện và sửa lỗi phụ thuộc trong vài giây
Phần mềm
Cảnh báo bảo mật: Tài khoản GitHub của chủ dự án Mantine DataTable bị tấn công, mã độc được tiêm vào mã nguồn
Phần mềm
GitHub xác nhận gần 3.800 kho lưu trữ bị xâm phạm qua tiện ích VSCode độc hại
GitHub bị tố phớt lờ phần mềm độc hại giả mạo suốt 3 tuần
Cloud & DevOps
GitHub xóa sổ hơn 70 kho chứa của Microsoft, làm đứt gãy CI/CD do nghi ngờ nhiễm sâu Miasma