
Chuỗi cung ứng npm bị tấn công: 317 gói nhiễm mã độc
Tài khoản npm atool bị chiếm, kẻ tấn công phát hành 637 phiên bản độc hại trên 317 gói trong 22 phút, gồm size-sensor và echarts-for-react với hàng triệu lượt tải mỗi tháng. Mã độc đánh cắp thông tin xác thực đám mây, chiếm quyền Claude Code và thiết lập cửa hậu qua GitHub.
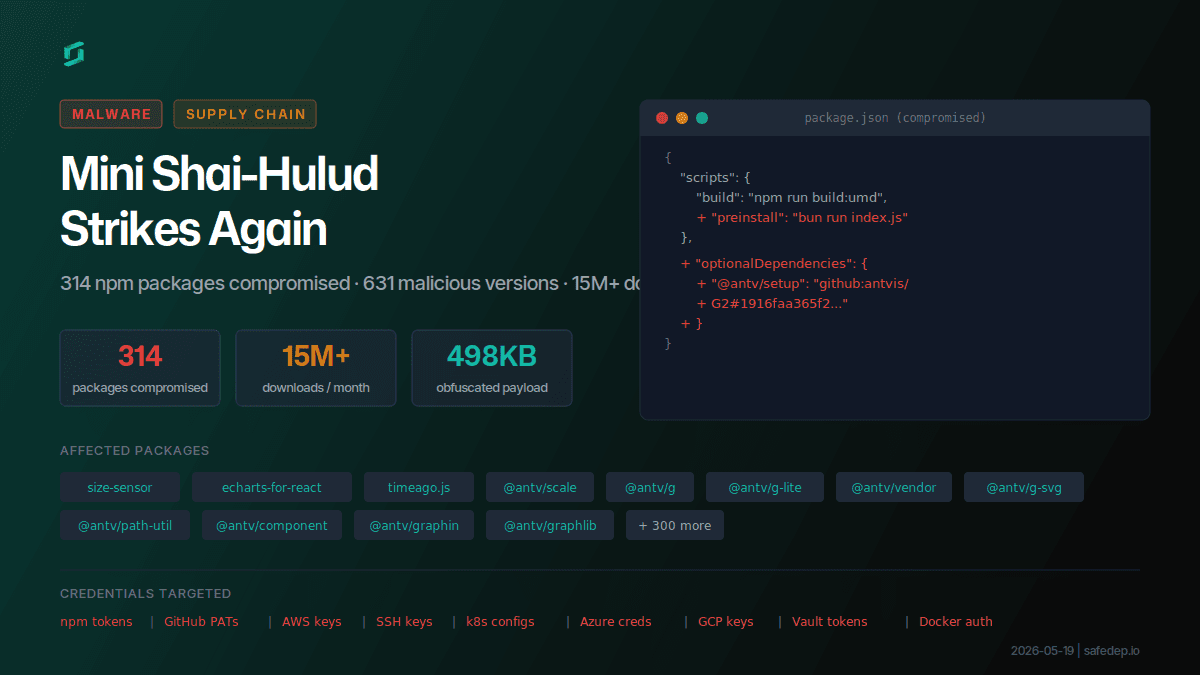
Ngày 19/5/2026, tài khoản npm atool bị chiếm và kẻ tấn công đẩy 637 phiên bản độc hại lên 317 gói chỉ trong 22 phút. Đây là lần tái xuất của bộ công cụ Mini Shai-Hulud, từng dùng trong vụ xâm nhập SAP ba tuần trước đó.
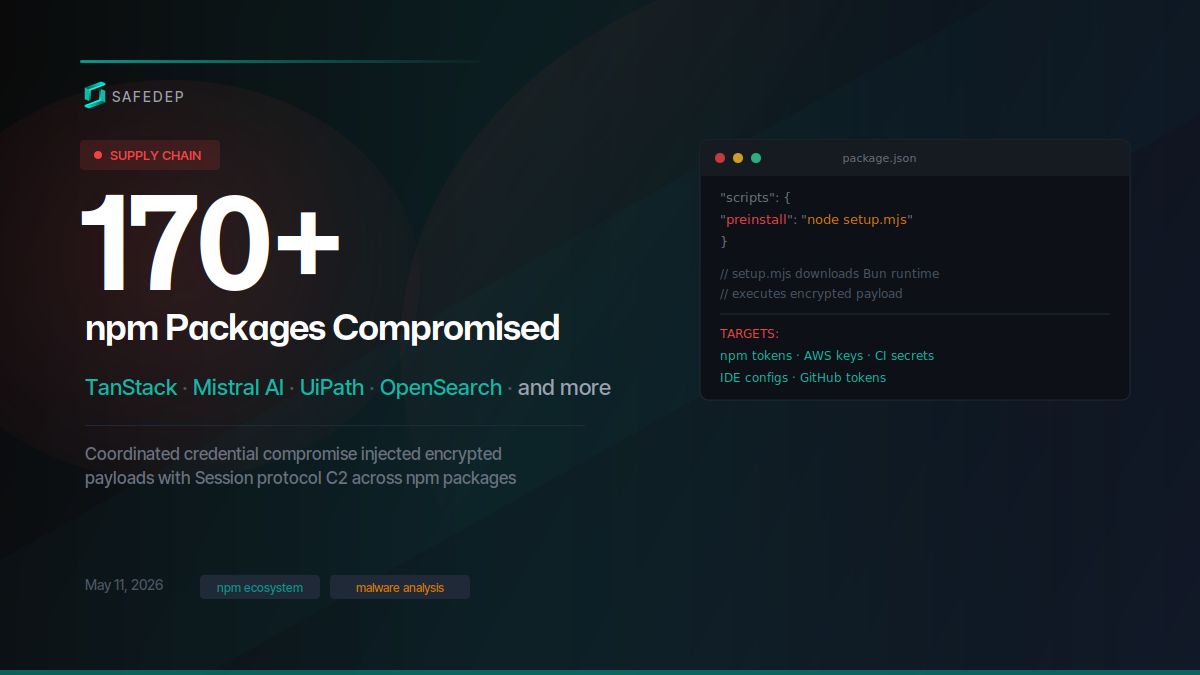 Mã độc npm Mini Shai-Hulud tấn công 317 gói
Tài khoản atool quản lý 547 gói và đã phát hành phiên bản sạch trong nhiều năm. Đợt tấn công chia làm hai sóng: sóng đầu từ 01:39 đến 01:56 UTC (khoảng 317 phiên bản), sóng hai từ 02:05 đến 02:06 UTC (khoảng 314 phiên bản). Phần lớn gói nhận đúng hai phiên bản độc hại.
Các gói bị ảnh hưởng nặng nhất
- size-sensor: 4,2 triệu lượt tải mỗi tháng
- echarts-for-react: 3,8 triệu
- @antv/scale: 2,2 triệu
- timeago.js: 1,15 triệu
- Hàng trăm gói có phạm vi @antv khác
Kẻ tấn công không đổi thẻ dist-tag latest ở hầu hết gói. Với echarts-for-react, latest vẫn trỏ tới 3.0.6. Điều này không giúp gì: npm chọn phiên bản cao nhất khớp với dải semver (quy tắc đánh số phiên bản), nên dự án khai báo "^3.0.6" sẽ tự kéo về 3.2.7 độc hại khi cài lại sạch.
Hai đường kích hoạt mã độc
Mỗi phiên bản độc hại sửa đúng hai chỗ trong package.json. Thứ nhất là thêm hook preinstall chạy bun run index.js, tức chạy trước khi cài bất kỳ phụ thuộc nào và cần Bun làm môi trường thực thi. Thứ hai là chèn optionalDependencies trỏ tới một commit trong kho antvis/G2.
630 trên 637 phiên bản có thêm đường thứ hai. Khi npm phân giải phụ thuộc dạng github:, nó tải commit, tìm package.json và chạy script vòng đời. Nếu hook preinstall bị chặn, script prepare trong phụ thuộc GitHub vẫn kích hoạt mã độc lần nữa.
Tải trọng đánh cắp gì
File index.js là một gói Bun bị làm rối, nặng 498KB trên một dòng. Cấu trúc trùng khớp với tải trọng vụ SAP: cùng yêu cầu Bun, cùng kiểu biến hex, cùng bộ biểu thức chính quy nhận diện thông tin xác thực.
Mã độc đọc hơn 80 biến môi trường và quét tệp để tìm:
- Token GitHub (
ghp_,gho_), token npm (npm_) - Khóa AWS, khóa tài khoản dịch vụ GCP, thông tin Azure
- Chuỗi kết nối cơ sở dữ liệu, khóa Stripe, token Slack
- Khóa SSH, thông tin xác thực Docker, token Vault, token Kubernetes
Với hạ tầng đám mây, mã độc đi hết chuỗi xác thực AWS: biến môi trường, tệp cấu hình, IMDS của EC2 (metadata phiên bản máy) và metadata container ECS. Nó cũng dò tám vị trí chứa token HashiCorp Vault, đọc token tài khoản dịch vụ Kubernetes và liệt kê container qua socket Docker.
Dùng chính GitHub làm kênh điều khiển
Mã độc không gọi về máy chủ của kẻ tấn công. Nó dùng API GitHub, đặt User-Agent giả là python-requests/2.31.0 để lẫn với lưu lượng công cụ hợp pháp.
Quy trình gồm ba bước. Đầu tiên, mã độc kiểm tra token GitHub bị đánh cắp qua GET /user và xem quyền repo. Sau đó nó tạo kho công khai mới dưới tài khoản nạn nhân, đặt tên theo chủ đề Dune như harkonnen-melange-742. Cuối cùng, dữ liệu đánh cắp được ghi thành các đối tượng Git (blob, tree, commit) rồi đẩy lên kho đó.
 Mã độc npm đánh cắp thông tin xác thực qua GitHub
Trong môi trường CI, mã độc đổi token OIDC của GitHub Actions lấy token phát hành npm. Nó còn ký tạo phẩm bằng Sigstore (Fulcio và Rekor) với danh tính bị đánh cắp. Người dùng kiểm tra chữ ký sẽ thấy chuỗi tin cậy hợp lệ trỏ về pipeline của nạn nhân.
Chiếm quyền công cụ AI và cài cửa hậu
Mã độc nhắm vào Claude Code, Codex và VS Code. Nó chèn hook SessionStart vào .claude/settings.json, để mỗi lần mở phiên AI là mã độc chạy lại. Với VS Code, nó thêm tác vụ "runOn": "folderOpen" để kích hoạt ngay khi mở thư mục dự án.
Một script setup.mjs tải Bun phiên bản 1.3.14 từ GitHub chính thức rồi thực thi tải trọng. Cơ chế này chạy được cả khi máy chưa cài Bun.
Về duy trì truy cập, mã độc cài dịch vụ systemd trên Linux hoặc LaunchAgent trên macOS, ngụy trang tên kitty-monitor. Tiến trình Python này mỗi giờ quét API tìm kiếm commit của GitHub để tìm lệnh có từ khóa firedalazer, kèm chữ ký RSA-PSS. Chữ ký hợp lệ thì nó tải URL trong commit và chạy mã Python tùy ý.
Nó còn có tiến trình gh-token-monitor hỏi lại token GitHub bị đánh cắp mỗi 60 giây, và thử thoát container qua socket Docker bằng container đặc quyền.
Commit giả trong antvis/G2
Ba commit mồ côi được đẩy vào kho antvis/G2, không gắn với nhánh nào. Chúng mang tên tác giả giả mạo là một nhân viên Ant Group có thật, thông điệp "New Package", không có chữ ký GPG.
Kẻ tấn công không cần quyền ghi vào antvis/G2. GitHub chia sẻ kho đối tượng giữa kho gốc và các bản fork, nên commit đẩy lên fork vẫn tải được theo mã SHA qua kho gốc. Kẻ tấn công chỉ cần fork, đặt email giả, tạo commit, rồi xóa fork.
npm tải nội dung theo SHA mà không kiểm tra nhánh, thẻ hay kho nào đã tạo ra nó. Không có sự kiện push nào xuất hiện trong nhật ký của antvis/G2.
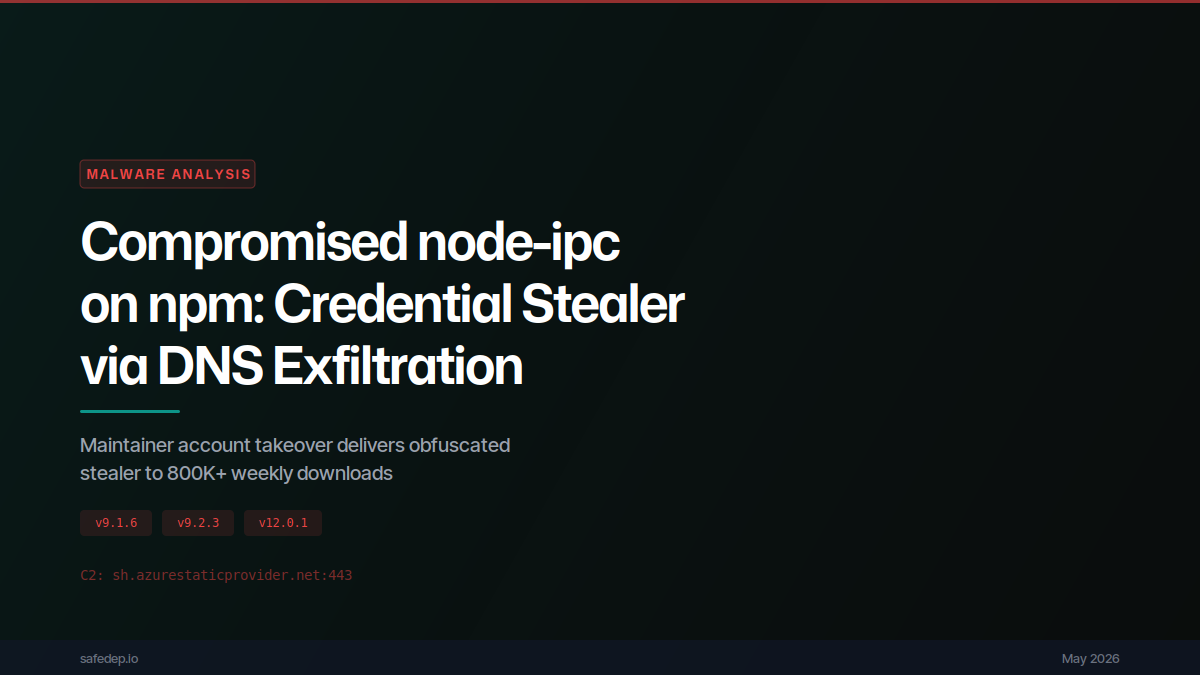 Mã độc lây nhiễm qua phụ thuộc npm
Dấu hiệu nhiễm cần kiểm tra
- Gói do atool phát hành ngày 19/5/2026, từ 01:44 đến 02:06 UTC
- Script
preinstall: bun run index.jstrongpackage.json - Mã SHA256 của tải trọng:
a68dd1e6a6e35ec3771e1f94fe796f55dfe65a2b94560516ff4ac189390dfa1c - Kho công khai mới mang tên chủ đề Dune, không có issue hay wiki
- Tệp
.claude/setup.mjs,.vscode/setup.mjshoặc hookSessionStartlạ - Dịch vụ
kitty-monitor.service, tệp~/.local/share/kitty/cat.py - Nhánh
chore/add-codeql-static-analysisvà workflow tên "Run Copilot"
Nếu đã cài phiên bản nhiễm, cần đổi toàn bộ thông tin xác thực mà môi trường build truy cập được: token npm, PAT GitHub, khóa AWS, khóa SSH, mật khẩu cơ sở dữ liệu, token Vault và Kubernetes. Sau đó kiểm tra kho GitHub lạ và nhật ký đổi token OIDC.
Góc nhìn
Với lập trình viên Việt Nam, rủi ro nằm ở thói quen cài lại phụ thuộc mà không khóa phiên bản. Dải semver ^ tự kéo về bản mới nhất, nên một gói tưởng quen thuộc vẫn có thể biến thành mã độc sau một lần npm install.
Các nhóm dùng CI/CD để phát hành gói riêng cần xem lại quyền của token OIDC. Một pipeline bị lây có thể bị kẻ tấn công mượn danh tính để phát hành, và chữ ký Sigstore không phát hiện được điều đó.
Cách giảm rủi ro thực tế là khóa phiên bản trong lockfile, giới hạn token CI theo quyền tối thiểu, và kiểm tra các tệp cấu hình công cụ AI trước khi mở dự án lạ.
Nguồn: safedep.io · Quy trình biên tập
Bài viết liên quan
Phần mềm
Hơn 320 gói NPM bị tấn công trong đợt bùng phát chuỗi cung ứng Mini Shai-Hulud mới
20 tháng 5, 2026
Cloud & DevOps
Sâu Shai-Hulud tiếp tục đào hang: 314 gói npm bị nhiễm mã độc sau khi tài khoản bị đánh cắp
19 tháng 5, 2026
AI & ML
Chứng chỉ hợp lệ nhưng tài khoản bị đánh cắp: Cách kẻ tấn công phá vỡ tín hiệu tin cậy cuối cùng của npm
23 tháng 5, 2026