
Argus: Nền tảng vận hành bảo mật tự trị mã nguồn mở, miễn phí theo giấy phép MIT
Argus là nền tảng vận hành bảo mật (SecOps) mã nguồn mở, tự triển khai, phát hành dưới giấy phép MIT, giúp giám sát cloud, đăng nhập, mã nguồn và thiết bị 24/7. Điểm nổi bật là các tác tử AI có thể điều tra và phản ứng tự động với tấn công tốc độ máy, nhưng mọi hành động đều đi qua cơ chế broker có phê duyệt, chạy thử và nút dừng khẩn cấp.
Argus: Khi tác tử AI bảo vệ hệ thống của bạn — mã nguồn mở, miễn phí, giấy phép MIT
Các cuộc tấn công mạng ngày nay được hỗ trợ bởi AI đã có thể hành động với tốc độ máy, trong khi nhiều công cụ bảo mật truyền thống vẫn được thiết kế cho những kẻ tấn công "biết ngủ". Argus ra đời như một nền tảng vận hành bảo mật (SecOps) mã nguồn mở, tự triển khai, miễn phí theo giấy phép MIT, nhằm quan sát, điều tra và phản ứng với tốc độ tương đương — nhưng luôn có rào chắn do con người kiểm soát.
Điểm đáng chú ý là Argus không trao quyền thực thi trực tiếp cho AI. Các tác tử chỉ điều tra với quyền chỉ đọc và đưa ra đề xuất; mọi thay đổi, dù do người dùng yêu cầu, AI gợi ý hay kịch bản tự động kích hoạt, đều phải đi qua cùng một cơ chế broker trung tâm với phê duyệt, chạy thử (dry run), hoàn tác tự động và nút dừng khẩn cấp.
Argus làm được những gì?
Nền tảng tập trung vào sáu kết quả chính:
-
Nhìn thấy toàn bộ bề mặt tấn công: Argus thu thập dữ liệu từ AWS, Azure, GCP, Kubernetes, GitHub, Okta, Entra, thiết bị đầu cuối và lưu lượng mạng, rồi liên kết chúng thành một đồ thị bằng chứng (evidence graph). Nhờ đó, đội ngũ có thể thấy các đường tấn công tiềm tàng trước khi kẻ xấu lợi dụng.
-
Phát hiện sớm tấn công do AI điều khiển: Hệ thống có các quy tắc phát hiện bầy tác tử, trinh sát tốc độ máy, leo thang đặc quyền, lộ lọt công khai, rò rỉ bí mật và khối lượng công việc bất thường. Các bẫy tripwire được cài sẵn để dụ tác tử AI của kẻ tấn công tự lộ diện.
-
Vô hiệu hóa trong vài giây: Chặn IP, cô lập máy tính qua CrowdStrike hoặc SentinelOne, vô hiệu hóa người dùng, khóa bucket công khai — tất cả có thể phê duyệt, từ chối hoặc hoàn tác chỉ bằng một cú nhấp trên Slack.
-
Kiểm soát AI trong nội bộ: Phát hiện các công cụ AI mà nhân viên đang âm thầm sử dụng, đồng thời định tuyến các lệnh gọi OpenAI, Anthropic qua một cổng AI tập trung với mô hình được duyệt, quy tắc chống rò rỉ dữ liệu, hạn mức ngân sách và nhật ký sử dụng đầy đủ.
-
Kiểm tra phòng thủ theo yêu cầu: Phát lại tám kịch bản tấn công bằng tác tử AI trong một sandbox biệt lập để biết hệ thống của bạn sẽ chặn được gì và bỏ lọt gì. Tính năng kiểm thử xâm nhập tự trị chỉ hoạt động trong phạm vi được cho phép.
-
Sẵn sàng cho kiểm toán: Mọi hành động được ký vào nhật ký kiểm toán chống sửa đổi, lưu trên bộ nhớ ghi một lần. Ánh xạ kiểm soát cho SOC 2, NIST 800-171 và ISO 27001 được tích hợp sẵn.
 Tổng quan giao diện Argus
Một cuộc tấn công, từ đầu đến cuối
Argus minh họa chuỗi "từ bẫy đến chặn đứng" bằng một kịch bản cụ thể lúc 2 giờ 14 phút sáng — thời điểm không ai còn thức:
02:14:07 — Tác tử AI của kẻ tấn công tìm thấy thứ trông như khóa API LLM trong mã nguồn của bạn và cố dùng nó. Nhưng đó là khóa canary do Argus cài sẵn; không có gì thật bị lộ.
02:14:08 — Argus phát hiện và tạo cảnh báo mức độ nghiêm trọng cao kèm địa chỉ nguồn và toàn bộ chuỗi bằng chứng.
02:14:09 — Kịch bản tự động chặn nguồn tại tường lửa Cloudflare, trong giới hạn số lần mỗi giờ bạn đặt ra. Chính sách, danh sách từ chối và nút dừng khẩn cấp luôn được kiểm tra trước.
02:14:10 — Slack báo động với thông tin việc gì xảy ra, vì sao, kèm nút Hoàn tác một chạm.
07:30:00 — Đội ngũ bắt đầu ngày mới với sự cố đã khép lại, bản ghi kiểm toán đã ký và lựa chọn: giữ lệnh chặn hoặc để hết hạn. Nếu không ai giữ, Argus tự động hoàn tác khi hết giờ.
 Đồ thị bằng chứng trong Argus
Triết lý thiết kế: Tự động nhưng có thể đảo ngược
Cho phần mềm tự hành động trong môi trường production là quyết định lớn, nên Argus biến nó thành một quyết định nhỏ và có thể đảo ngược. Các nguyên tắc cốt lõi gồm:
-
Mặc định tắt: Phản ứng tự trị và kiểm thử xâm nhập tự trị đều tắt sẵn, mỗi tính năng cần cả công tắc triển khai lẫn sự đồng ý của từng tenant.
-
Chế độ bóng trước tiên: Kịch bản tự động khởi đầu bằng việc ghi lại những gì lẽ ra sẽ làm, để bạn đánh giá "phán đoán" của chúng trước khi trao quyền.
-
Chỉ hành động có thể hoàn tác: Mỗi hành động tự động được tự hoàn tác trừ khi có người quyết định giữ lại.
-
Giới hạn chặt chẽ: Hạn mức theo giờ cho từng tenant và từng kịch bản, giới hạn bán kính ảnh hưởng, và hai lần phê duyệt của con người cho hành động rủi ro cao.
-
Một công tắc dừng tất cả: Nút dừng khẩn cấp vô hiệu hóa mọi hành động trong một tenant hoặc toàn bộ hệ thống ngay lập tức.
-
Khó bị lừa: Mọi thứ AI đọc đều được coi là dữ liệu không đáng tin, và các tác tử được kiểm thử chống tấn công prompt injection.
Những tính năng mới cho kỷ nguyên AI
Bản phát hành mới bổ sung loạt công cụ mà các đội bảo mật yêu cầu kể từ khi tác tử AI trở nên phổ biến:
- Phản ứng tự trị: Kịch bản biến phát hiện thành bản sửa, không cần con người can thiệp, và tự hoàn tác theo hẹn giờ.
- Cổng AI: Một cửa ngõ cho mọi lệnh gọi AI với khóa công ty, mô hình được duyệt, quy tắc chống rò rỉ dữ liệu và hạn mức.
- Phát hiện shadow AI: Nhận diện dịch vụ AI trong lưu lượng mạng, tài khoản cloud và SSO, lập danh mục và cảnh báo những gì chưa được duyệt.
- Trình mô phỏng tấn công: Tám kịch bản tấn công tác tử thực tế, từ bầy phun mật khẩu đến tác tử Kubernetes bất thường, phát lại trong sandbox kín.
- Kiểm thử xâm nhập tự trị: Một "đội đỏ" không bao giờ tan ca — AI chọn bài kiểm tra, Argus chạy qua Nuclei, ZAP, Trivy rồi lên kế hoạch vòng tiếp theo.
- Tình báo mối đe dọa: Mọi lỗ hổng được đối chiếu với danh sách CISA Known Exploited và chấm điểm khả năng bị khai thác.
- Canary cho tác tử AI: Khóa LLM giả, máy chủ MCP giả, tệp quy tắc mồi và prompt injection cài sẵn — tác tử nào "cắn câu" sẽ tự lộ diện.
- Cô lập thiết bị đầu cuối: Cô lập laptop bị xâm nhập chỉ với một bước, qua CrowdStrike và SentinelOne.
 Danh sách phát hiện và hành động trong Argus
Triển khai cực nhanh với năm lệnh
Argus chạy được trên laptop cá nhân chỉ với năm lệnh, yêu cầu Python 3.11 hoặc 3.12, không cần Docker:
git clone https://github.com/thomasunise/argus.git && cd argus
python -m venv .venv && . .venv/bin/activate
pip install -r requirements.txt
cp .env.example .env && python scripts/generate_secrets.py --write
uvicorn app.main:app --host 127.0.0.1 --port 8080
Sau đó mở 127.0.0.1:8080 và đăng nhập bằng tài khoản admin trong tệp .env. Chạy python scripts/seed_demo.py để nạp dữ liệu demo tổng hợp.
Khi lên production, Argus cung cấp Docker Compose cho giai đoạn thử nghiệm, Helm chart cho Kubernetes và Terraform cho AWS và Azure. Đáng chú ý, Argus từ chối khởi động ở chế độ production nếu thiếu khóa mã hóa, HTTPS, kho lưu kiểm toán ghi một lần và SSO hoặc xác thực hai yếu tố — nghĩa là một bản cài đặt không an toàn khó có thể xảy ra do vô tình.
Vấn đề chi phí và lựa chọn triển khai
Phần mềm miễn phí vĩnh viễn theo giấy phép MIT: không giới hạn số người dùng, không phí sử dụng, không khóa nhà cung cấp. Bạn chỉ trả tiền cho hạ tầng chạy nó và mô hình AI nếu chọn dùng dịch vụ bên ngoài.
Với các doanh nghiệp không có đội bảo mật chuyên trách, tác giả còn cung cấp dịch vụ cài đặt trọn gói: triển khai vào chính tài khoản AWS, Azure hoặc Kubernetes của khách, kết nối cloud, đăng nhập, mã nguồn và thiết bị, bật cảnh báo trên Slack, tinh chỉnh quy tắc theo doanh nghiệp, và đào tạo đội ngũ về cảnh báo, phê duyệt và nút dừng khẩn cấp. Toàn bộ mã nguồn, cấu hình và thông tin xác thực vẫn thuộc về khách hàng.
 Hàng đợi hành động và hoàn tác trong Argus
Những câu hỏi thường gặp
Argus có thể tự hành động không? Có an toàn không? Chỉ khi bạn bật. Phản ứng tự trị và kiểm thử xâm nhập tự trị tắt mặc định, cần cả cấu hình triển khai lẫn sự đồng ý của từng tenant. Kịch bản khởi đầu ở chế độ bóng, chỉ chạy hành động có thể hoàn tác, bị giới hạn theo giờ và tự hoàn tác trừ khi có người giữ lại. Bản thân tác tử AI không bao giờ thực thi gì — chúng chỉ điều tra với quyền chỉ đọc và đề xuất.
Kẻ tấn công có thể lừa AI không? Argus được thiết kế trên giả định rằng sẽ có người thử. Mọi thứ tác tử đọc đều được bọc và dán nhãn là dữ liệu không đáng tin, và tác tử được dặn rằng chỉ dẫn nằm trong bằng chứng là dấu hiệu của tấn công. Vì tác tử không thể tự thực thi, kể cả khi bị lừa, chúng cùng lắm chỉ tạo một yêu cầu vẫn phải qua chính sách và phê duyệt.
Dữ liệu có rời khỏi mạng của tôi không? Argus tự triển khai, nên nền tảng và dữ liệu nằm trong hạ tầng của bạn. Các cuộc gọi ra ngoài duy nhất là những gì bạn tự cấu hình: API cloud và danh tính, kênh cảnh báo, nguồn tình báo công khai và nhà cung cấp mô hình nếu bạn chọn dịch vụ hosted. Dùng mô hình cục bộ và tệp tình báo ngoại tuyến thì không có lưu lượng AI hay tình báo nào rời mạng.
Argus có thay thế SIEM hay EDR của tôi không? Không, nó cộng tác với chúng. Argus nhận sự kiện từ mười ba nguồn gồm CrowdStrike, SentinelOne, GuardDuty, Wazuh và CloudTrail, có thể cô lập thiết bị qua CrowdStrike và SentinelOne, và gửi cảnh báo tới Slack, Jira, ServiceNow, PagerDuty, email và webhook. Nhiều đội chạy nó song song với công cụ sẵn có như lớp kết nối bằng chứng, điều tra và quản trị phản ứng.
Argus có giúp chúng tôi đạt chuẩn SOC 2 hay ISO 27001 không? Không phần mềm nào làm được điều đó một mình. Argus cung cấp ánh xạ kiểm soát cho SOC 2, NIST 800-171 và ISO 27001, cho thấy nó có thể cung cấp bằng chứng cho những kiểm soát nào như nhật ký kiểm toán đã ký, phân quyền theo vai trò và hồ sơ phê duyệt. Điều này giúp việc kiểm toán nhanh hơn, nhưng kiểm toán viên vẫn đánh giá toàn bộ chương trình của bạn.
Hỗ trợ những mô hình AI nào? Anthropic Claude, OpenAI, mô hình cục bộ qua Ollama, hoặc không dùng AI nào cả. Khi không cấu hình mô hình, các chuyên gia chuyển sang logic tất định nên phát hiện và phân loại vẫn hoạt động. Ngân sách giới hạn mỗi lần chạy tác tử theo số bước, token, thời gian và chi phí.
Góc nhìn cho đội ngũ tại Việt Nam
Với các startup và doanh nghiệp Việt Nam đang chuyển dịch lên cloud, Argus là lựa chọn đáng cân nhắc vì chi phí giấy phép bằng không và khả năng tự triển khai trên hạ tầng nội địa — phù hợp với yêu cầu lưu trữ dữ liệu trong nước. Tuy nhiên, cần lưu ý rằng Argus chưa phải sản phẩm được chứng nhận và giống mọi nền tảng bảo mật khác, nó cần được tinh chỉnh theo môi trường cụ thể: kết nối các bộ thu thập đang dùng, điều chỉnh quy tắc phát hiện và chạy ở chế độ chỉ giám sát trước khi bật bất kỳ hành động tự động nào.
Với những đội có kỹ sư bảo mật, tự triển khai Argus là cách tiết kiệm và chủ động nhất. Với doanh nghiệp vừa và nhỏ chưa có đội ngũ chuyên trách, dịch vụ cài đặt có thể là bước đệm hợp lý — miễn là bạn nắm rõ rằng mọi quyền kiểm soát, mã nguồn và thông tin xác thực vẫn nằm trong tay mình.
Bài viết liên quan

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026
Công nghệ
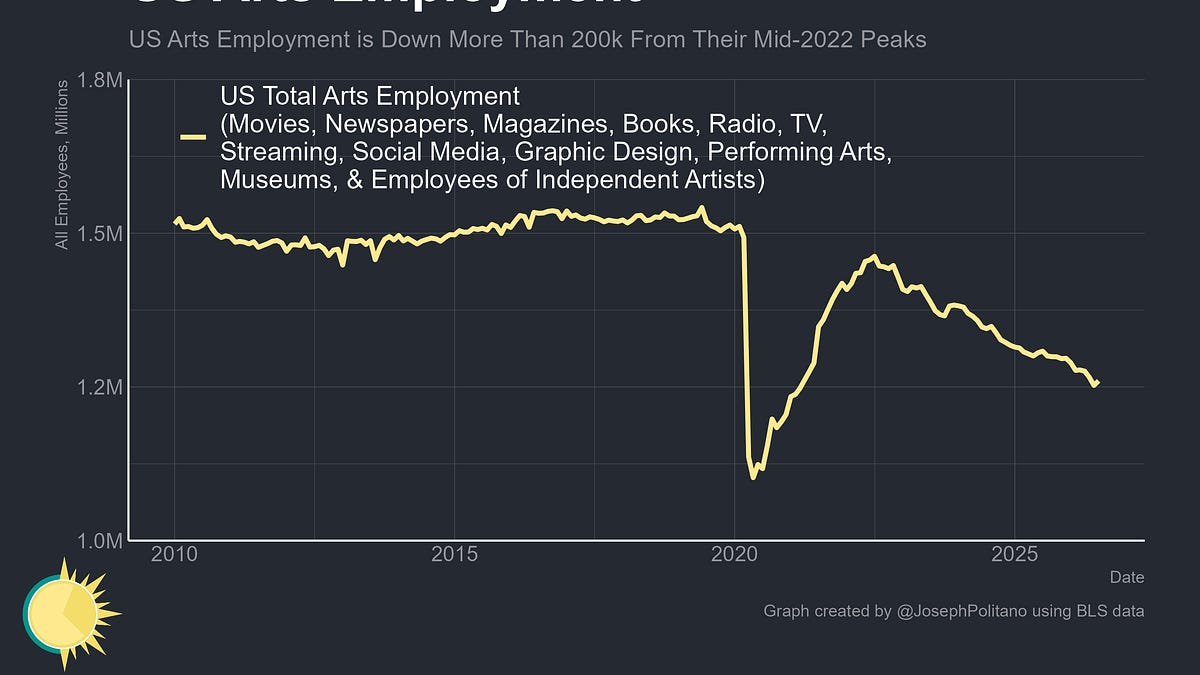
Nước Mỹ mất 200.000 việc làm trong lĩnh vực truyền thông, điện ảnh và nghệ thuật: AI chịu trách nhiệm bao nhiêu?
24 tháng 10, 2026