
Bầu cử Mỹ an toàn đến đâu? Rủi ro từ máy bỏ phiếu và mối đe dọa mới từ AI
Máy bỏ phiếu chưa được vá lỗi, phiếu có mã QR không thể kiểm chứng bằng mắt thường và các chiến dịch gây ảnh hưởng do AI dẫn dắt đang khiến hệ thống bầu cử Mỹ khó đạt được mức an toàn thực sự. Giới chuyên gia an ninh mạng cho rằng vấn đề không nằm ở việc hệ thống đã bị xâm phạm hay chưa, mà ở chỗ niềm tin công chúng đang trở thành mục tiêu chính.
Bầu cử Mỹ an toàn đến đâu? Rủi ro từ máy bỏ phiếu và mối đe dọa mới từ AI
Hệ thống bầu cử Mỹ là một cỗ máy phức tạp do từng bang và từng quận vận hành, và mỗi mắt xích đều mang theo rủi ro riêng. Từ những chiếc máy bỏ phiếu chạy phần mềm đã "nằm im" hai năm không vá lỗi, cho tới những lá phiếu có mã QR mà cử tri không thể kiểm chứng bằng mắt thường, tất cả đang đặt ra câu hỏi khó về tính toàn vẹn của lá phiếu.
Máy bỏ phiếu và an ninh bầu cử
Song song với đó, một mối đe dọa khác đang lớn dần: các chiến dịch gây ảnh hưởng được hỗ trợ bởi trí tuệ nhân tạo, nhắm thẳng vào nhận thức của cử tri thay vì vào lá phiếu. Với một quốc gia có đường ranh giới chính trị mỏng như tờ giấy, chỉ cần thay đổi một lượng nhỏ phiếu bầu cũng đủ tạo ra khác biệt lớn.
Quy trình bỏ phiếu: đơn giản trên giấy, phức tạp trong thực tế
Ở Mỹ, phần lớn cử tri vẫn tự tay đánh dấu phiếu giấy. Tuy nhiên, bài viết này tập trung vào các khu vực dùng máy đánh dấu phiếu (ballot-marking device) — nhóm thiết bị có liên quan mật thiết nhất tới an ninh mạng.
Quy trình diễn ra như sau: cử tri chọn ứng viên trên máy, máy in ra một lá phiếu giấy có phần chữ đọc được để cử tri tự kiểm tra, kèm theo mã vạch hoặc mã QR chứa cùng thông tin. Lá phiếu giấy này sau đó được quét vào hệ thống kiểm đếm và vẫn được giữ nguyên làm căn cứ xác minh về sau.
Nghe có vẻ chặt chẽ. Nhưng theo giới chuyên gia, chính những điểm tưởng như an toàn lại là nơi ẩn chứa lỗ hổng.
Lỗ hổng lớn nhất: chứng nhận không đi kèm vá lỗi
Máy bỏ phiếu Mỹ được Ủy ban Hỗ trợ Bầu cử (EAC) chứng nhận. Thế nhưng Shai Bargil, đồng sáng lập kiêm CEO của Sequent, cho rằng quy trình này gần như vô nghĩa trên thực tế.
Lý do: chứng nhận không gắn với chu kỳ bầu cử bốn năm. Quá trình chứng nhận có thể mất một năm, thậm chí gần hai năm. Trong kịch bản xấu nhất, một chiếc máy được bắt đầu chứng nhận từ năm đầu chu kỳ sẽ ngồi không, không ai động tới, suốt hai năm trời.
"Điều đó khá vô lý. Phần mềm cần được cập nhật và vá lỗi gần như liên tục. Trong thế giới thương mại, chúng ta vá hệ thống mỗi tháng, nhưng với bầu cử, chúng ta lại tin tưởng một phần mềm chưa được vá suốt hai năm hoặc hơn. Xét cho cùng, chứng nhận EAC này gần như không có ý nghĩa gì."
Giới hạn thứ hai là cách ly vật lý (air-gap) — máy không kết nối mạng. Về lý thuyết đây là lớp bảo vệ tốt, nhưng air-gap chỉ có tác dụng nếu không ai tiếp cận được thiết bị. Tại Voting Village — phòng thí nghiệm an ninh bầu cử được tổ chức tại hội nghị DEF CON — các nhà nghiên cứu được tiếp cận hợp pháp với thiết bị bầu cử thật để thử tấn công.
Theo Bargil, gần như mọi máy bỏ phiếu từng được đưa tới Voting Village đều bị hack thành công khi kẻ tấn công có quyền truy cập trực tiếp. Đáng chú ý, một số máy trong đó vẫn đang được sử dụng trong chu kỳ bầu cử hiện tại.
Từ đây có thể hình dung một kịch bản tuy khó xảy ra nhưng không phải bất khả thi: kẻ đã hack thành công chiếc máy ấy xuất hiện từ sáng sớm ngày bầu cử, cắm USB chứa công cụ tấn công và biến máy thành hệ thống bị xâm phạm. Toàn bộ cử tri bỏ phiếu sau đó trên máy này sẽ dùng một thiết bị không còn đáng tin.
 Chuyên gia an ninh bầu cử
Vấn đề "hộp đen" ở khâu kiểm đếm
Lá phiếu giấy in ra cho phép cử tri nhìn thấy tên ứng viên mình chọn. Nhưng dữ liệu thực sự được máy kiểm đếm đọc lại thường nằm ở mã vạch hoặc mã QR — thứ mà cử tri không thể kiểm chứng bằng mắt.
Nói cách khác, cử tri xác nhận phần chữ, còn hệ thống lại đếm phần mã. Nếu chiếc máy in phiếu đã bị can thiệp, mã QR có thể chứa nội dung khác hoàn toàn mà không ai phát hiện.
Bargil chỉ ra hai hệ quả: thứ nhất, máy bỏ phiếu không đáng tin; thứ hai, quá trình kiểm đếm kéo dài quá lâu và cũng không đáng tin.
Christiaan Beek, Phó chủ tịch tình báo không gian mạng tại Rapid7, cho rằng sai lầm nằm ở chỗ coi máy bỏ phiếu là "nguồn chân lý tối thượng". Ông khuyến nghị nên xem chúng như một thành phần trong hệ thống rộng lớn hơn và có thể bị đối kháng, giả định rằng phần mềm có lỗ hổng, firmware không an toàn, chuỗi cung ứng bị nhắm tới và tài khoản quản trị có thể bị chiếm.
Hai đề xuất đáng cân nhắc
Bargil đưa ra hai giải pháp không đòi hỏi thay đổi toàn bộ quy trình:
- Mở mã nguồn phần mềm máy bỏ phiếu. Vẫn để EAC chứng nhận, nhưng khi mã nguồn mở, giới học giả và chuyên gia bảo mật có thể soi lỗi. Ông lưu ý có thể dùng AI để tăng tốc quá trình kiểm tra và xác nhận EAC cùng nhà cung cấp đã làm đúng việc.
- Tạo bản ghi bỏ phiếu được mã hóa gửi trực tiếp tới hệ thống kiểm đếm, dùng để đếm từng phiếu. Cách này tạo ra bằng chứng toán học có thể xác minh độc lập rằng mọi lá phiếu đều được ghi nhận và đếm đúng theo ý chí cử tri — bổ sung, chứ không thay thế, phiếu giấy.
Đáng chú ý, dự án ElectionGuard của Microsoft cũng đề xuất mã hóa đồng cấu (homomorphic encryption) cho phiếu bầu, cho phép xác minh mọi phiếu đều được đếm và không phiếu nào bị thêm, bớt hay sửa đổi.
Mục tiêu thật sự: niềm tin, không phải lá phiếu
Dave Gerry, CEO của Bugcrowd, chỉ ra rằng phần khó nhất nằm ở vành đai ngoài: cơ sở dữ liệu đăng ký cử tri, website cấp quận, tài khoản email của nhân viên chiến dịch và nhân viên bầu cử. Từ năm 2016, đây chính là nơi các đối thủ tập trung.
"Máy móc thu hút tiêu đề, nhưng lớp vận hành xung quanh chúng mới là thứ thực sự bảo vệ lá phiếu."
Adam Marrè, cựu đặc vụ FBI và hiện là CISO tại Arctic Wolf, nhấn mạnh rằng phần lớn hoạt động liên quan bầu cử ngày nay không nhằm thay đổi lá phiếu, mà nhằm định hình nhận thức về chính cuộc bầu cử: chiến dịch thông tin sai lệch, thao túng mạng xã hội, gián điệp mạng, tấn công lừa đảo nhắm vào quan chức bầu cử.
Bobby Ford, Giám đốc chiến lược tại Doppel, đồng tình: kẻ tấn công không cần xâm nhập hạ tầng bầu cử để tạo tác động. Chúng có thể dùng mạo danh, website giả và thông tin sai lệch do AI tạo ra để gây hoang mang, thúc đẩy cảm giác khẩn cấp hoặc bào mòn niềm tin.
Khi AI trở thành quân bài "joker"
Alex Quilici, CEO của YouMail, chỉ ra cách đơn giản nhất để gây ảnh hưởng: khiến cử tri ở nhà — và cách đơn giản nhất để làm điều đó là robocall, robotext nhắm mục tiêu.
Điều này đã từng xảy ra ở quy mô nhỏ tại New Hampshire năm 2024, với cuộc gọi tự động dùng giọng deepfake của Tổng thống Biden kêu gọi cử tri Dân chủ ở nhà, ngụ ý sai rằng lá phiếu của họ chỉ có ý nghĩa vào tháng 11. Vụ việc thất bại, nhưng được xem là cột mốc cho thấy AI sẽ được dùng nhiều hơn trong các chiến dịch gây ảnh hưởng tương lai.
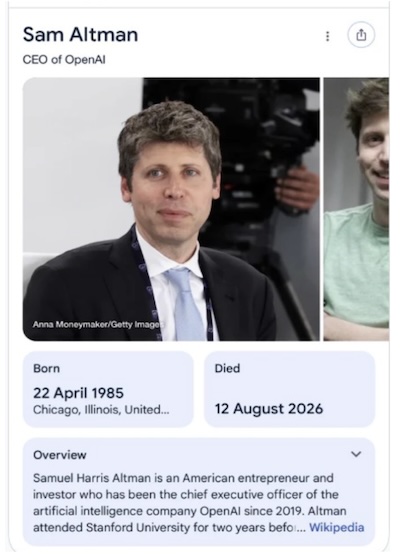 AI và thông tin sai lệch trong bầu cử
Một giả thuyết đáng suy ngẫm: tháng 8/2026, Google Search từng thoáng hiển thị thông tin Sam Altman đã qua đời vì đọc phải một mục Wikipedia bị phá hoại. Chi tiết này là thật. Nay hãy tưởng tượng một quốc gia có nguồn lực lớn áp dụng cách làm tương tự với vài ứng viên được chọn lọc kỹ trước ngày bầu cử.
Thông tin "đã chết" thì quá dễ kiểm chứng. Nhưng hành vi ứng xử lại gắn với niềm tin mơ hồ — một tin đồn sai lệch về đời tư được khuếch đại trên X, Facebook, LinkedIn với thời điểm được căn ke cẩn thận hoàn toàn có thể tạo ra làn sóng phản đối rộng khắp. Và một khi tin đồn đã bám vào tâm trí, việc đính chính gần như không thể xóa sạch.
Ngay cả khi đính chính thành công, mục tiêu ban đầu của Marrè — "bào mòn niềm tin vào thể chế dân chủ" — vẫn đã đạt được.
Casey Erikson, Giám đốc kiểm thử xâm nhập tại NRLabs, tổng kết: mọi quyết định kiến trúc đều có đánh đổi. Mục tiêu không phải là loại bỏ rủi ro mà là khoanh vùng rủi ro. Điều đó đồng nghĩa với kiểm soát truy cập, sao lưu có thể xác minh và dự phòng nhiều lớp.
Kết luận: an toàn tuyệt đối là điều bất khả thi
Bài phân tích này không nhằm chỉ trích hệ thống bầu cử Mỹ, mà để soi nó qua lăng kính an ninh mạng. Xét theo nghĩa kỹ thuật thuần túy, không mắt xích nào trong quy trình có thể được coi là miễn nhiễm với xâm phạm.
Nhưng điều đó không đồng nghĩa với việc bầu cử Mỹ đã bị thao túng. Các quan chức bầu cử dựa vào nhiều lớp bảo vệ: kiểm tra trước bầu cử, kiểm soát chuỗi giám hộ, nhân viên phòng phiếu lưỡng đảng và kiểm tra lại phiếu giấy sau bầu cử. Chưa có bằng chứng nào cho thấy can thiệp máy móc đã làm thay đổi kết quả một cuộc bầu cử Mỹ.
Phân tích tương tự với hệ thống bầu cử ở các nước khác nhiều khả năng cũng dẫn tới kết luận này. Trong bối cảnh địa chính trị và kỹ thuật số hiện nay, một cuộc bầu cử an toàn tuyệt đối là điều gần như không thể — và đó chính là lý do khả năng xác minh, kiểm toán và niềm tin công chúng quan trọng chẳng kém gì bản thân công nghệ.
Nguồn: SecurityWeek
Bài viết liên quan

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026

Công nghệ
Chuyên gia độc hại: Khi kiến thức trở thành công cụ để hạ nhục người khác
29 tháng 10, 2026