
Điện thoại Google Pixel bị tấn công zero-click, CISA yêu cầu vá gấp trong 3 ngày
Google vừa công bố lỗ hổng bảo mật nghiêm trọng CVE-2026-58704 trong modem di động của điện thoại Pixel, cho phép kẻ tấn công khai thác mà không cần người dùng tương tác. CISA đã bổ sung lỗ hổng này vào danh mục KEV và yêu cầu các cơ quan liên bang Mỹ vá trong vòng 3 ngày.
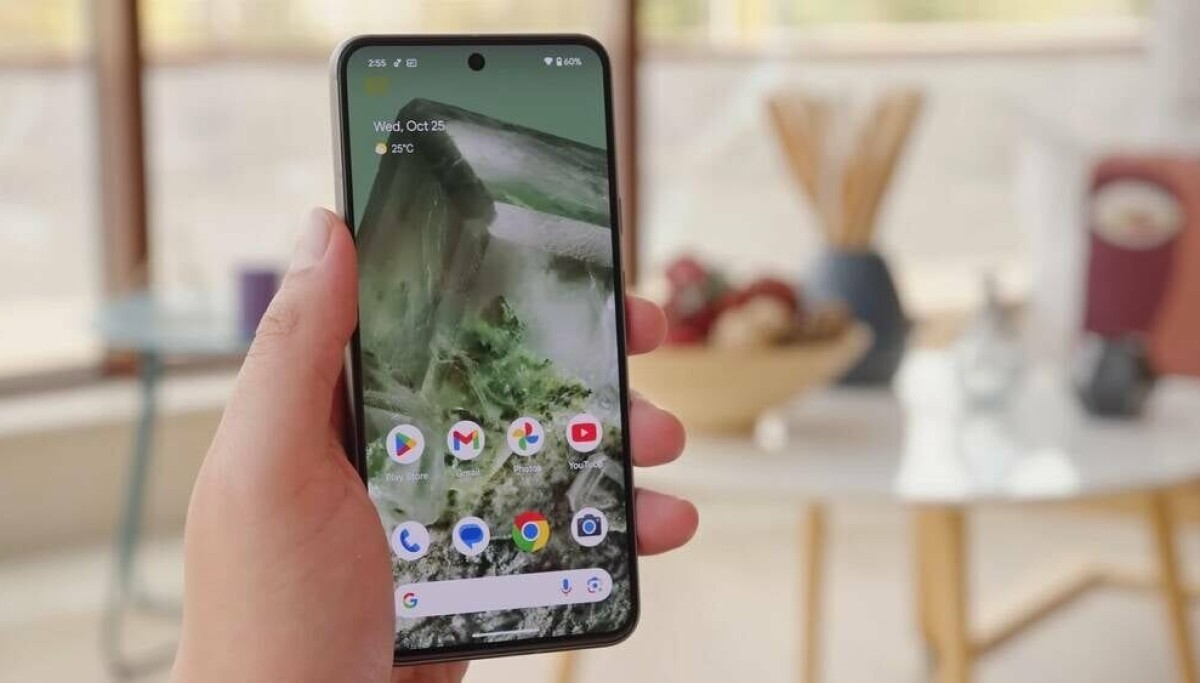
Google vừa xác nhận một lỗ hổng bảo mật nghiêm trọng trong modem di động của dòng điện thoại Pixel, cho phép kẻ tấn công chiếm quyền thiết bị mà không cần bất kỳ tương tác nào từ người dùng. Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) đã ngay lập tức yêu cầu các cơ quan liên bang vá lỗi này trong vòng ba ngày.
Lỗ hổng CVE-2026-58704 là gì?
Lỗ hổng được Google theo dõi với mã CVE-2026-58704, thuộc nhóm lỗi kiểm tra quyền không đúng cách (improper authorization) trong modem di động của điện thoại Pixel. Kẻ tấn công có thể lợi dụng lỗi này để vượt qua kiểm tra quyền và leo thang đặc quyền, từ đó chiếm quyền điều khiển thiết bị ở mức thấp nhất mà không cần người dùng làm bất cứ điều gì.
Điều đáng lo ngại là Google thừa nhận lỗ hổng này "có thể đang bị khai thác hạn chế, có mục tiêu". Nói cách khác, tin tặc đã phát hiện và khai thác lỗi này trước khi Google kịp vá. Đây là dạng lỗ hổng zero-day điển hình, và hiện tại lỗ hổng đã được vá — với điều kiện người dùng cập nhật thiết bị.
"Lỗ hổng này có thể bị khai thác hạn chế, có mục tiêu."
Tấn công zero-click nguy hiểm thế nào?
Điểm đáng sợ nhất của lỗ hổng này là nó có thể bị khai thác theo hình thức zero-click — nghĩa là không cần người dùng tương tác. Người dùng không cần bấm vào link, không cần mở file, không cần làm bất cứ điều gì. Chỉ cần thiết bị nằm trong tầm tấn công, kẻ xấu đã có thể chiếm quyền.
Đây là kỹ thuật thường được các nhà sản xuất phần mềm gián điệp thương mại (commercial spyware) sử dụng để theo dõi, do thám các cá nhân mục tiêu như nhà báo, nhà hoạt động, quan chức chính phủ. Vì không cần tương tác, nạn nhân gần như không có cách nào phát hiện ra mình đang bị nhắm tới.
CISA đã bổ sung CVE-2026-58704 vào danh mục Lỗ hổng bị khai thác đã biết (KEV), đồng thời đặt thời hạn vá chỉ 3 ngày — đến ngày 19 tháng 9 — cho các cơ quan liên bang Mỹ.
"Loại lỗ hổng này là vector tấn công phổ biến của các tác nhân mạng độc hại và gây rủi ro đáng kể cho toàn bộ hệ thống liên bang."
Bối cảnh: Hàng loạt lỗ hổng Chrome và Chromium
Sự việc lần này không đơn lẻ. Trước đó không lâu, CISA cũng đã thêm hai lỗ hổng trong Chromium vào danh mục KEV:
- CVE-2026-85046 — lỗi type confusion trong engine JavaScript V8 của Chromium, cho phép kẻ tấn công từ xa thực thi mã bên trong sandbox thông qua một trang HTML được tạo đặc biệt. Lỗ hổng ảnh hưởng đến tất cả trình duyệt dựa trên Chromium, bao gồm Google Chrome, Microsoft Edge và Opera.
- CVE-2026-87491 — lỗi out-of-bounds write cũng trong engine V8, cho phép thực thi mã từ xa và ảnh hưởng đến mọi trình duyệt Chromium.
Các nhà nghiên cứu bảo mật tại Proofpoint cho biết ít nhất bốn nhóm gián điệp, phần lớn có liên hệ nghi ngờ với Trung Quốc, đã kết hợp ba lỗ hổng — trong đó có CVE-2026-85046 — để xâm nhập vào mạng lưới tổ chức tại Mỹ và Đông Nam Á.
Người dùng Việt Nam cần làm gì?
Dù đây là lỗ hổng nhắm vào các mục tiêu cụ thể, người dùng Pixel tại Việt Nam vẫn nên chủ động bảo vệ mình:
- Cập nhật ngay bản vá bảo mật mới nhất cho điện thoại Pixel qua Cài đặt → Hệ thống → Cập nhật hệ thống.
- Kiểm tra thường xuyên các bản cập nhật Android hàng tháng của Google.
- Hạn chế cài đặt ứng dụng từ nguồn không tin cậy và không bật quyền truy cập không cần thiết.
- Nếu là người dùng có nguy cơ cao (nhà báo, nhà hoạt động, doanh nhân), nên cân nhắc các biện pháp bảo mật nâng cao, bao gồm cả thiết bị có tính năng bảo mật chuyên biệt.
Việc CISA yêu cầu vá gấp trong 3 ngày phản ánh mức độ nghiêm trọng của lỗ hổng này. Với xu hướng tấn công zero-click ngày càng phổ biến, người dùng không nên trì hoãn việc cập nhật thiết bị của mình.
Bài viết liên quan
Công nghệ
Cẩm nang săn deal Amazon Prime Big Deal Days 2026: Cách kiểm tra giá và theo dõi sản phẩm như một chuyên gia
16 tháng 9, 2026
Công nghệ
Google xác nhận lỗ hổng zero-day trên Pixel bị khai thác trong các cuộc tấn công có mục tiêu
16 tháng 9, 2026
AI & ML
Bóc trần mạng lưới ứng dụng hẹn hò lừa đảo do AI vận hành quy mô công nghiệp
16 tháng 9, 2026