
Hàng loạt vụ tấn công tủ lạnh IoT làm rung động châu Âu
Các cuộc tấn công nhắm vào tủ lạnh và buồng lạnh kết nối internet đã làm hỏng thực phẩm tại chuỗi siêu thị ở ít nhất 11 nước châu Âu và buộc ba cơ sở xử lý máu tại Pháp phải kích hoạt biện pháp dự phòng. Sự cố cho thấy lỗ hổng bảo mật cơ bản trong thiết bị IoT vẫn là mối đe dọa thực sự với hạ tầng trọng yếu.
Trong bối cảnh các công cụ AI liên tục phát hiện lỗ hổng và hỗ trợ tin tặc tấn công, một loạt sự cố hạ tầng trọng yếu nghiêm trọng nhất năm nay lại gần như chẳng liên quan gì đến công nghệ tiên tiến. Thủ phạm chỉ là những chiếc tủ lạnh kết nối internet với cấu hình bảo mật lỏng lẻo.
Máu và thực phẩm bị đe dọa
Ngày 4/11, Établissement Français du Sang (EFS) — cơ quan quản lý máu của Pháp — xác nhận các buồng lạnh chứa máu tại ba cơ sở đã bị "tăng lên mức nhiệt rất cao" vào ngày 2/11. Các mẫu máu may mắn không bị biến chất hay hư hỏng, theo EFS, nhờ hệ thống cảnh báo và nhân viên phát hiện kịp thời rồi triển khai biện pháp an toàn dự phòng.
Sự việc diễn ra giữa làn sóng tấn công mạng nhằm vào các chuỗi siêu thị tại ít nhất 11 quốc gia châu Âu trong những ngày gần đây, cũng với thủ đoạn đẩy nhiệt độ tủ lạnh lên cao. Hình ảnh từ khắp lục địa cho thấy lượng lớn thực phẩm phải bỏ đi sau các đợt tăng nhiệt đột ngột. Hồi tháng 10, các vụ tương tự đã ảnh hưởng đến hàng trăm cửa hàng tại Pháp, buộc họ vứt bỏ thực phẩm. Tháng 8, khoảng sáu cửa hàng thực phẩm và căng tin trên các căn cứ quân sự Mỹ cũng gặp sự cố tương tự, khiến thực phẩm hỏng. Theo Reuters, Lầu Năm Góc đang điều tra và phối hợp với cơ quan thực thi pháp luật Pháp.
"Đã hơn một thập kỷ nay, mức độ phụ thuộc của chúng ta vào công nghệ kết nối tăng nhanh hơn ý chí bảo vệ nó, khiến chúng ta đối mặt với tai nạn, kẻ thù và giờ đây có thể cả các tác nhân tự động", Josh Corman — nhà nghiên cứu lâu năm về hạ tầng trọng yếu, hiện là chuyên gia thường trú về an toàn công cộng tại tổ chức phi lợi nhuận Institute for Security and Technology — nhận định. "Những hệ thống chuỗi lạnh mong manh này quá quan trọng để có thể sụp đổ, nhưng chúng ta cứ liên tục nhận bài học đắt giá."
Lỗ hổng đến từ những điều cơ bản nhất
Đến nay vẫn chưa rõ ai đứng sau các vụ việc, cũng như liệu chúng có liên quan đến nhau hay do nhiều nhóm khác nhau thực hiện. Đợt tấn công đầu tiên nhắm vào siêu thị Pháp hồi tháng trước dường như xuất phát từ việc khai thác các bộ điều khiển làm lạnh (refrigeration controller) chưa được vá lỗi và phơi ra internet — trong đó có những phiên bản phần mềm dùng mật khẩu yếu được đặt dựa theo ngày tháng.
Nhiều vụ tấn công bắt nguồn từ lỗ hổng trong các bộ điều khiển nhiệt độ do hãng Danfoss (Đan Mạch) sản xuất, và theo các nhà nghiên cứu, việc khai thác không hề khó. Danfoss chưa phản hồi yêu cầu bình luận của WIRED. Trong các tuyên bố khác, hãng cho biết những hệ thống bị ảnh hưởng "đang chạy firmware lỗi thời" và kêu gọi khách hàng cập nhật sản phẩm.
Ngày 6/11, Cơ quan An ninh mạng và Hạ tầng Mỹ (CISA) ra cảnh báo về loạt sự cố, cho rằng tin tặc có thể khai thác lỗ hổng trong hệ thống kho lạnh thông qua vượt qua xác thực (authentication bypass), chèn mã tùy ý (arbitrary code injection) và cấu hình yếu. Các chuyên gia từ lâu đã cảnh báo về mối đe dọa nghiêm trọng mà những điểm yếu kiểu này trong thiết bị internet vạn vật (IoT) gây ra cho hạ tầng trọng yếu.
Một số hacker hoạt động vì mục đích chính trị (hacktivist) có liên hệ với Nga từng nhận trách nhiệm một phần vụ việc nhưng không đưa ra bằng chứng đáng tin cậy. Dù vậy, một số nhà nghiên cứu vẫn thấy dấu hiệu các tác nhân từ Nga có thể liên quan đến ít nhất một số sự cố. Điện Kremlin tuần này phủ nhận mọi dính líu. Ở các trường hợp khác, nhà nghiên cứu tìm thấy mối liên hệ tiềm tàng với các tác nhân gắn với Iran. Theo NextGov/FCW, các quan chức Mỹ giấu tên nghi ngờ tin tặc liên quan Iran có thể đứng sau vụ tấn công tủ đông trên căn cứ quân sự Mỹ, song cuộc điều tra vẫn đang tiếp diễn.
Không phải chuyện mới
Tấn công tủ lạnh, tủ đông không phải hiện tượng mới. Năm 2022, 16 siêu thị ở Nga đã bị nhắm mục tiêu vào thời điểm nước này mở chiến dịch quân sự toàn diện với Ukraine. Cùng năm, 40 cửa hàng tại Israel cũng bị tấn công tương tự, theo một báo cáo năm 2025 của Danfoss.
"Nhiều doanh nghiệp vẫn dùng công nghệ cũ trong khi hệ thống ngày càng kết nối nhiều hơn", Trung tâm An ninh mạng Quốc gia Thụy Điển lưu ý trong khuyến nghị gần đây về các vụ tấn công tủ đông, đồng thời khuyên doanh nghiệp kiểm kê thiết bị nào đang kết nối internet, ngắt kết nối khi có thể, và nếu buộc phải kết nối thì phải kiểm soát truy cập, vá lỗi và giám sát chặt chẽ.
Góc nhìn
Câu chuyện này là lời nhắc đúng lúc cho các đội kỹ thuật và vận hành tại Việt Nam: thiết bị IoT trong nhà máy, kho lạnh, chuỗi bán lẻ thường được lắp đặt bởi đơn vị tích hợp bên ngoài và bị bỏ quên sau khi chạy ổn định. Những gì xảy ra ở châu Âu — mật khẩu mặc định, firmware cũ, thiết bị phơi ra internet — đều là lỗi hoàn toàn có thể phòng tránh bằng quy trình cơ bản.
Bước đi thực tế là kiểm kê toàn bộ thiết bị kết nối, đưa chúng vào mạng riêng thay vì phơi ra internet công cộng, bật cập nhật tự động và giám sát các thay đổi bất thường về nhiệt độ hay cấu hình. Các hệ thống điều khiển môi trường tưởng như vô hại nhưng khi mất kiểm soát có thể gây thiệt hại tài chính và ảnh hưởng đến an toàn trực tiếp, nên xứng đáng được đối xử như hạ tầng trọng yếu ngay từ đầu.
Nguồn: wired.com · Quy trình biên tập
Bài viết liên quan
Công nghệ
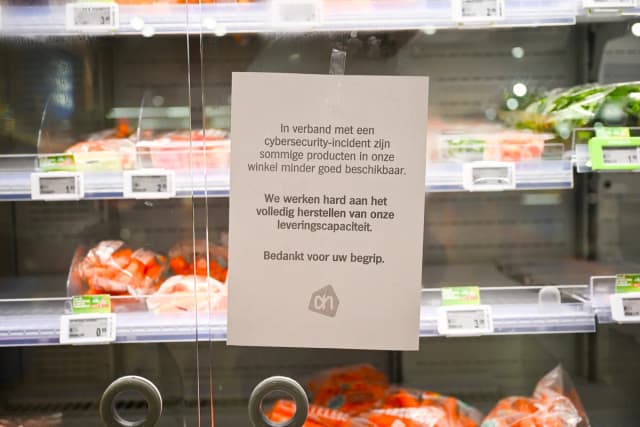
Làn sóng tấn công mạng mới nhắm vào tủ lạnh siêu thị châu Âu, phá hủy thực phẩm nhiều quốc gia
02 tháng 11, 2026
Công nghệ
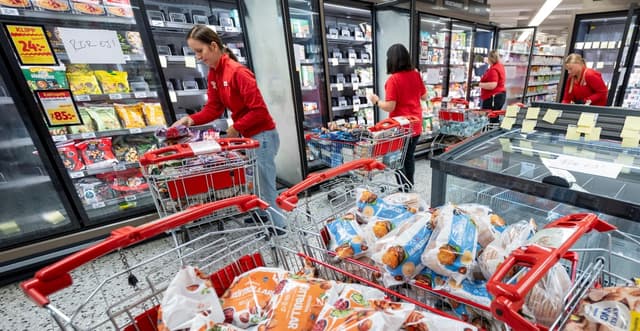
Siêu thị châu Âu lại bị hack tủ đông, thực phẩm hỏng hàng loạt
02 tháng 11, 2026
Công nghệ
Tin tặc tấn công chuỗi siêu thị Pháp, làm nóng tủ lạnh gây hỏa hoạn và thiệt hại thực phẩm
12 tháng 10, 2026