
Hệ thống làm lạnh siêu thị vẫn bị tấn công, bộ điều khiển Danfoss còn lộ trên mạng
Một công cụ theo dõi an ninh ghi nhận các cuộc tấn công làm gián đoạn hệ thống làm lạnh siêu thị tiếp diễn từ tháng 8 đến tháng 11/2026, trong khi nhiều bộ điều khiển Danfoss StoreView vẫn có dịch vụ kết nối Internet. Tuy nhiên, số địa chỉ IP được lập chỉ mục phản ánh mức độ phơi lộ, không phải số tủ lạnh hay thiết bị đã bị xâm nhập.
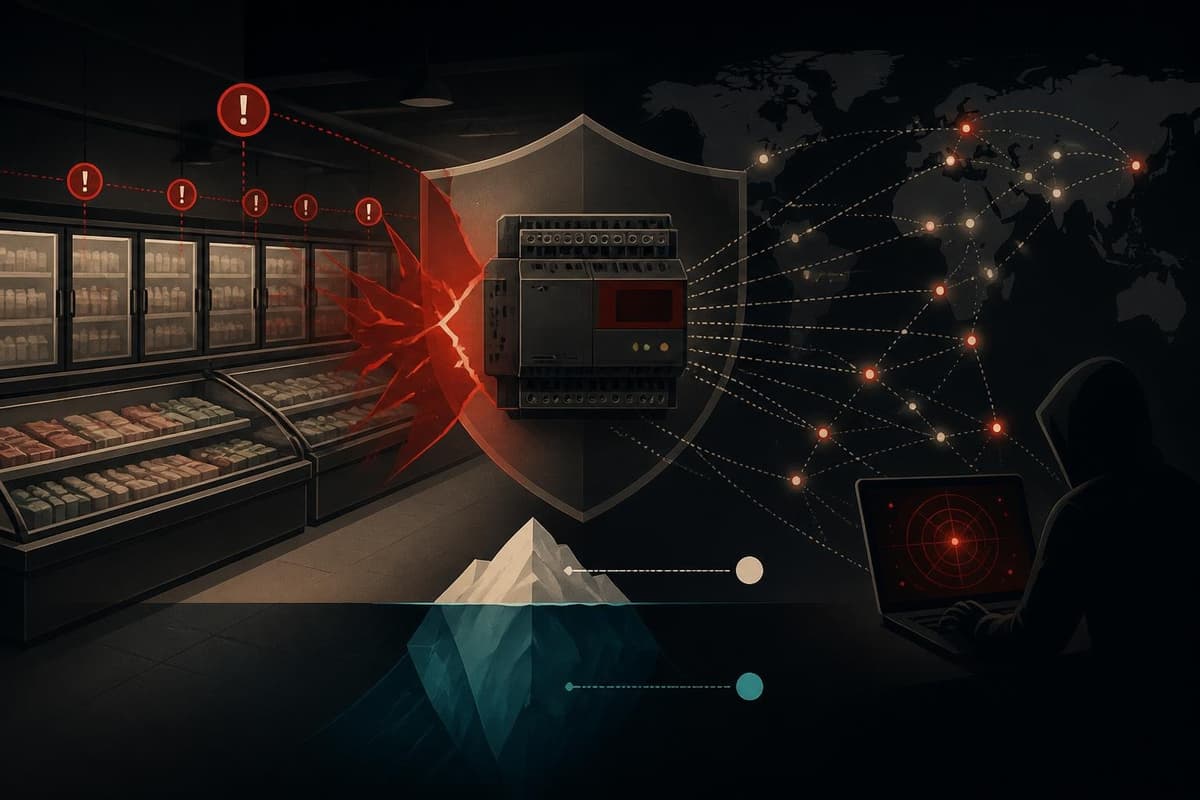
Các hệ thống làm lạnh tại siêu thị vẫn là mục tiêu của những đợt tấn công lặp lại, trong khi bộ điều khiển Danfoss StoreView tiếp tục xuất hiện trên Internet công cộng. Công cụ theo dõi an ninh Are the Fridges Ok? đánh giá tình hình chưa thể coi là đã an toàn, nhưng lưu ý rằng việc một thiết bị lộ ra mạng không đồng nghĩa nó đã bị xâm nhập.
Trang này được rà soát lần gần nhất vào ngày 2/11/2026. Theo dòng thời gian của công cụ, các sự cố được ghi nhận trong giai đoạn từ tháng 8 đến tháng 11/2026, từ những vụ nghi vấn tại các căn cứ quân sự đến tình trạng gián đoạn lặp lại ở siêu thị châu Âu. Vấn đề không mới: Danfoss từng ghi nhận các vụ tấn công vào hệ thống làm lạnh siêu thị tại Nga và Israel trong năm 2022.
Số liệu phơi lộ không phải số thiết bị bị xâm nhập
Công cụ sử dụng dữ liệu từ Shodan, dịch vụ lập chỉ mục các thiết bị và dịch vụ có thể truy cập qua Internet. Mốc thống kê chính đếm địa chỉ IP riêng biệt có ít nhất một dịch vụ khớp với dấu hiệu Danfoss StoreView và không bị Shodan gắn nhãn là honeypot, tức hệ thống mồi nhử an ninh.
Một địa chỉ IP có thể đại diện cho nhiều bộ điều khiển, trong khi một bộ điều khiển có thể quản lý nhiều tủ lạnh. Vì vậy, số IP không cho biết chính xác có bao nhiêu thiết bị vật lý đang hoạt động, càng không chứng minh chúng đã bị chiếm quyền. Dữ liệu cũng có thể chậm hơn tình hình thực tế do Shodan không cập nhật tức thời.
Các biểu đồ lịch sử về dịch vụ dùng cách đếm khác với mốc IP riêng biệt và có thể bao gồm bản ghi honeypot. Chúng cũng không phải số lượng tủ lạnh bị xâm nhập. Một thiết bị có nhiều cổng dịch vụ có thể làm số lượt ghi nhận tăng lên.
Kiểm tra chủ động chỉ nhận diện được một phần trang
Ngày 3/11/2026, một phép đo chủ động được cấp phép đã gửi một yêu cầu thông thường, không cần đăng nhập, đến trang chủ của một điểm cuối được lưu trong bộ nhớ đệm cho mỗi IP trong số 2.050 IP đủ điều kiện. Phép đo nhận diện được 212 trang StoreView; 1.409 yêu cầu hết thời gian chờ, 332 gặp lỗi TLS và 97 trường hợp còn lại trả về trang, phản hồi hoặc lỗi khác. Có thêm 51 IP không có điểm cuối được lưu trong bộ nhớ đệm đủ điều kiện.
Đây là quan sát có giới hạn, không phải kiểm kê đầy đủ các thiết bị đang hoạt động. Hết thời gian chờ hoặc gặp lỗi TLS không chứng minh thiết bị đã ngoại tuyến. Một đợt kiểm tra mã sau đó phát hiện công cụ ban đầu có thể bỏ sót trang nếu đã nhận được tiêu đề hợp lệ nhưng chờ phần nội dung còn lại quá lâu. Không thể xác định có bao nhiêu trường hợp bị ảnh hưởng, nên con số 212 chỉ phản ánh số trang mà công cụ nhận diện được. Công cụ kiểm tra đã được sửa và thử nghiệm cục bộ, nhưng phép đo chưa được chạy lại.
Trong số các trang nhận diện được, 205 trang giữ nguyên thông tin suy luận về phiên bản phần mềm, còn bảy trang cho kết quả khác hoặc không xác định được. Điều này không chứng minh có bảy thiết bị được nâng cấp. Phiên bản hiển thị trên giao diện cũng không nhất thiết là phiên bản phần mềm điều khiển.
Suy luận phiên bản có giới hạn
Biểu đồ phiên bản ước tính thành phần phần mềm của các dịch vụ StoreView được Shodan lập chỉ mục, dựa trên dấu thời gian bản dựng đối chiếu với dấu vân tay trong tiêu đề được lưu trong bộ nhớ đệm. Một số dấu vân tay có thể thuộc nhiều phiên bản, còn những trường hợp không khớp được sẽ được xếp vào nhóm chưa rõ.
Biểu đồ tính theo số dịch vụ, nên một IP có thể đóng góp nhiều cổng; mốc thống kê chính lại đếm IP riêng biệt. Tỷ lệ phiên bản mới tăng lên có thể do thiết bị được cập nhật, hệ thống cũ ngừng xuất hiện, thiết bị mới được đưa lên mạng hoặc thay đổi trong dữ liệu của Shodan. Dữ liệu này không theo dõi từng thiết bị và không chứng minh rằng thiết bị đã được nâng cấp.
Khuyến nghị dành cho đơn vị vận hành
Trang theo dõi khuyến nghị làm theo hướng dẫn của nhà sản xuất và cơ quan ứng cứu khẩn cấp máy tính quốc gia (CERT), gồm hạn chế truy cập vào giao diện quản trị, sử dụng phương thức truy cập từ xa được bảo vệ và cài đặt các bản cập nhật còn được hỗ trợ. Việc một dịch vụ lộ ra Internet tự nó không xác định được rằng thiết bị đang có lỗ hổng bị khai thác.
Góc nhìn
Với đơn vị vận hành hệ thống làm lạnh, dữ liệu này nhấn mạnh tầm quan trọng của việc rà soát các giao diện quản trị đang mở ra Internet và kiểm soát chặt đường truy cập từ xa. Chỉ dựa vào số liệu IP hoặc phiên bản suy luận để kết luận thiết bị an toàn hay đã bị xâm nhập đều có thể dẫn đến đánh giá sai.
Với đội ngũ kỹ thuật, các giới hạn về dữ liệu cũng cho thấy cần phân biệt rõ giữa phát hiện dịch vụ có thể truy cập, xác nhận tình trạng của thiết bị và bằng chứng về sự cố an ninh. Ba việc này cần những phương pháp đo lường khác nhau.
Nguồn: arethefridgesok.org · Quy trình biên tập
Bài viết liên quan
Công nghệ
Tấn công hệ thống làm lạnh siêu thị Pháp lan rộng sang thiết bị Copeland và Dixell
15 tháng 10, 2026
Cloud & DevOps
Hàng trăm tủ lạnh siêu thị Pháp bị tấn công mạng: Lỗ hổng IoT phơi bày suốt nhiều tháng
20 tháng 10, 2026
Bảo mật
Hàng loạt siêu thị Pháp bị hack tủ lạnh: Thực phẩm hư hỏng, hệ thống điện bốc cháy vì bảo mật kém
15 tháng 10, 2026